

strix v1.6.1
Herramienta de pruebas de penetración con IA de código abierto para encontrar y corregir las vulnerabilidades de tu aplicación.
Strix
La herramienta de pentesting con IA de código abierto. Hackers de IA autónomos que encuentran y corrigen las vulnerabilidades de tu aplicación.





[!TIP] ¡Nuevo! Strix se integra a la perfección con GitHub Actions y los pipelines de CI/CD. Escanea automáticamente en busca de vulnerabilidades en cada pull request y bloquea el código inseguro antes de que llegue a producción: comienza sin necesidad de configuración.
Descripción general de Strix
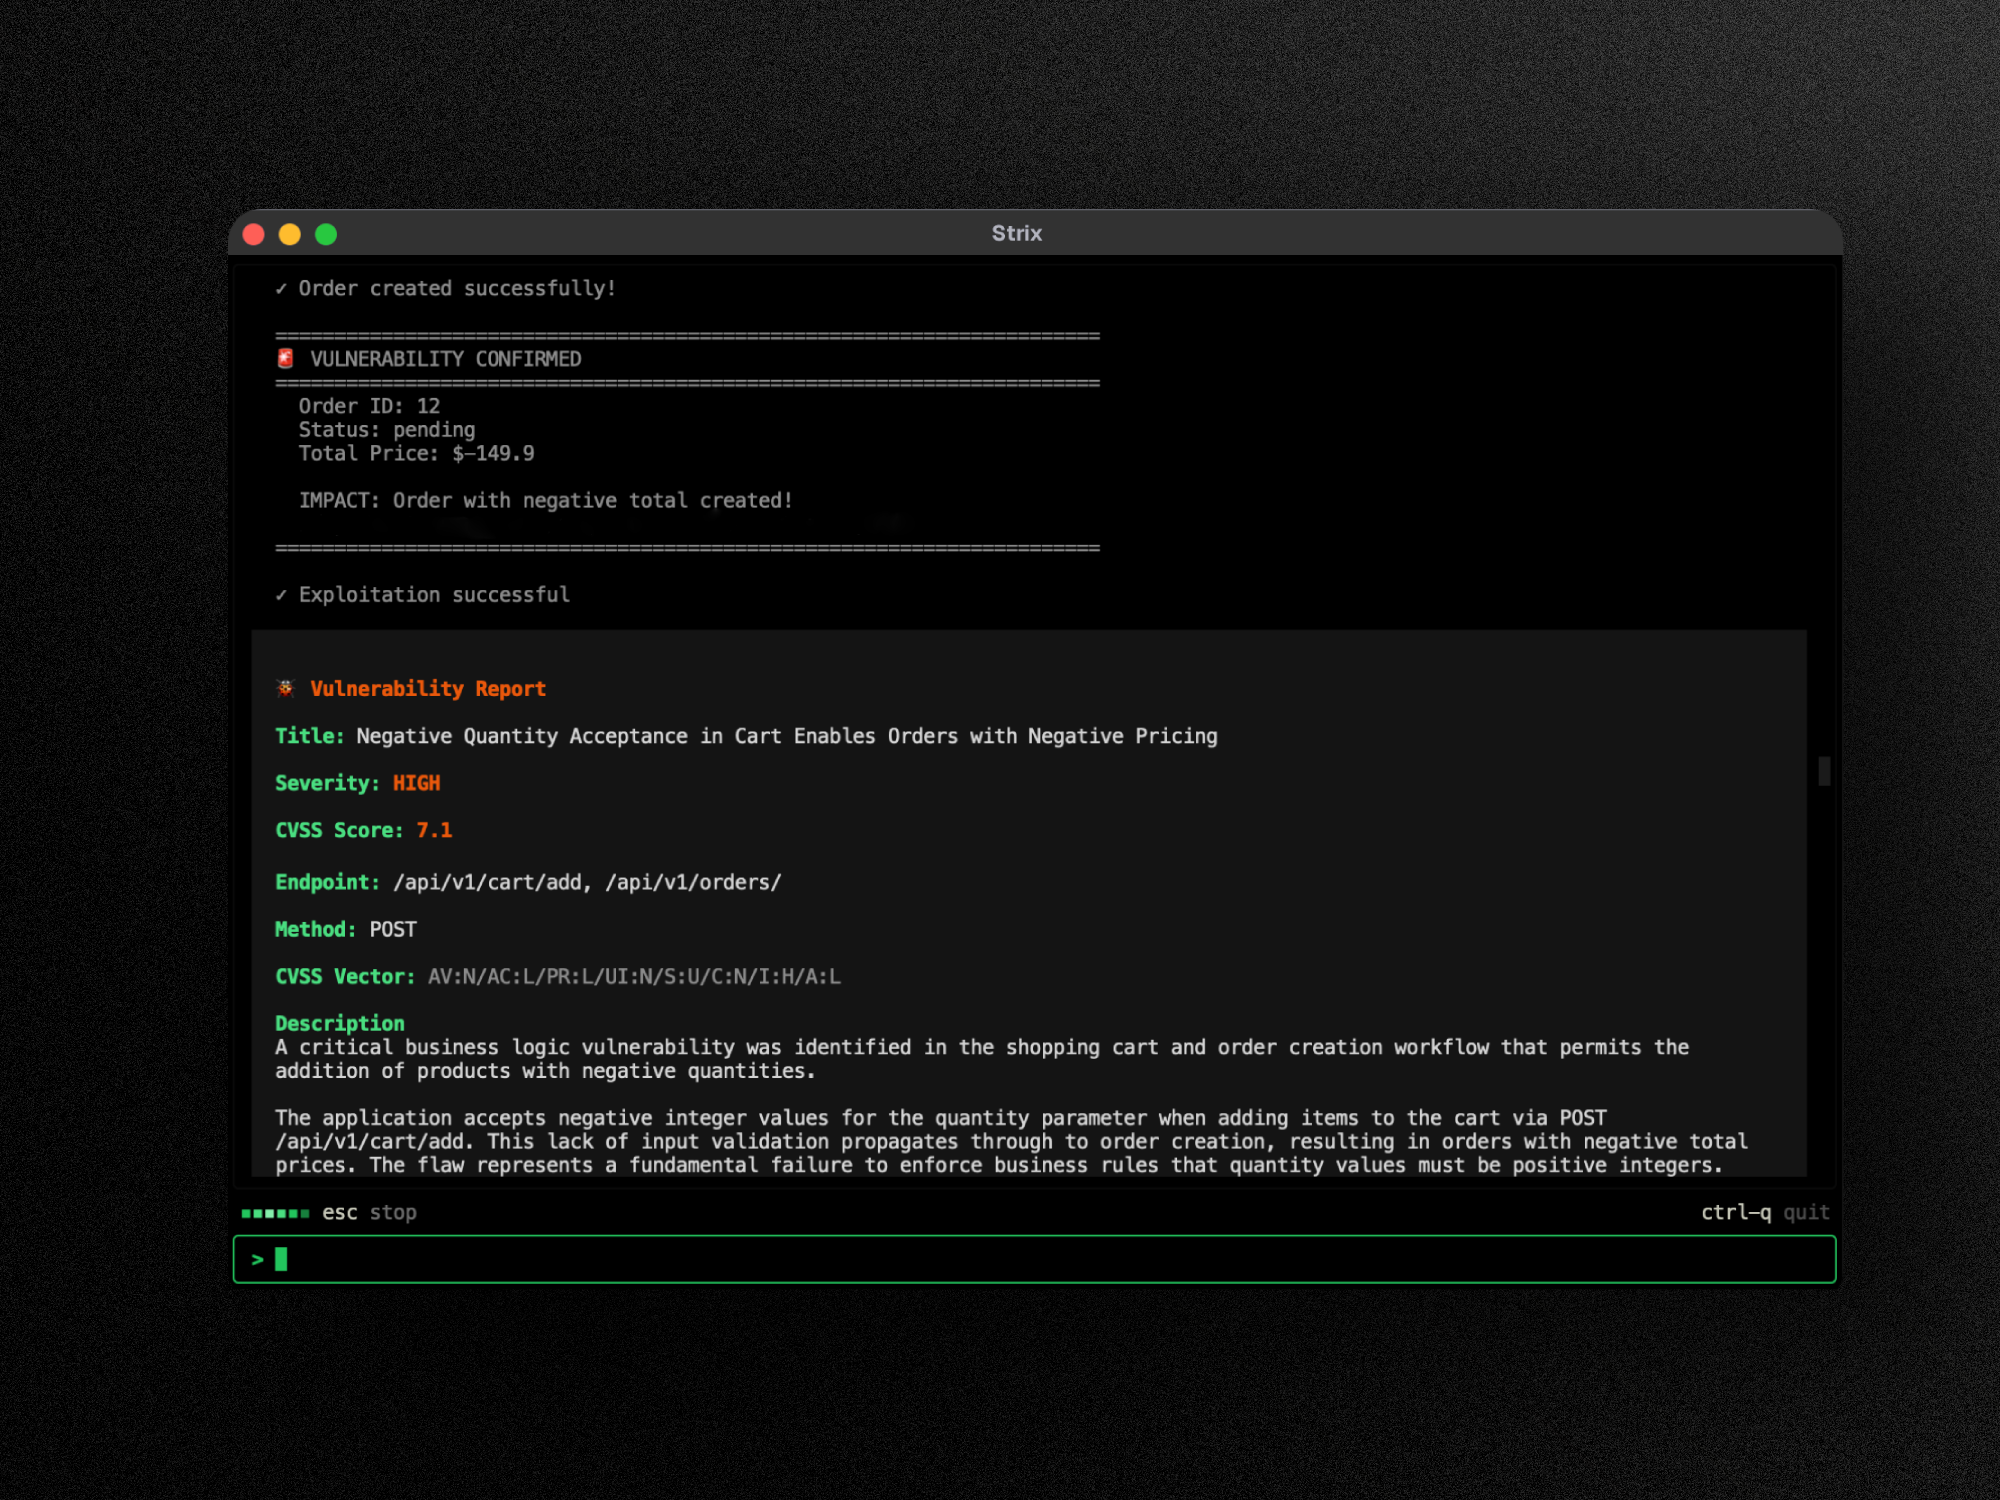
Strix son agentes autónomos de pentesting con IA que actúan igual que hackers reales: ejecutan tu código de forma dinámica, encuentran vulnerabilidades y las validan mediante pruebas de concepto reales. Diseñado para desarrolladores y equipos de seguridad que necesitan pruebas de seguridad rápidas y precisas sin la sobrecarga del pentesting manual ni los falsos positivos de las herramientas de análisis estático.
Capacidades clave:
- Kit de herramientas completo de pentesting - reconocimiento, explotación y validación listos para usar
- Orquestación multiagente - equipos de pentesters de IA que colaboran y escalan
- Validación real de exploits - PoCs funcionales, no falsos positivos como los escáneres de vulnerabilidades tradicionales
- CLI centrada en el desarrollador - hallazgos accionables con guía de remediación
- Autocorrección e informes - genera parches e informes de pentesting listos para cumplimiento normativo
Casos de uso
- Pruebas de seguridad de aplicaciones - Detecta y valida vulnerabilidades críticas en tus aplicaciones
- Pentesting rápido - Realiza pruebas de penetración en horas, no en semanas, con informes de cumplimiento
- Automatización de bug bounty - Automatiza la investigación de bug bounty y genera PoCs para reportar más rápido
- Integración con CI/CD - Ejecuta pruebas en CI/CD para bloquear vulnerabilidades antes de que lleguen a producción
🚀 Inicio rápido
Requisitos previos:
- Docker (en ejecución)
- Una clave de API de LLM de cualquier proveedor compatible (OpenAI, Anthropic, Google, etc.)
Instalación y primer escaneo
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] La primera ejecución descarga automáticamente la imagen Docker del sandbox. Los resultados se guardan en
strix_runs/<run-name>
Formas de ejecutar Strix
- Código abierto - gratis, se ejecuta localmente con Docker y tu propia clave de LLM. Inicio rápido
- Strix Cloud - sin configuración, hallazgos validados, autocorrección con un clic y revisiones de PR. Ejecutar un pentest →
- Enterprise - SSO, informes listos para cumplimiento normativo, despliegue en VPC o autoalojado. Probar Strix Enterprise →
☁️ Strix Cloud
Prueba la plataforma de pentesting full-stack de Strix en app.strix.ai: regístrate gratis, conecta tus repositorios y dominios, y lanza un pentest en minutos.
- Hallazgos validados con PoCs - cada vulnerabilidad incluye un exploit de prueba de concepto funcional y pasos de reproducción
- Autocorrección con un clic - parches de seguridad generados por IA como pull requests listos para fusionar
- Pentesting continuo - escaneo de vulnerabilidades siempre activo que sigue el ritmo de tus despliegues
- Integraciones DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear y pipelines de CI/CD
- Aprendizaje continuo - IA que se basa en hallazgos anteriores, se adapta a tu base de código y reduce los falsos positivos con el tiempo
🏢 Enterprise
Obtén la misma experiencia de Strix con controles de nivel empresarial: SSO (SAML/OIDC), informes personalizados de pruebas de penetración listos para cumplimiento normativo (SOC 2, ISO 27001, PCI DSS), soporte dedicado y SLA, opciones de despliegue personalizadas (VPC o autoalojado), soporte de modelos BYOK y agentes de pentesting con IA adaptados y optimizados para tu entorno.
🤖 Usa Strix desde tu agente de programación
Strix está listo para agentes. Dale a Claude Code, Cursor, Codex o cualquier agente compatible con SKILL.md la capacidad de ejecutar pentests, corregir hallazgos y configurar el escaneo en CI:
npx skills add usestrix/strix
Esto instala nueve skills para ejecutar pentests, corregir hallazgos y escanear en CI, contra código, aplicaciones web, APIs y el OWASP Top 10. Los agentes pueden usar la CLI local o la nube gestionada con el mismo motor.
Consulta AGENTS.md para la referencia rápida, docs.strix.ai/llms.txt para la CLI y docs.app.strix.ai para la API.
✨ Características
Herramientas de pentesting agéntico
Los agentes de Strix vienen equipados con un completo kit de herramientas de seguridad ofensiva: las mismas herramientas que utilizan los pentesters profesionales y los hackers éticos:
- Proxy de intercepción HTTP - Manipulación y análisis completos de solicitudes/respuestas con Caido
- Explotación de navegador - Navegador automatizado para probar XSS, CSRF, clickjacking y flujos de elusión de autenticación
- Ejecución de shell y comandos - Terminal interactiva para el desarrollo de exploits y post-explotación
- Entorno de ejecución de exploits personalizado - Sandbox de Python para escribir y validar exploits de prueba de concepto
- Reconocimiento y OSINT - Mapeo automatizado de la superficie de ataque, enumeración de subdominios y fingerprinting
- Análisis de código estático y dinámico - Capacidades SAST + DAST para pruebas integrales de seguridad de aplicaciones
- Base de conocimiento de vulnerabilidades - Hallazgos estructurados con puntuación CVSS y clasificación OWASP
Escáner integral de vulnerabilidades
Strix identifica, valida y explota una amplia gama de vulnerabilidades de seguridad dentro del OWASP Top 10 y más allá:
- Control de acceso roto - IDOR, escalada de privilegios, elusión de autenticación
- Ataques de inyección - Inyección SQL, inyección NoSQL, inyección de comandos del sistema operativo, SSTI
- Vulnerabilidades del lado del servidor - SSRF, XXE, deserialización insegura, RCE
- Ataques del lado del cliente - XSS (almacenado/reflejado/DOM), contaminación de prototipos, CSRF
- Fallos de lógica de negocio - Condiciones de carrera, manipulación de pagos, elusión de flujos de trabajo
- Autenticación y sesión - Ataques JWT, fijación de sesión, vectores de credential stuffing
- Infraestructura y nube - Malas configuraciones, servicios expuestos, problemas de seguridad en la nube
- Seguridad de API - Autenticación rota, asignación masiva, elusión de límites de velocidad
Grafo de agentes (pentesting multiagente)
Orquestación multiagente avanzada para pruebas de penetración automatizadas integrales:
- Pentesting distribuido - Agentes de IA especializados para reconocimiento, explotación y post-explotación
- Pruebas de seguridad escalables - Ejecución en paralelo en múltiples objetivos para una cobertura rápida e integral
- Coordinación dinámica - Los agentes comparten descubrimientos, encadenan vulnerabilidades y colaboran como un equipo rojo
🖥️ Visor web local
Cada escaneo escribe sus resultados en disco a medida que se ejecuta. Muéstralos en un panel local con un solo comando:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
El panel muestra los hallazgos, un mapa en vivo del equipo de agentes y las ejecuciones anteriores. Nada sale de tu máquina y la interfaz se distribuye precompilada. strix view se enlaza a 127.0.0.1 e imprime un enlace con token que otorga acceso a la ejecución, así que compártelo con cuidado.
Consulta la documentación del visor para conocer las opciones y cómo acceder al visor desde otra máquina.
Ejemplos de uso
Uso básico
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
Pruebas de API (OpenAPI / Swagger / Postman)
Apunta Strix a un contrato de API y probará cada endpoint declarado en lugar de tener que descubrirlos mediante rastreo. Combina la especificación con la URL base en vivo para que el agente sepa dónde enviar el tráfico:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
Escenarios de pruebas avanzadas
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
Consulta la referencia de la CLI para conocer todas las opciones, incluidos los modos de escaneo, el alcance de diff, los archivos de instrucciones y los presupuestos.
Modo headless
Ejecuta Strix de forma programática sin interfaz interactiva usando el flag -n/--non-interactive, perfecto para servidores y trabajos automatizados. La CLI imprime los hallazgos de vulnerabilidades en tiempo real y el informe final antes de salir. Sale con un código distinto de cero cuando se encuentran vulnerabilidades.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
Strix se puede añadir a tu pipeline para ejecutar una prueba de seguridad en pull requests con un flujo de trabajo ligero de GitHub Actions:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] En las ejecuciones de CI en pull requests, Strix limita automáticamente las revisiones rápidas a los archivos modificados, por eso el checkout anterior obtiene el historial completo. Consulta la documentación de CI/CD para más detalles.
Configuración
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix guarda automáticamente tu configuración en
~/.strix/cli-config.json, así no tienes que volver a introducirla en cada ejecución. Consulta la referencia de configuración para conocer todas las variables de entorno.
Iniciar sesión con una suscripción de ChatGPT
En lugar de una clave de API con consumo medido, puedes ejecutar Strix con tu suscripción ChatGPT Plus/Pro:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
Usa la plataforma gestionada: strix cloud
Ejecuta escaneos en app.strix.ai desde la terminal, sin Docker ni clave de LLM:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
Cada operación de la API REST tiene un comando strix cloud <resource> <verb> correspondiente. Ejecuta strix cloud para listar los recursos, y añade help a un recurso para listar sus verbos. La salida es JSON cuando stdout no es una terminal o cuando pasas --json. Las descargas binarias son la excepción: redirige los bytes sin procesar, o combina --output FILE --json para obtener metadatos de la descarga.
Consulta la documentación de la CLI de la nube para conocer los ámbitos, los espacios de trabajo, la facturación y las opciones de carga de código fuente.
Conecta tus propios servidores MCP
Strix puede conectarse a servidores Model Context Protocol (MCP) que indiques y exponer sus herramientas al agente durante una ejecución. Crea ~/.strix/mcp-servers.json con una lista JSON de servidores stdio locales o servidores http remotos:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Las herramientas de cada servidor se agrupan bajo un espacio de nombres según name, por ejemplo github_list_issues. Consulta la documentación de MCP para conocer el esquema completo, el filtrado de herramientas y los servidores stdio.
Modelos recomendados para obtener los mejores resultados:
- Z.ai GLM-5.3 en OpenRouter -
openrouter/z-ai/glm-5.3(la opción predeterminada) - OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro -
deepseek/deepseek-v4-pro - Moonshot Kimi K3 -
moonshot/kimi-k3
Consulta la documentación de proveedores de LLM para conocer todos los proveedores compatibles, incluidos Vertex AI, Bedrock, Azure y modelos locales.
Documentación
La documentación completa está disponible en docs.strix.ai, incluidos guías detalladas sobre uso, integraciones de CI/CD, skills y configuración avanzada.
Contribuir
Agradecemos las contribuciones de código, documentación y nuevas skills: consulta nuestra Guía de contribución para empezar o abre un pull request/issue.
Únete a nuestra comunidad
¿Tienes preguntas? ¿Encontraste un bug? ¿Quieres contribuir? ¡Únete a nuestro Discord!
Apoya el proyecto
¿Te gusta Strix? ¡Danos una ⭐ en GitHub!
Agradecimientos
Strix se basa en el increíble trabajo de proyectos de código abierto como LiteLLM, Caido, Nuclei, Playwright y Bubble Tea. ¡Muchas gracias a sus mantenedores!
[!WARNING] Solo para uso autorizado. Strix prueba activamente los objetivos que le indiques, así que solo ejecútalo contra sistemas que poseas o para los que tengas permiso explícito y por escrito de probar, y mantente dentro del alcance acordado. Las pruebas no autorizadas son ilegales en la mayoría de las jurisdicciones. Tú eres el único responsable de obtener la autorización y cumplir con la ley. Strix se proporciona "tal cual", sin garantía ni responsabilidad por uso indebido.