

strix v1.5.1
Herramienta de pruebas de penetración con IA de código abierto para encontrar y corregir las vulnerabilidades de tu aplicación.
Strix
La herramienta de pentesting con IA de código abierto. Hackers de IA autónomos que encuentran y corrigen las vulnerabilidades de tu aplicación.





[!TIP] ¡Nuevo! Strix se integra a la perfección con GitHub Actions y los pipelines de CI/CD. Escanea automáticamente en busca de vulnerabilidades en cada pull request y bloquea el código inseguro antes de que llegue a producción: comienza sin necesidad de configuración.
Descripción general de Strix
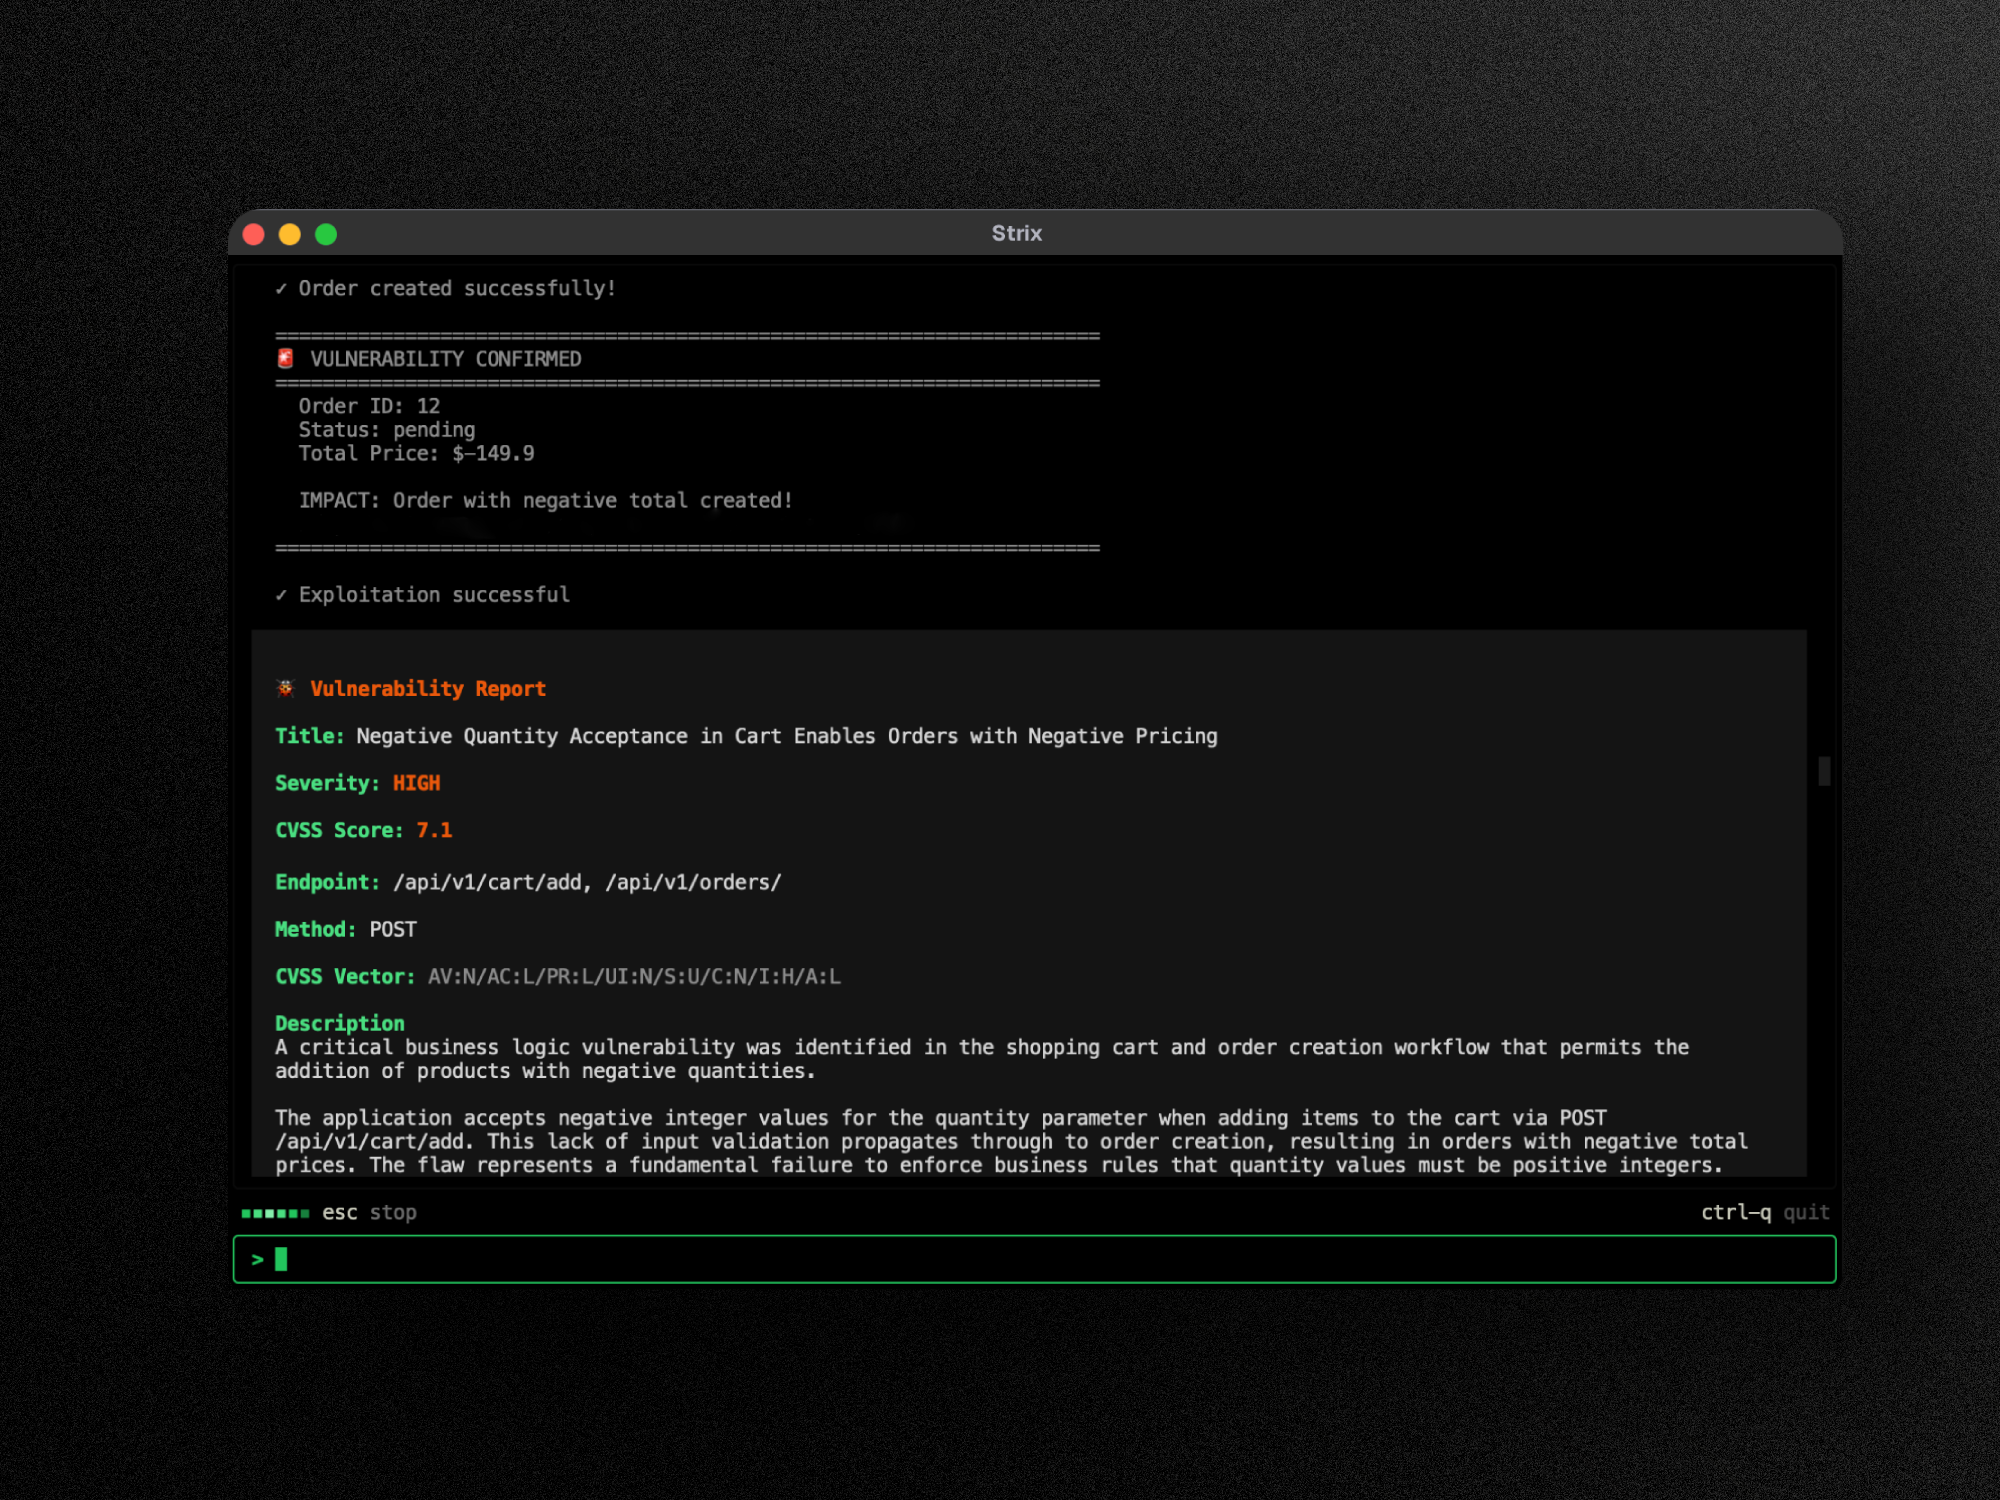
Strix son agentes autónomos de pentesting con IA que actúan igual que hackers reales: ejecutan tu código de forma dinámica, encuentran vulnerabilidades y las validan mediante pruebas de concepto reales. Diseñado para desarrolladores y equipos de seguridad que necesitan pruebas de seguridad rápidas y precisas sin la sobrecarga del pentesting manual ni los falsos positivos de las herramientas de análisis estático.
Capacidades clave:
- Kit de herramientas completo de pentesting - reconocimiento, explotación y validación listos para usar
- Orquestación multiagente - equipos de pentesters de IA que colaboran y escalan
- Validación real de exploits - PoCs funcionales, no falsos positivos como los escáneres de vulnerabilidades tradicionales
- CLI centrada en el desarrollador - hallazgos accionables con guía de remediación
- Autocorrección e informes - genera parches e informes de pentesting listos para cumplimiento normativo
Casos de uso
- Pruebas de seguridad de aplicaciones - Detecta y valida vulnerabilidades críticas en tus aplicaciones
- Pentesting rápido - Realiza pruebas de penetración en horas, no en semanas, con informes de cumplimiento
- Automatización de bug bounty - Automatiza la investigación de bug bounty y genera PoCs para reportar más rápido
- Integración con CI/CD - Ejecuta pruebas en CI/CD para bloquear vulnerabilidades antes de que lleguen a producción
🚀 Inicio rápido
Requisitos previos:
- Docker (en ejecución)
- Una clave de API de LLM de cualquier proveedor compatible (OpenAI, Anthropic, Google, etc.)
Instalación y primer escaneo
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] La primera ejecución descarga automáticamente la imagen Docker del sandbox. Los resultados se guardan en
strix_runs/<run-name>
Formas de ejecutar Strix
- Código abierto - gratis, se ejecuta localmente con Docker y tu propia clave de LLM. Inicio rápido
- Strix Cloud - sin configuración, hallazgos validados, autocorrección con un clic y revisiones de PR. Ejecutar un pentest →
- Enterprise - SSO, informes listos para cumplimiento normativo, despliegue en VPC o autoalojado. Probar Strix Enterprise →
☁️ Strix Cloud
Prueba la plataforma de pentesting full-stack de Strix en app.strix.ai: regístrate gratis, conecta tus repositorios y dominios, y lanza un pentest en minutos.
- Hallazgos validados con PoCs - cada vulnerabilidad incluye un exploit de prueba de concepto funcional y pasos de reproducción
- Autocorrección con un clic - parches de seguridad generados por IA como pull requests listos para fusionar
- Pentesting continuo - escaneo de vulnerabilidades siempre activo que sigue el ritmo de tus despliegues
- Integraciones DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear y pipelines de CI/CD
- Aprendizaje continuo - IA que se basa en hallazgos anteriores, se adapta a tu base de código y reduce los falsos positivos con el tiempo
🏢 Enterprise
Obtén la misma experiencia de Strix con controles de nivel empresarial: SSO (SAML/OIDC), informes personalizados de pruebas de penetración listos para cumplimiento normativo (SOC 2, ISO 27001, PCI DSS), soporte dedicado y SLA, opciones de despliegue personalizadas (VPC o autoalojado), soporte de modelos BYOK y agentes de pentesting con IA adaptados y optimizados para tu entorno.
🤖 Usa Strix desde tu agente de programación
Strix está listo para agentes. Dale a Claude Code, Cursor, Codex o cualquier agente compatible con SKILL.md la capacidad de ejecutar pentests, corregir hallazgos y configurar el escaneo en CI:
npx skills add usestrix/strix