

semgrep v1.171.0
Análisis estático ligero para muchos lenguajes. Encuentra variantes de errores con patrones que parecen código fuente.

Escaneo de código a velocidad vertiginosa.




Semgrep es una herramienta de análisis estático rápida, de código abierto, que busca código, encuentra errores y aplica barreras de seguridad y estándares de codificación. Semgrep compatible con más de 30 lenguajes y puede ejecutarse en un IDE, como verificación previa al commit y como parte de flujos de trabajo CI/CD.
Semgrep es un grep semántico para código. Mientras que ejecutar grep "2" solo coincidiría con la cadena exacta 2, Semgrep coincidiría con x = 1; y = x + 1 al buscar 2. Las reglas de Semgrep se parecen al código que ya escribes; sin árboles de sintaxis abstracta, peleas con regex ni DSLs dolorosos.
Ten en cuenta que en contextos de seguridad, Semgrep Community Edition pasará por alto muchos verdaderos positivos, ya que solo puede analizar código dentro de los límites de una sola función o archivo. Si deseas usar Semgrep con fines de seguridad (SAST, SCA o detección de secretos), se recomienda encarecidamente la plataforma Semgrep AppSec Platform, ya que añade las siguientes capacidades críticas:
- Capacidades de análisis central mejoradas (entre archivos, entre funciones, alcanzabilidad del flujo de datos) que reducen en gran medida los falsos positivos en un 25% y aumentan la detección de verdaderos positivos en un 250%.
- Postprocesamiento contextual de hallazgos con Semgrep Assistant (IA) para reducir aún más el ruido en aproximadamente un ~20%. Además, Assistant enriquece los hallazgos con guías de remediación paso a paso y adaptadas que los humanos consideran accionables más del 80% de las veces.
- Políticas personalizables e integración fluida en los flujos de trabajo de los desarrolladores, brindando a los equipos de seguridad un control granular sobre dónde, cuándo y cómo se presentan los diferentes hallazgos a los desarrolladores (IDE, comentario en PR, etc.)
La plataforma Semgrep AppSec Platform funciona desde el primer momento con más de 20 000 reglas propietarias en SAST, SCA y secretos. Las reglas Pro son escritas y mantenidas por el equipo de investigación de seguridad de Semgrep y son muy precisas, lo que permite que los equipos de AppSec sientan confianza al llevar los hallazgos directamente a los desarrolladores sin ralentizarlos.
Semgrep analiza el código localmente en tu computadora o en tu entorno de compilación: por defecto, el código nunca se sube. Comienza aquí →.
Soporte de lenguajes
Semgrep Code admite más de 30 lenguajes, incluyendo:
Apex · Bash · C · C++ · C# · Clojure · Dart · Dockerfile · Elixir · HTML · Go · Java · JavaScript · JSX · JSON · Julia · Jsonnet · Kotlin · Lisp · Lua · OCaml · PHP · Python · R · Ruby · Rust · Scala · Scheme · Solidity · Swift · Terraform · TypeScript · TSX · YAML · XML · Generic (ERB, Jinja, etc.)
Semgrep Supply Chain admite 12 lenguajes en 15 gestores de paquetes, incluyendo:
C# (NuGet) · Dart (Pub) · Go (Go modules, go mod) · Java (Gradle, Maven) · Javascript/Typescript (npm, Yarn, Yarn 2, Yarn 3, pnpm) · Kotlin (Gradle, Maven) · PHP (Composer) · Python (pip, pip-tool, Pipenv, Poetry) · Ruby (RubyGems) · Rust (Cargo) · Scala (Maven) · Swift (SwiftPM)
Para más información, consulta Lenguajes compatibles.
Primeros pasos 🚀
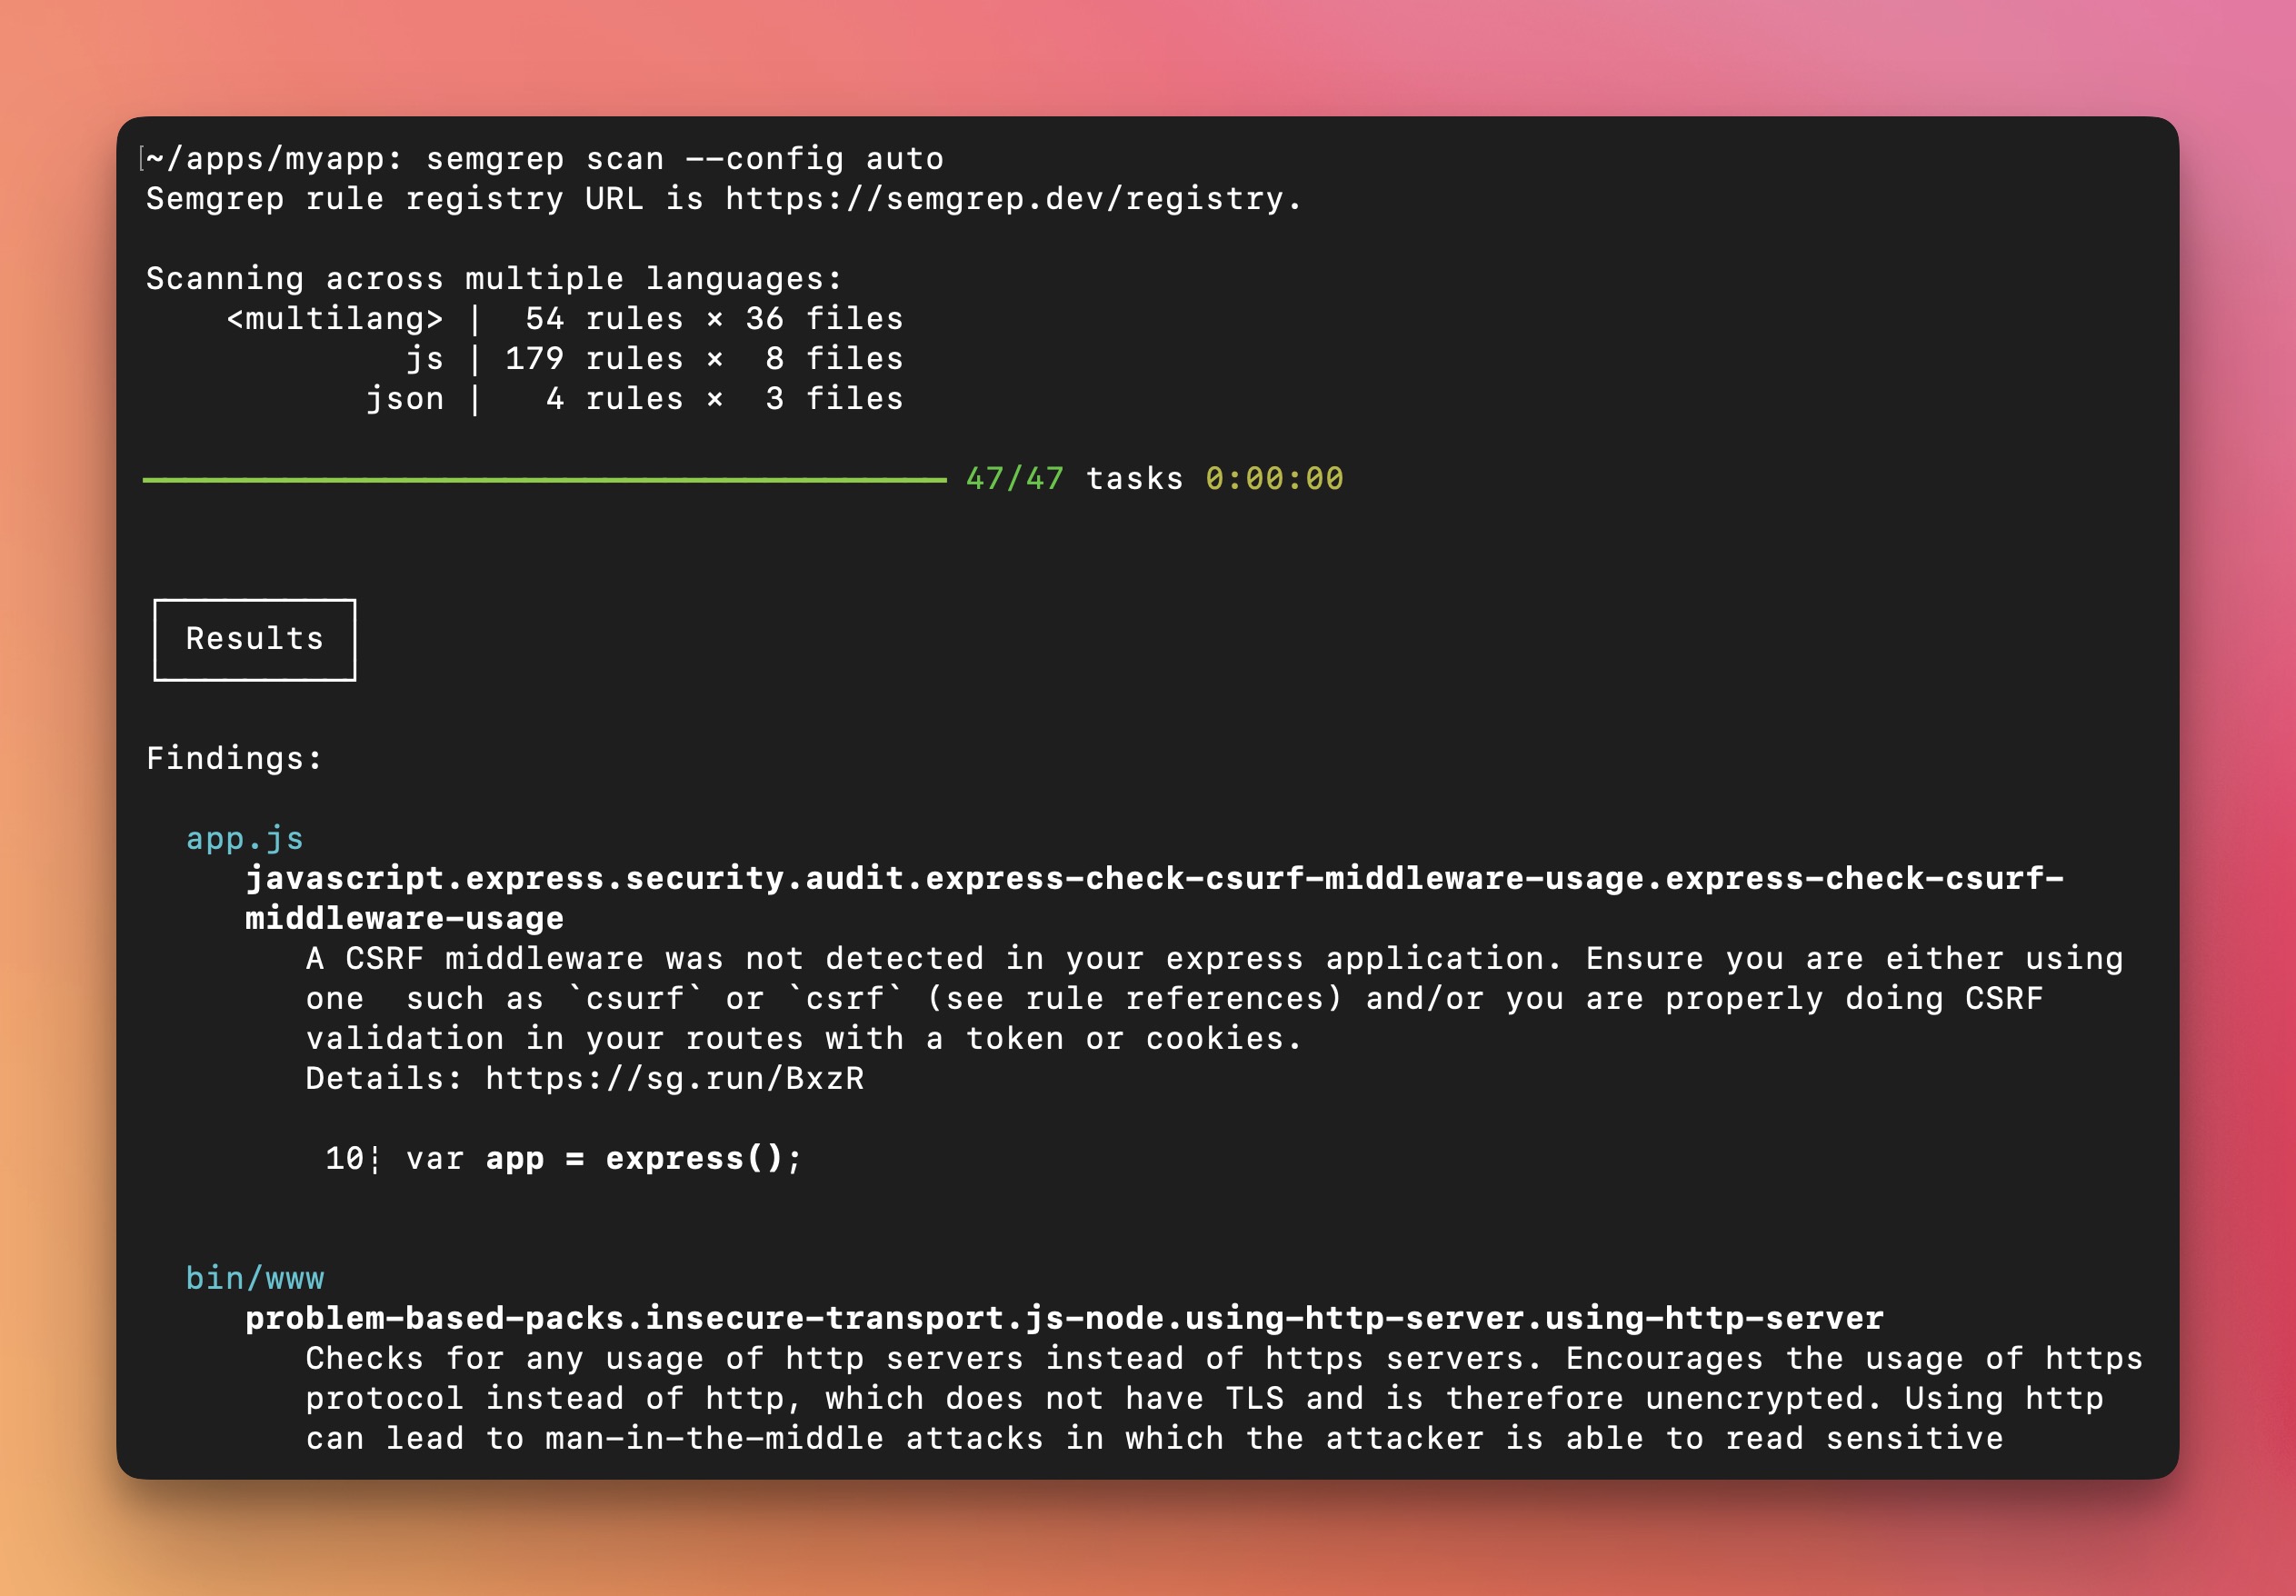
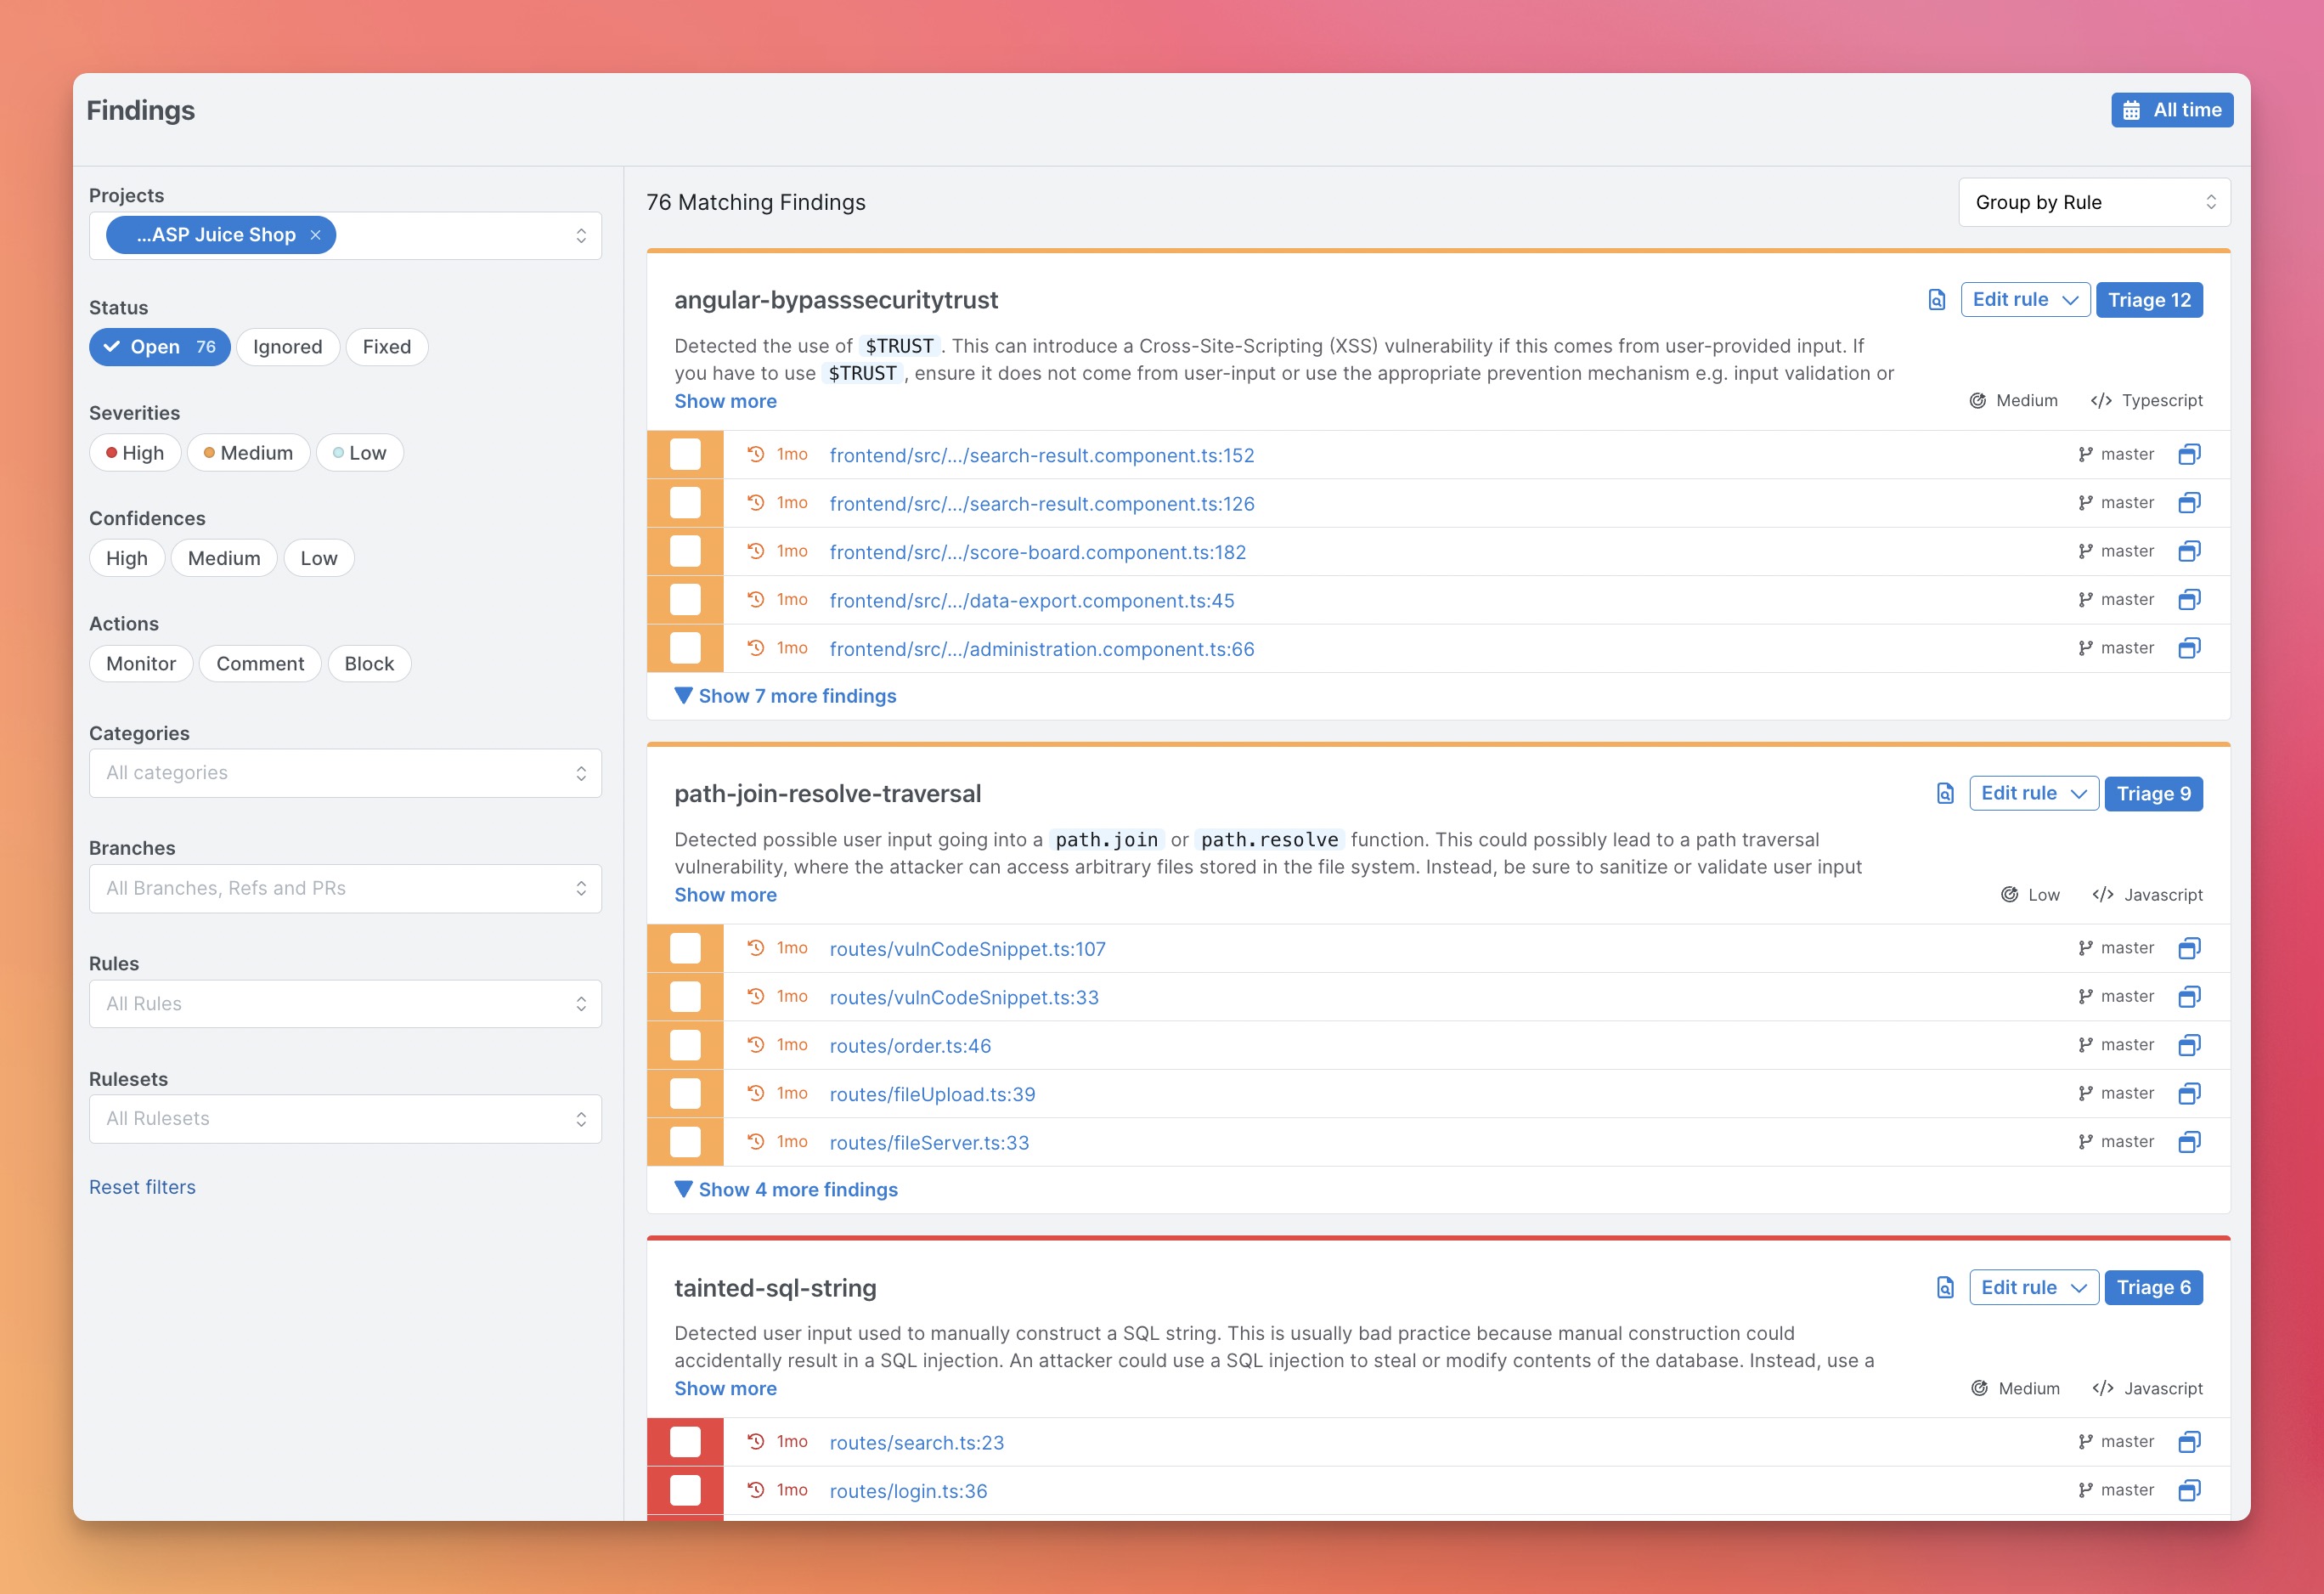
Para nuevos usuarios, recomendamos comenzar con la plataforma Semgrep AppSec porque proporciona una interfaz visual, un proyecto de demostración, flujos de trabajo de triaje y exploración de resultados, y facilita la configuración en CI/CD. Los escaneos siguen siendo locales y el código no se sube. Alternativamente, también puedes comenzar con la CLI y navegar por la salida del terminal para ejecutar búsquedas puntuales.
Opción 1: Primeros pasos desde la plataforma Semgrep Appsec (Recomendado)
-
Regístrate en semgrep.dev
-
Explora los hallazgos de demostración para aprender cómo funciona Semgrep
-
Escanea tu proyecto navegando a
Projects > Scan New Project > Run scan in CI -
Selecciona tu sistema de control de versiones y sigue los pasos de integración para añadir tu proyecto. Después de esta configuración, Semgrep escaneará tu proyecto después de cada pull request.
-
[Opcional] Si deseas ejecutar Semgrep localmente, sigue los pasos en la sección de CLI.
Notas:
Si hay algún problema, solicita ayuda en el Slack de Semgrep.
Opción 2: Primeros pasos desde la CLI
-
Instala la CLI de Semgrep
# Para macOS
$ brew install semgrep

# Para Ubuntu/WSL/Linux/macOS
$ python3 -m pip install semgrep

# Para probar Semgrep sin instalación, ejecuta mediante Docker
$ docker run -it -v "${PWD}:/src" semgrep/semgrep semgrep login
$ docker run -e SEMGREP_APP_TOKEN=<TOKEN> --rm -v "${PWD}:/src" semgrep/semgrep semgrep ci