

scopeblind-gateway v0.13.1
Puerta de políticas Cedar de fallo cerrado (fail-closed) más recibos firmados para llamadas a herramientas de agentes de IA. npx protect-mcp
protect-mcp
Aplicación local de políticas y recibos firmados de decisiones para llamadas a herramientas de agentes de IA.



Página para desarrolladores · Inicio rápido · Configuración del agente · Paquetes de políticas · Registro de ejemplo · Integraciones · Documentación · Contribuir
Coloca la puerta de enlace entre un cliente MCP y su servidor de herramientas, o usa sus hooks en un agente de programación. Revisa una política Cedar, habilita la aplicación de políticas y conserva un registro firmado de las decisiones. La evaluación y verificación locales no requieren una cuenta de ScopeBlind y no envían telemetría de decisiones.
- Aplica políticas en el límite de la herramienta. Cedar deniega ante políticas ausentes, errores
del motor o errores de evaluación en modo fail-closed. El modo shadow es el predeterminado
para el wrapper MCP: usa
--enforcecuando estés listo para bloquear. - Verifica lo que se firmó. Los recibos Ed25519 incluyen la decisión y el digest de la política. @veritasacta/verify comprueba los bytes contra la clave pública en la que confías.
- Empieza con las herramientas existentes. Usa MCP stdio, la puerta de enlace HTTP o los hooks del agente de programación. La colaboración alojada opcional tiene sus propios permisos y flujos de datos.
Una puerta de enlace cubre las llamadas enrutadas a través de ella. No es un sandbox del sistema operativo, y un recibo firmado no establece que una acción se ejecutara ni que no se omitiera ninguna acción. La política de seguridad describe el límite y el proceso de notificación.
Ver el resultado
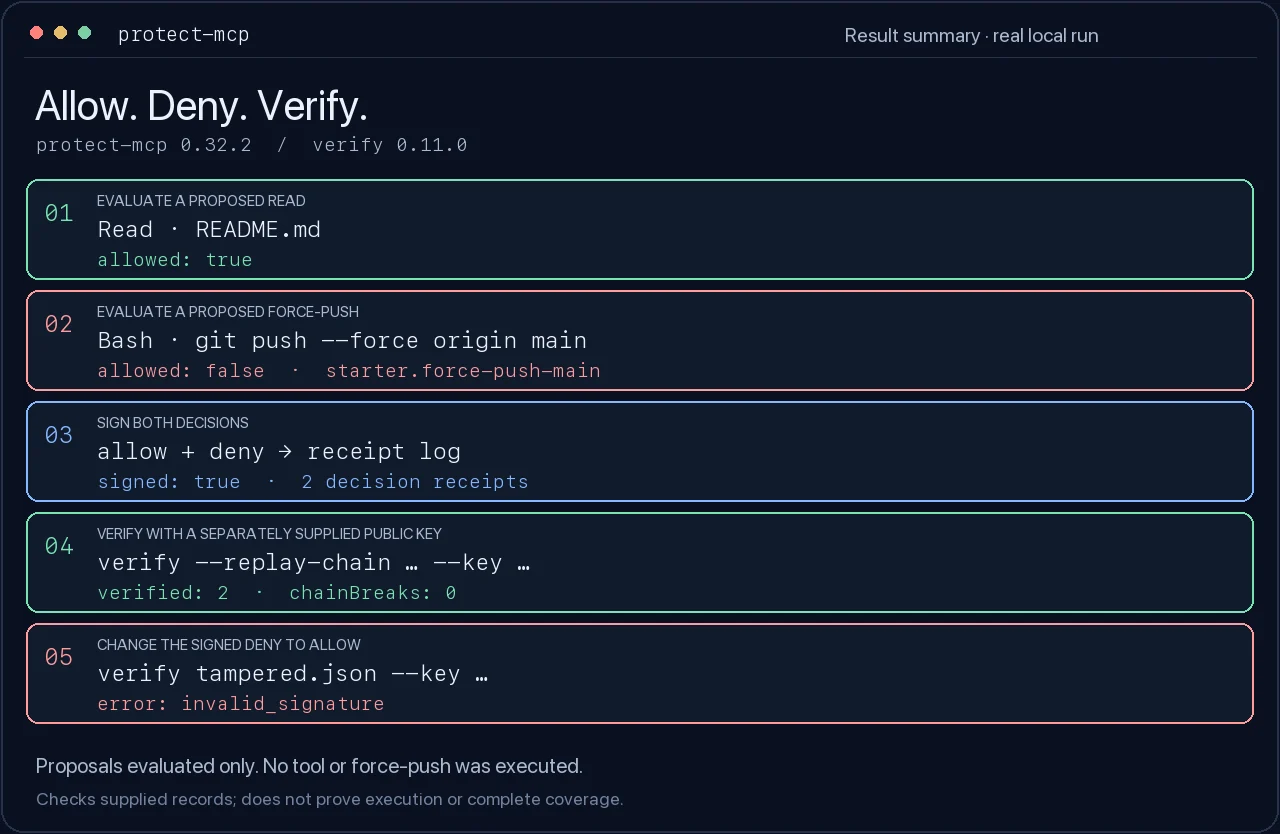
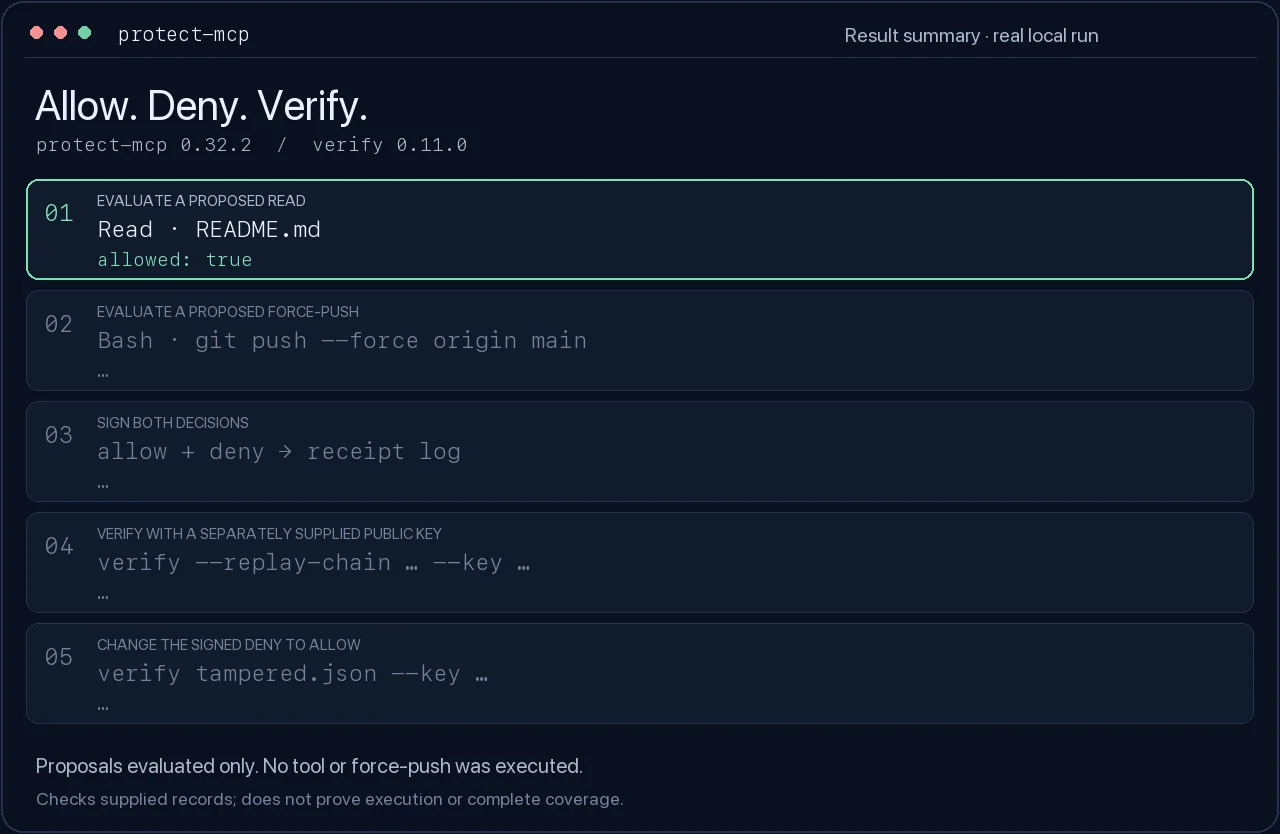
Una ejecución local real: evaluar dos llamadas propuestas, firmar las decisiones, verificar los recibos, luego modificar una decisión firmada y comprobarla de nuevo.
Ver el recorrido de 14 segundos
Recorrido en texto y reproducción · Resultados capturados
Pruébalo sin un agente
Usa Node.js 22 y npm en un directorio nuevo. Instala la puerta de enlace fijada y el verificador:
mkdir protect-mcp-demo
cd protect-mcp-demo
npm init -y
npm install --save-exact [email protected] @veritasacta/[email protected]
Este ejemplo evalúa dos llamadas propuestas y firma sus decisiones. No ejecuta ninguna de las dos herramientas ni ejecuta git push. Todo lo que ocurre después de la instalación es local.
# Create a starter policy and a private signing key.
npx --no-install protect-mcp init --starter

# A normal read is allowed; a force-push to main is denied (exit 2).
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Read --input '{"path":"README.md"}'
npx --no-install protect-mcp evaluate --policy ./protect.cedar --tool Bash --input '{"command":"git push --force origin main"}' || test "$?" -eq 2

# Evaluate again at signing time and record both decisions, in order.
npx --no-install protect-mcp sign --cedar builtin:starter --tool Read --input '{"path":"README.md"}' --key ./protect-mcp.key --receipts ./receipts
npx --no-install protect-mcp sign --cedar builtin:starter --tool Bash --input '{"command":"git push --force origin main"}' --key ./protect-mcp.key --receipts ./receipts

# Take only the public key from the key you generated, not from the receipt.
PROTECT_MCP_PUBLIC_KEY=$(node -p 'JSON.parse(require("fs").readFileSync("protect-mcp.key", "utf8")).publicKey')
npx --no-install verify --replay-chain ./receipts/receipts.jsonl --key "$PROTECT_MCP_PUBLIC_KEY" --json

# Change the signed deny to allow. The original receipt log stays intact.
node -e 'const fs=require("fs");const r=JSON.parse(fs.readFileSync("receipts/receipts.jsonl","utf8").trim().split("\n")[1]);r.payload.decision="allow";fs.writeFileSync("tampered.json",JSON.stringify(r))'
npx --no-install verify tampered.json --key "$PROTECT_MCP_PUBLIC_KEY" --json || test "$?" -eq 1
Esperado: allow, luego deny; tanto las firmas de recibo originales como su enlace
verifican; el recibo modificado informa invalid_signature. Mantén protect-mcp.key
privada. Para verificar el registro de otra persona, obtén su clave pública esperada
a través de un canal de confianza independiente.
Los códigos de salida del verificador son 0: válido, 1: inválido, 2: no comprobado/error. Un resultado inválido no implica necesariamente manipulación: una clave esperada incorrecta también puede hacer fallar la verificación. La reproducción de la cadena comprueba los enlaces proporcionados; no establece que hayas recibido el historial completo.
CI ejecuta este ejemplo exacto contra el candidato empaquetado y el verificador publicado fijado. Consulta validación y versiones.
Conecta tu agente
Elige la integración que coincida con tu host y la cobertura que necesitas.
Instalar las habilidades de orientación no habilita la aplicación de políticas. doctor comprueba la configuración
local; confirma la ruta seleccionada con una llamada real permitida y otra bloqueada.
Para el plugin de Claude Code, primero prepara e inicia la puerta local, luego instálalo en tu proyecto (Claude Code 2.1.295 o posterior):
claude plugin install protect-mcp --marketplace ScopeBlind/scopeblind-gateway --scope project
El plugin bloquea las llamadas a herramientas enrutadas mientras su puerta no esté disponible. Elija el plugin o los hooks del proyecto independiente, para que la misma llamada no se registre dos veces.