

Decepticon v1.1.44
Agente de hacking autónomo para Red Team
Decepticon — Agente Autónomo de Red Team
"¿Otro hacker de IA? Déjanos adivinar — ejecuta nmap y escribe un informe."


☁️ ¿No quieres autoalojarlo? Decepticon está disponible en la nube.
Olvídate de la configuración de Docker — ejecuta compromisos autónomos de red team directamente desde tu navegador.

Instalación
Requisitos previos: Docker y Docker Compose v2. Compatible con macOS (Apple Silicon + Intel), Linux (amd64 + arm64) y Windows (amd64 + arm64) — de forma nativa mediante PowerShell o a través de WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
El inicio predeterminado levanta el plano de gestión principal (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) y lanza la CLI de terminal. Las cargas de trabajo especializadas (BloodHound CE, Sliver C2, Ghidra MCP, …) y el panel web se levantan bajo demanda — el orquestador genera especialistas mediante ops_start("ad"), etc., y puedes levantar el panel desde dentro de la CLI con /web (consulta Web Dashboard).
Windows (PowerShell, nativo)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Inicio rápido · Guía completa de configuración
Uso desde Claude Code o Codex
Después de iniciar Decepticon, registra su servidor MCP en tu agente de programación:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
Usa el comando correspondiente al agente de programación que tengas instalado, luego ejecuta
decepticon skill install para añadir la guía del operador a ambos agentes. Consulta la
guía para agentes externos para el Agent Skill,
el flujo de trabajo de herramientas y la ruta de instalación desde el código fuente.
Uso como biblioteca (pip)
¿Estás construyendo sobre los agentes — un producto, una integración de investigación o un orquestador personalizado? Instala el SDK desde PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon es un SDK cliente: incluye las factorías de agentes, middleware, herramientas y skills, y enruta las llamadas al LLM y la ejecución en sandbox a servicios en tiempo de ejecución vía HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Ejecutar agentes sigue requiriendo esos servicios — usa el stack de Docker de arriba, o apunta las URLs a tus propios equivalentes. Consulta Decepticon como biblioteca para la superficie de sobrescritura de factorías, los plugins declarativos PluginBundle y la barrera de seguridad.
💖 Apoya a Decepticon
Estamos construyendo Decepticon hacia una Vacuna Ofensiva para el panorama de amenazas impulsado por IA. Si crees en el red teaming autónomo como un camino hacia una defensa más sólida, considera apoyar el proyecto.
Benchmark
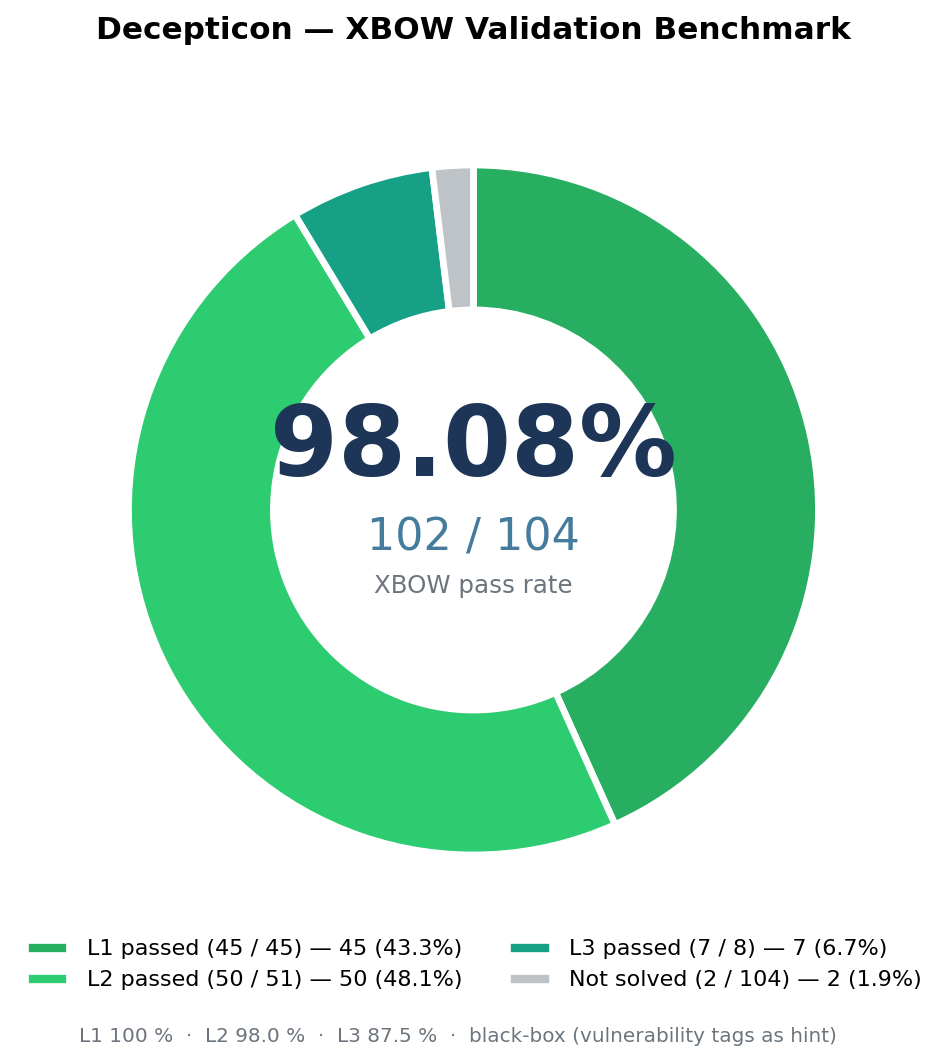
| Benchmark | Dificultad | Tasa de éxito |
|---|---|---|
| XBOW validation-benchmarks | Fácil (Nivel 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Medio (Nivel 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Difícil (Nivel 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Todos los niveles | 102 / 104 (98.08 %) |
- Índice completo por desafío, matriz de clases de ataque y trazas de LangSmith
- Comparación con otros agentes de pentest con IA (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW comercial, …)
¿Qué es Decepticon?
El espacio de "IA + hacking" está lleno de demos que ejecutan nmap e imprimen un informe. Esto no es eso.
Decepticon es un agente autónomo profesional de Red Team. Ejecuta cadenas de ataque realistas — reconocimiento, explotación, escalada de privilegios, movimiento lateral, C2 — tal como lo haría un adversario real, no como lo hace un escáner.