
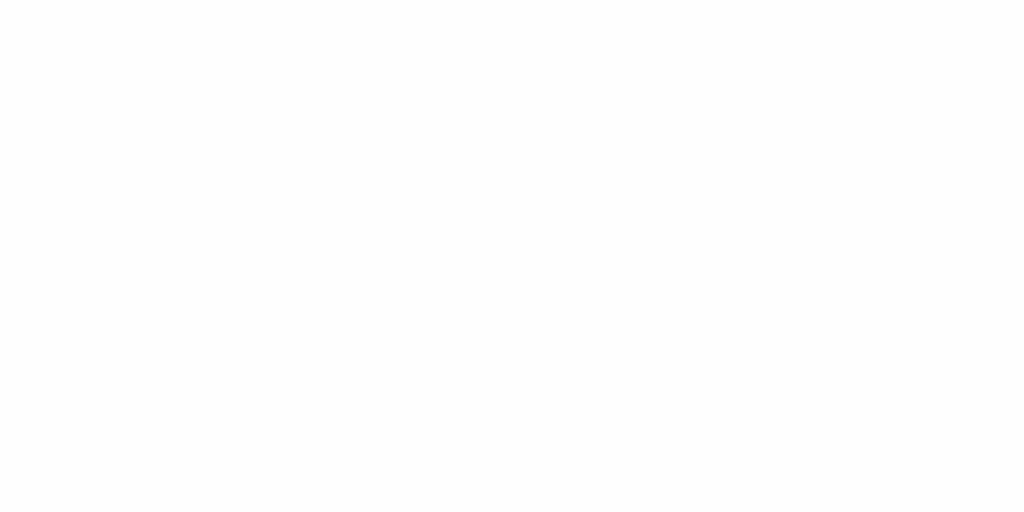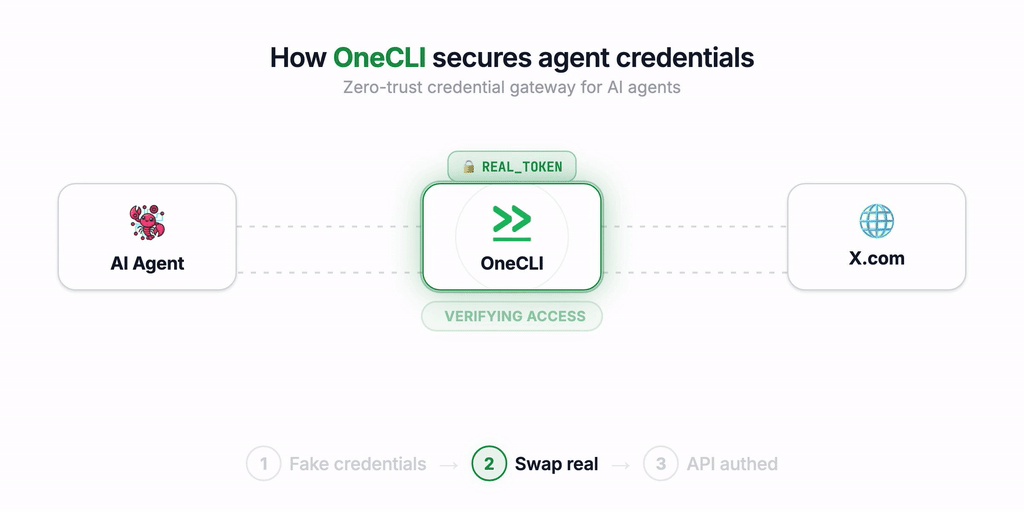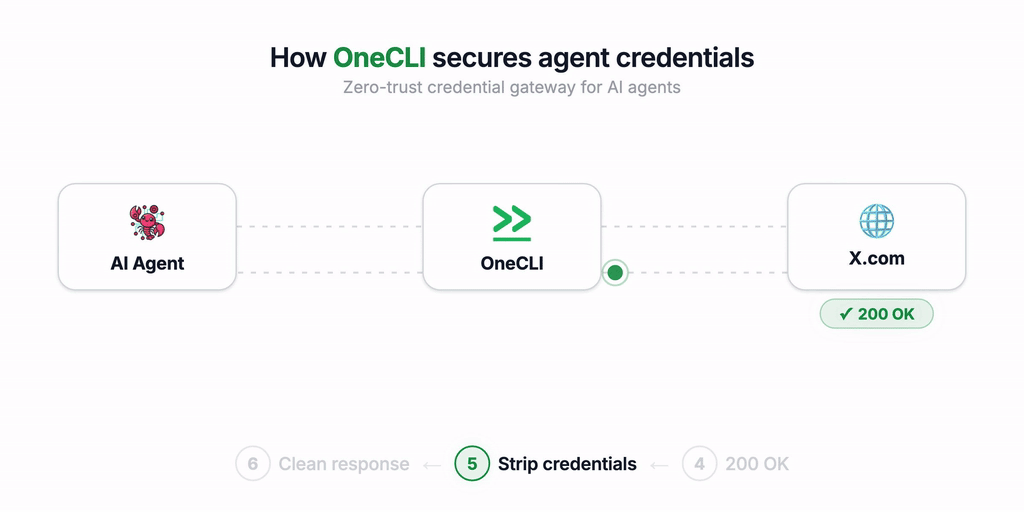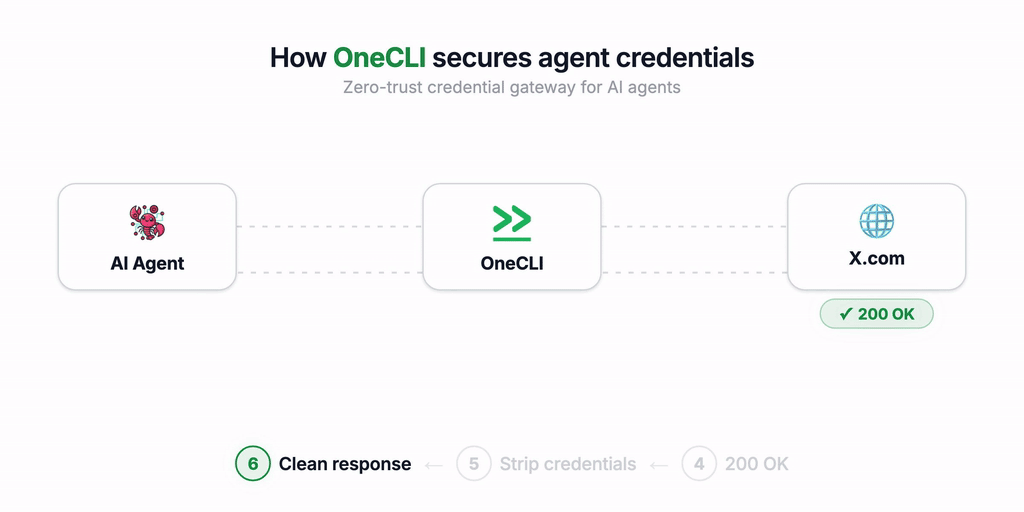
onecli v2.0.1
Harness de agente en sandbox de código abierto para equipos. Brindando a cada empleado un agente personal seguro.
El arnés de agentes creado para equipos.
Un asistente profesional para empresas. Da a cada empleado un agente personal seguro y en sandbox.
Sitio web · Documentación · Discord
Inicio rápido
Alojado en la nube: onecli.sh
Autoalojado
git clone https://github.com/onecli/onecli.git && cd onecli
pnpm install
pnpm run setup
En Kubernetes, instala el chart de Helm en su lugar:
helm install onecli oci://ghcr.io/onecli/charts/onecli. La
guía de autoalojamiento cubre ambos casos.
¿Qué es OneCLI v2?
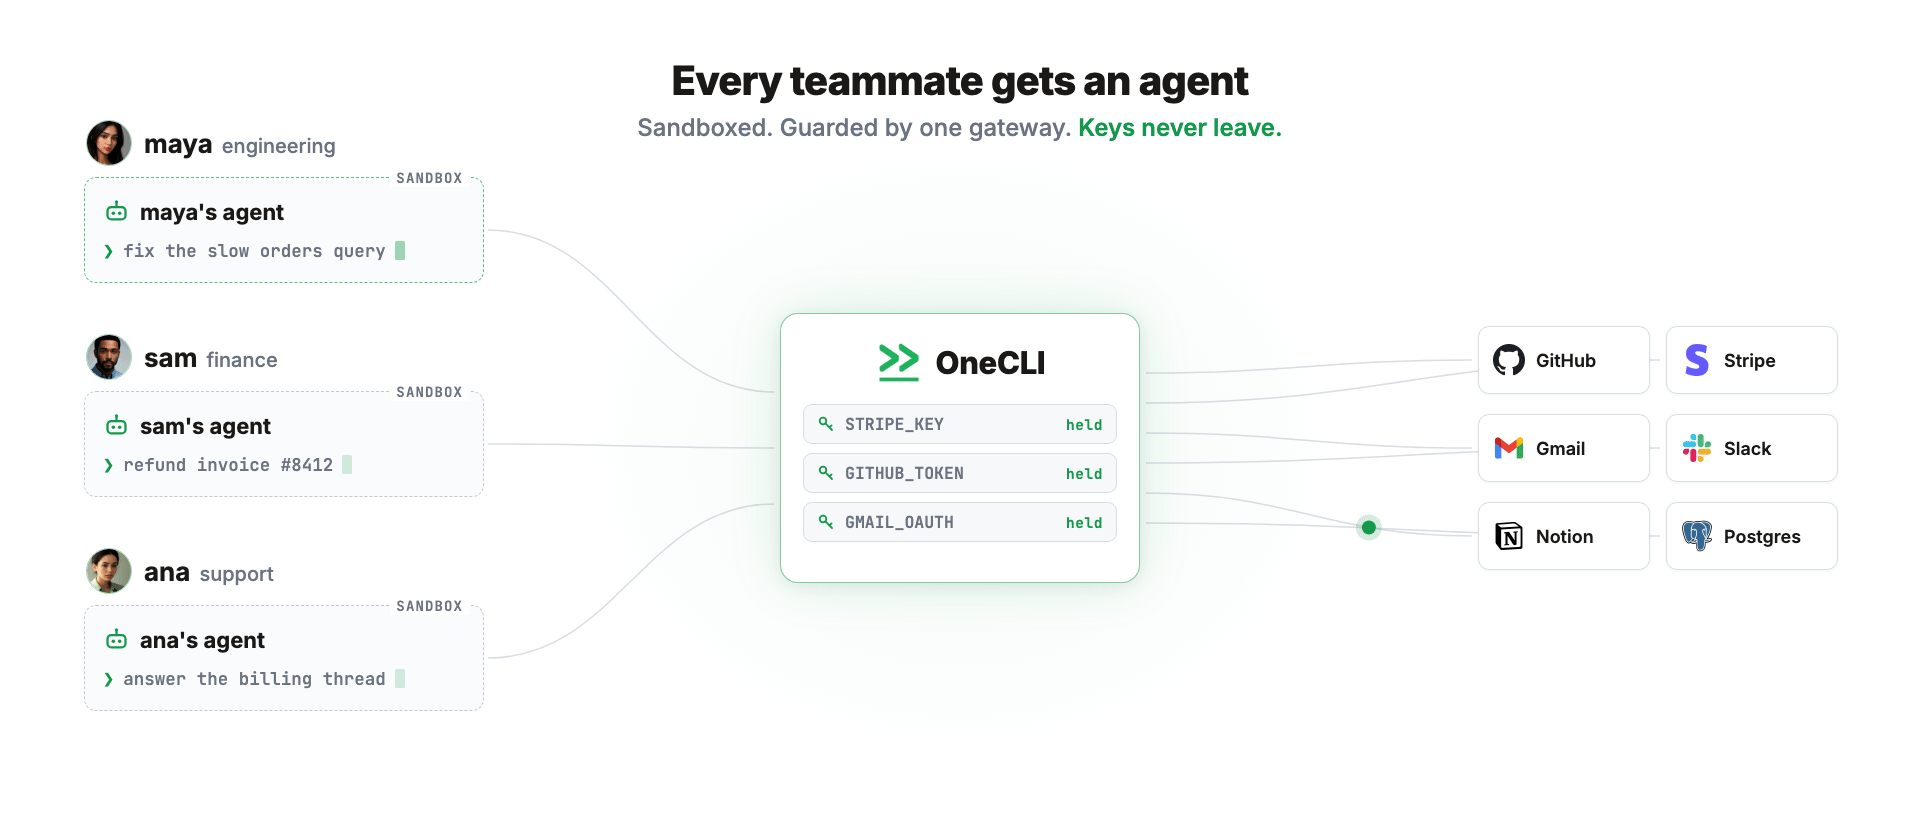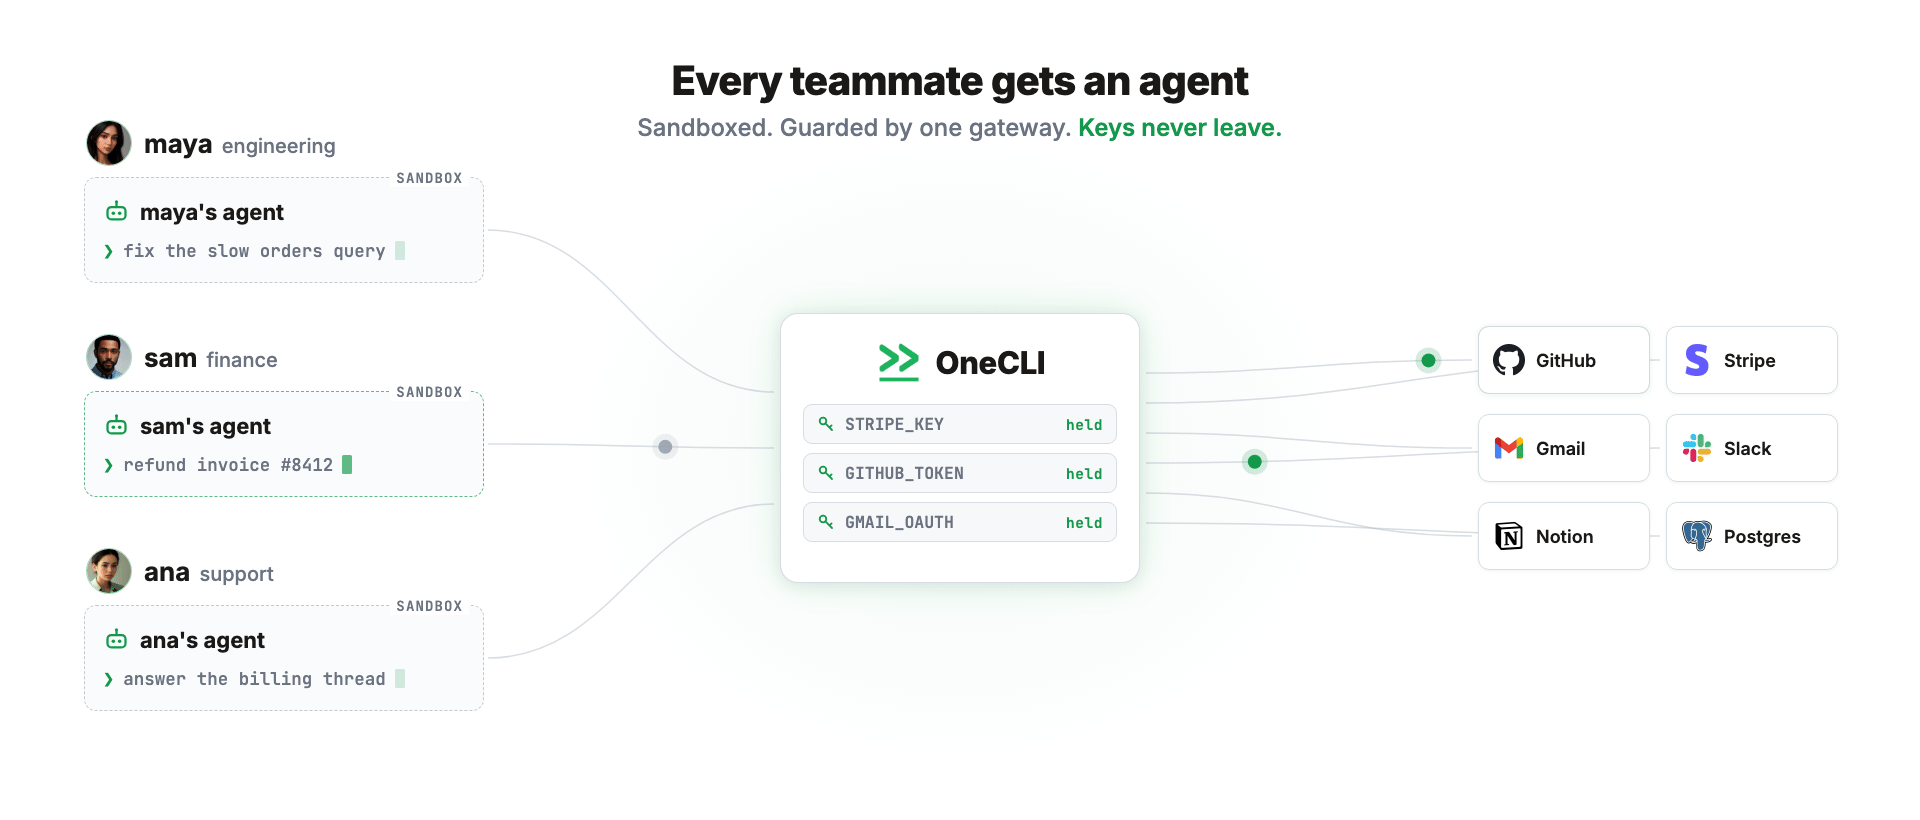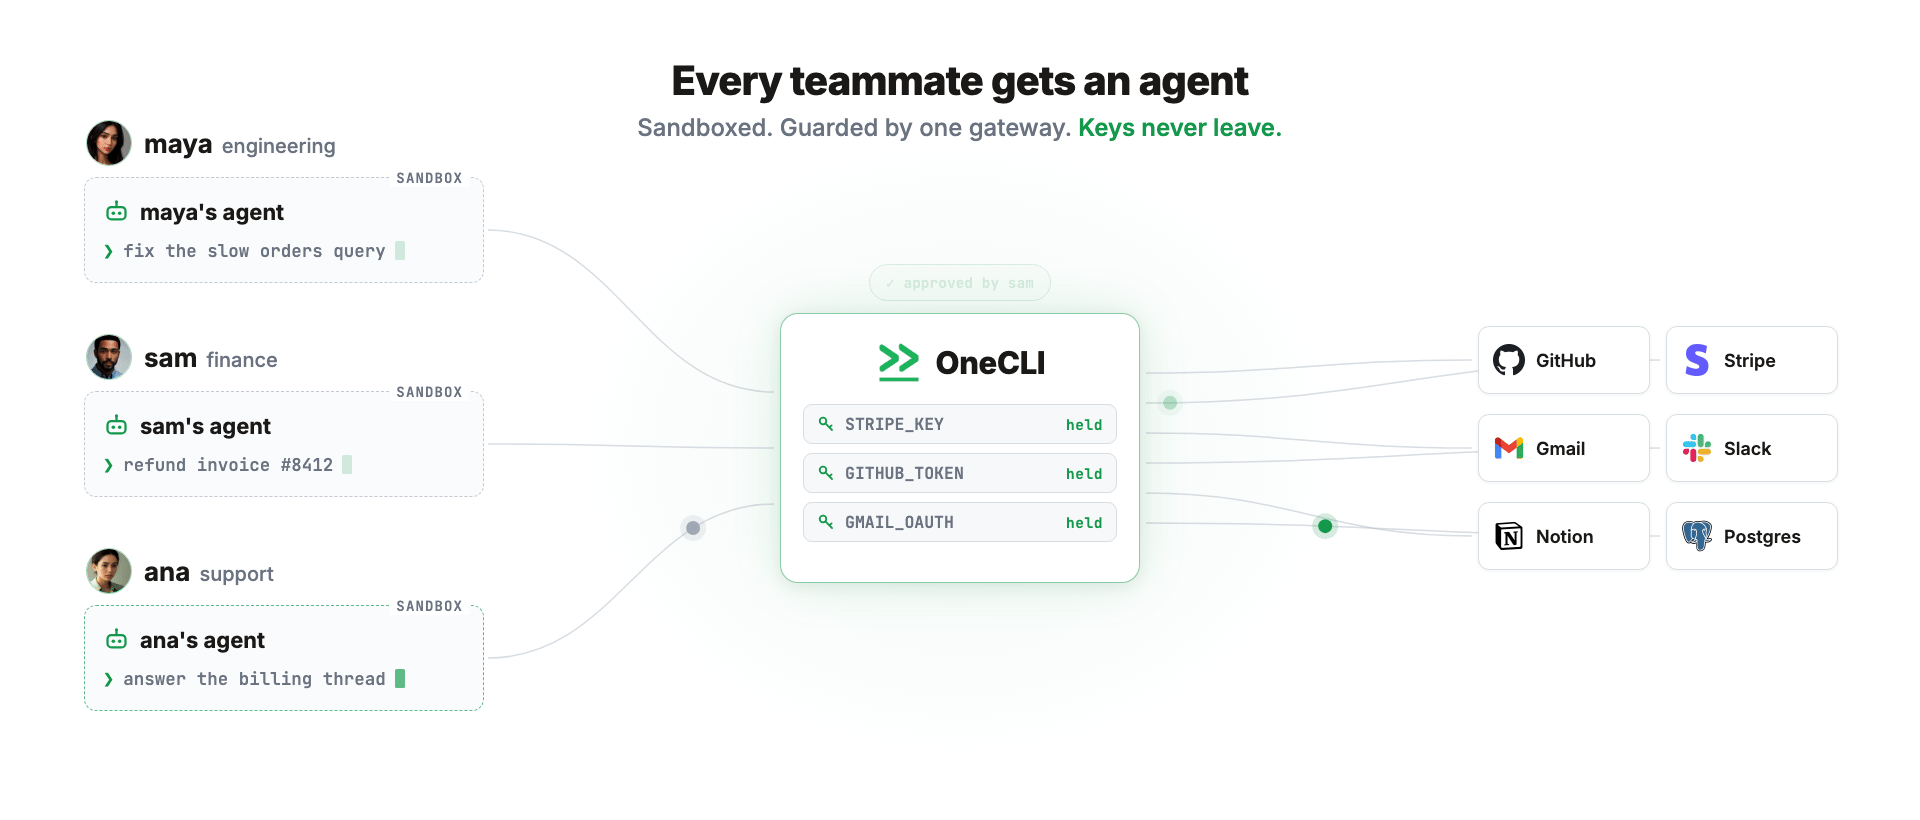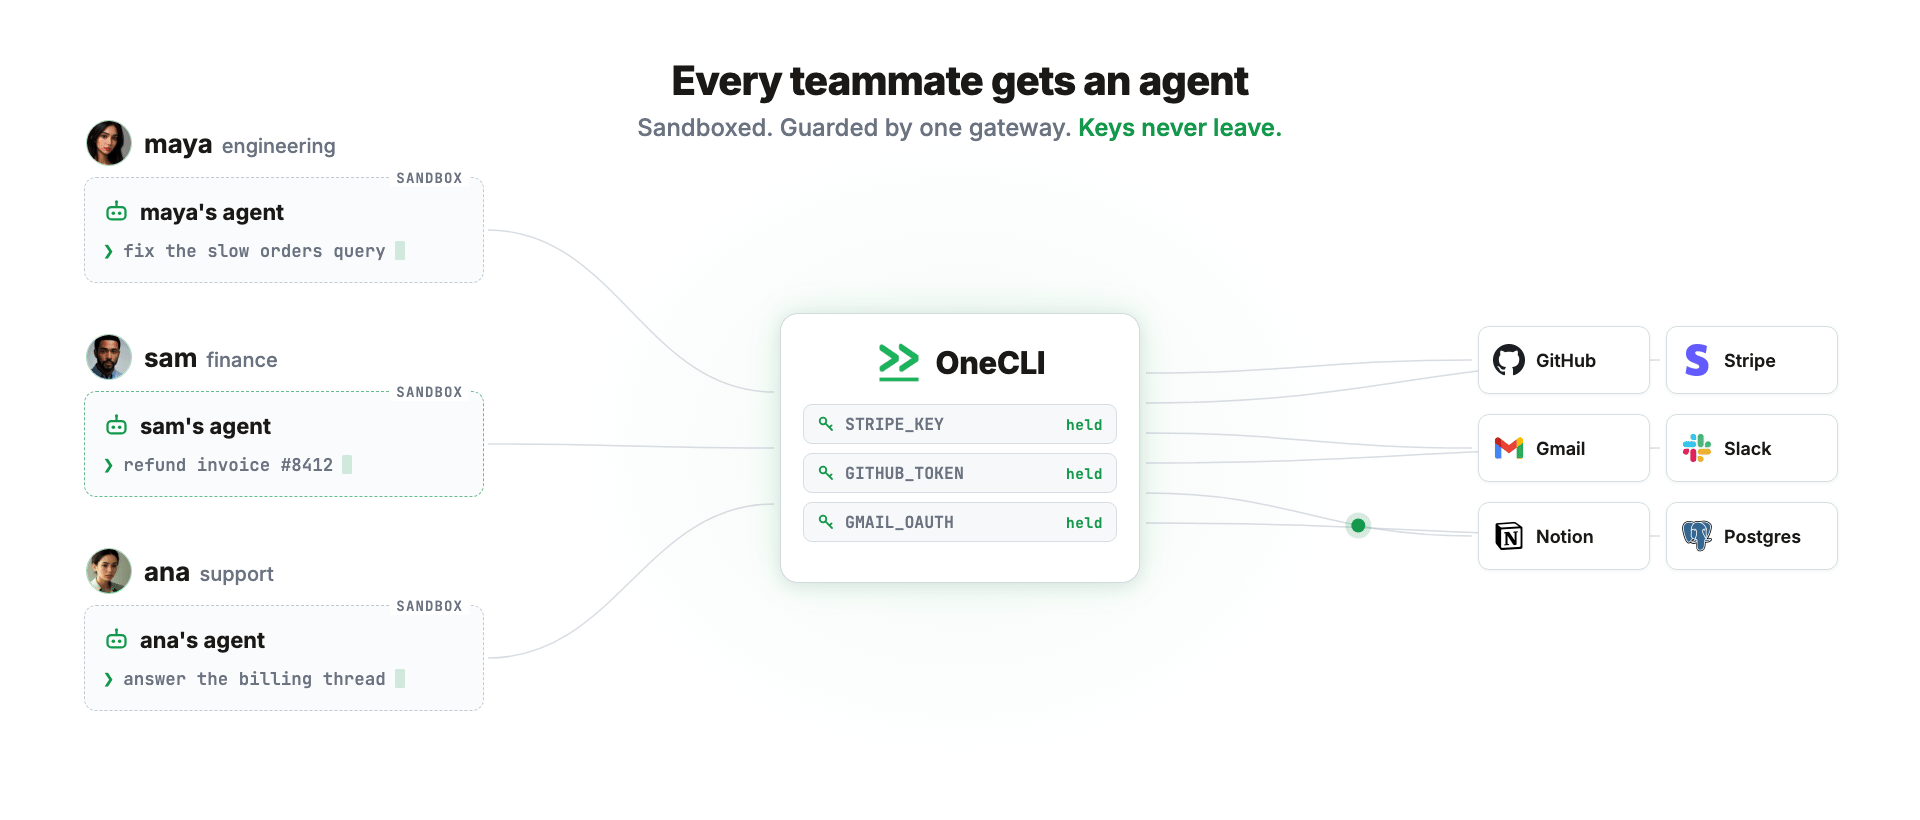
OneCLI es una plataforma de código abierto para ejecutar agentes de IA en equipo. Creas un agente por persona, le das a cada agente el acceso que necesita, y este trabaja en un sandbox, enrutado a través de una pasarela que inyecta las credenciales y aplica tu política.
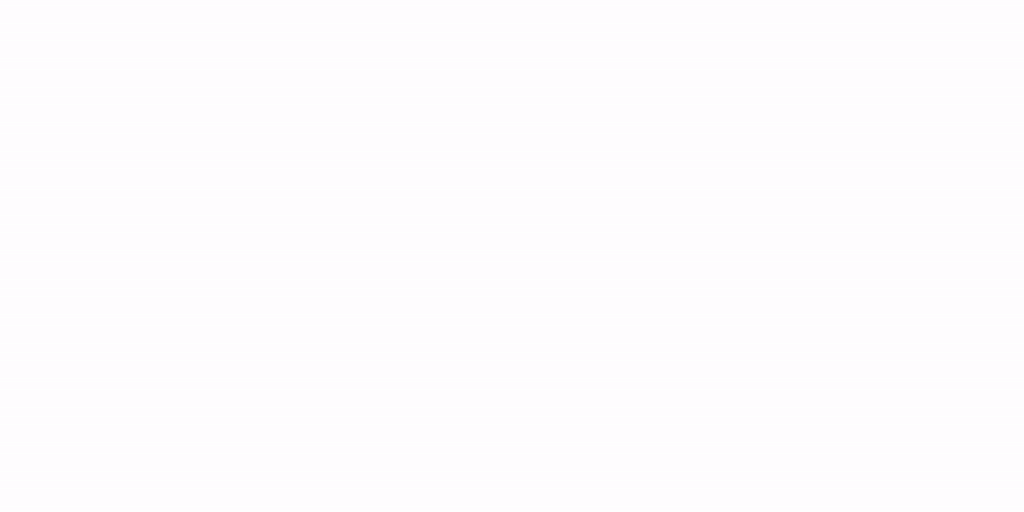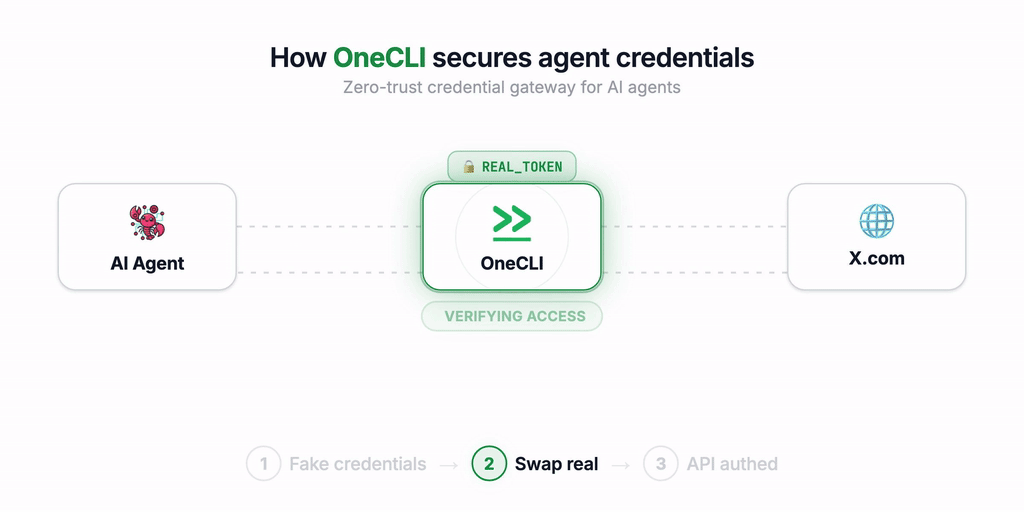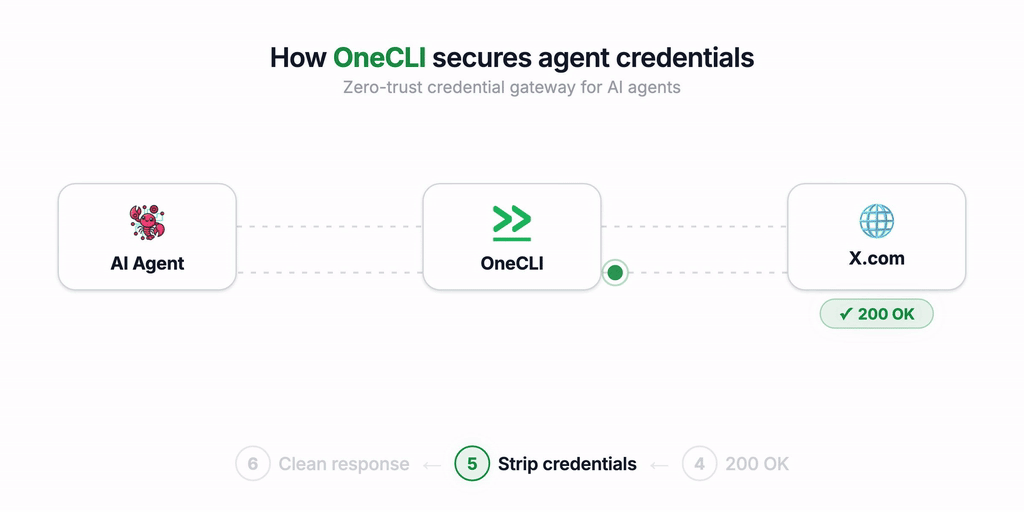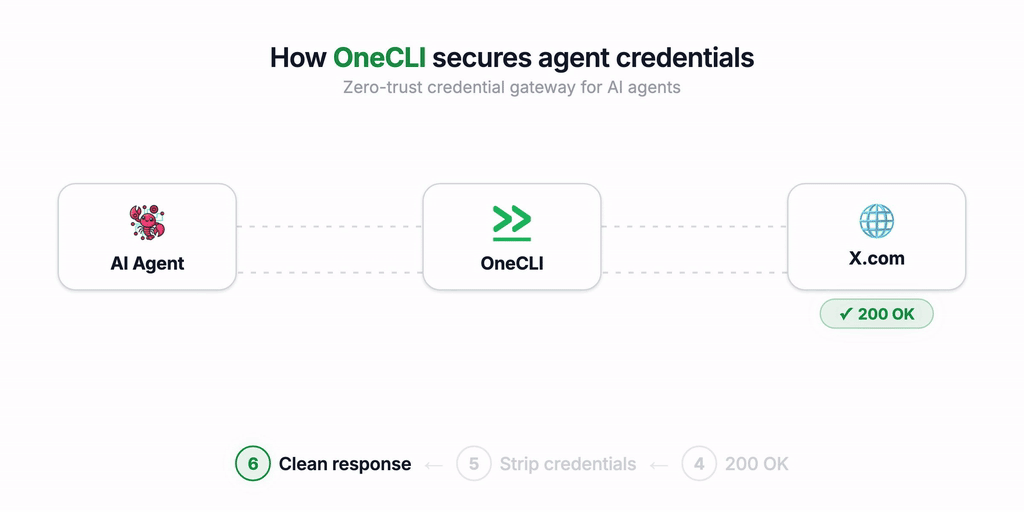
¿Por qué creamos OneCLI?
OneCLI comenzó como una bóveda de credenciales para agentes de IA, construida en Rust. Descubrimos que la mayor parte de la demanda provenía de individuos y equipos que ejecutaban agentes autónomos como Hermes, OpenClaw y NanoClaw. La gente quería agentes que hicieran trabajo real para la persona que los ejecuta, pero faltaban dos piezas:
- la gestión de secretos y permisos.
- y para los equipos: la gestión multijugador.
Todos los agentes autónomos que existen están hechos para una sola persona. Y para una sola persona, son geniales. En el momento en que necesitas replicar eso en un equipo, se vuelve un caos: levantar cada agente, decidir qué puede y qué no puede hacer cada uno, alojarlos, llevar la cuenta de qué agente es de quién.
Así que cambiamos de rumbo y creamos OneCLI v2.
Hecho para equipos
- Tu proveedor de identidad, integrado: aprovisiona agentes en nombre de la identidad de cada empleado, directamente desde el IdP de la empresa.
- Un agente por persona: cada persona del espacio de trabajo tiene su propio agente en sandbox, accesible desde el panel o desde Slack.
- Una política, aplicada en todas partes: gestiona la política del equipo en un solo lugar, y cualquier agente de los espacios de trabajo la tendrá aplicada.
- Aprobaciones deterministas con intervención humana: en el propio chat, para cosas sobre las que necesitas control total, como enviar el correo, borrar el ticket de Linear, vaciar un bucket de S3.
- Conexiones compartidas: conectadas una vez a nivel de equipo, como claves de LLM o cuentas de servicio, concedidas por agente sin entregarse nunca a uno solo.
El agente
Un agente es algo duradero, no un simple prompt. Tiene:
- Un ordenador: su propio sandbox aislado, con un sistema de archivos y un shell. La única salida es la pasarela, así que puede alcanzar lo que le concediste y nada más.
- Una conversación: su propia página en el panel, o en Slack. Imágenes y archivos incluidos. Un mensaje enviado mientras el agente está trabajando lo redirige de inmediato en lugar de ponerse en cola detrás de él.
- Memoria: lo que el agente aprende lo conserva la plataforma, así que nunca se pierde. Puedes leerla y editarla en cualquier momento.
- Habilidades: instrucciones y ayudantes que escribes una vez y siempre están disponibles para el agente.
- Una programación: el agente puede planificar trabajo futuro, y la plataforma lo despierta en el momento adecuado.
- Credenciales que nunca ve: cada agente recibe solo el acceso que le concediste, y la pasarela lo aplica en cada solicitud. O conecta Bitwarden o 1Password para la inyección bajo demanda, sin nada almacenado en el servidor.
- Su propia app de Slack: conéctala una vez y responde en canales y mensajes directos con su propio nombre y avatar, con archivos e imágenes. Elimina el agente y su app de Slack se va con él.
Los agentes se ejecutan en tu propia infraestructura. El runner es solo de salida y no tiene puertos de entrada, así que un portátil, un homelab o una VPC detrás de NAT funcionan sin ingress y sin túnel.
Arquitectura

- Panel web: aplicación Next.js. Crea agentes, conversa con ellos, edita su memoria y habilidades, gestiona conexiones, secretos y permisos.
- Servidor API: el plano de control. Es dueño de la base de datos, el plano de conversación y la cola de trabajo que consulta el runner.
- Gateway Rust: intercepta las solicitudes salientes (incluidas las HTTPS, mediante MITM) e inyecta credenciales. Los agentes se autentican con tokens de acceso mediante cabeceras
Proxy-Authorization. - Runner: inicia, estaciona y recolecta los sandboxes de los agentes. Solo saliente, y nunca toca la base de datos.
- Supervisor de sandbox: se ejecuta dentro de cada sandbox, hablando una interfaz de harness neutral respecto al proveedor para que el runtime del agente sea intercambiable.
- Terminador SSH: la puerta de entrada SSH — termina las conexiones
sshcon certificados de corta duración y las puentea hacia los sandboxes de los agentes a través de un backend de sustrato conectable. - Adaptador de canales: el daemon de Slack, una aplicación por agente.
- Almacén de secretos: AES-256-GCM en reposo, descifrado solo en el momento de la solicitud, emparejado por host y patrón de ruta, inyectado como cabeceras o parámetros de consulta.
Desarrollo local
git clone https://github.com/onecli/onecli.git && cd onecli
mise install
pnpm install
pnpm dev