
rustinel v1.8.0-rc.1
Detección de endpoints para Windows, Linux y macOS. Reglas Sigma, YARA e IOC sobre telemetría nativa. Escrito en Rust. No requiere cuenta en la nube.

Rustinel
Detección de endpoints de código abierto. Tres plataformas. Tus reglas.
Ejecuta detecciones Sigma, YARA e IOC sobre telemetría nativa de Windows, Linux y macOS.
Escrito en Rust, con alertas locales y sin necesidad de una cuenta en la nube.


Trae tu propio contenido de detección, monitoriza tus endpoints y envía alertas a las herramientas que ya utilizas.
Descargar | Documentación | Paquetes de detección | Sitio web

¿Por qué Rustinel?
La detección en endpoints debería funcionar con las plataformas que ejecutas y las reglas que ya entiendes.
Rustinel reúne telemetría nativa, formatos de detección consolidados y un formato de alerta común en un único motor de código abierto.
- Usa reglas Sigma y YARA. Detecta comportamiento con Sigma, escanea archivos y memoria de procesos con YARA, y busca indicadores de hash, IP, dominio y ruta.
- Ejecútalo en Windows, Linux y macOS. Usa un solo motor con un modelo de configuración compartido y eventos normalizados. Los sensores y la cobertura de detección varían según la plataforma.
- Mantén el control de tus datos. El agente en vivo no realiza conexiones de red salientes. Las alertas son archivos locales que puedes inspeccionar o reenviar tú mismo.
- Conecta tus herramientas existentes. La salida NDJSON de ECS 9.4.0 funciona con Elastic, Splunk y otras canalizaciones de logs.
- Prueba las detecciones contra comportamiento grabado. Captura la telemetría una vez y reprodúcela a medida que cambian tus reglas, sin repetir la actividad.
- Inspecciona y amplía el motor. Escrito en Rust y con licencia Apache 2.0.
Consigue tu primera alerta
Los archivos de release incluyen un binario, la configuración por defecto y reglas de demostración para que puedas verificar la detección antes de desplegar un servicio.
Linux
Requiere Linux 5.8+ con soporte BTF.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
Windows
Ejecuta en una PowerShell con privilegios elevados:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel
.\rustinel.exe run
Requiere el Microsoft Visual C++ Redistributable x64. Consulta los requisitos previos de Windows.
macOS
El soporte de macOS es experimental. Completa la configuración de firma y Full Disk Access antes de iniciar el sensor.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
Activa la regla de demostración
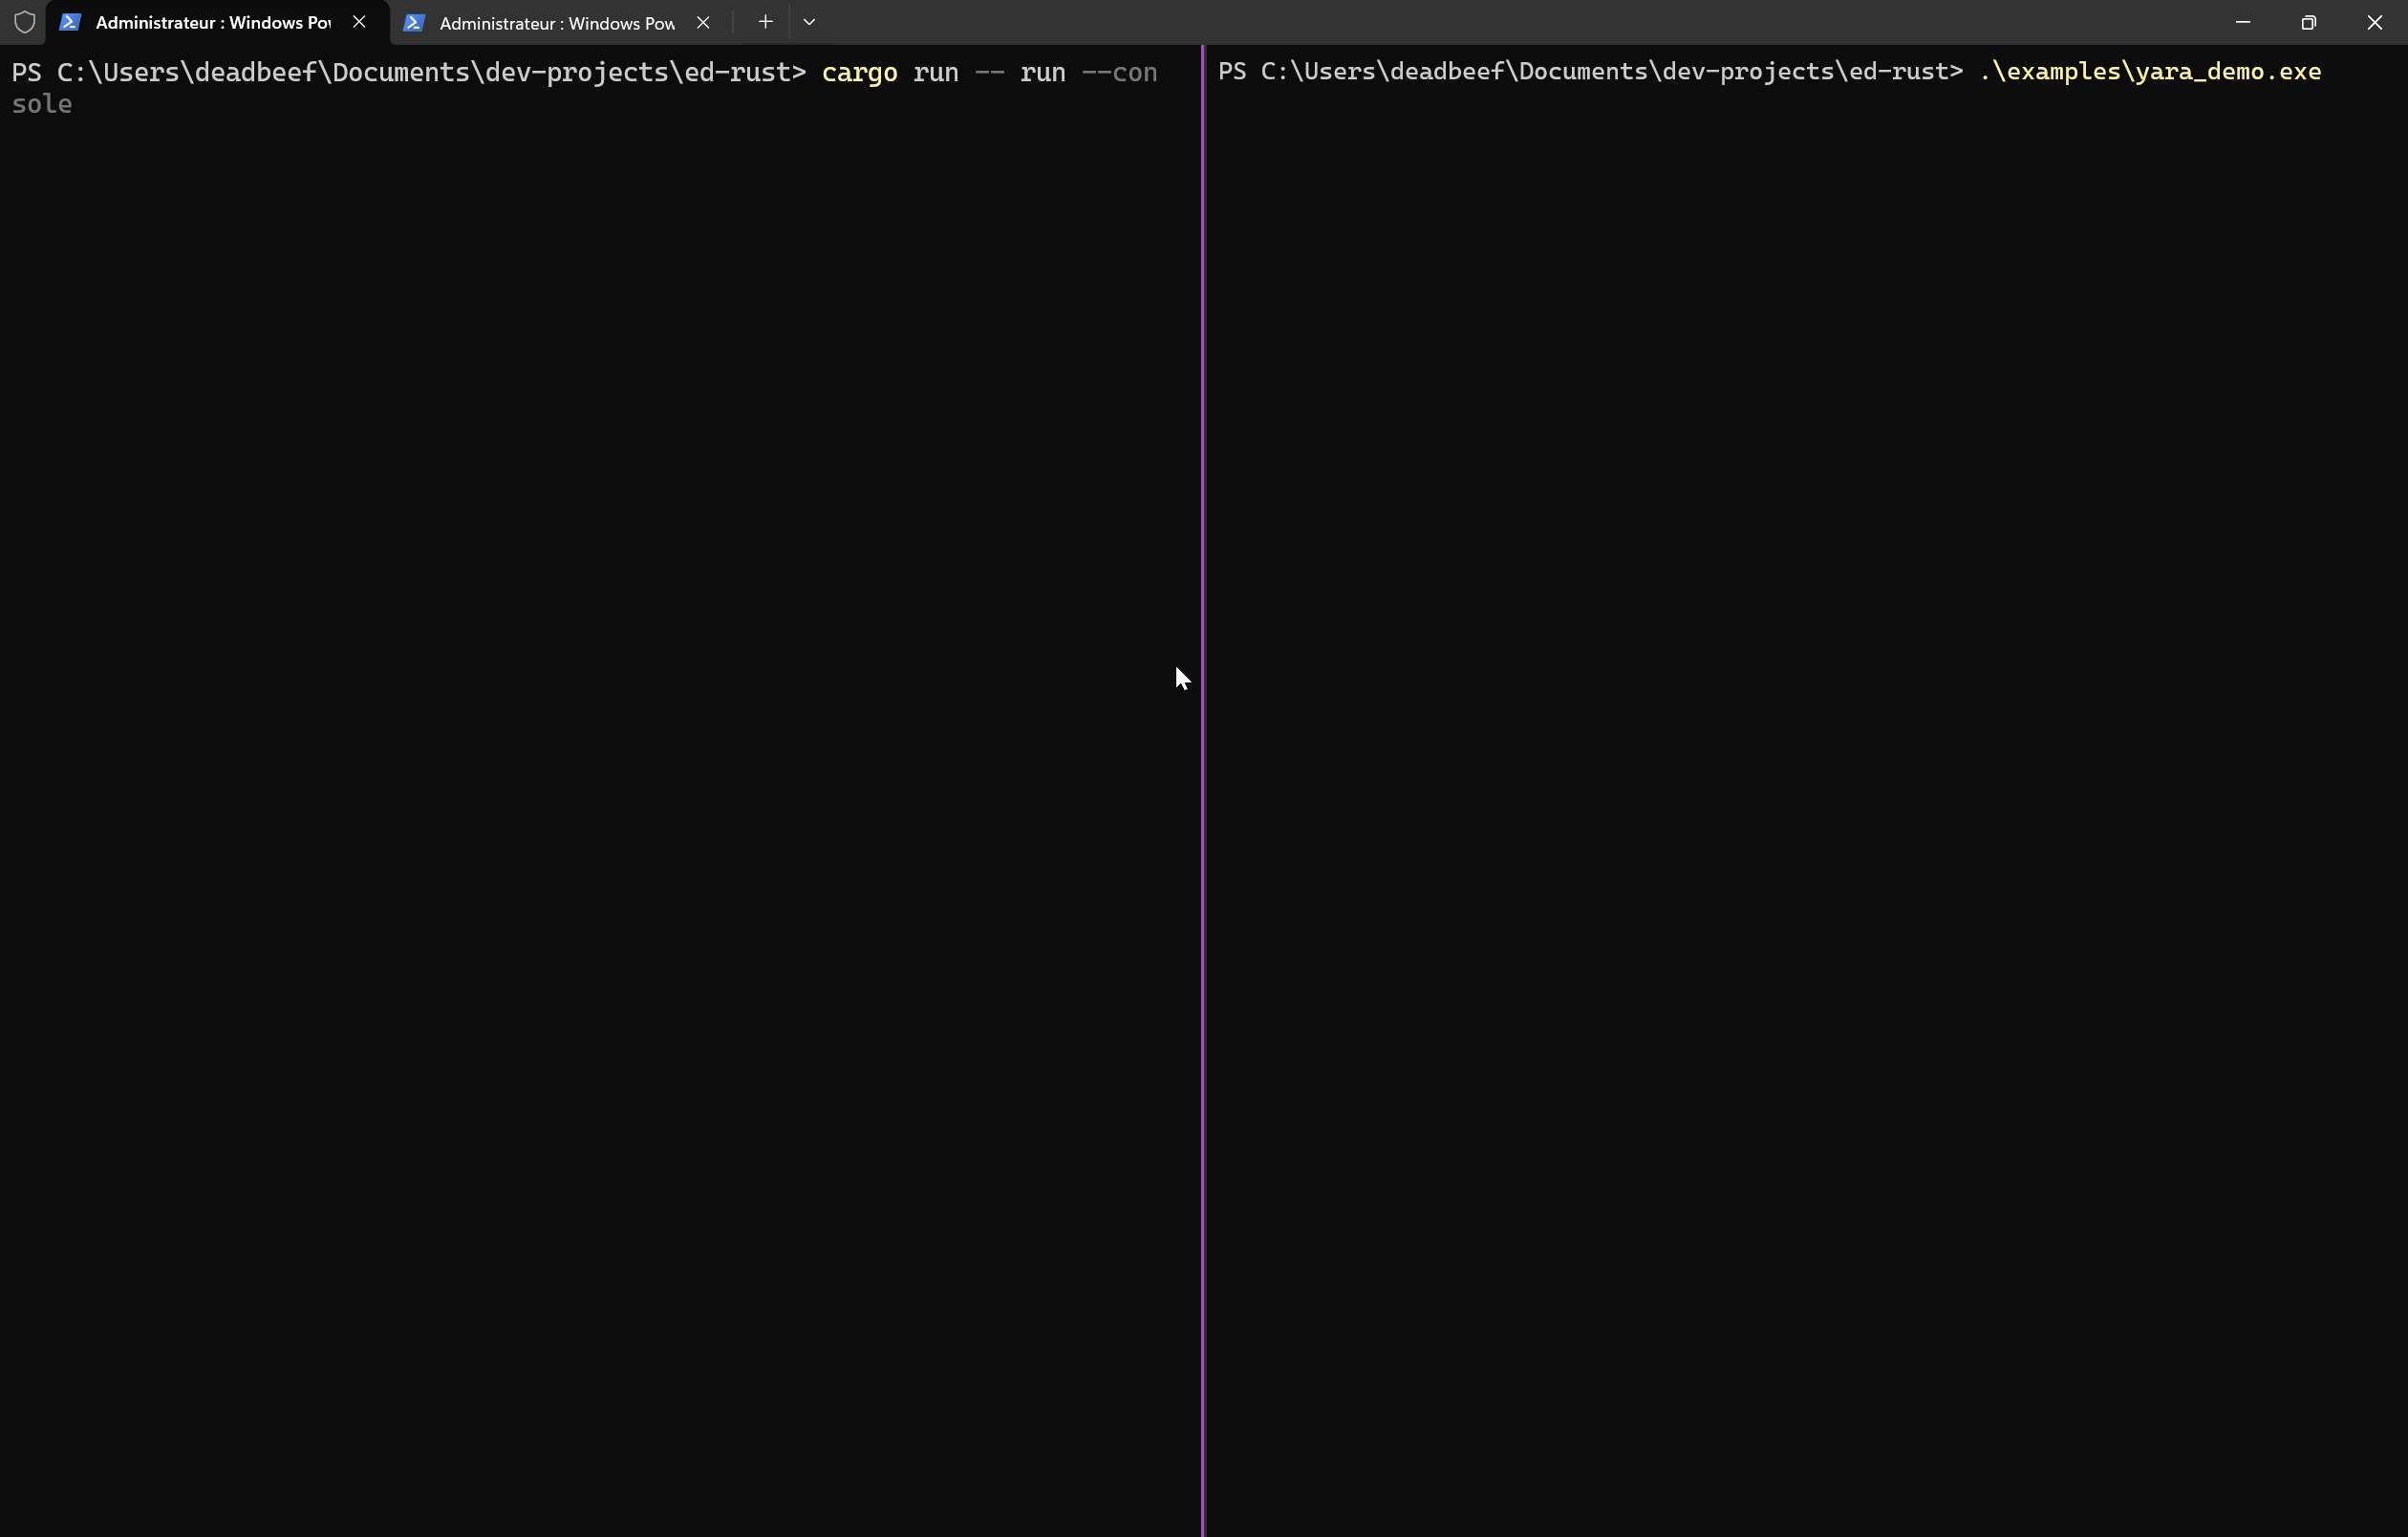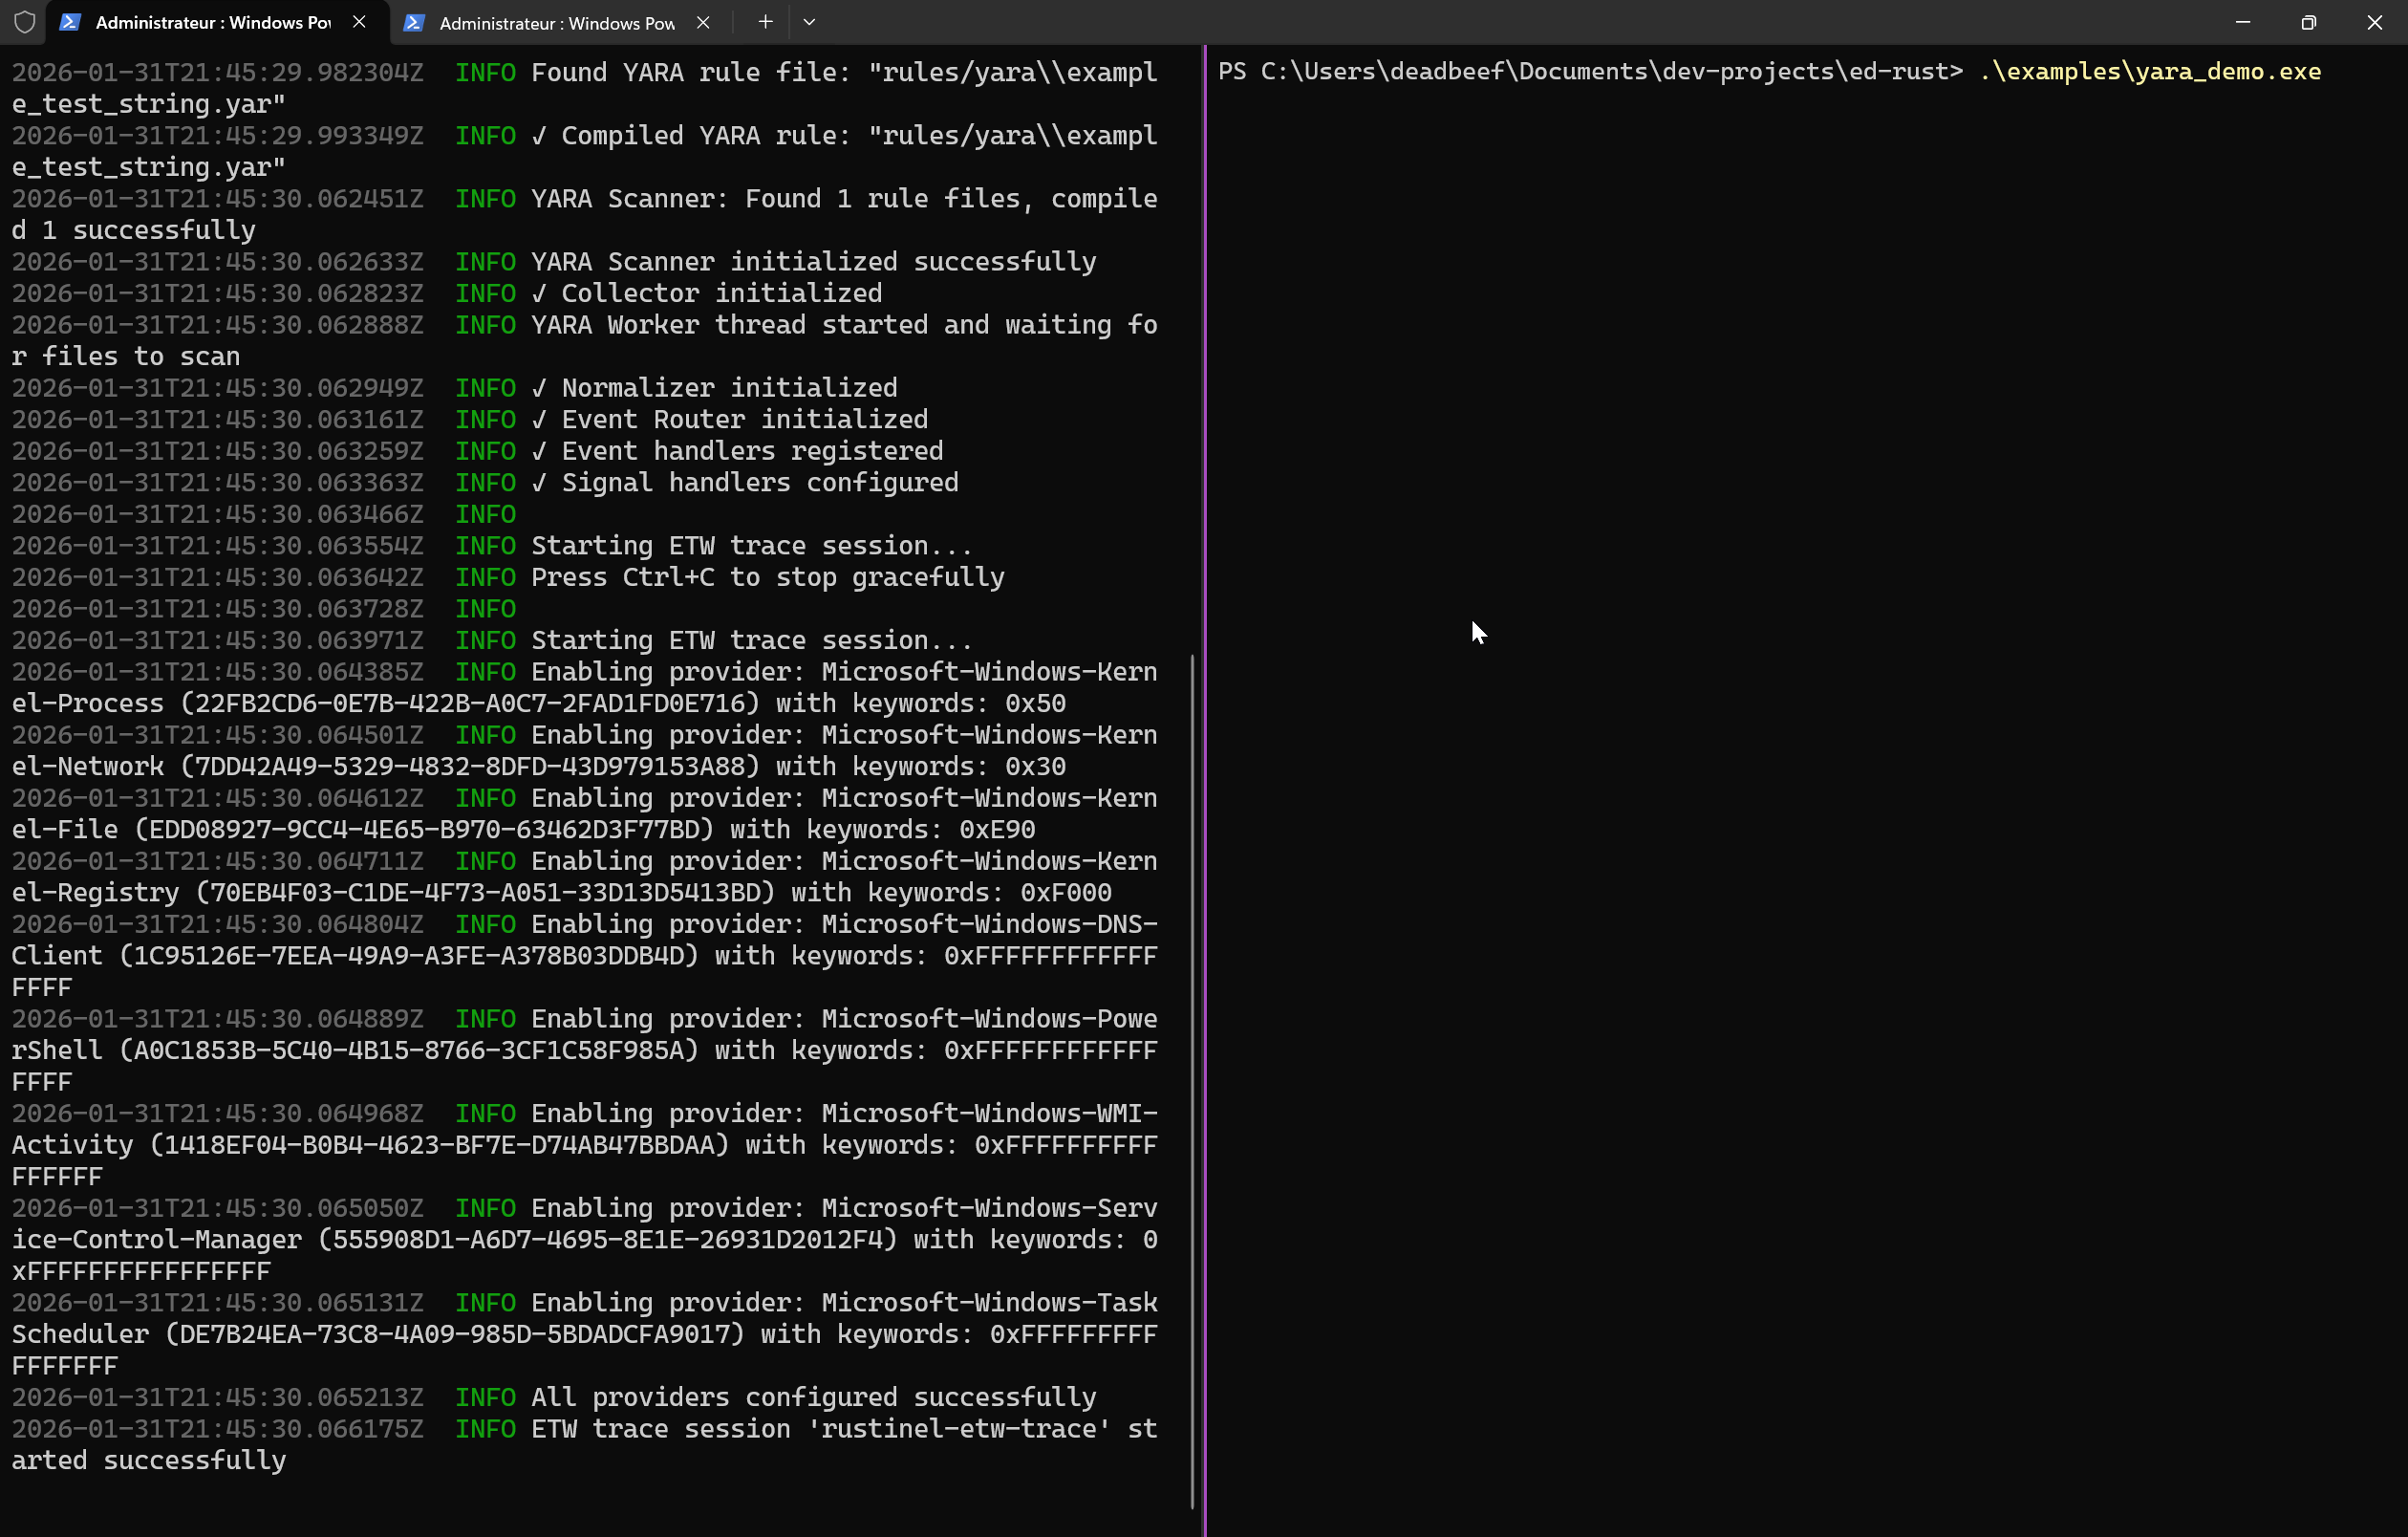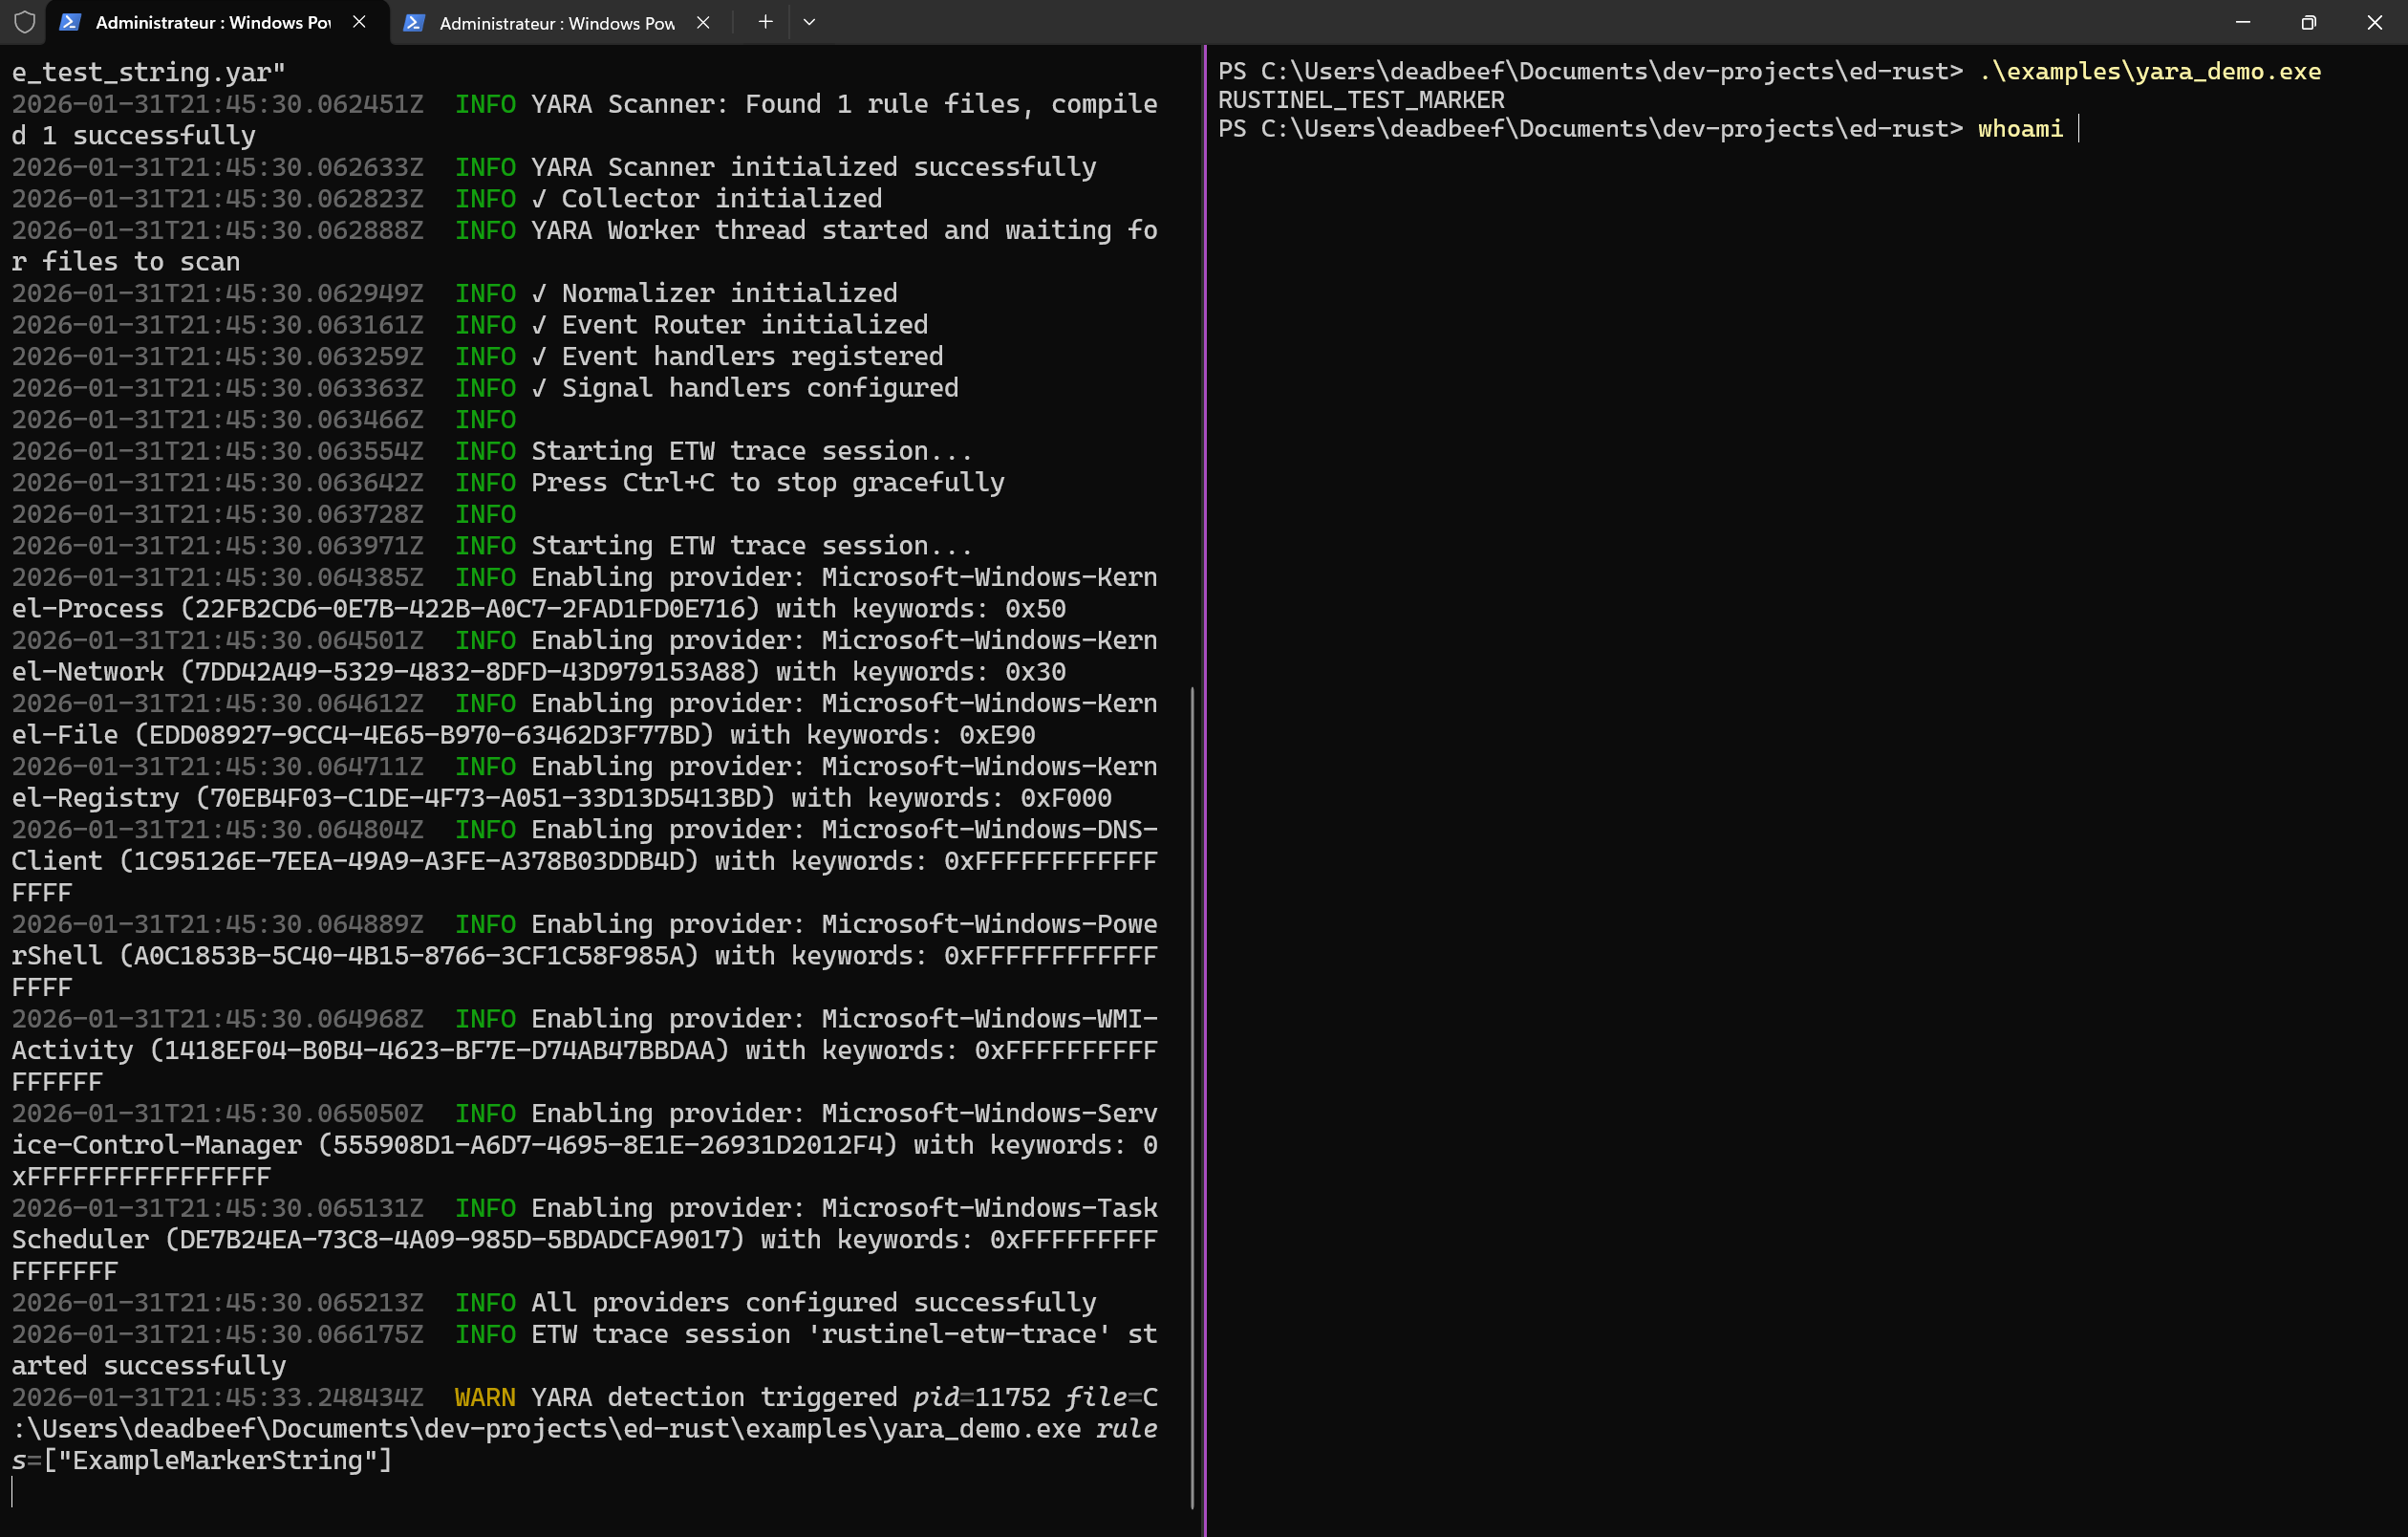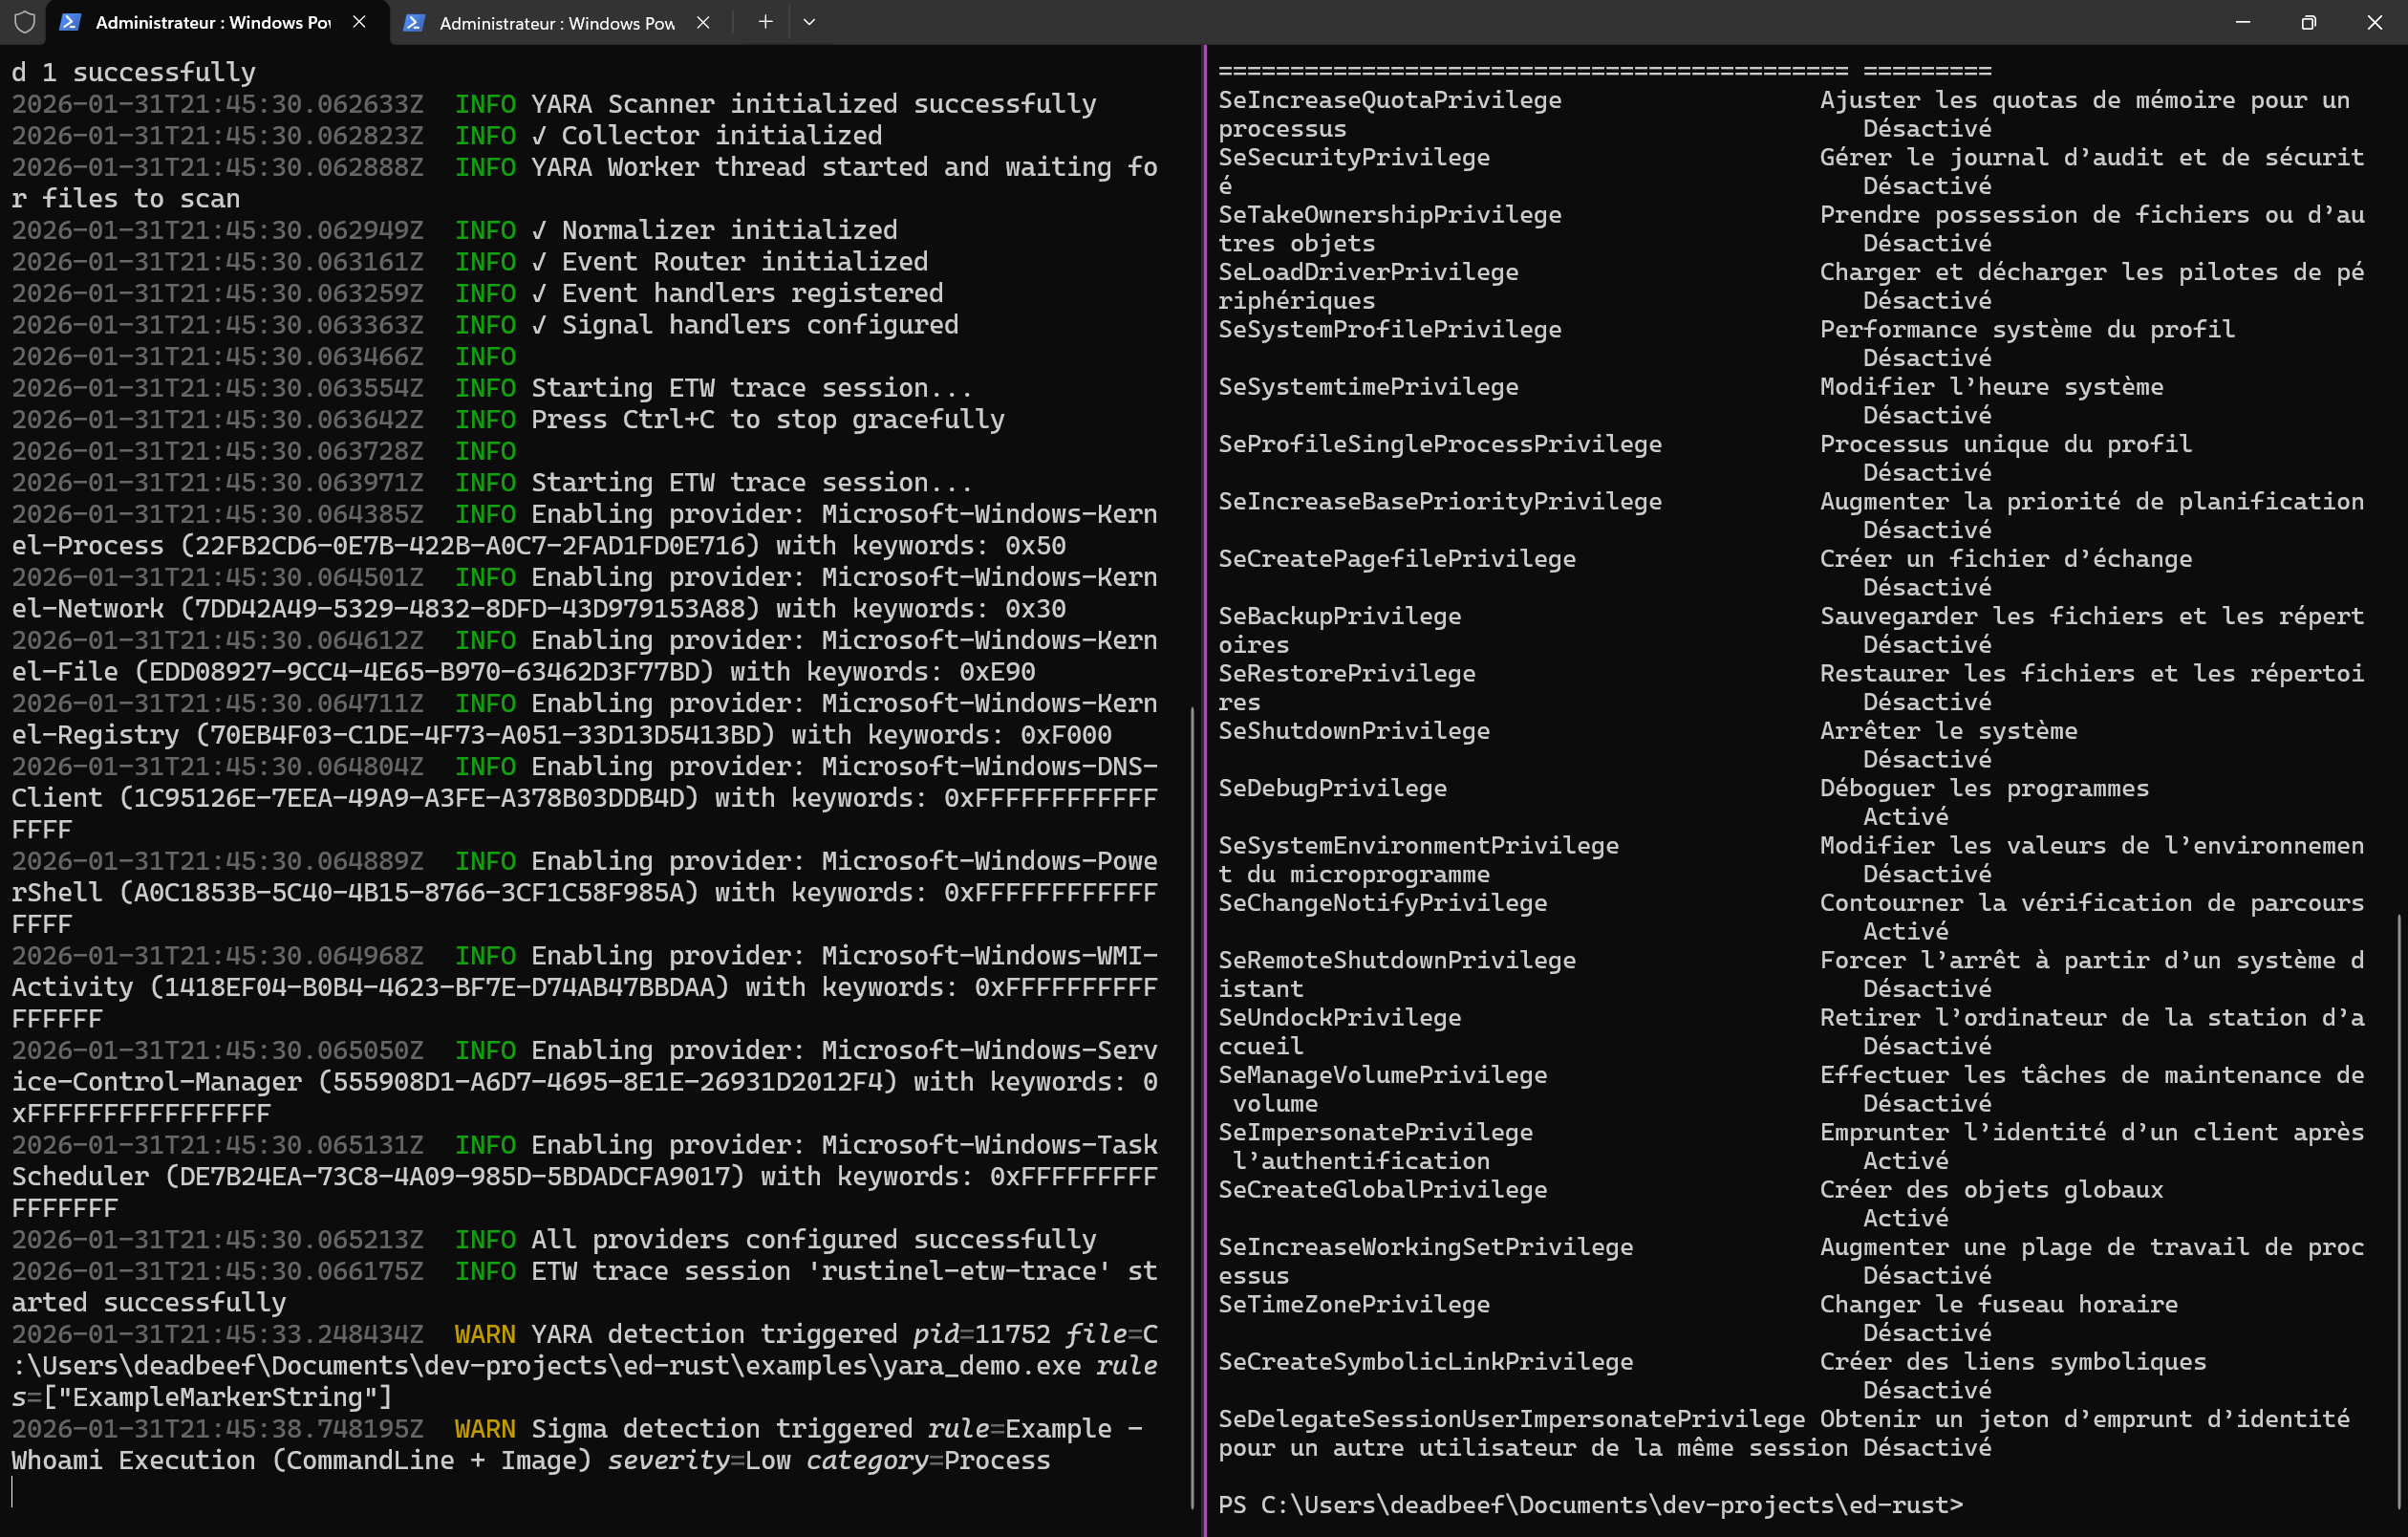
Mientras Rustinel se está ejecutando, abre otra terminal y ejecuta:
whoami
La regla de demostración incluida detecta el proceso. Encuentra la alerta en
logs/alerts.json.<date> dentro del directorio del release extraído.
Las reglas de demostración verifican que la canalización funciona. Para una cobertura más amplia, instala un paquete de detección o añade tus propias reglas.
¿Prefieres una instalación manual? Explora los archivos de release o inspecciona los scripts de instalación.
Despliega para monitorización continua
Detén el agente en primer plano con Ctrl-C y, a continuación, ejecuta la configuración desde el directorio del release extraído.
Linux y macOS:
sudo ./rustinel setup --yes
./rustinel doctor
Windows, en una PowerShell con privilegios elevados:
.\rustinel.exe setup --yes
.\rustinel.exe doctor
La configuración escribe la configuración gestionada, instala el paquete de reglas Essential, registra el servicio nativo, lo inicia y comprueba su estado.
Usa --pack advanced para el paquete más grande o --no-start para registrar el servicio
sin iniciarlo.
| Plataforma | Gestor de servicios | Directorio de alertas gestionado |
|---|---|---|
| Windows | SCM | C:\ProgramData\Rustinel\logs\ |
| Linux | systemd | /var/log/rustinel/ |
| macOS | launchd | /Library/Logs/Rustinel/ |
Las reglas y los IOC admiten recarga en caliente. La finalización opcional de procesos está disponible y deshabilitada por defecto.
Configuración | Operaciones | Ejemplos de SIEM
Tus reglas, con cobertura documentada
Usa tu propio contenido de detección o empieza con rustinel-rules, los paquetes oficiales versionados de Sigma, YARA e IOC.
Los paquetes se descargan, se verifican con SHA-256, se validan y se activan de forma atómica. Una descarga fallida deja las reglas actuales en su sitio.
La compatibilidad de las reglas depende de la telemetría y los campos disponibles en cada plataforma. Una regla de Windows no se convierte automáticamente en una detección de Linux.
Publicamos mediciones de cobertura de Sigma frente a un corpus fijado de SigmaHQ, incluidos los colectores ausentes y los campos no disponibles. Estas miden si las reglas disponen de los datos necesarios para activarse, no si detectarán todos los ataques.
Creación de reglas | Catálogo de paquetes | Cobertura y carencias
Captura una vez. Reproduce a medida que mejoran tus reglas.
Registra la actividad del endpoint y, después, evalúa los mismos eventos contra nuevas reglas sin repetir la actividad ni ejecutar sensores en tu máquina de desarrollo.
Desde el directorio del release en Linux o macOS:
# Start recording, perform the activity, then press Ctrl-C.
sudo ./rustinel capture --output session.ndjson

# Evaluate the recording without elevated privileges.
./rustinel replay session.ndjson

# Compare another configuration.
./rustinel replay session.ndjson --config candidate.toml

# Export results for automated comparison.
./rustinel replay session.ndjson --output results.ndjson
En Windows, usa .\rustinel.exe y una PowerShell con privilegios elevados para la captura.
Una grabación de Windows puede reproducirse en Linux o macOS. La reproducción usa la plataforma grabada para el enrutamiento de Sigma y produce resultados reproducibles para la misma grabación y configuración.
Mantén juntos la grabación y su archivo auxiliar .manifest.json. Las grabaciones contienen
datos sensibles del endpoint, incluidas líneas de comandos, rutas, destinos de red
y nombres de usuario.
La reproducción evalúa Sigma y las comprobaciones de IOC de IP, dominio y ruta. Las comprobaciones de YARA y hash se omiten porque las grabaciones contienen eventos en lugar de contenidos de archivos. La respuesta activa nunca se ejecuta durante la reproducción.
Referencia de captura y reproducción
Compatibilidad de plataformas
| Plataforma | Sensores | Telemetría | Estado |
|---|---|---|---|
| Windows 10/11, Server 2016+ | ETW + Windows Event Log | Proceso, carga de imágenes, red, archivos, registro, DNS, PowerShell, WMI, servicios, tareas, eventos de seguridad seleccionados | Estable |
| Linux 5.8+ con BTF | eBPF | Proceso, red, archivos, DNS | Estable |
| macOS 11+ | Endpoint Security + /dev/bpf | Proceso, archivos, red, DNS | Experimental |
Windows tiene hoy la cobertura más amplia. Consulta los requisitos y las limitaciones para detalles específicos de cada plataforma.
Operación local, descargas explícitas
El agente en vivo recopila y evalúa la telemetría localmente. No envía telemetría a casa ni requiere una cuenta de proveedor.
Los instaladores descargan releases publicados. setup, rules list y rules install
obtienen el catálogo de reglas; la configuración y la instalación de reglas también descargan paquetes.
Las alertas permanecen en el endpoint a menos que las reenvíes a través de tu propia canalización.
Conoce los límites
Rustinel admite monitorización de endpoints, ingeniería de detección, laboratorios de seguridad y validación de canalizaciones SIEM.
No es un sustituto directo de un EDR comercial maduro. No proporciona autoprotección a nivel de kernel, bloqueo previo a la ejecución, garantías anti-manipulación ni respuesta gestionada. Un atacante con privilegios suficientes puede interferir con la telemetría en modo usuario.
Lee las limitaciones actuales al evaluarlo para tu entorno.
Contribuye
Ayuda a mejorar la cobertura de plataformas, probar detecciones, informar de errores o facilitar la configuración.
Si usas Rustinel, cuéntanos qué monitorizas, qué reglas te importan y dónde te atascas. Los comentarios de despliegues reales ayudan a guiar el proyecto.
Contribuir | Incidencias | Guía de desarrollo | Hoja de ruta