
infisical v0.162.24
Infisical es la plataforma de código abierto para la gestión de secretos, certificados y accesos privilegiados.
La plataforma de infraestructura de seguridad de código abierto: gestiona secretos, certificados, claves, acceso privilegiado y acceso de agentes de IA en una sola plataforma.
Comunidad | Infisical Cloud | Autoalojamiento | Documentación | Sitio web | X | Empleo (Remoto/SF)


Introducción
Infisical es la plataforma de infraestructura de seguridad de código abierto que los equipos utilizan para secretos, certificados, gestión de acceso privilegiado y acceso de agentes de IA.
Nuestra misión es hacer que las herramientas de seguridad sean más accesibles para todos, no solo para los equipos de seguridad, y eso significa rediseñar toda la experiencia del desarrollador desde cero.
Características
Gestión de secretos
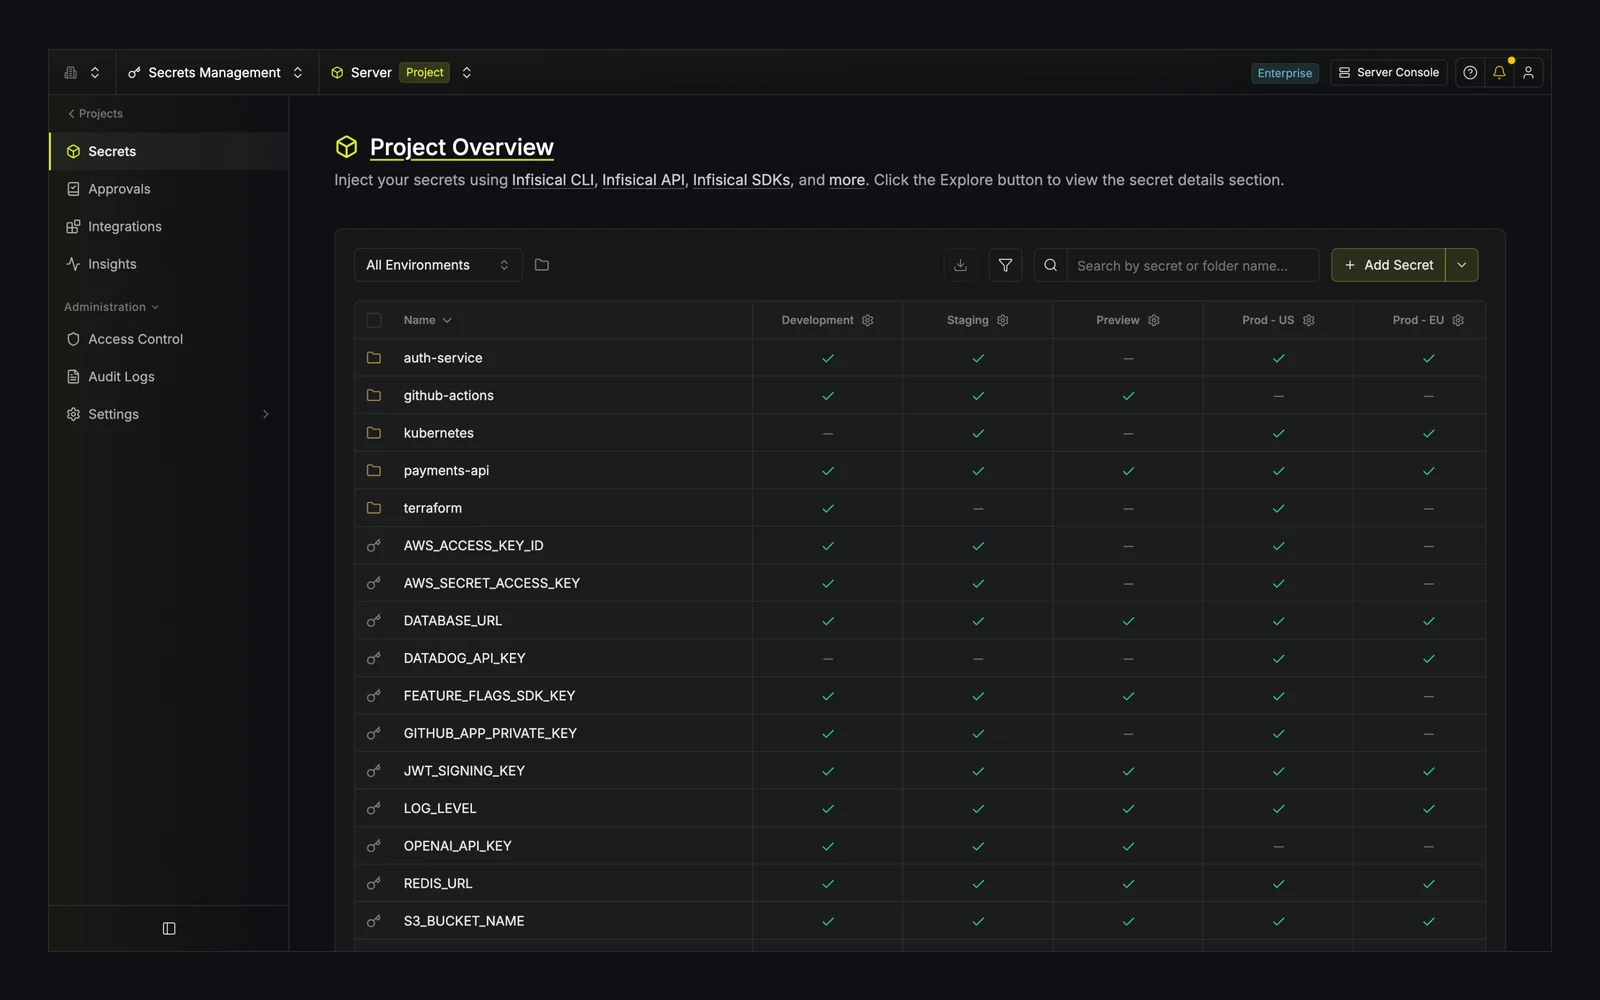
Centraliza los secretos y la configuración de tus aplicaciones en todos los entornos, con versionado, rotación y prevención de filtraciones integrados.
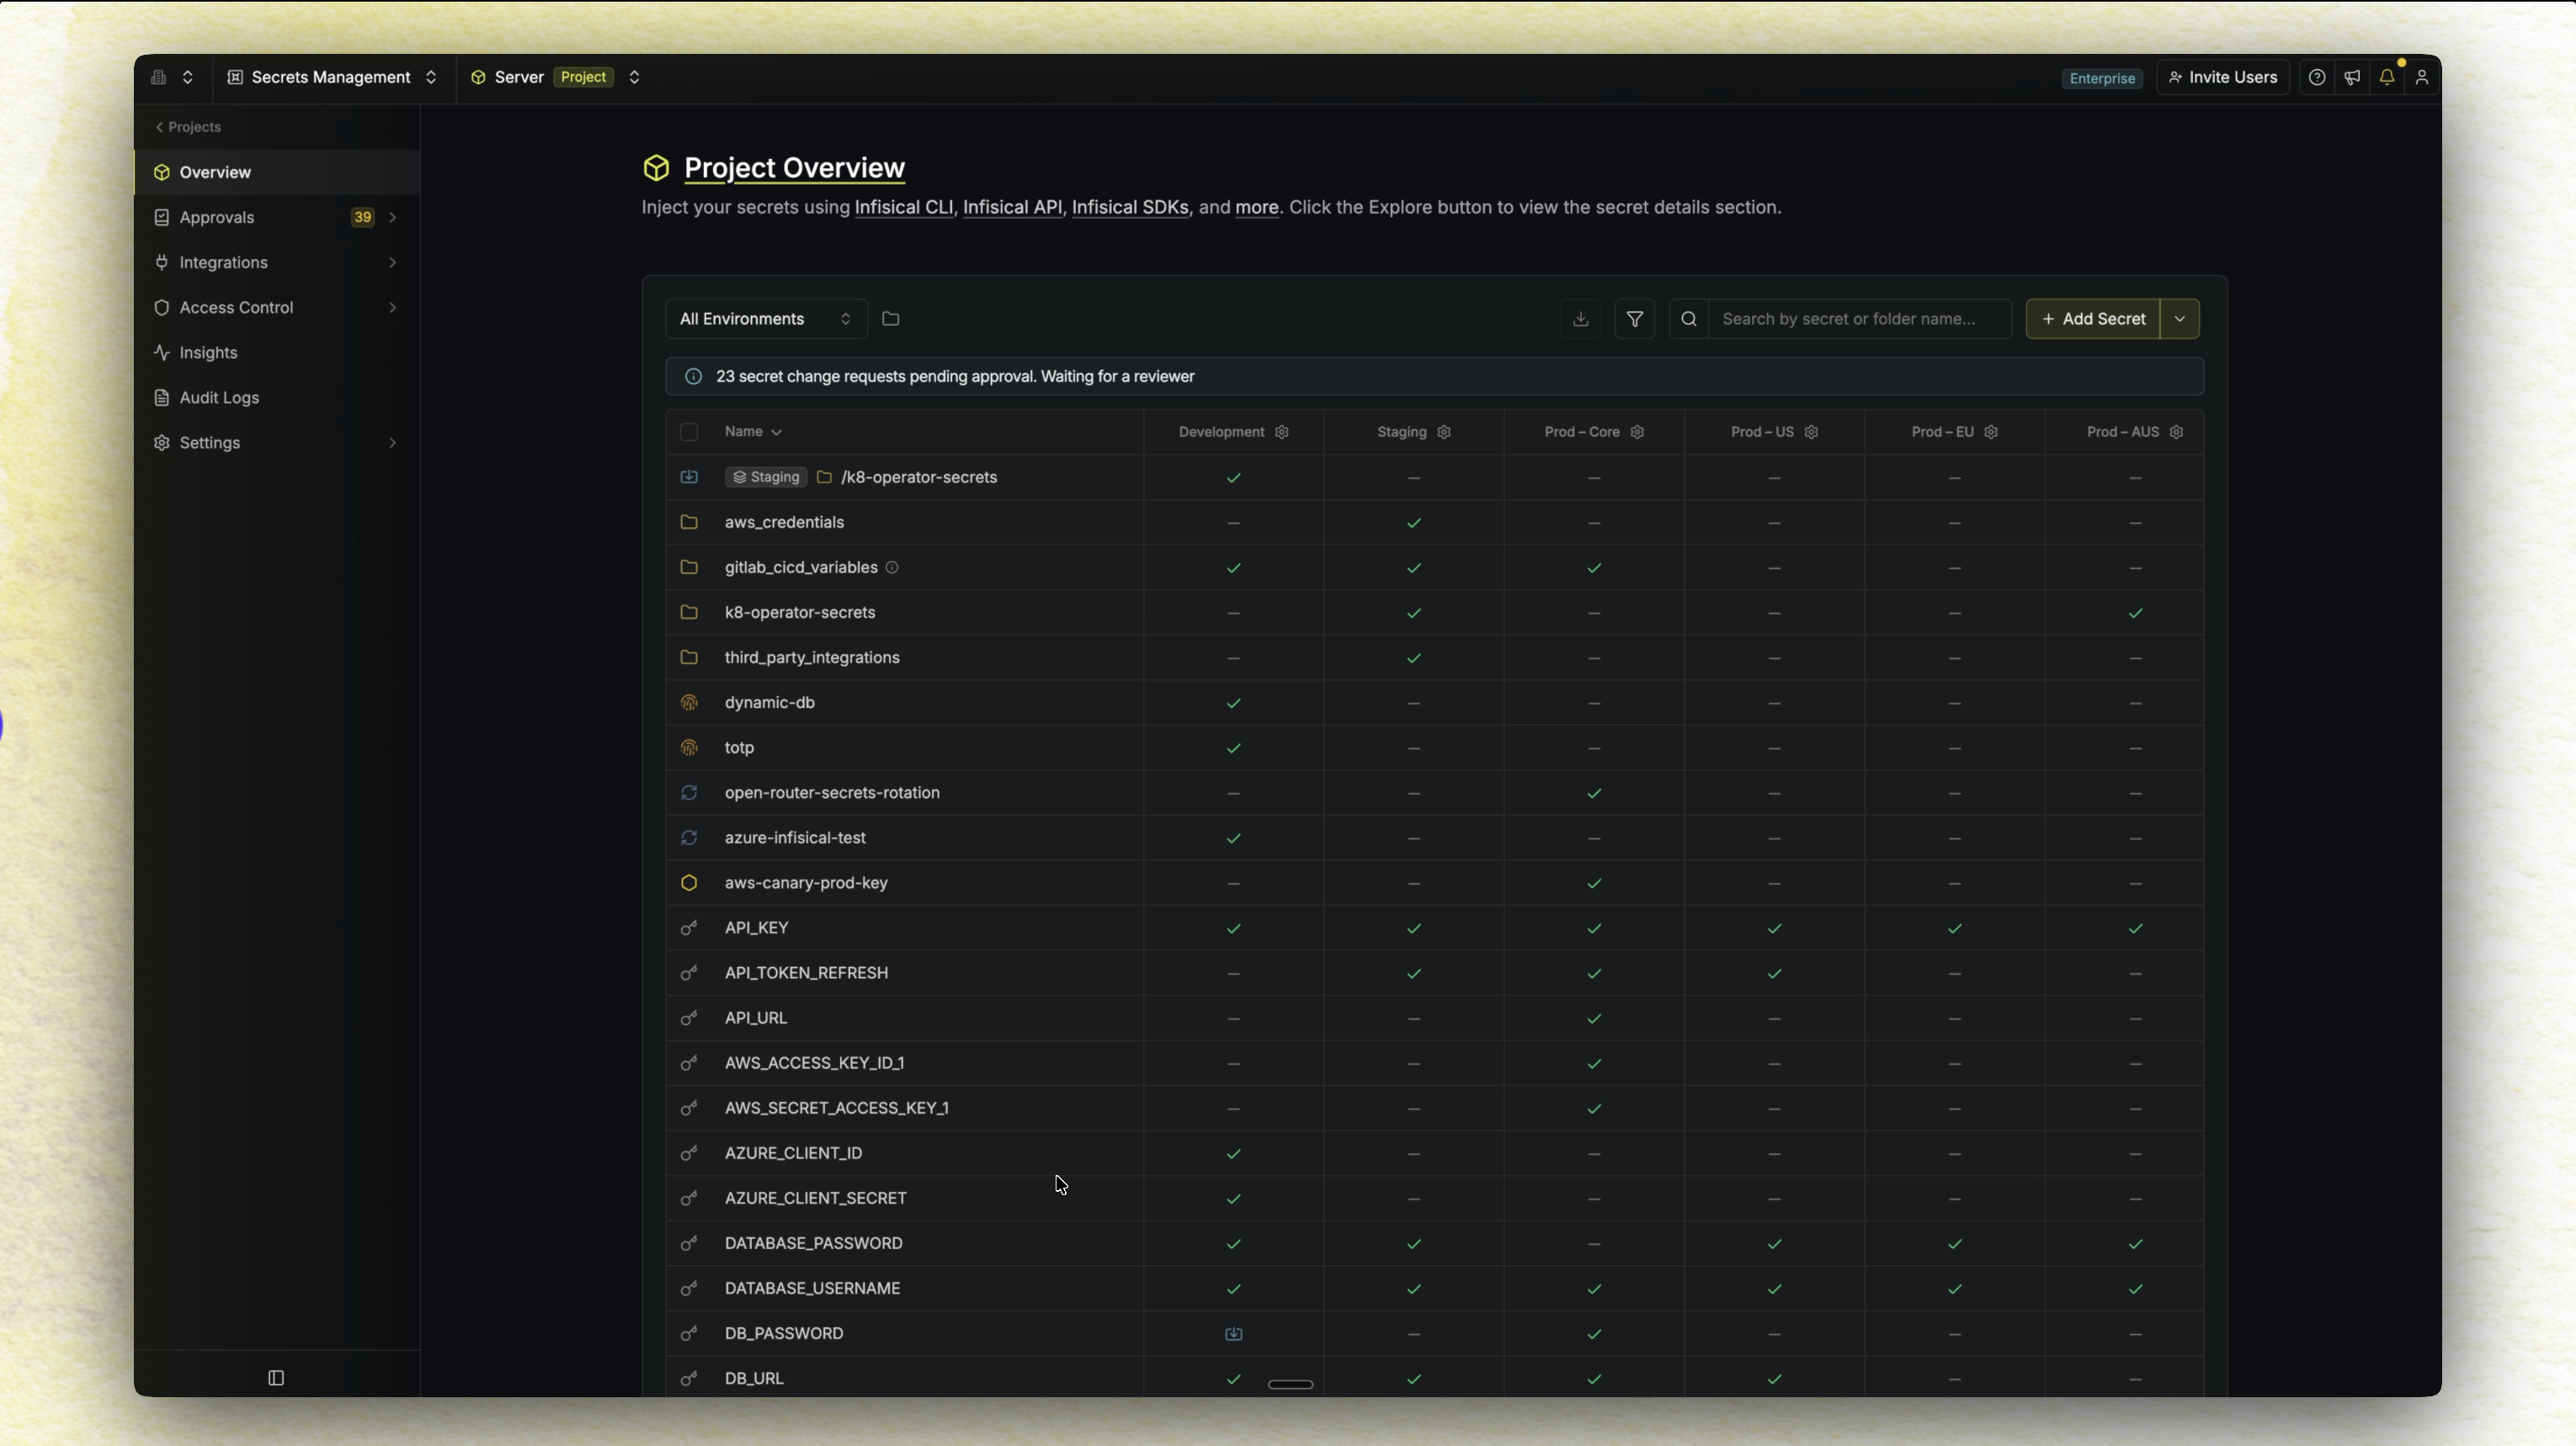
- Panel de control: Gestiona secretos en proyectos y entornos (por ejemplo, desarrollo, producción, etc.) a través de una interfaz fácil de usar.
- Sincronización de secretos: Sincroniza secretos con plataformas como GitHub, Vercel, AWS, y utiliza herramientas como Terraform, Ansible y más.
- Versionado de secretos y Recuperación a un punto en el tiempo: Mantén un registro de cada secreto y del estado del proyecto; revierte cuando sea necesario.
- Rotación de secretos: Rota los secretos a intervalos regulares para servicios como PostgreSQL, MySQL, AWS IAM y más.
- Secretos dinámicos: Genera secretos efímeros bajo demanda para servicios como PostgreSQL, MySQL, RabbitMQ y más.
- Compartición de secretos: Comparte un secreto con cualquier persona mediante un enlace que caduca tras un tiempo o un número de visualizaciones determinados.
- Infisical Kubernetes Operator: Entrega secretos a tus cargas de trabajo de Kubernetes y recarga automáticamente los despliegues.
- Infisical Agent: Inyecta secretos en las aplicaciones sin modificar la lógica del código.
- Honey Tokens: Coloca credenciales señuelo junto a tus secretos reales y recibe una alerta en cuanto alguien intente usarlas.
Escaneo de secretos
Encuentra secretos que se hayan confirmado en tu código y bloquea los commits que añadan nuevos.
- Escaneo de repositorios: Escanea el historial completo de tus repositorios de GitHub, GitLab y Bitbucket y cada nuevo push, y luego revisa los hallazgos en Infisical.
- Escaneo local: Escanea archivos, directorios e historial de git desde la CLI, e instala un hook de pre-commit que bloquea cualquier commit que contenga un secreto.
Gestión de certificados
Emite, rastrea y renueva certificados X.509 desde CAs internas o externas, y firma artefactos de software.