
aws-security-assessment-solution v3.0.0
Una herramienta de AWS para ayudarte a crear una evaluación puntual de tu cuenta de AWS usando Prowler.
Soluciones de evaluación de seguridad de autoservicio (v2.0)
La ciberseguridad sigue siendo un tema muy importante y un punto de preocupación para muchos CIOs, CISOs y sus clientes. Para abordar estas importantes preocupaciones, AWS ha desarrollado un conjunto principal de servicios que los clientes deben utilizar para ayudar a proteger sus cuentas. Las revisiones de Amazon GuardDuty, AWS Security Hub, AWS Config y AWS Well-Architected ayudan a los clientes a mantener una postura de seguridad sólida en sus cuentas de AWS. A medida que más organizaciones se despliegan en la nube, especialmente si lo hacen rápidamente, y aún no han implementado los servicios recomendados de AWS, puede existir la necesidad de realizar una evaluación de seguridad rápida del entorno de nube.
Hemos desarrollado una solución económica, fácil de desplegar, segura y rápida para proporcionar a nuestros clientes un informe de evaluación de seguridad. Estos informes se generan utilizando el proyecto de código abierto Prowler. Prowler realiza una evaluación de seguridad puntual basada en las mejores prácticas de AWS y puede ayudar a identificar rápidamente cualquier área de riesgo potencial en el entorno desplegado de un cliente. Si está interesado en realizar estas evaluaciones de forma continua, AWS recomienda habilitar el estándar de mejores prácticas de seguridad fundamentales de Security Hub. Si está interesado en integrar los resultados de su evaluación de Prowler con Security Hub, puede seguir las instrucciones en la Documentación de Prowler.
Nota: Prowler no es una solución propiedad de AWS. Los clientes deben revisar Prowler de forma independiente antes de ejecutar esta solución. Cualquier dependencia asociada con Prowler debe mantenerse actualizada. Esta solución instala una versión fijada de Prowler (actualmente 5.41.0) desde el instalador de paquetes pip, de modo que un cambio en el formato de salida de Prowler no pueda romper un escaneo sin previo aviso. Para pasar a una versión más reciente, edite la línea
pip3 install prowler==en2-sat2-codebuild-prowler.yaml.
📕 Para obtener instrucciones paso a paso más detalladas, visite el módulo 2 en el Taller SHIP.
Tabla de contenidos
- Descripción general
- Parámetros
- Despliegue
- Escaneo de una sola cuenta
- Escaneo de múltiples cuentas
- Revisar los resultados
- Tipos de escaneo
- Notificaciones
- Resumen de informes
- Preguntas frecuentes (FAQ)
- Limpieza
- Seguridad
- Licencia
Descripción general
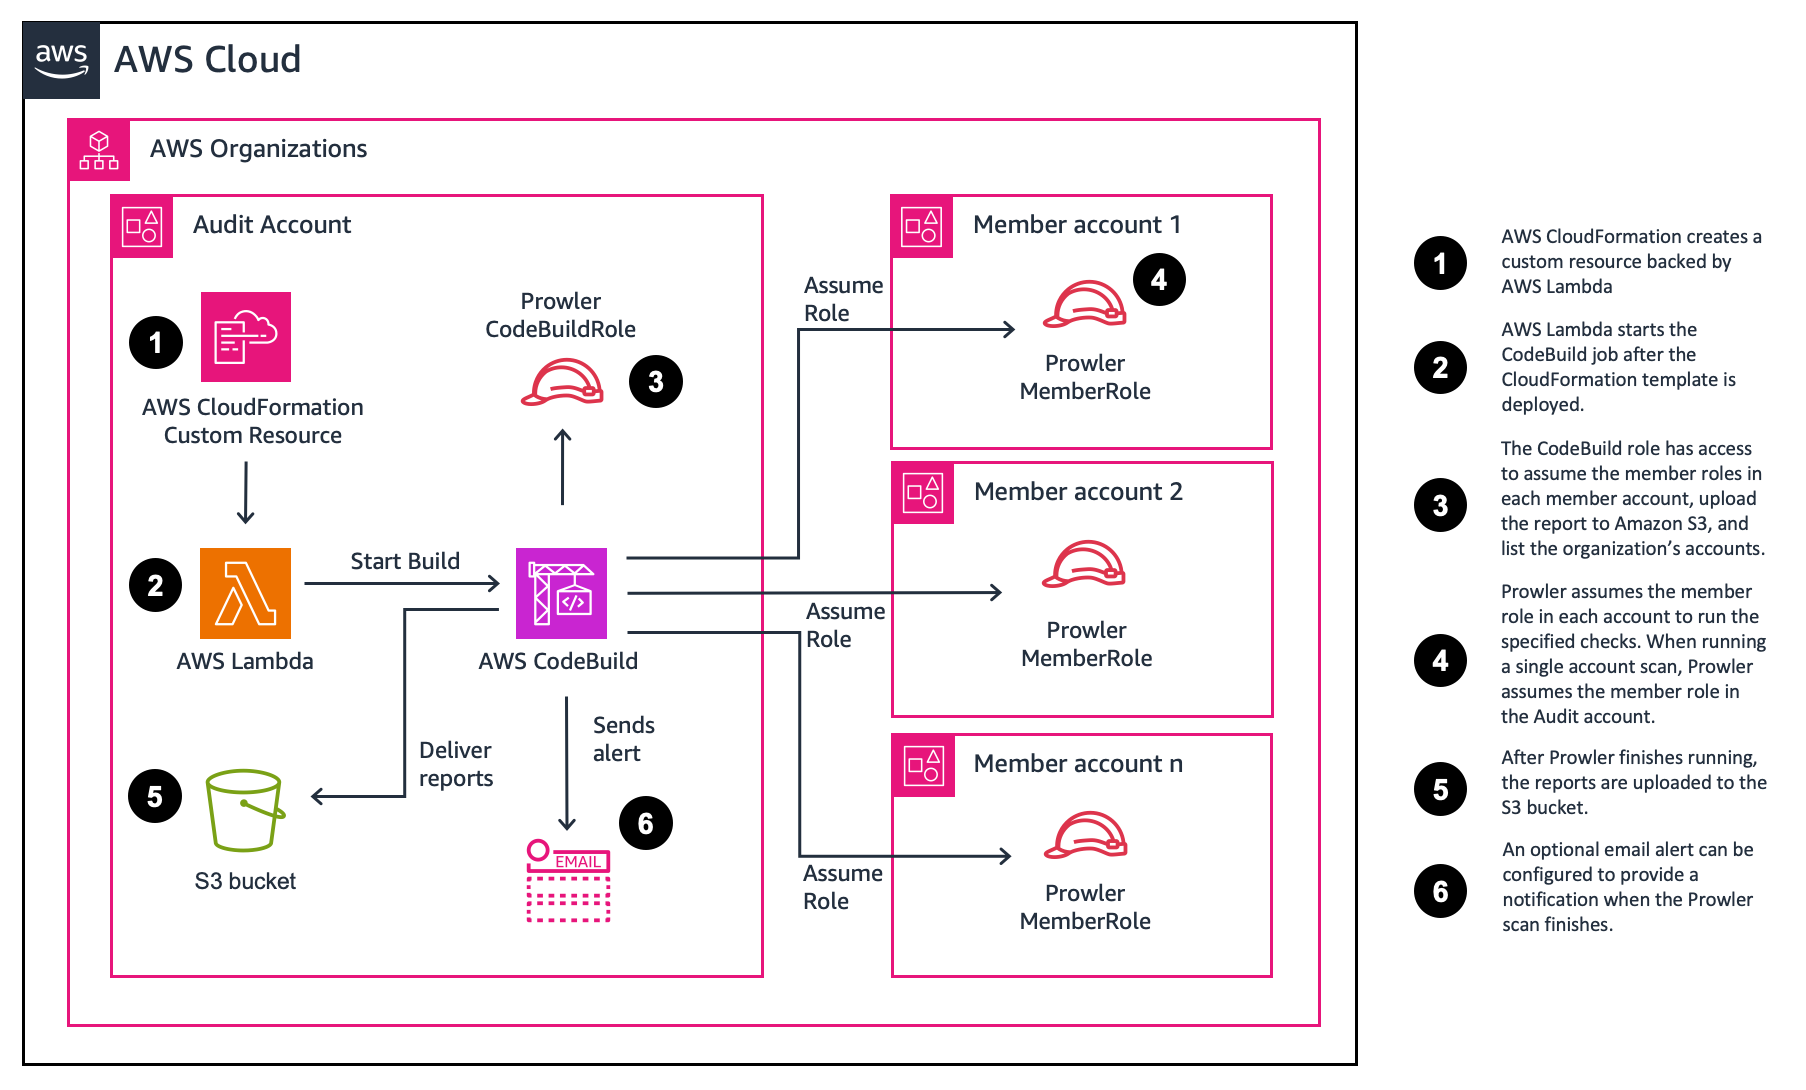
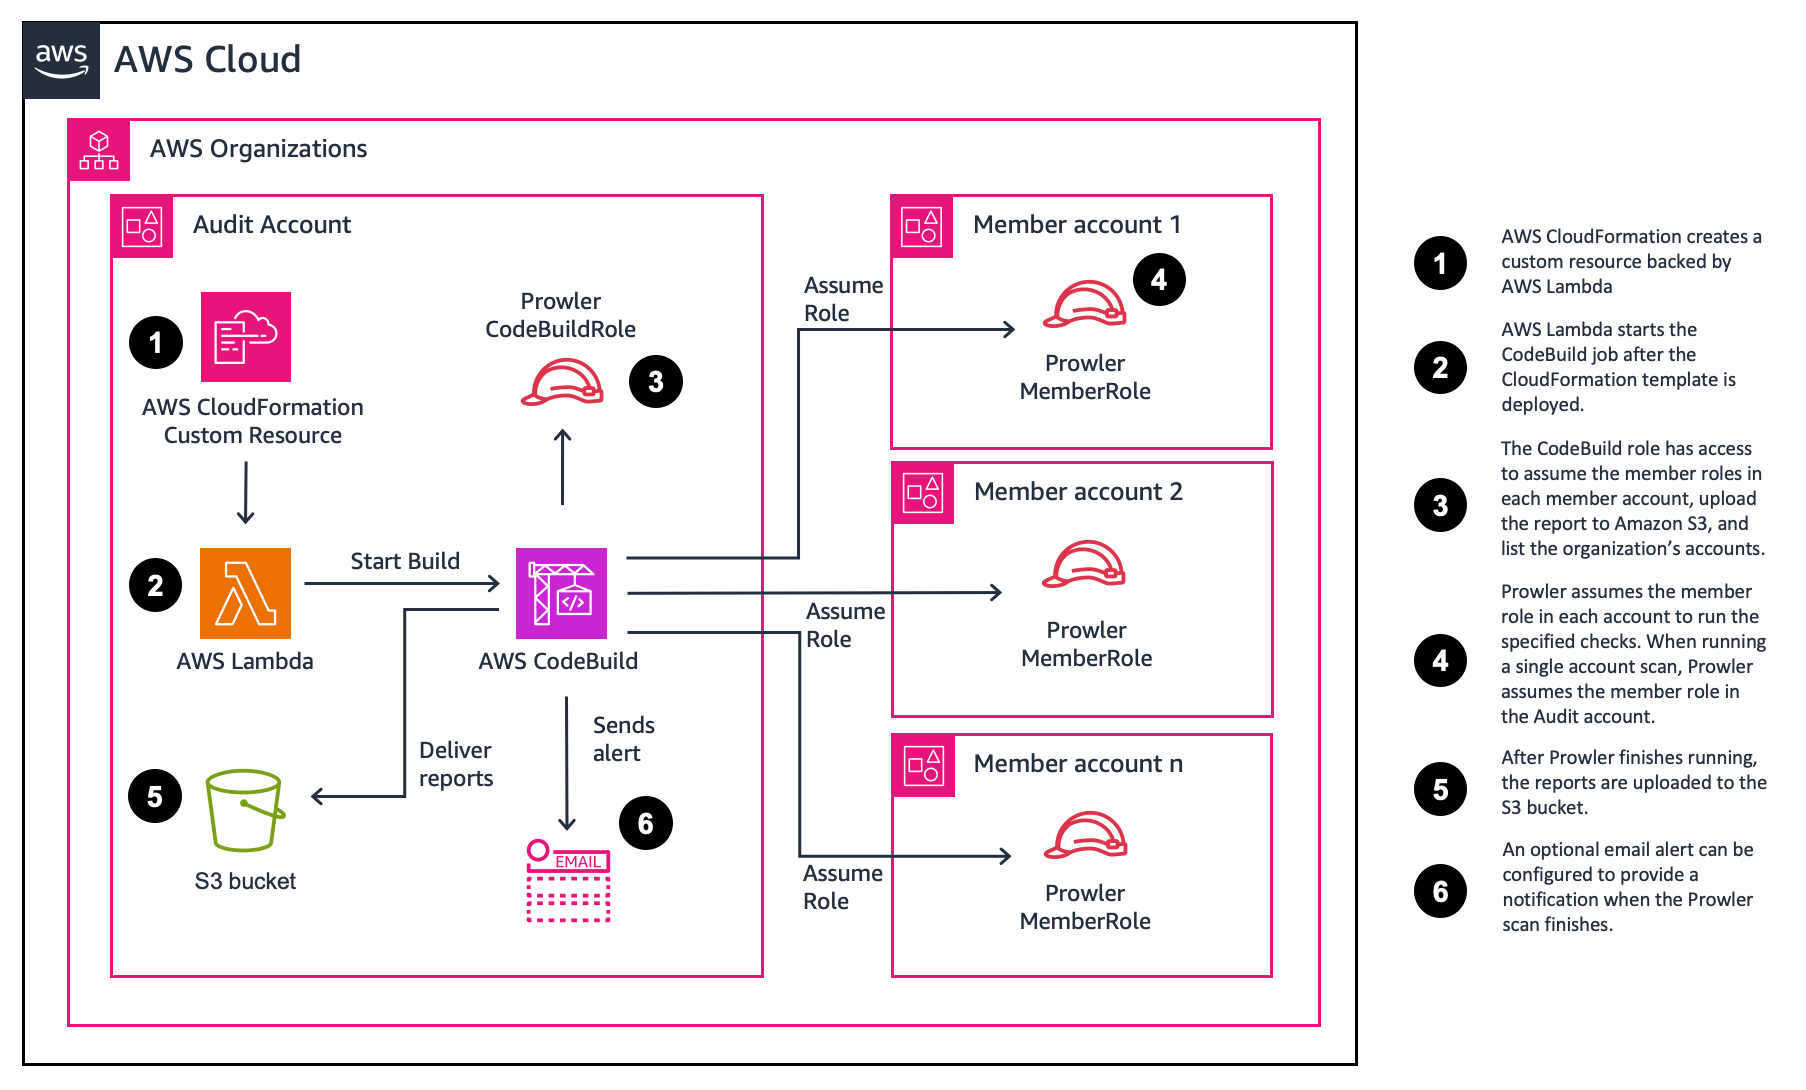
La solución se despliega con AWS CloudFormation. Cuando se despliega, se crean un proyecto de AWS CodeBuild y un bucket de Amazon S3 para almacenar los informes generados por Prowler. Luego se utiliza una función de AWS Lambda para iniciar el proyecto de AWS CodeBuild.
Los valores predeterminados de los parámetros (entrada del usuario) ejecutarán un escaneo básico en una sola cuenta. Sin embargo, puede elegir diferentes parámetros para ejecutar escaneos más exhaustivos o para escanear múltiples cuentas. El proceso de despliegue tarda menos de 5 minutos en completarse. Las plantillas de AWS CloudFormation de la solución se proporcionan para su revisión en este repositorio de Github.
Una vez que se despliega la plantilla, el proyecto de CodeBuild se ejecutará. La evaluación predeterminada tarda alrededor de 5 minutos en completarse. El tiempo para completar una evaluación de seguridad variará según la cantidad de recursos y las opciones de escaneo seleccionadas. Al final de las evaluaciones, los informes se entregan al bucket de S3 creado.
Parámetros
SATv2 se puede personalizar actualizando los parámetros de CloudFormation. Esta sección resume las opciones disponibles y proporciona un enlace a la sección con más información.