

Dark-Moon v1.4.0
Motor autónomo de pentesting con IA, seguridad ofensiva continua en web, cloud, AD y Kubernetes. Razonamiento agéntico + ejecución real de exploits ofrecen vulnerabilidades basadas en pruebas. Pasarela de privacidad: el LLM nunca ve tus IPs, hosts, credenciales o rutas reales (marcadores de posición deterministas rehidratados localmente), nada sale de tu perímetro.
DarkMoon
Pruebas de penetración autónomas con IA de código abierto — encuentra, explota y cualifica cada vulnerabilidad en tu propia infraestructura


⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)
DarkMoon son pruebas de penetración autónomas con IA para tu propia infraestructura. Apúntalo a un objetivo autorizado y ejecuta toda la evaluación por sí solo, luego documenta cada hallazgo con el comando exacto y la salida en bruto.
- 🟢 Verdaderamente de código abierto. GPLv3 y autoalojado, la metodología de cada agente es Markdown plano que puedes leer, comparar y bifurcar.
- 🎯 Encuentra Y demuestra. Cada vulnerabilidad se entrega con el comando exacto y la salida en bruto (la explotación es afirmada por el agente; la remediación con reintento de Pro es el paso verificado por máquina), así que casi no hay nada que clasificar.
- 🔒 Se ejecuta sobre un LLM local + Privacy Gateway. La pasarela tokeniza tus IPs, hosts y credenciales reales localmente, de modo que el modelo razona sobre marcadores de posición mientras los valores reales permanecen en tu perímetro.
- 🧩 Dondequiera que construyas. Ejecútalo desde GitHub, GitLab, Jenkins, VS Code, JetBrains, n8n, Grafana o Splunk — la edición de código abierto funciona con los basados en CLI. Ver las integraciones ↓
Conoce el motor de código abierto (CLI)
El Darkmoon de código abierto es una herramienta de línea de comandos. Esto es lo que obtienes al clonar el repositorio. Lanzas una evaluación desde la línea de comandos y observas cada agente, comando y hallazgo fluir en tiempo real.
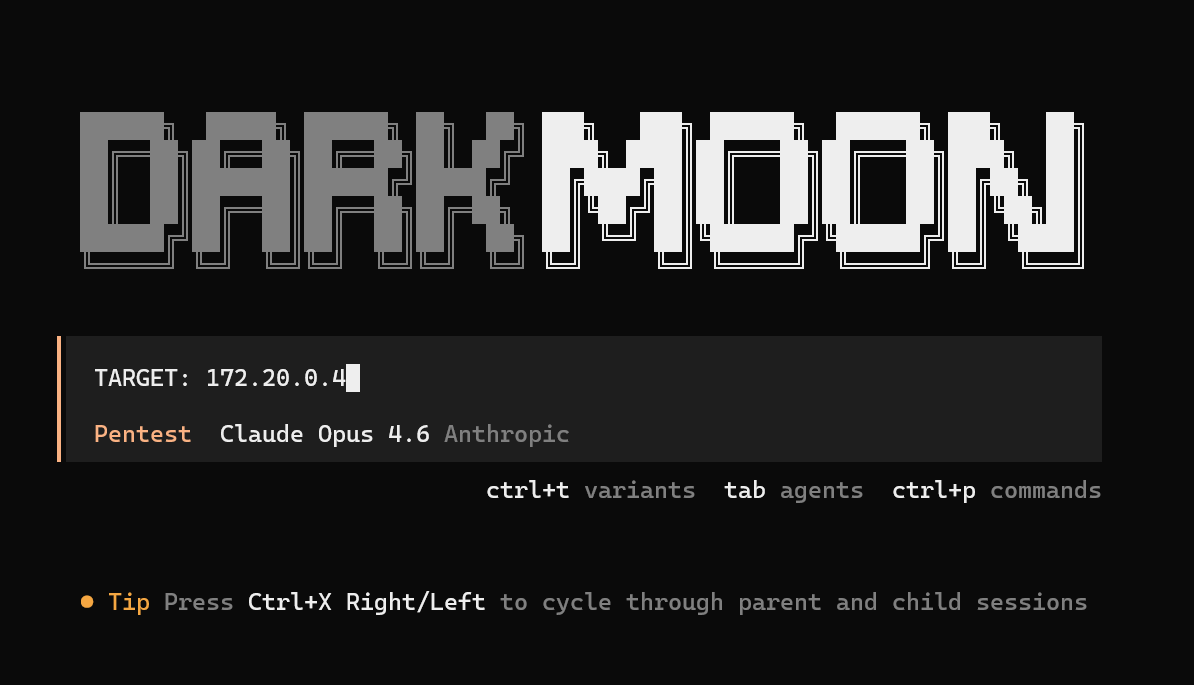
Inicia una ejecución desde la CLI. Una línea |
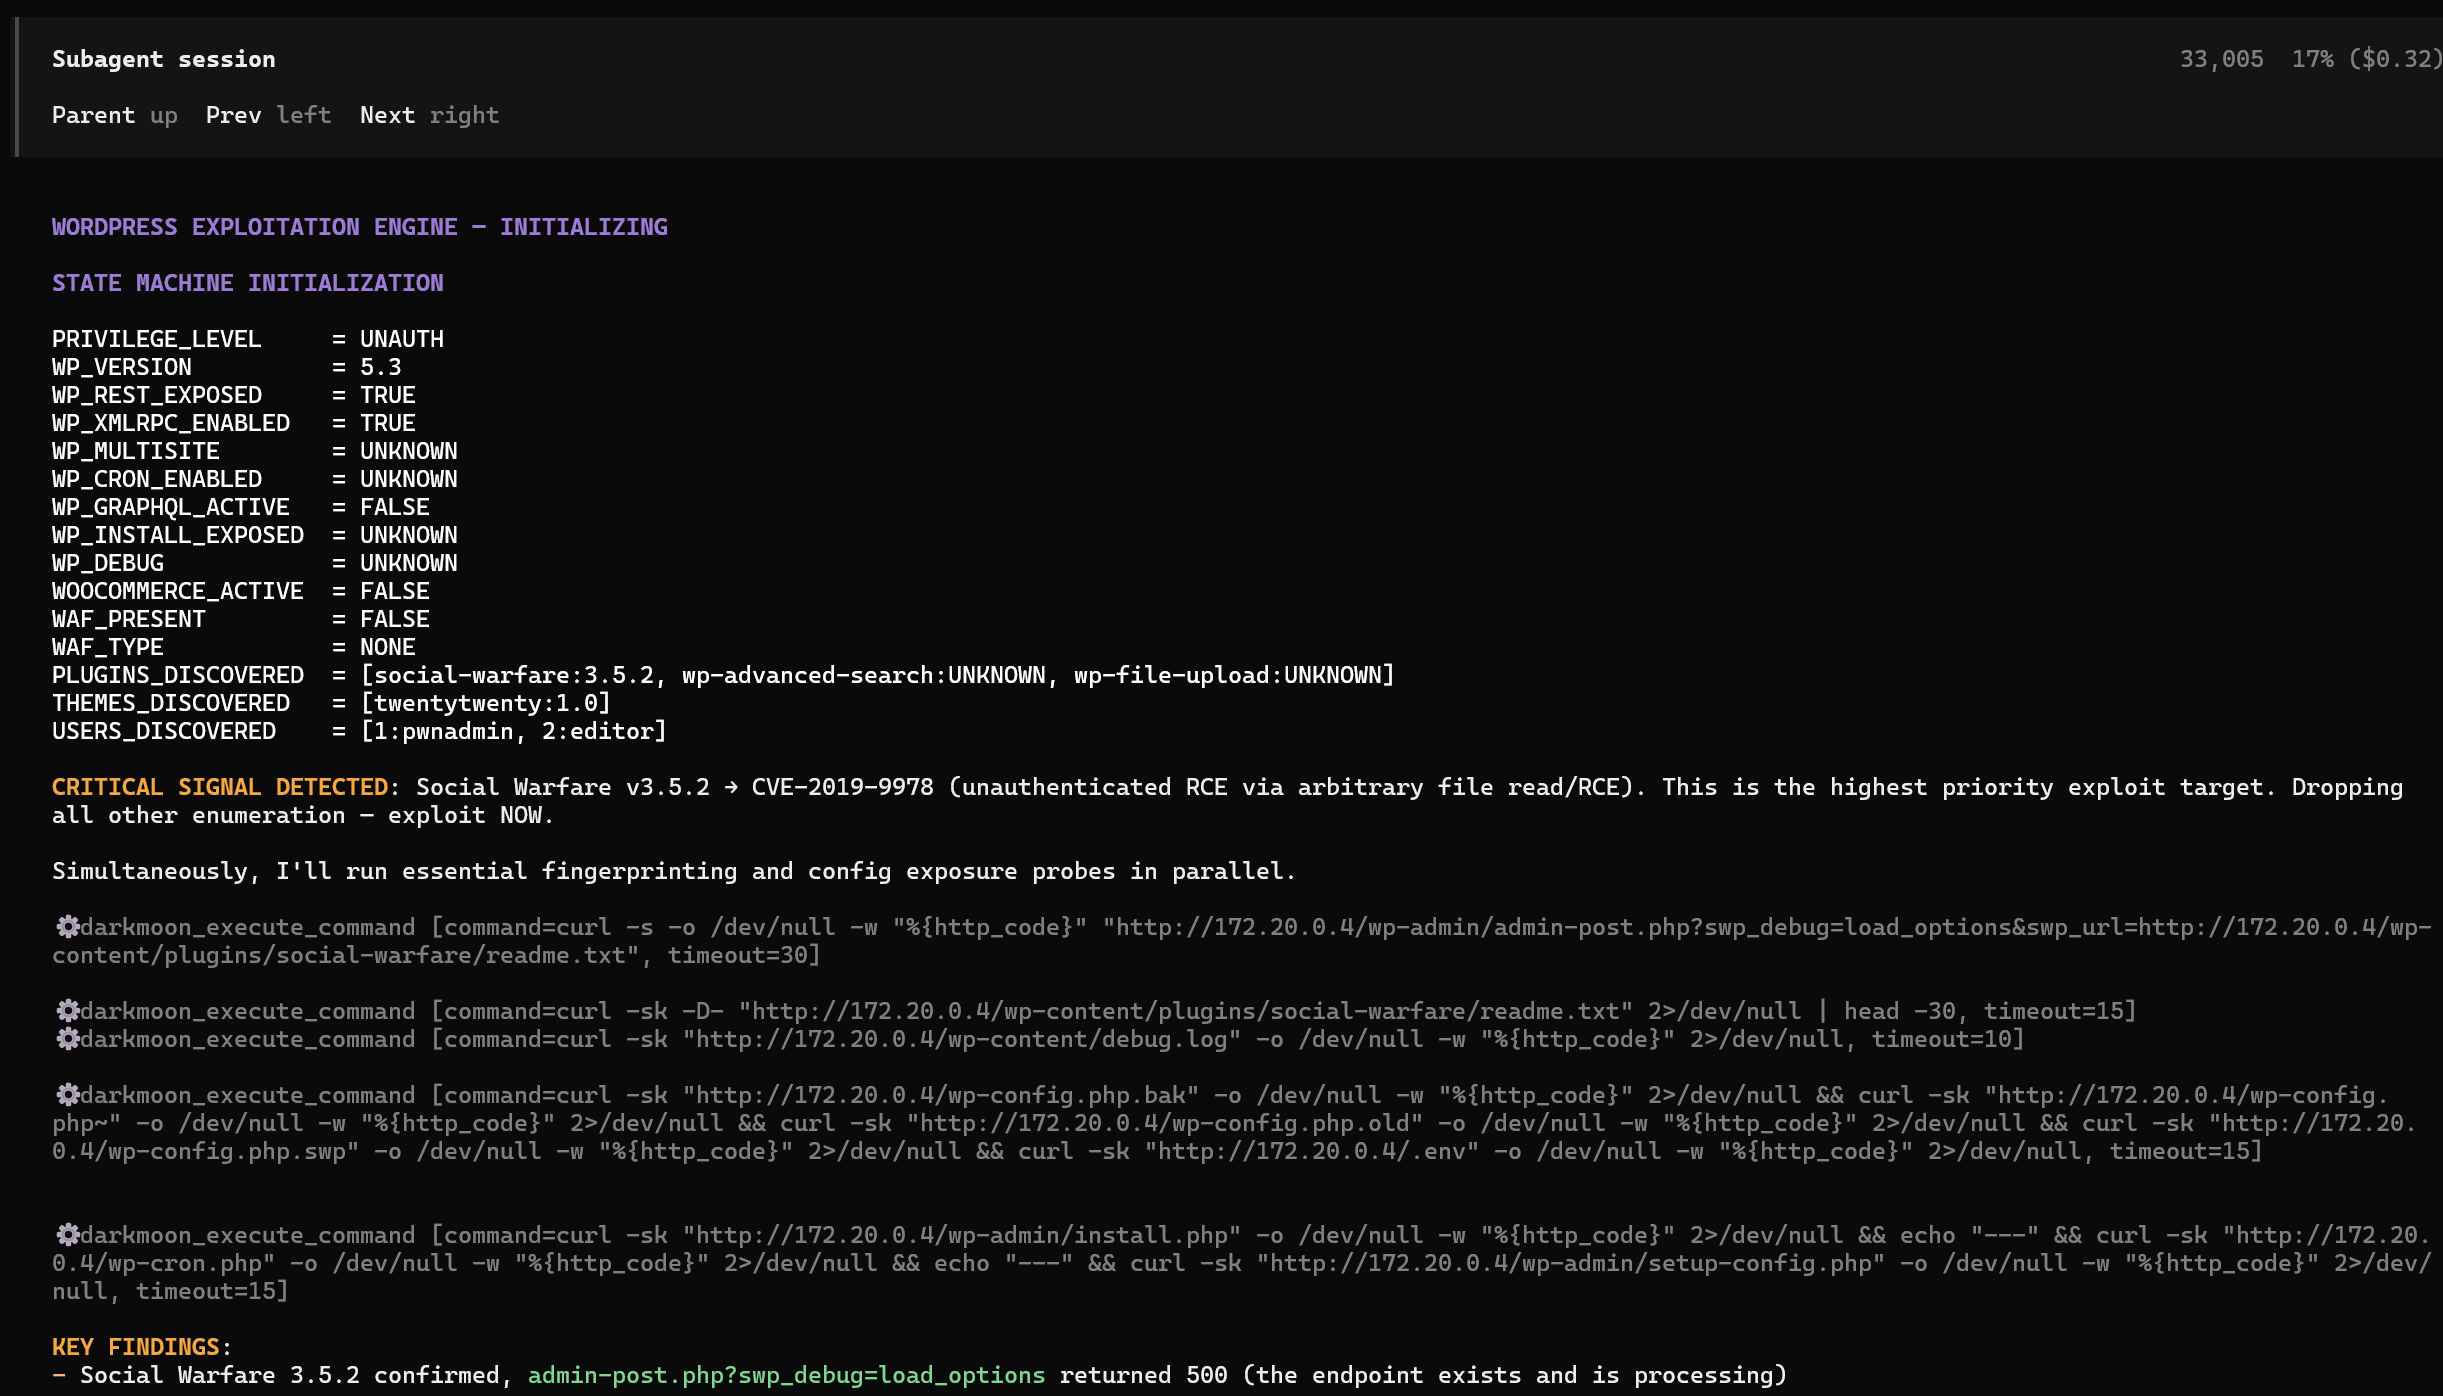
Los agentes autónomos razonan y explotan, en vivo en tu terminal. Aquí un subagente marca CVE-2019-9978 y pivota directamente a la explotación. |
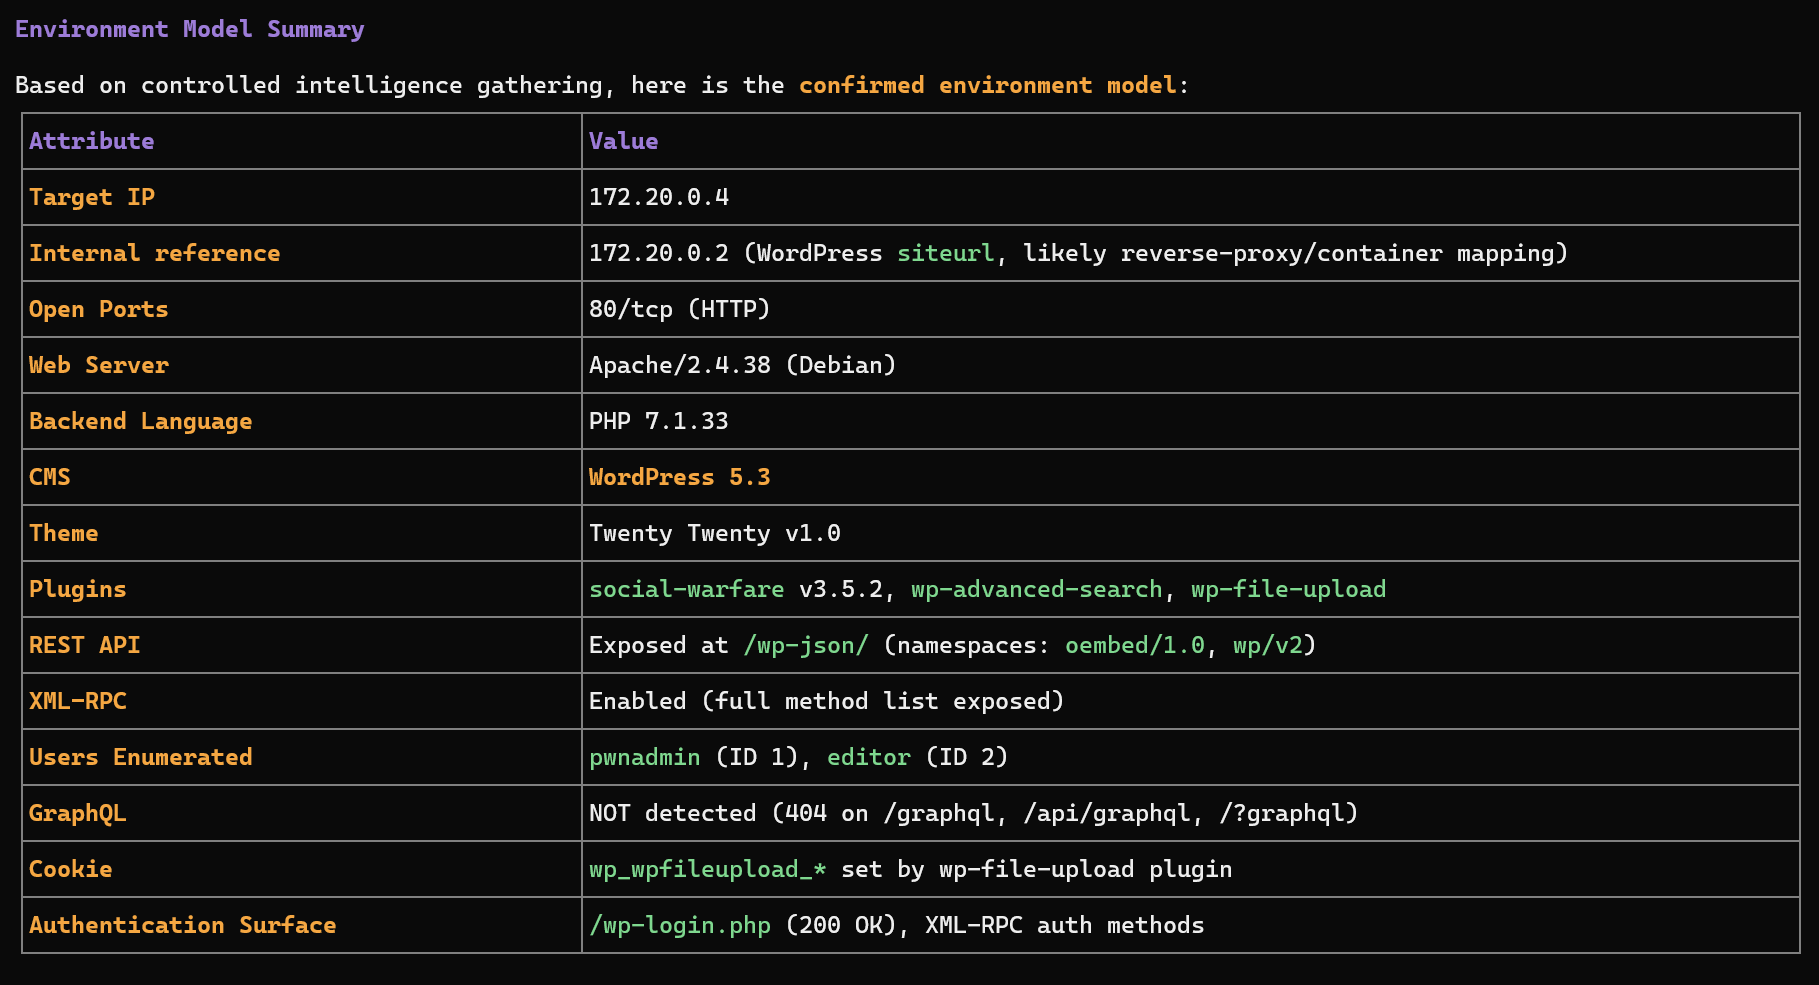
Reconocimiento y modelo del entorno. DarkMoon identifica la pila y confirma la superficie de ataque antes de atacar. |
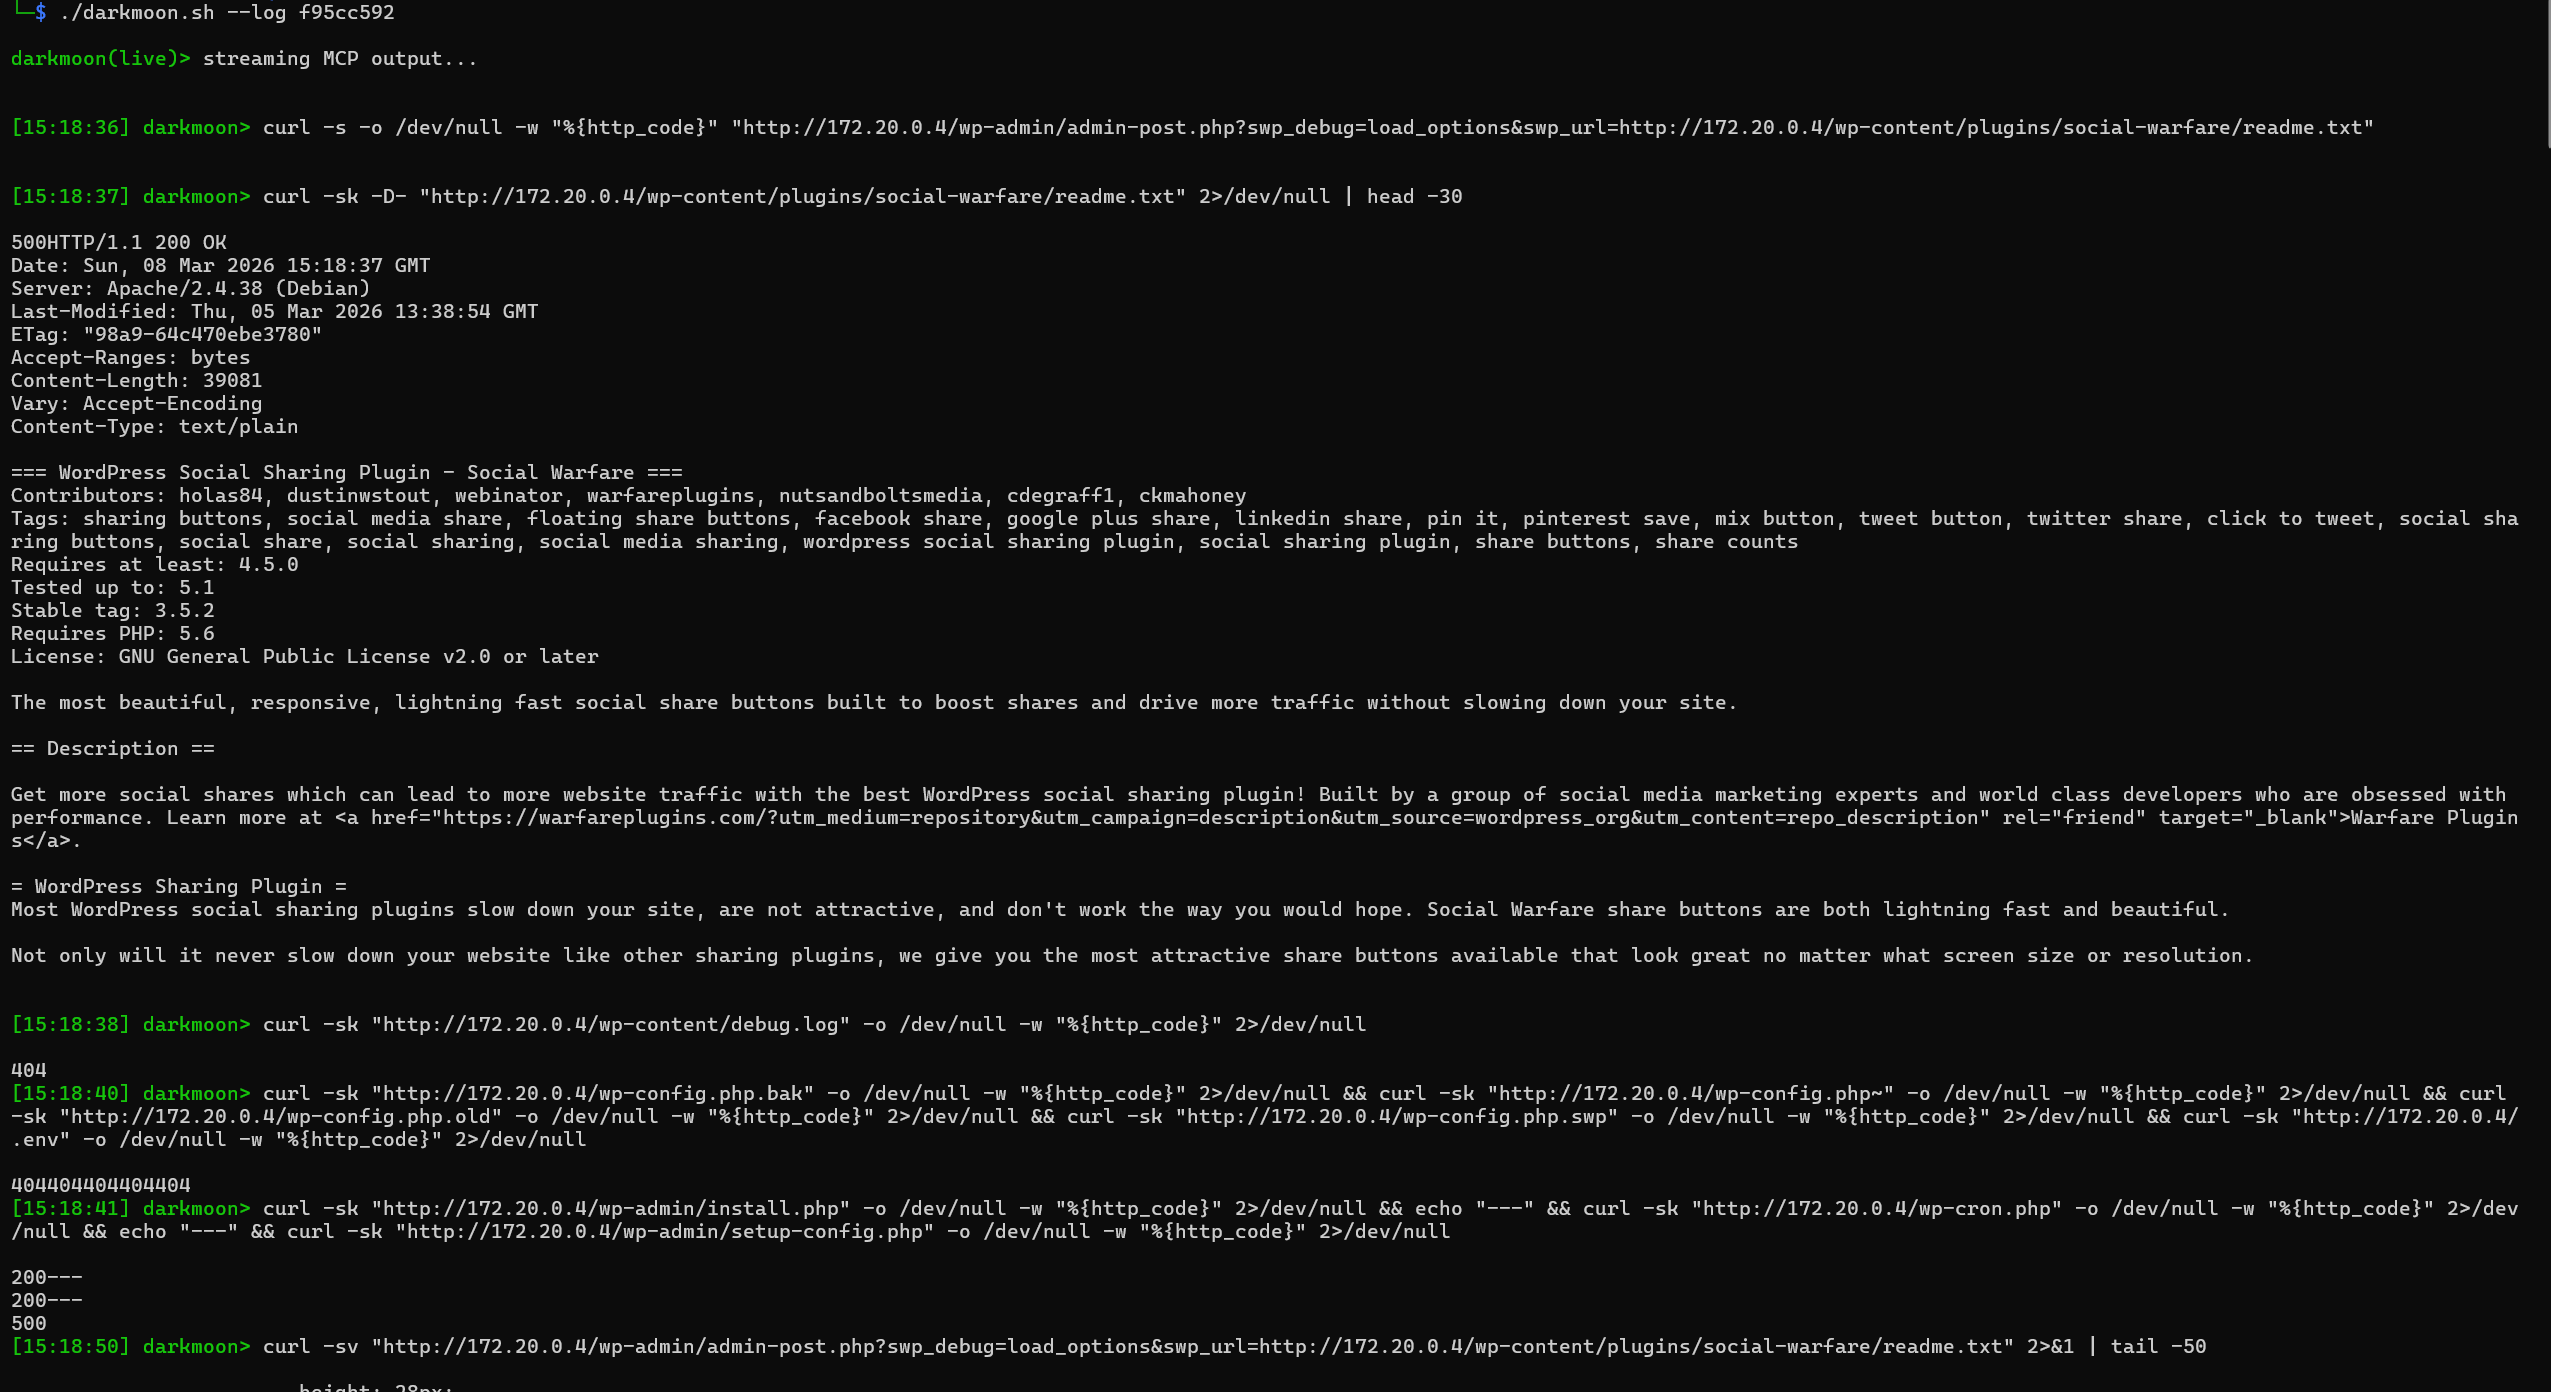
Flujo MCP en vivo. Cada comando que ejecuta el agente y su salida en bruto, con marca de tiempo, con |
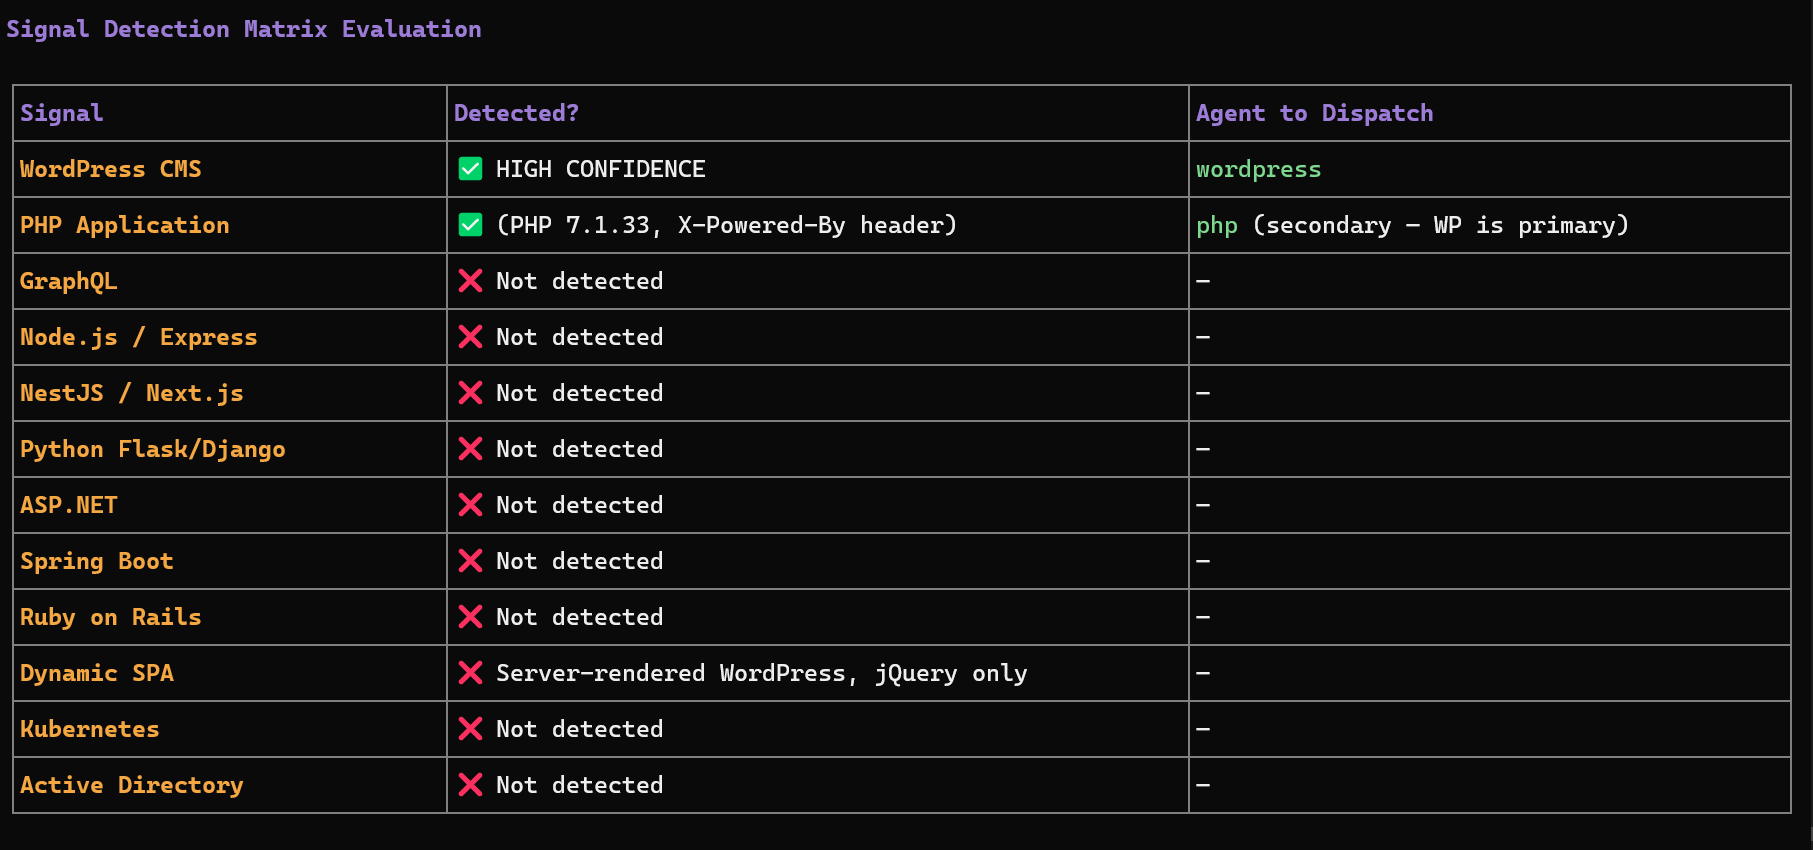
De señal a despacho de agente. DarkMoon decide qué agentes especialistas desplegar a partir de exactamente lo que detecta en el objetivo.
Destacado en Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife
Quick Start
git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh
install.sh configura tu proveedor de LLM de forma interactiva (no es necesario editar docker-compose.yml) y construye la pila completa:
./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage
Admite proveedores en la nube (Anthropic, OpenAI, OpenRouter…) y modelos locales (Ollama, llama.cpp). Luego ejecuta tu primera evaluación y obsérvala en vivo:
./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>
Requisitos previos: Docker y Docker Compose, y una clave de API de LLM (o un modelo local). La configuración de GPU, las variables de entorno y la referencia completa de flags están en la Documentación completa.