
Aegis aegis-v0.11.0-alpha
Monitor a nivel de sistema operativo para agentes de IA: observa los procesos, el acceso a archivos y la actividad de red en la máquina local y atribuye cada evento a una instancia de agente.
AEGIS
Observabilidad independiente a nivel de SO para agentes de IA
Observa lo que los agentes de IA realmente hacen en tu máquina — procesos, archivos, red — desde fuera de los agentes, sin necesidad de hooks.
AEGIS es un observador independiente a nivel de SO para agentes de IA. Observa los procesos de los agentes, el acceso a archivos y la actividad de red sin importar cómo se haya lanzado el agente ni si coopera con la monitorización — y vincula cada observación a una instancia específica del agente, con la evidencia de esa atribución declarada explícitamente. Construido sobre un motor de monitorización JavaScript CommonJS, con TypeScript en el renderer y los tipos compartidos. Código abierto, local, sin telemetría — todo permanece en tu máquina.




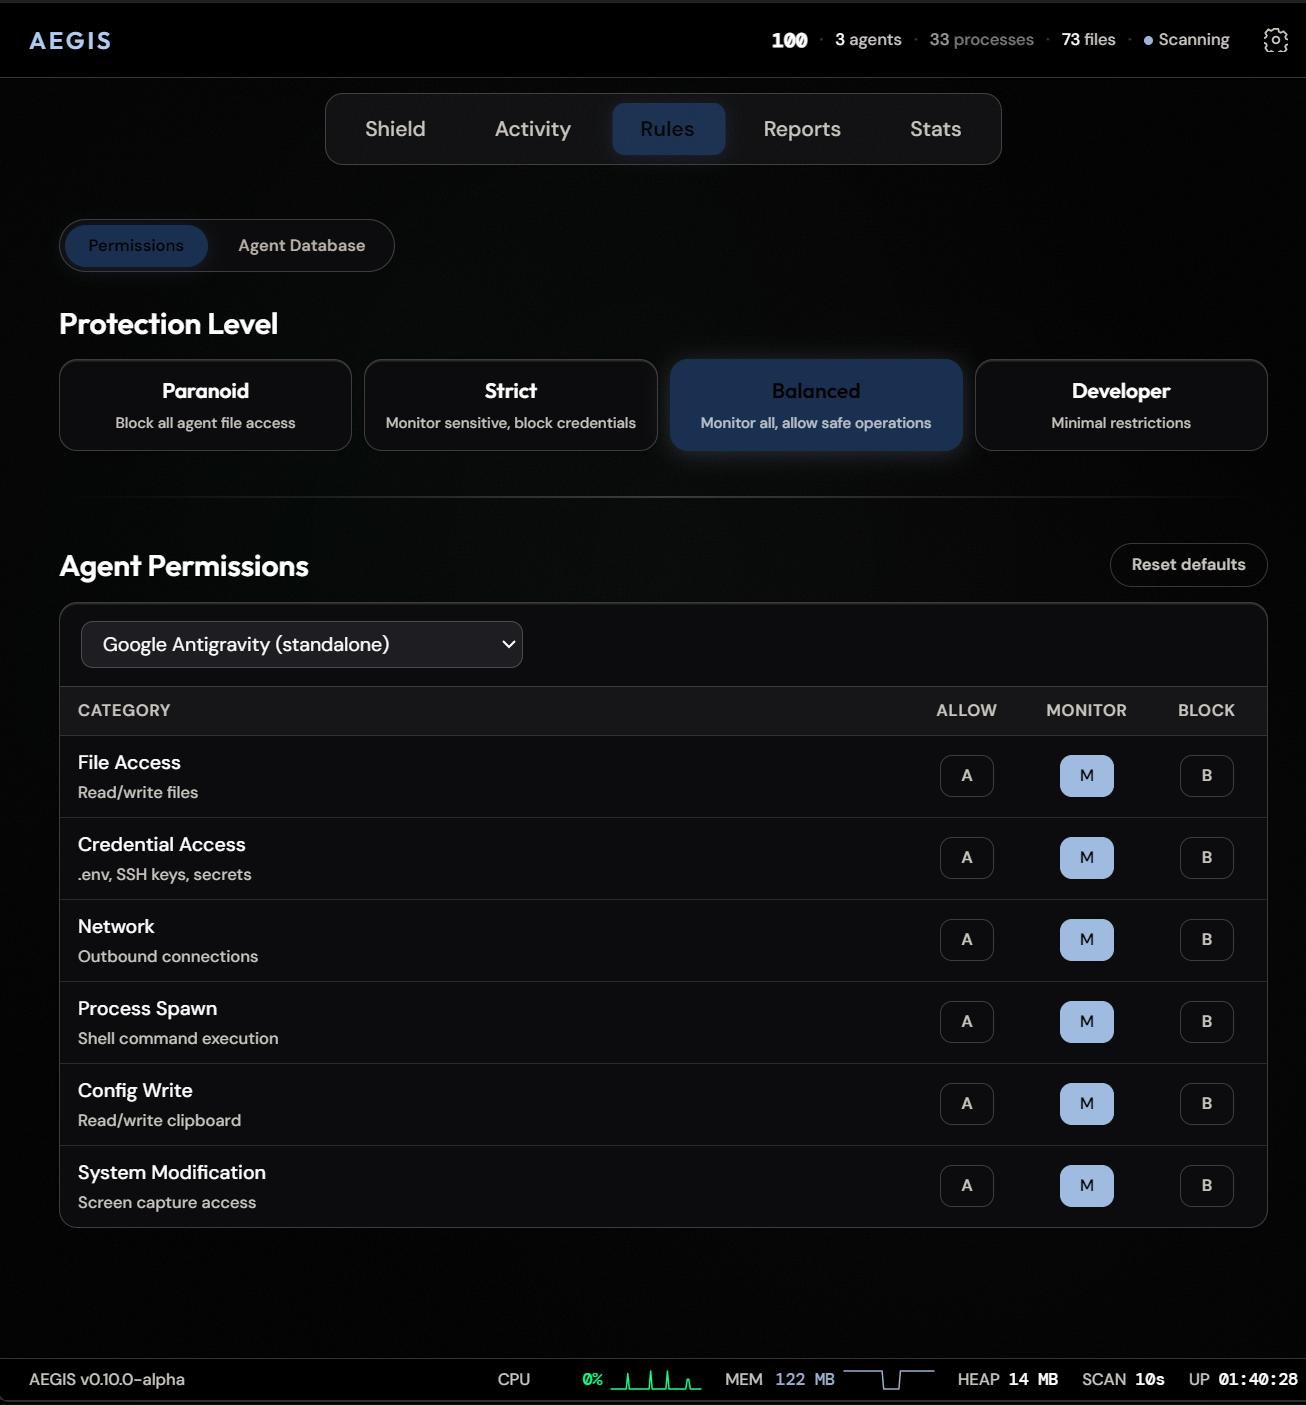
Demo grabada en v0.10.0-alpha; algunas etiquetas se han renombrado desde entonces.
Descargar · Reportar un error · Solicitar una función · Contribuir
Lo que AEGIS observa
| Capa | Cómo |
|---|---|
| Procesos | 110 agentes (262 firmas de nombres de proceso), resolución de la cadena de procesos padre, detección de hosts IDE, descubrimiento de extensiones WSL e IDE |
| Archivos | Vigilancia chokidar en directorios sensibles (.ssh, .aws, .gnupg, .env*, configuraciones de nube) y las rutas de configuración registradas de agentes conocidos; detección de lectura mediante open-handle y Restart-Manager en Windows |
| Red | TCP saliente por proceso de agente, DNS inverso con confirmación directa y un veredicto por endpoint — allowlisted, unknown o flagged; un endpoint no identificado nunca se muestra como seguro |
| Comportamiento | 73 reglas de detección en 8 categorías (YAML, recargadas en caliente), líneas base móviles de 10 sesiones, puntuación de anomalías en cuatro ejes (red / sistema de archivos / proceso / línea base) |
| LLMs locales | Sondeos en tiempo de ejecución para Ollama y LM Studio, incluidos los modelos cargados; otros runtimes como vLLM y llama.cpp se detectan por firma de proceso |
Los hechos contados anteriores no se mantienen a mano: npm run counts:check vuelve a derivar cada contador documentado del árbol en cada ejecución de CI y falla la compilación cuando un número en la documentación se desvía de la realidad.
El grafo de evidencia
Lo que separa a AEGIS de un visor de procesos no son los sensores — es que cada evento se adjunta a una instancia de agente, con evidencia que puedes auditar:
- Identidad de instancia. Un agente se identifica como
pid+ tiempo de nacimiento del SO (instanceId), de modo que un PID reciclado es una instancia nueva, no una continuación del historial de la anterior. El almacenamiento en caché de identidad está controlado por un testigo, y CI ejecuta una prueba de inyección (npm run verify:gate, 4 mutantes) que se pone en rojo si una identidad pudiera servirse desde una caché obsoleta. - Atribución con evidencia declarada. Cada registro de auditoría lleva
pid,instanceIdy un objetoattributioncon uno de tres estados — confirmed, inferred o unattributed — respaldado por un registro cerrado de códigos de evidencia. Cuando AEGIS no sabe qué agente tocó un archivo, dice unattributed; nunca inventa un propietario. - Registro a prueba de manipulación. Los eventos de auditoría son JSONL encadenados por hash (Event Schema v1) con rotación diaria, retención de 30 días y marcadores de pérdida explícitos cuando el búfer de escritura se desborda.
- Medido, no afirmado. El mecanismo de identidad está comparado dentro del repositorio: la paridad del tiempo de nacimiento del proveedor fue exacta para cada proceso comparable en ambas ejecuciones registradas (542/542 y 419/419), y el sidecar de instantánea de procesos cuesta ~10 ms por escaneo, mientras que el proveedor de respaldo cuesta cientos a miles. Las tablas por ejecución, los entornos y las brechas declaradas están en docs/bench/.
Evidencia: src/main/process-identity.js · src/main/attribution.js · auditoría de corrección · bench 2026-08-12 · bench 2026-08-13
Monitor-first
AEGIS es una cámara, no un guardián. Observa y registra — no bloquea agentes a nivel de SO hoy en día. No hay hooks de kernel ni aplicación automática. El control de procesos (matar / suspender / reanudar) es manual y solo invocado por el usuario. El bloqueo activo está en la hoja de ruta, no en la versión actual. Usa AEGIS para visibilidad, auditoría y detección de anomalías — combínalo con sandboxing cuando necesites aplicación de políticas.
Cómo AEGIS difiere de la supervisión dentro del agente
La mayoría de las herramientas de supervisión de agentes de IA instrumentan el propio agente — un plugin de Claude Code, una extensión de IDE, un wrapper de SDK. Esa ubicación tiene un punto ciego estructural: un agente solo aparece si (él o su usuario) instaló el hook. Un python autogpt.py crudo, un binario sin envolver o una herramienta que simplemente no coopera es invisible para la instrumentación dentro del agente.
AEGIS se sitúa en la capa del SO en su lugar: observa la actividad de procesos, archivos y red desde fuera de los agentes, de modo que lo que ve no depende de la cooperación del agente — solo de la propia cobertura de AEGIS (ver límites conocidos). No es la única herramienta que observa agentes localmente — AgentSight, por ejemplo, observa desde la capa eBPF en Linux — y las herramientas basadas en hooks son complementarias en lugar de competidoras: los hooks ven la intención (prompts, llamadas a herramientas) dentro de los agentes que optaron por participar, mientras que AEGIS ve los efectos (procesos, archivos, conexiones) de lo que se ejecuta en la máquina, vinculados a instancias de agentes sin requerir cooperación.