
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit

 goldenticketlabs/cve-2025-52413
repositorio para CVE-2025-52413
 logesh-git001/cve-2025-48593
Un solo paquete malicioso puede comprometer tu dispositivo." — Android Security Team, Nov 2025
 niranjangaire1995/cve-2025-46018-csc-pay-mobile-app-payment-authentication-bypass
Divulgación de CVE-2025-46018: Una vulnerabilidad de omisión de pago basada en Bluetooth en CSC Pay Mobile App v2.19.4
 penthertz/cve-2025-36911-exploit
Exploit de la vulnerabilidad CVE-2025-36911 en Python para probar nuestro propio equipo
 moften/cve-2025-24271
Vulnerabilidad en AirPlay expone información sensible en dispositivos Apple
 0n1con3/fluxer
FluxER - El script bash que instala y ejecuta la herramienta Fluxion dentro de Termux. La herramienta de auditoría de seguridad inalámbrica utilizada…

 redr0nin/cve-2024-38143
Vulnerabilidad de elevación de privilegios del servicio WLAN AutoConfig de Windows
 badrrx/wifi-spiderweb
Un sistema activo de ciberdefensa y honeypot para routers OpenWrt que se ejecuta desde una unidad USB.
 yash-chandna/cve-2024-34463
Exploit de prueba de concepto para CVE-2024-34463 dirigido a la seguridad insuficiente de Bluetooth en BPL Smart Weighing Scale PWS-01-BT. Incluye un…
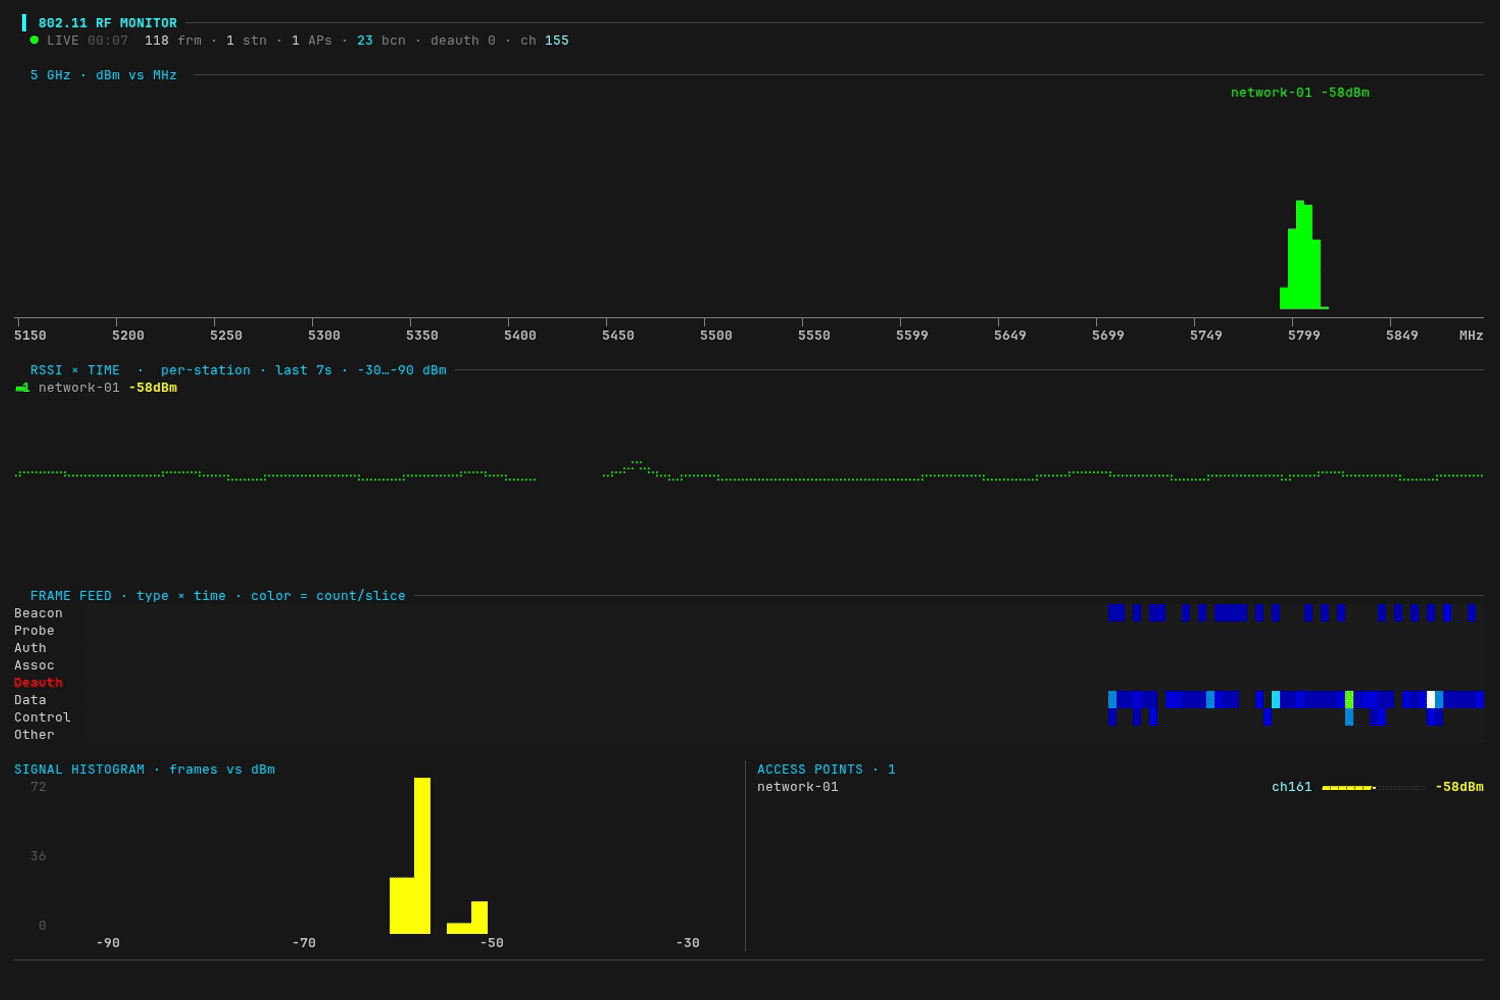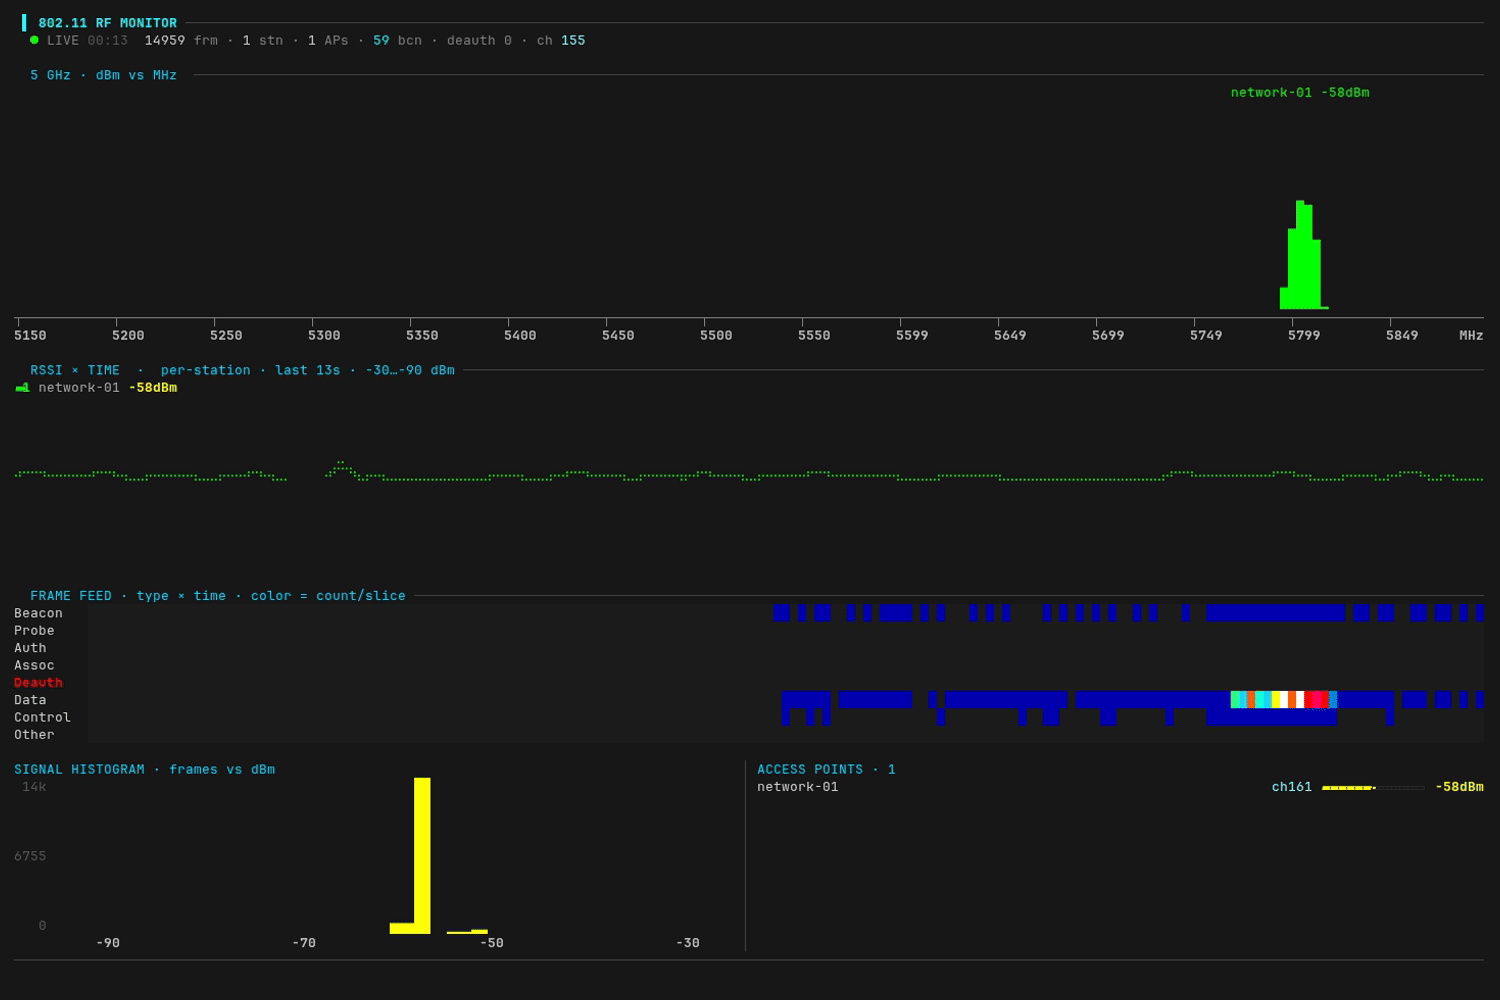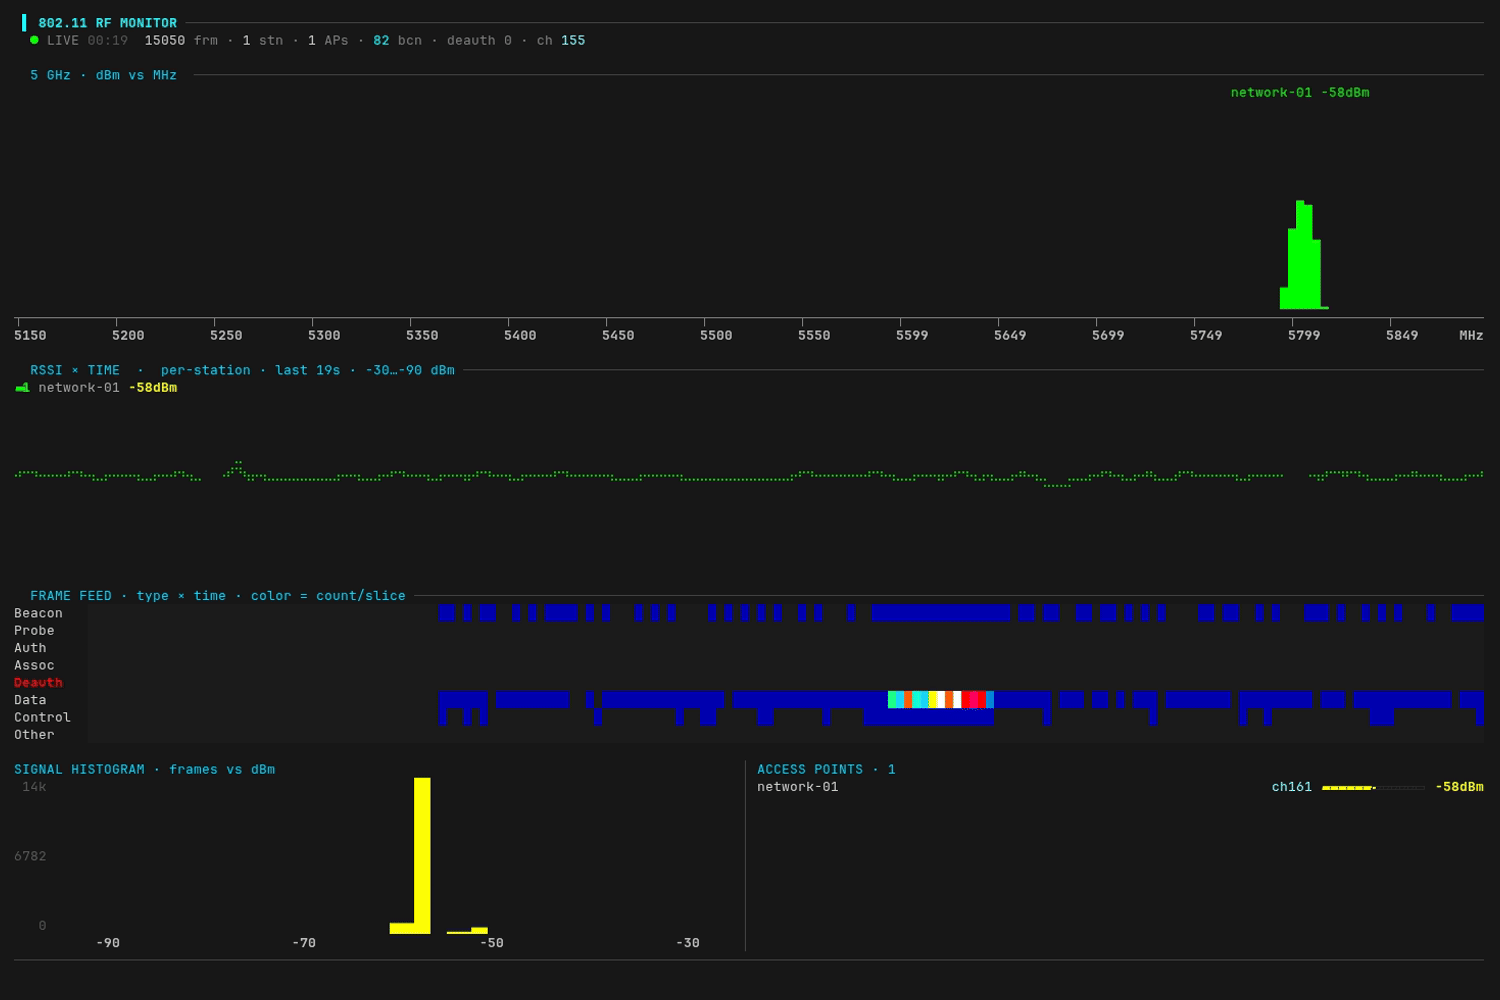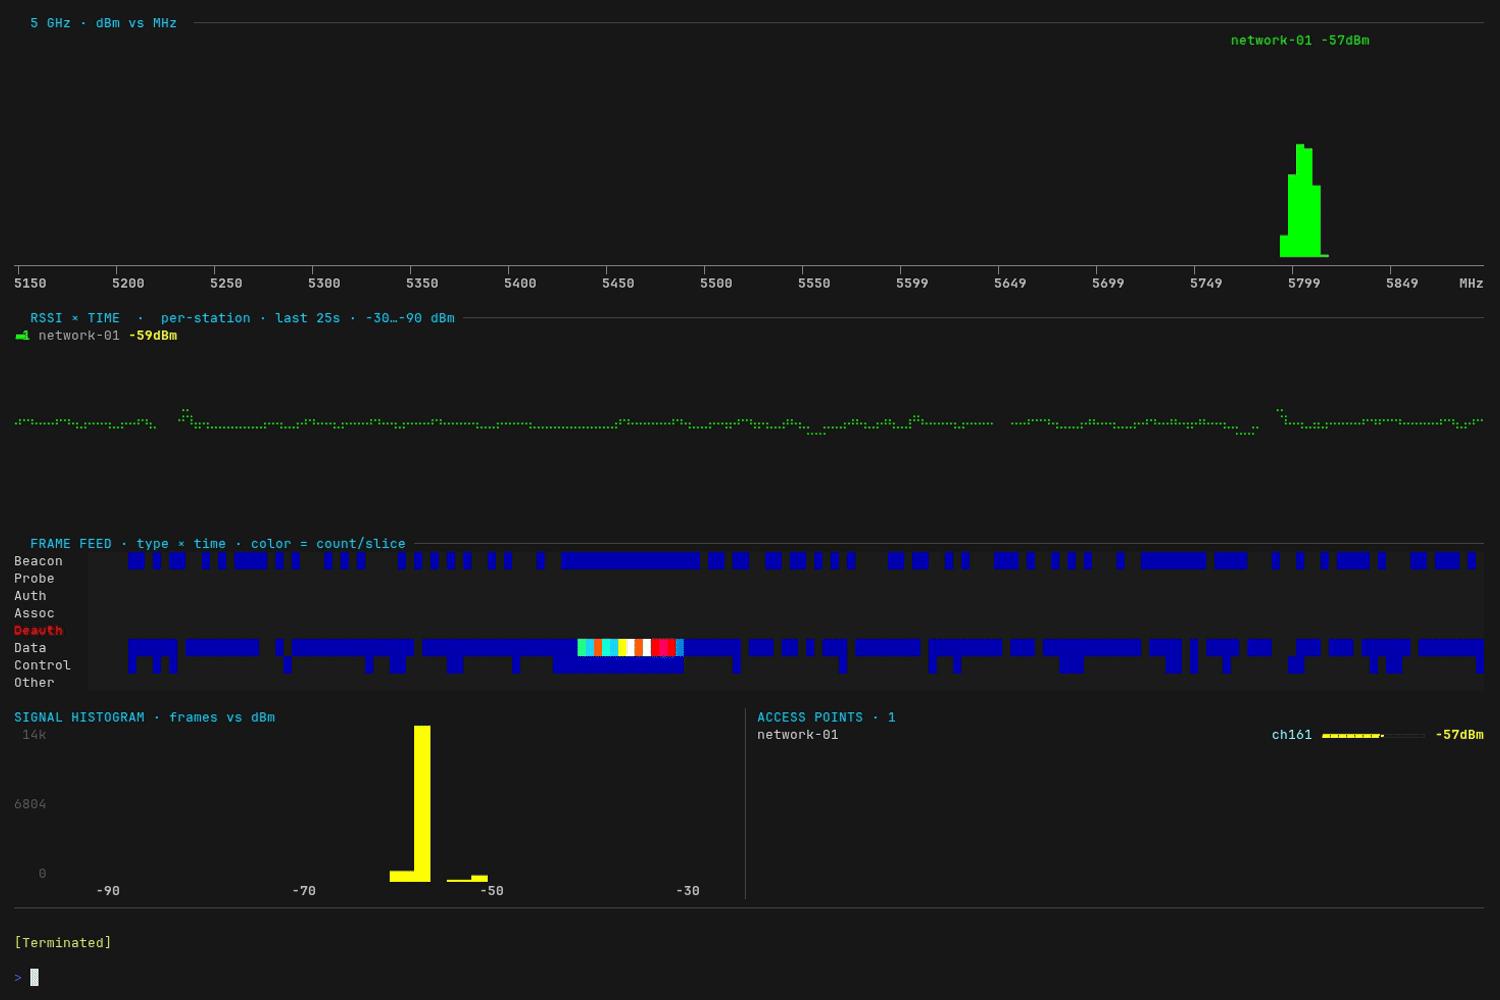 yeet-src/airtop
htop para las ondas — un panel RF en vivo de 802.11 (Wi-Fi) en tu terminal
 esperto-input/esperto-wiimote
Software avanzado de remapeo de Wiimote
 mahmoud-sadder/airstrike
AirStrike es un framework avanzado de evaluación de seguridad inalámbrica diseñado para simplificar y mejorar las pruebas de penetración Wi-Fi…
 takistmr/cve-2024-20137
Código Python para la explotación de una vulnerabilidad en el controlador wlan de los SoC MediaTek MT6890, MT7622, MT7915, MT7916, MT7981, MT7986
 kevinmitchell-oswp-cissp/cve-2023-52709-poc
PoC para 2023-52709 - La pila Bluetooth de TI puede fallar al generar una dirección privada aleatoria resoluble (RPA), lo que provoca una denegación…
 xchwarze/frieren
Frieren es un micro-framework diseñado para su uso en routers y computadoras de placa única (SBC, por sus siglas en inglés). Este framework está…
 ktauchathuranga/cve-2025-70994
Analizador pasivo de señales RF para el protocolo de código fijo EV1527, que demuestra la vulnerabilidad de repetición CVE-2025-70994 en sistemas de…
 lachlan2k/cve-2023-35803
Exploit PoC para el desbordamiento de búfer no autenticado CVE-2023-35803 en Aerohive HiveOS/Extreme Networks IQ Engine, que permite la ejecución…








