
 #1
Herramientas para auditar, probar y asegurar sistemas Wi-Fi, Bluetooth y RFID.
Recomendado por Kitploit
 dougives/wisp
Script y kit de hardware para desautenticar automáticamente clientes 802.11 en masa. Captura paquetes para futuras fechorías.
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
Código fuente de la pila Bluetooth (Fluoride) de Android para AOSP 10 r33, específicamente relacionado con la investigación y explotación de la…
 yash-chandna/cve-2024-34463
Exploit de prueba de concepto para CVE-2024-34463 dirigido a la seguridad insuficiente de Bluetooth en BPL Smart Weighing Scale PWS-01-BT. Incluye un…
 uthrasri/system_connectivity_wificond_cve-2021-0392
Exploit para CVE-2021-0392 dirigido al servicio del sistema wificond de Android para escalada de privilegios a través de una vulnerabilidad de…

 nanopathi/system_bt_aosp10_r33_cve-2020-0471
Pila Bluetooth de Android (Fluoride) con un exploit de prueba de concepto para CVE-2020-0471, que permite análisis de vulnerabilidades y pruebas de…
 nanopathi/packages_apps_nfc_cve-2020-0453
Exploit para CVE-2020-0453 que apunta a una vulnerabilidad de la pila NFC de Android, lo que permite la escalada local de privilegios mediante…
 dybrkr/wifi_leak
Prueba de concepto del exploit para CVE-2018-4084, una vulnerabilidad de fuga de credenciales WiFi en macOS High Sierra, que demuestra la…
 cisnarfu/bluepop
Exploit de inyección HID de Bluetooth Classic para CVE-2023-45866, que permite la inyección de pulsaciones de teclas no autenticada contra sistemas…
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
Pila Bluetooth de Android parcheada (AOSP10) que aborda CVE-2021-0589, con instrucciones de compilación para AOSP y Linux.
 chapoly1305/cve-2023-46870
Análisis detallado y prueba de concepto para CVE-2023-46870, una escalada de privilegios local en Nordic Semiconductor nRF Sniffer para Bluetooth LE…
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
Referencia específica para CVE-2023-21125, una vulnerabilidad de Bluetooth BlueDroid de Android, con código y documentación centrados en el…
 oblique/create_ap
[NO MANTENIDO] Este script crea un Punto de Acceso WiFi en modo NAT o puente.
 zalexdev/wpair-app
WPair es una herramienta de investigación de seguridad defensiva que demuestra la vulnerabilidad CVE-2025-36911 (p. ej., WhisperPair) en el protocolo…
 ojasookert/cve-2017-0785
Blueborne CVE-2017-0785 vulnerabilidad de fuga de información en Android
 nonamecoder/cve-2022-27254
Prueba de concepto que demuestra un ataque de repetición de RF en el sistema de entrada remota sin llave de Honda (CVE-2022-27254) utilizando HackRF…
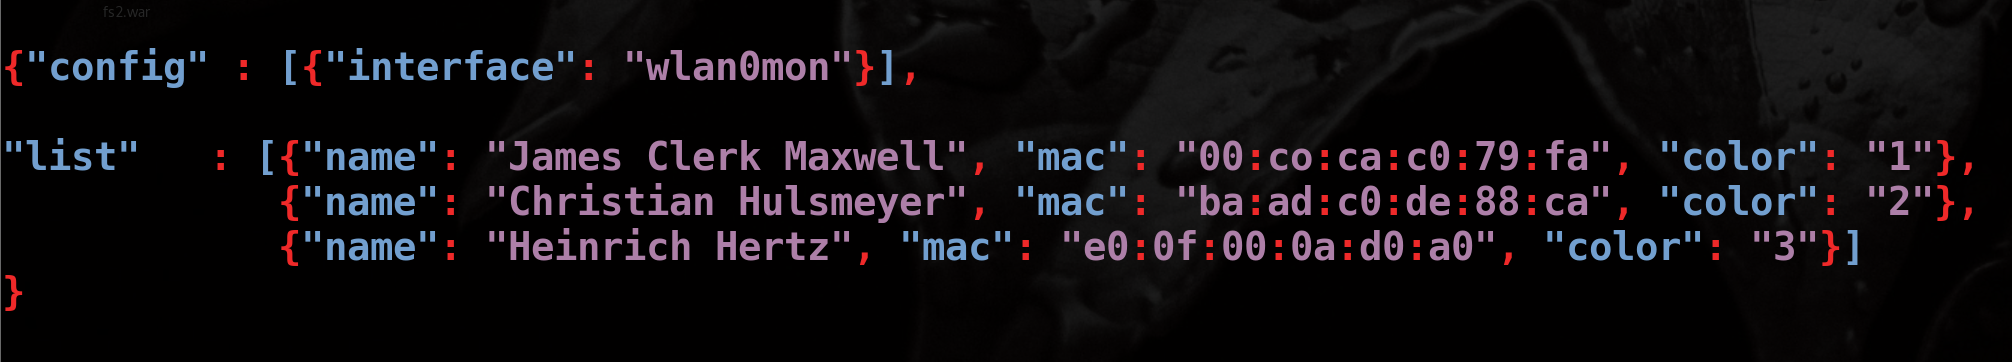 hkm/whoishere.py
Detección de clientes WIFI - Identificar personas asignando un nombre a un dispositivo que realiza una solicitud de sonda inalámbrica.
 ymsniper/whisper_bully
Extracción de BDADDR Bluetooth en tres etapas, DoS y secuestro en dispositivos Fast Pair; primitivas no parcheadas fuera del alcance de…








