
 #1
Herramientas para probar la seguridad de redes Wi-Fi, descifrar contraseñas y analizar protocolos.
Recomendado por Kitploit
 brannondorsey/mitm-router
☠ Punto de acceso inalámbrico de intermediario dentro de un contenedor docker 🐳
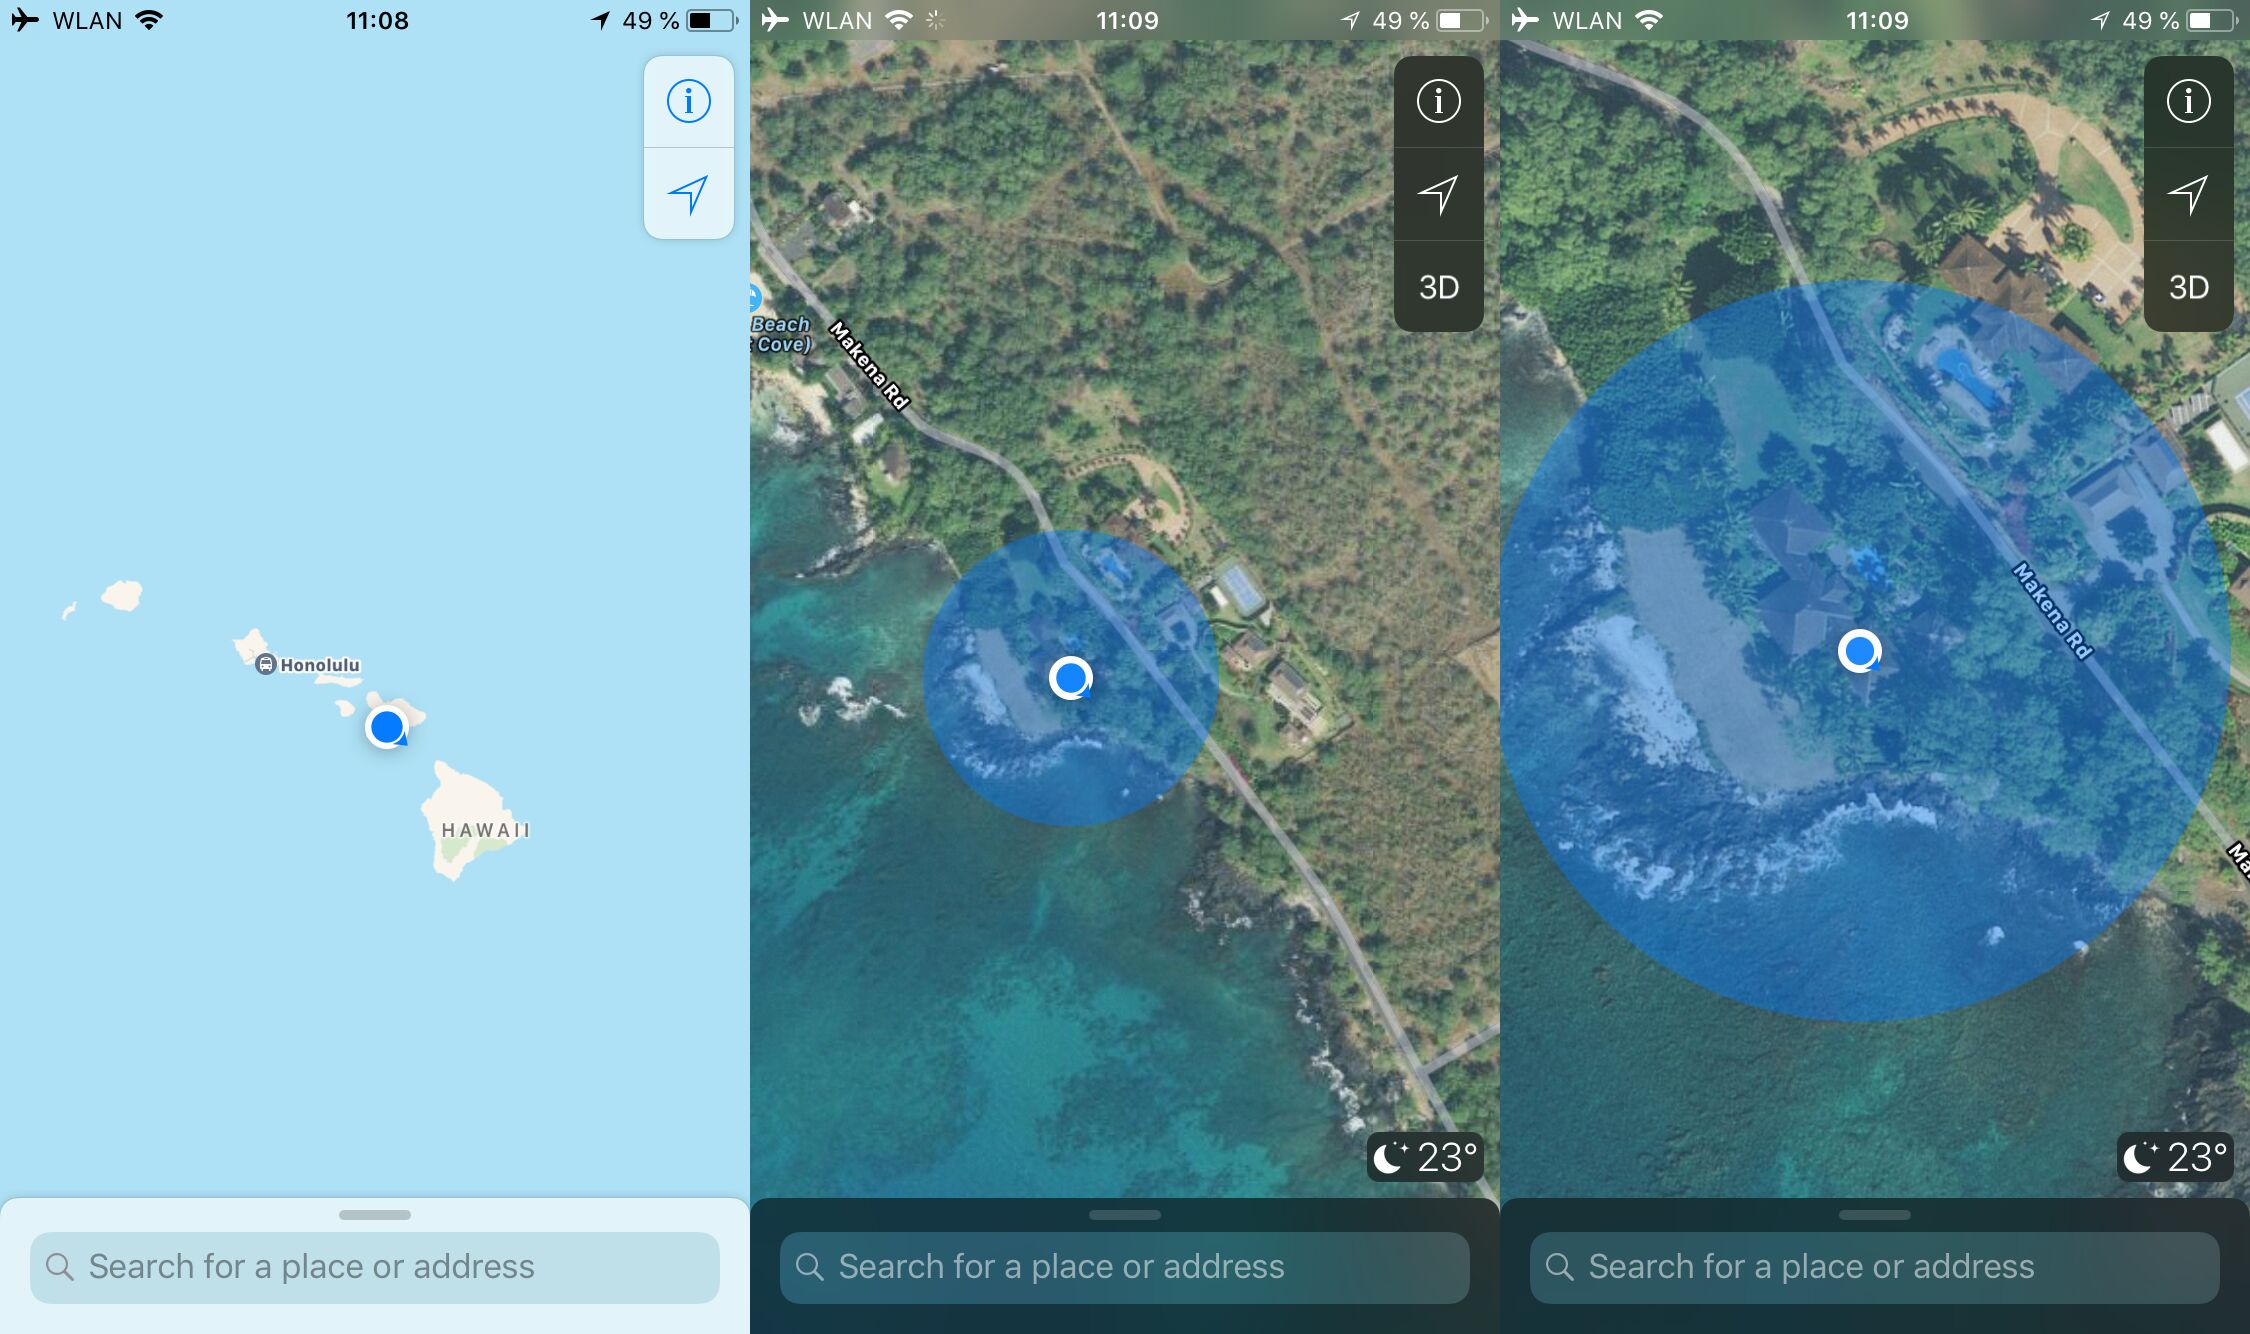 adamhrv/skylift
Suplantación de geolocalización Wi-Fi con ESP8266 / ESP32
 staz0t/hashcatch
Capturar handshakes de redes WiFi cercanas automáticamente
 s4vitar/eviltrust
Herramienta ideal para el despliegue automatizado de un Rogue AP con capacidad de selección de plantilla + 2FA. No requiere de conexión cableada.
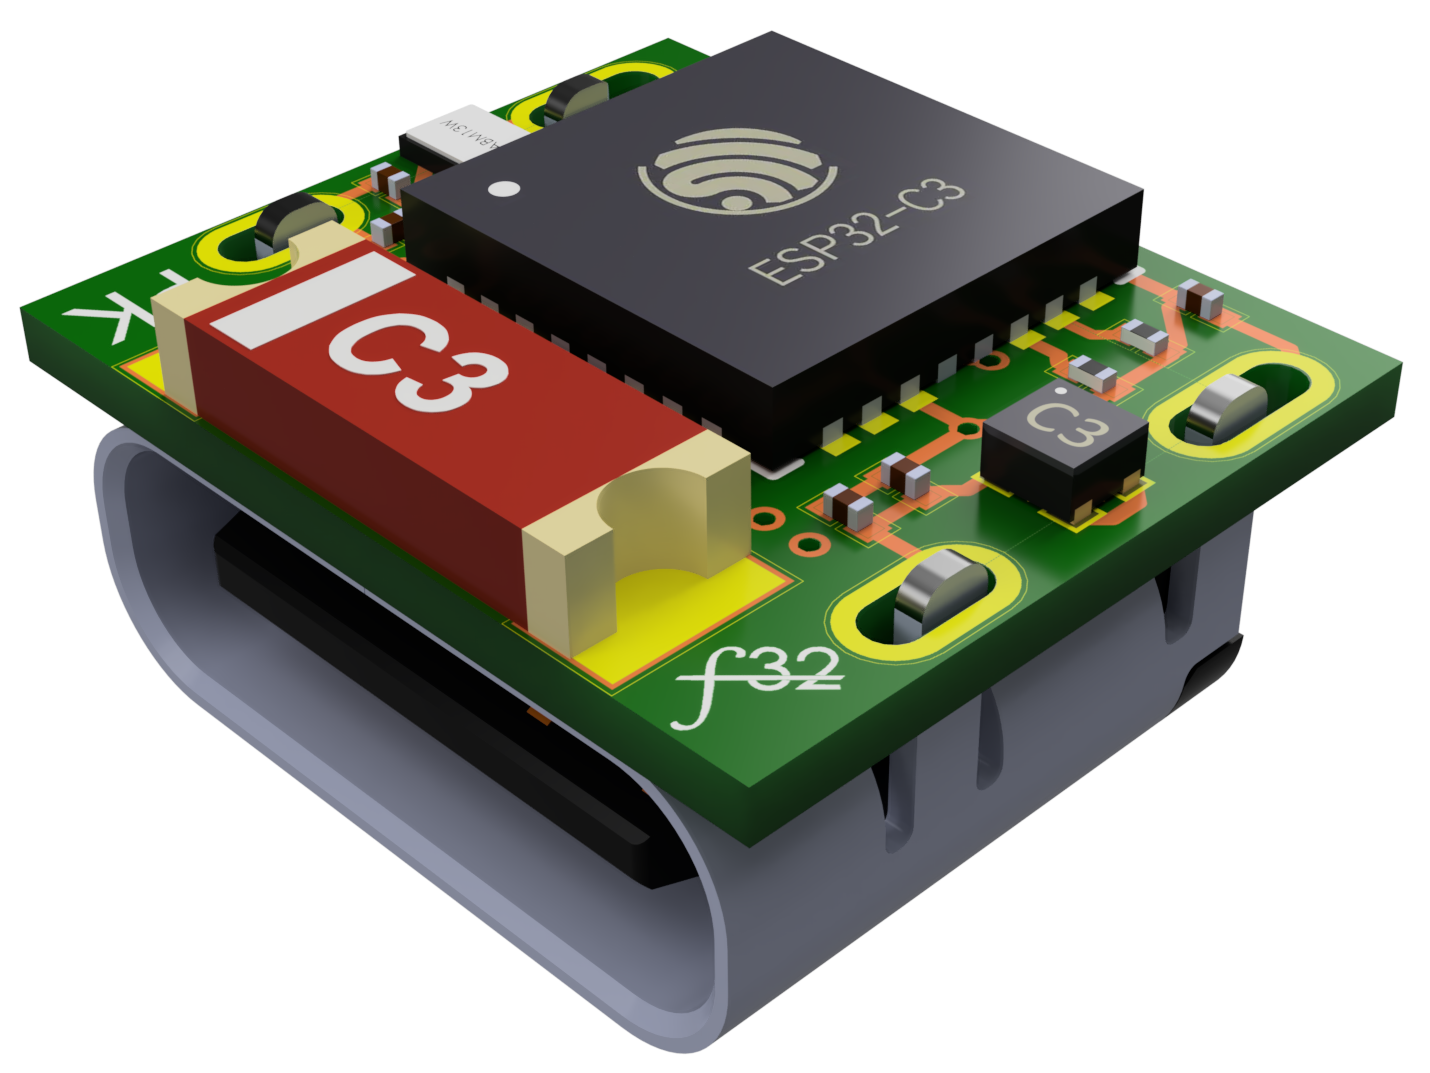 pegork/f32
Placa de desarrollo ultracompacta ESP32-C3 diseñada para investigación de seguridad embebida, con un ejemplo de portal cautivo que incluye escaneo…
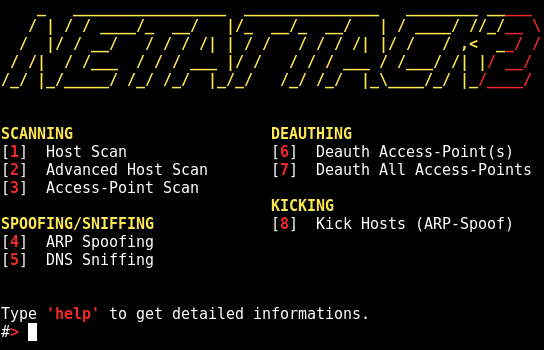 chrizator/netattack2
Un script avanzado de escaneo y ataque de red basado en GUI. Segunda versión de no-GUI netattack.
 blunderbuss-wctf/wacker
Un descifrador de diccionario WPA3
 syworks/wireless-ids
Capacidad para detectar actividad sospechosa como ataques (WEP/WPA/WPS) mediante el esnifado del aire en busca de paquetes inalámbricos.
 tehw0lf/airbash
Un script de captura de handshake y PMKID WPA PSK completamente automatizado y compatible con POSIX, diseñado para pruebas de penetración.
 infamoussyn/rogue
Un toolkit extensible que proporciona a los testers de penetración una plataforma fácil de usar para implementar Puntos de Acceso durante pruebas de…
 aleksamcode/wifi-password-stealer
Herramienta simple de inyección de pulsaciones de teclas para Windows y Linux que extrae datos WiFi almacenados (SSID y contraseña).
 medpaf/hawk
Herramienta de red, reconocimiento y seguridad ofensiva para Linux.
 pentesteracademy/patoolkit
PA Toolkit es un conjunto de complementos de análisis de tráfico centrados en la seguridad.
 gdssecurity/wifitap
wifitap actualizado para BT5r3
 clu3bot/owt
Actualización Versión 3.1 añadió mensajería SMS gratuita.
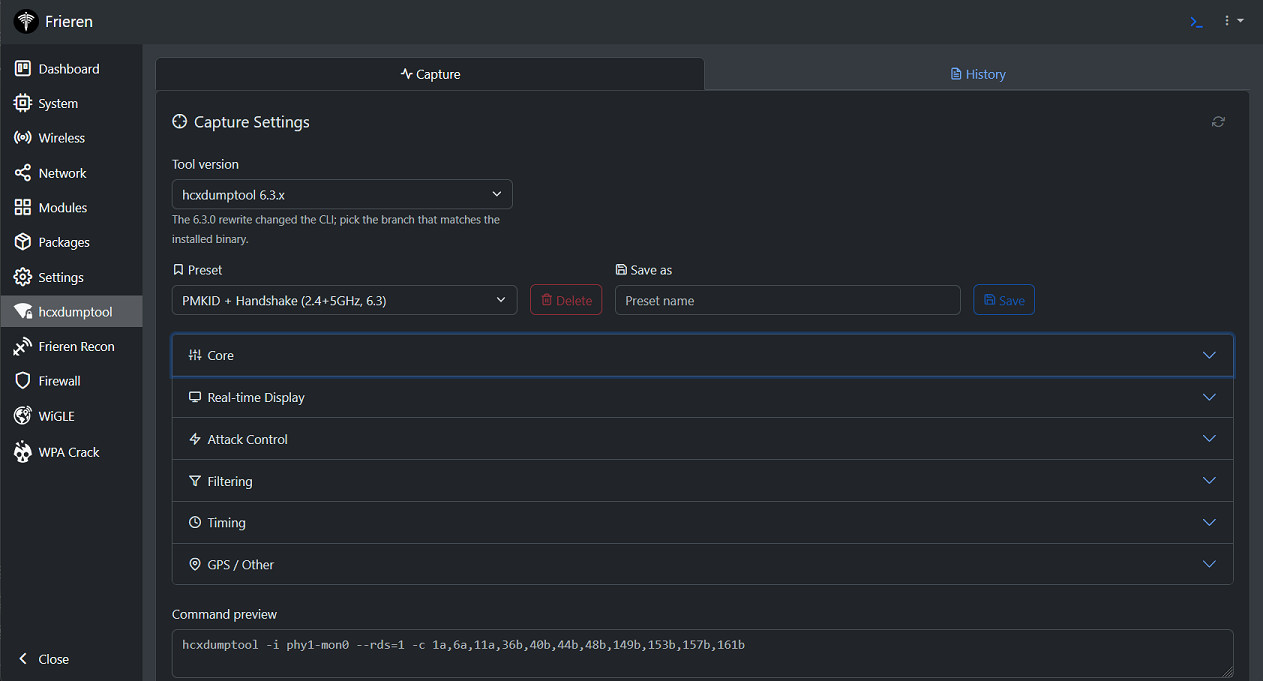 xchwarze/frieren
Frieren es un micro-framework diseñado para su uso en routers y computadoras de placa única (SBC, por sus siglas en inglés). Este framework está…
 ymsniper/kto
Herramienta automatizada de desautenticación Wi-Fi que escanea continuamente clientes en un SSID objetivo y expulsa dispositivos no incluidos en la…
 4shadoww/hakkuframework
Hakku Framework pruebas de penetración








