
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Investigación exhaustiva desofuscada del kit de exploits Coruna iOS dirigido a CVE-2024-23222. Análisis de la confusión de tipos de WebKit, omisión…
 eeenvik1/cve-2023-51764
Exploit de prueba de concepto para la vulnerabilidad de contrabando SMTP CVE-2023-51764 en Postfix, que permite la suplantación de correo electrónico…
 isee857/cve-2024-0012-poc
Script de detección por lotes para CVE-2024-0012
 khin-96/n8n-cve-2025-68613-thm
Guía educativa para explotar CVE-2025-68613, un RCE crítico en la automatización de flujos de trabajo n8n. Cubre inyección de expresiones, escape de…
 xmqaq/cve-2022-22963
CVE-2022-22963-poc
 rubbxalc/cve-2025-29927
Exploit funcional para CVE-2025-29927, una omisión crítica de autorización en middleware de Next.js. Envía solicitudes HTTP manipuladas con el…
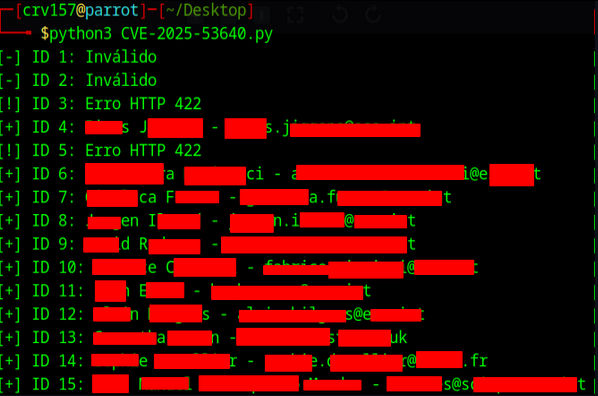 rafaelcorvino1/cve-2025-53640
Broken Object Level Authorization (BOLA) en el Indico del CERN provoca la enumeración de usuarios autenticados.
 junfuture1103/cve-2026-55511
Ejecución Remota de Código (RCE) en el Sistema de Control de Misiones Yamcs mediante Inyección de Sentencias Java en Identificadores de Comillas…
 d0rb/cve-2023-33246
Prueba de concepto del exploit para CVE-2023-33246, que demuestra la vulnerabilidad de ejecución remota de código. Diseñado para pruebas de seguridad…
 ch4120n/cve-2026-55579
CVE-2026-55579 – RCE no autenticado en Pheditor mediante contraseña predeterminada codificada "admin". Exploit completo en Python con carga de…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE no autenticado + lectura de archivos en UniFi OS mediante bypass de autenticación con ..%2f (CVSS 10.0, KEV, Mirai ITW)
 0cool-design/pwntaho
Pentaho Bypass de Autenticación CVE-2021-31602
 abdugafforov-bobur/cve-2026-67620-poc
CVE-2026-67620 - SSRF en Flowise mediante una lista de denegación incompleta de metadatos de nube (Oracle OCI 192.0.0.192 + Alibaba 100.100.100.200…
 0xdak/cve-2026-67340_exploit
Exploit de RCE posterior a la autenticación para ArcadeDB mediante un disparador de JavaScript que provoca un escape del sandbox de GraalVM,…
 h3x0v3rl0rd/nodejsshell
Generador de cargas útiles de shell inverso en Node.js para pruebas de penetración. Crea shells bind y reverse en JavaScript.
 mbadanoiu/mal-012
MAL-012: Cross-Site Scripting Reflejado en la Consola de Administración que conduce a Ejecución Remota de Código en Payara Server
 iqbalx7/wp2shell
RCE no autenticado en el núcleo de WordPress (CVE-2026-63030 + CVE-2026-60137)
 penguinsecq/cve-2026-6356
Exploit PoC para CVE-2026-6356








