
 #1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit

 arpsyndicate/suricata-vedas
Generación autónoma impulsada por VEDAS + contribuciones de la comunidad de reglas de Suricata y Nuclei para más de 15k CVE
 galoryber/fawkes
Fawkes es un agente C2 Mythic en Golang exclusivamente escrito por IA.
 pentest-a2p2v/pentest-a2p2v-core
Funcionalidad principal de A2P2V (basado en línea de comandos)
 frogsnot/concryptor
Un motor de cifrado de archivos de múltiples hilos y gigabytes por segundo. Logra un rendimiento extremo mediante un pipeline io_uring de triple…
 rfunix/tengu
Servidor MCP de pruebas de penetración impulsado por IA
 epixoip/hmac-bcrypt
La función de hash de contraseñas hmac-bcrypt
 owasp/cwe-sdk-javascript
Un SDK de Node.js para Common Weakness Enumeration (CWE) compatible con MITRE / CAPEC
 0xshe/cve-2026-31431
Exploit de escalada de privilegios en el kernel para CVE-2026-31431, que abusa de la interfaz AF_ALG para sobrescribir /bin/su y lanzar una shell…
 halildeniz/kalipackergemanager
Script bash guiado por menú para Kali Linux que simplifica la instalación de paquetes en categorías como Sistema, Escritorio, Herramientas y Menú…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# PoC ELF mínimo sin libc para Linux x86_64 de Copy Fail (CVE-2026-31431)
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — basado en evidencia, sin basura de IA. Cubre 18 clases de vulnerabilidades en HackerOne, Bugcrowd, Intigriti y…
 daniel2005d/mapxplore
Permite exportar la información descargada con sqlmap a una base de datos relacional como Postgres y sqlite
 armourbird/csf
ArmourBird CSF - Marco de Seguridad para Contenedores
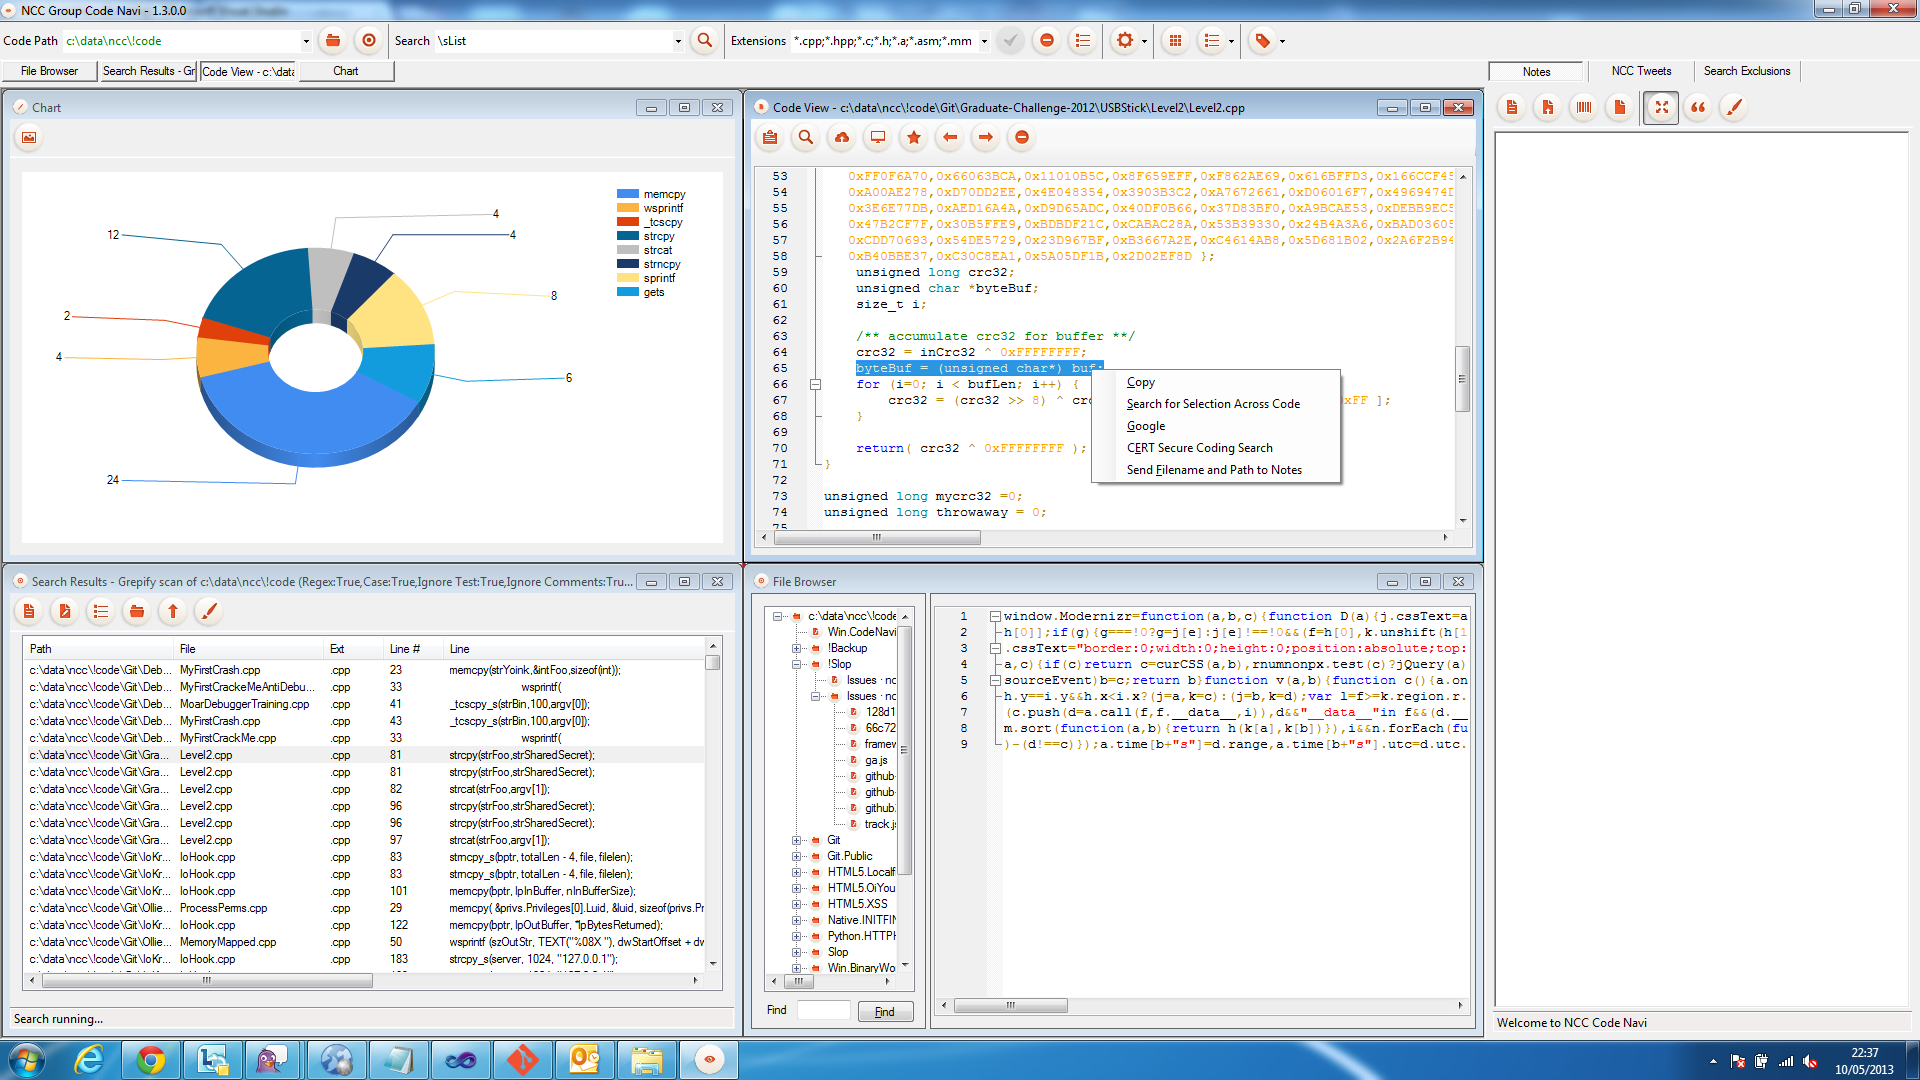 nccgroup/ncccodenavi
NCC Code Navigator
 fzakaria/anubis-fetch
Como curl, pero logra pasar los muros antibots de Anubis y Cloudflare.
 l33tdawg/aether
Framework de análisis de seguridad de contratos inteligentes con IA y generación de PoC
 dagowda/confluencec2
Este es un proyecto cuyo objetivo es convertir cualquier otro producto SaaS en un C2; Confluence es solo el principio.
 krixx1337/burner-net
Cliente HTTP antirforense de confianza cero. Elimina secretos. Corta rastros. RCP en un tanque sigiloso. 👻








