
 #1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit

 volatilityfoundation/dwarf2json
Convierte información de símbolos y tipos ELF/DWARF al JSON intermedio de vol3.
 pubglite55/oppo-ghostlock
Adaptación del exploit para OPPO Find N2 GhostLock (CVE-2026-43499)
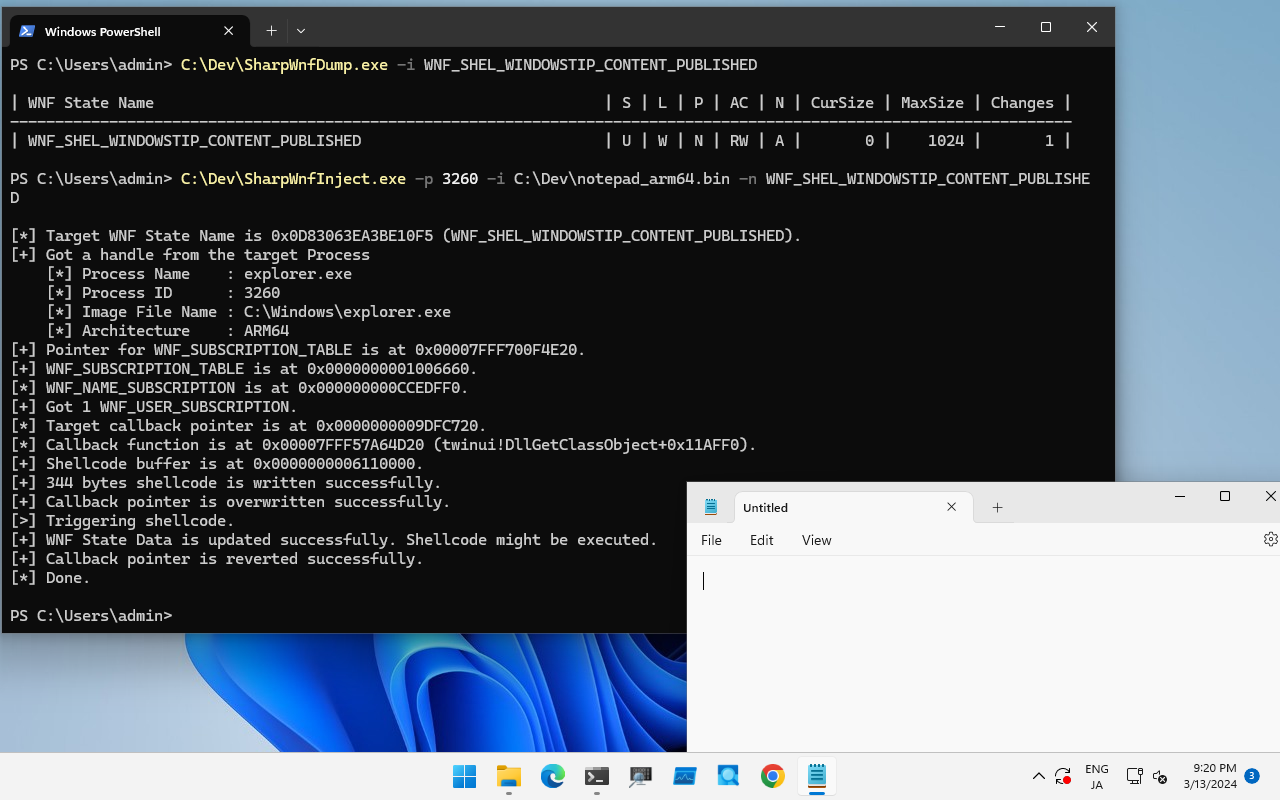 daem0nc0re/sharpwnfsuite
Utilidades de C# para el mecanismo de notificaciones de Windows
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 Exploit de payload T3 de WebLogic PoC python3,
 assafmo/xioc
Extraer indicadores de compromiso de texto, incluidos los "escapados".
 ibm-security/ibmsecurity
Funciones idempotentes para las API REST de IBM Security Appliance. Actualmente cubre los appliances ISAM e ISDS.
 not-matthias/amd_hypervisor
Framework de hipervisor AMD SVM en Rust con manejadores vmexit personalizables (MSR, CPUID, RDTSC) y hooking NPT para monitoreo e investigación a…
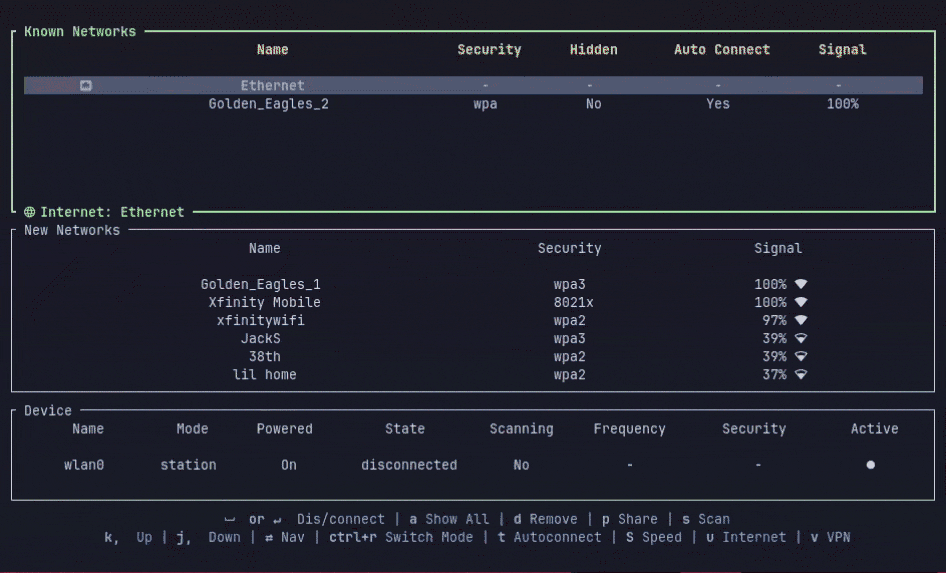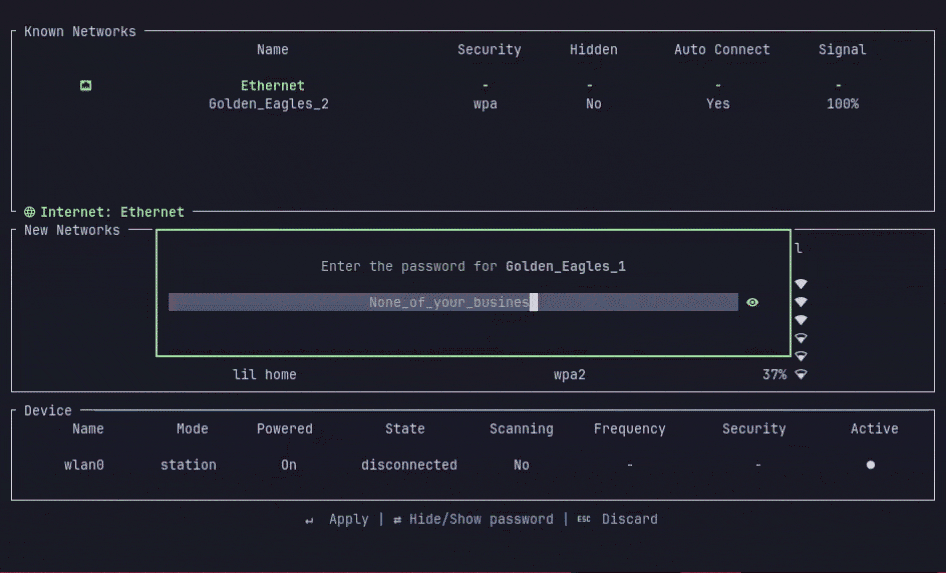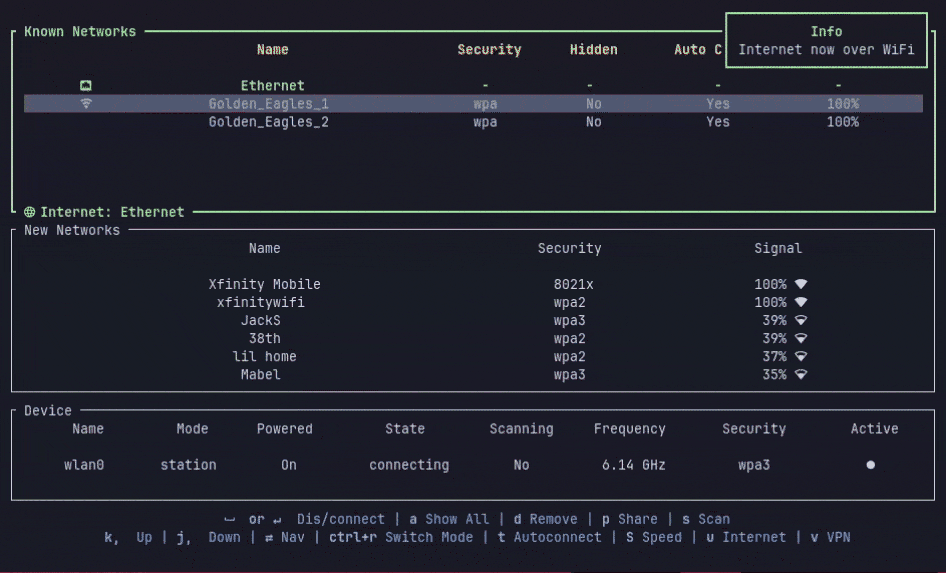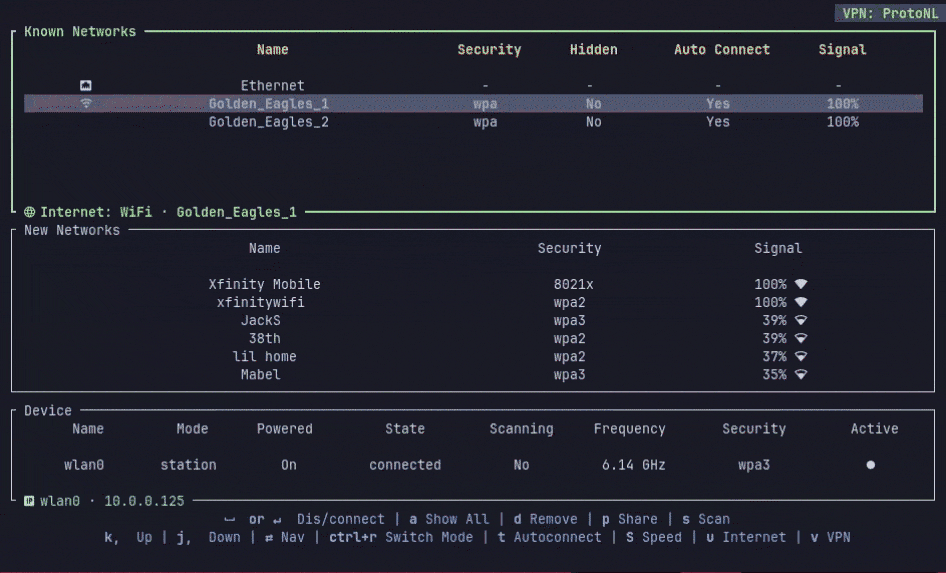 aashish-thapa/wlctl
🛜 TUI para gestionar wifi/ethernet/vpn en Linux con Network Manager
 iodn/tap-ducky
Convierte cualquier teléfono rooteado en el legendario USB Rubber Ducky. Android USB HID Keystroke Injector
 oalabs/frida-wshook
Herramienta de análisis de scripts basada en Frida.re
 hasherezade/masm_shc
Una utilidad auxiliar para crear shellcodes. Limpia el archivo MASM generado por MSVC y proporciona sugerencias de refactorización.
 timbo05sec/autocrack
Wrapper de Hashcat para ayudar a automatizar el proceso de cracking.
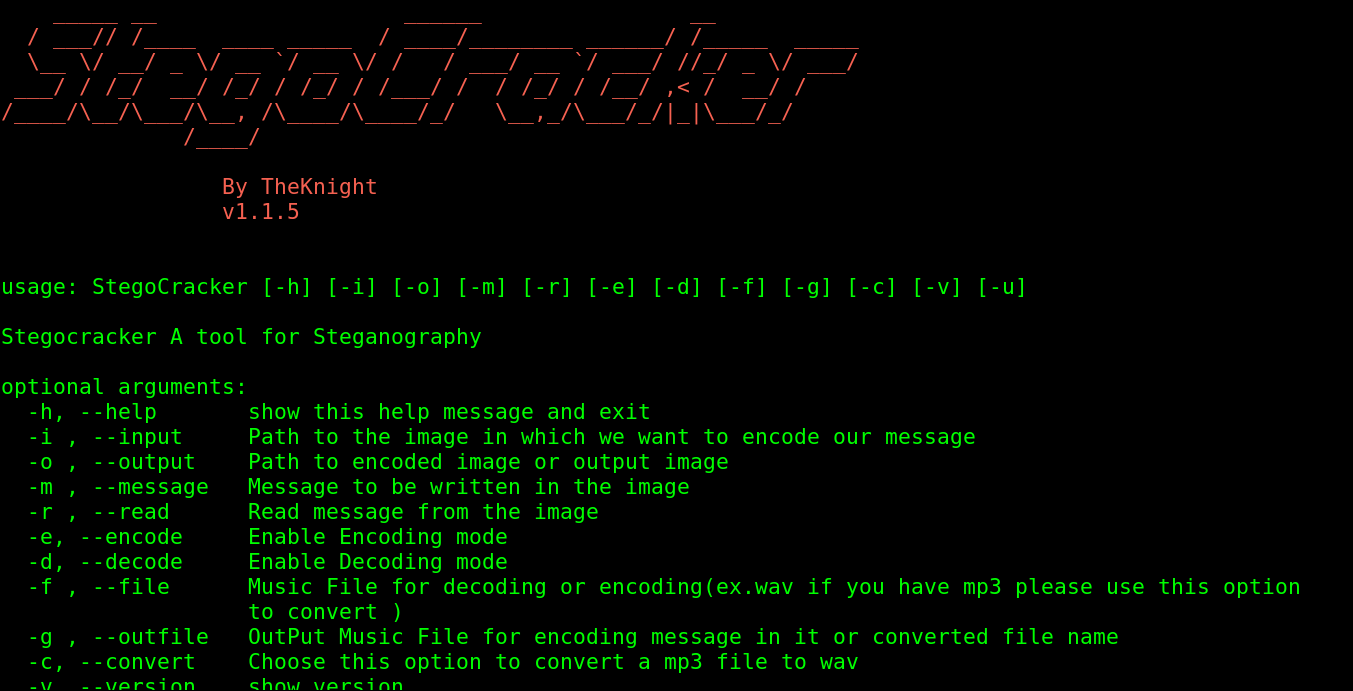 w1ldn16h7/stegocracker
Stego es una herramienta de esteganografía gratuita y de código abierto que te permite ocultar tu mensaje secreto en una imagen o archivo de audio.…
 jm00nj/phantom-evasion-loader
Motor de inyección en ensamblador x64 que utiliza SROP y Zero-Copy Injection para eludir EDR/XDR y monitores del kernel. Entrega payloads cifrados…
 synacktiv/bip
API de Python orientada a objetos para simplificar la interacción con IDA en ingeniería inversa, permitiendo el desarrollo de plugins y la…
 n1ckdunn/exploitivator
Automatiza el escaneo y la explotación de Metasploit
 evyatarmeged/stegextract
Script de Bash que extrae datos finales, archivos incrustados y cadenas ocultas de imágenes PNG, JPG y GIF mediante números mágicos y análisis con…
 codextf2/cobaltstrike_bofloader
puerto/reimplementación de código abierto del Cargador BOF de Cobalt Strike tal cual








