
 #1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/secure-headers-project
Base de conocimiento y validador de OWASP para las cabeceras de seguridad HTTP en las respuestas, que ofrece recomendaciones, estadísticas y…
 stevemcilwain/quiver
Quiver es la herramienta para gestionar todas tus herramientas para bug bounty hunting y pruebas de penetración.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 pompelmi/pompelmi
ClamAV antivirus scanning para Node.js — escanea cargas de archivos con una sola llamada a función. Cero dependencias. Veredictos de Symbol tipados.…
 rand0m1ze/ezsploit
Automatización de scripts bash de Linux para metasploit
 b4rtik/redpeanut
RedPeanut es un pequeño RAT desarrollado en .Net Core 2 y su agente en .Net 3.5 / 4.0.
 nccgroup/idahunt
idahunt es un marco para analizar binarios con IDA Pro y buscar cosas en IDA Pro
 portswigger/active-scan-plus-plus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones de ataques de encabezado de host, XXE, inyección de código y CVE…
 richlegrand/bitbang-cli
Establece acceso remoto seguro a una máquina con shell interactivo, transferencia de archivos y proxy web a través de WebRTC peer-to-peer cifrado de…
 syhunt/sandcat
Un navegador web de código abierto, orientado a pentest y desarrolladores, usando el poder de Lua
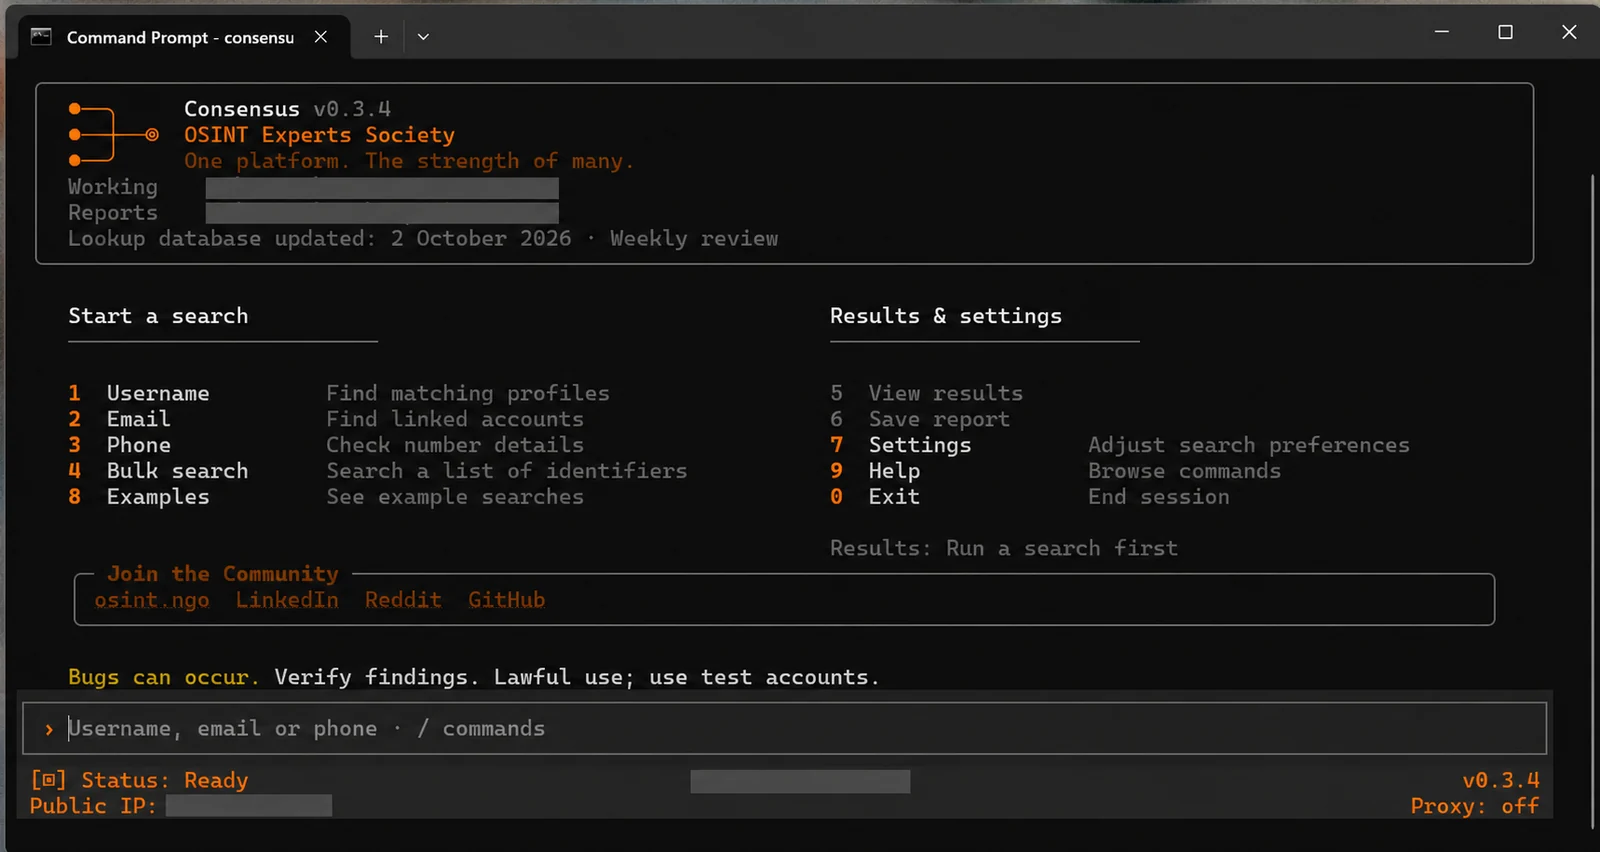 osint-experts-society/consensus-osint
🔎 OSINT de nombre de usuario, correo electrónico y teléfono — más de 9.700 comprobaciones de búsqueda de 19 proyectos, con enriquecimiento de…
 daniel-cues/nmapgui
Interfaz gráfica de usuario avanzada para NMap
 joelgmsec/cloudtopolis
Descifrado de Contraseñas Sin Infraestructura
 jarryshaw/darc
Rastreador de darkweb que utiliza workers de requests y Selenium para obtener páginas, capturar encabezados y cookies, extraer enlaces y guardar…
 hydrabus/hydrafw
Firmware de código abierto para HydraBus, una multiherramienta para depuración de hardware embebido, hacking y pruebas de penetración, que admite…
 kerlenton/mcpsnoop
Wireshark para MCP. Un proxy transparente entre tu cliente de IA y el servidor MCP. Observa cada llamada en vivo en tu terminal, haz fallar CI según…
 awslabs/snapchange
Fuzzing ligero de una instantánea de memoria mediante KVM








