#1
Herramientas de propósito general, frameworks y entornos que apoyan diversos flujos de trabajo y tareas de ciberseguridad.
Recomendado por Kitploit
 automatedlab/automatedlab
Marco de aprovisionamiento basado en PowerShell para implementar entornos de laboratorio complejos en Hyper-V y Azure. Admite Windows, Linux y…
 cn33liz/p0wnedshell
Kit de herramientas de post-explotación de Runspace de PowerShell
 funnywolf/pystinger
Eludir el firewall para el reenvío de tráfico mediante webshell
 tomnomnom/qsreplace
Aceptar URLs desde la entrada estándar, reemplazar todos los valores de la cadena de consulta con un valor proporcionado por el usuario.
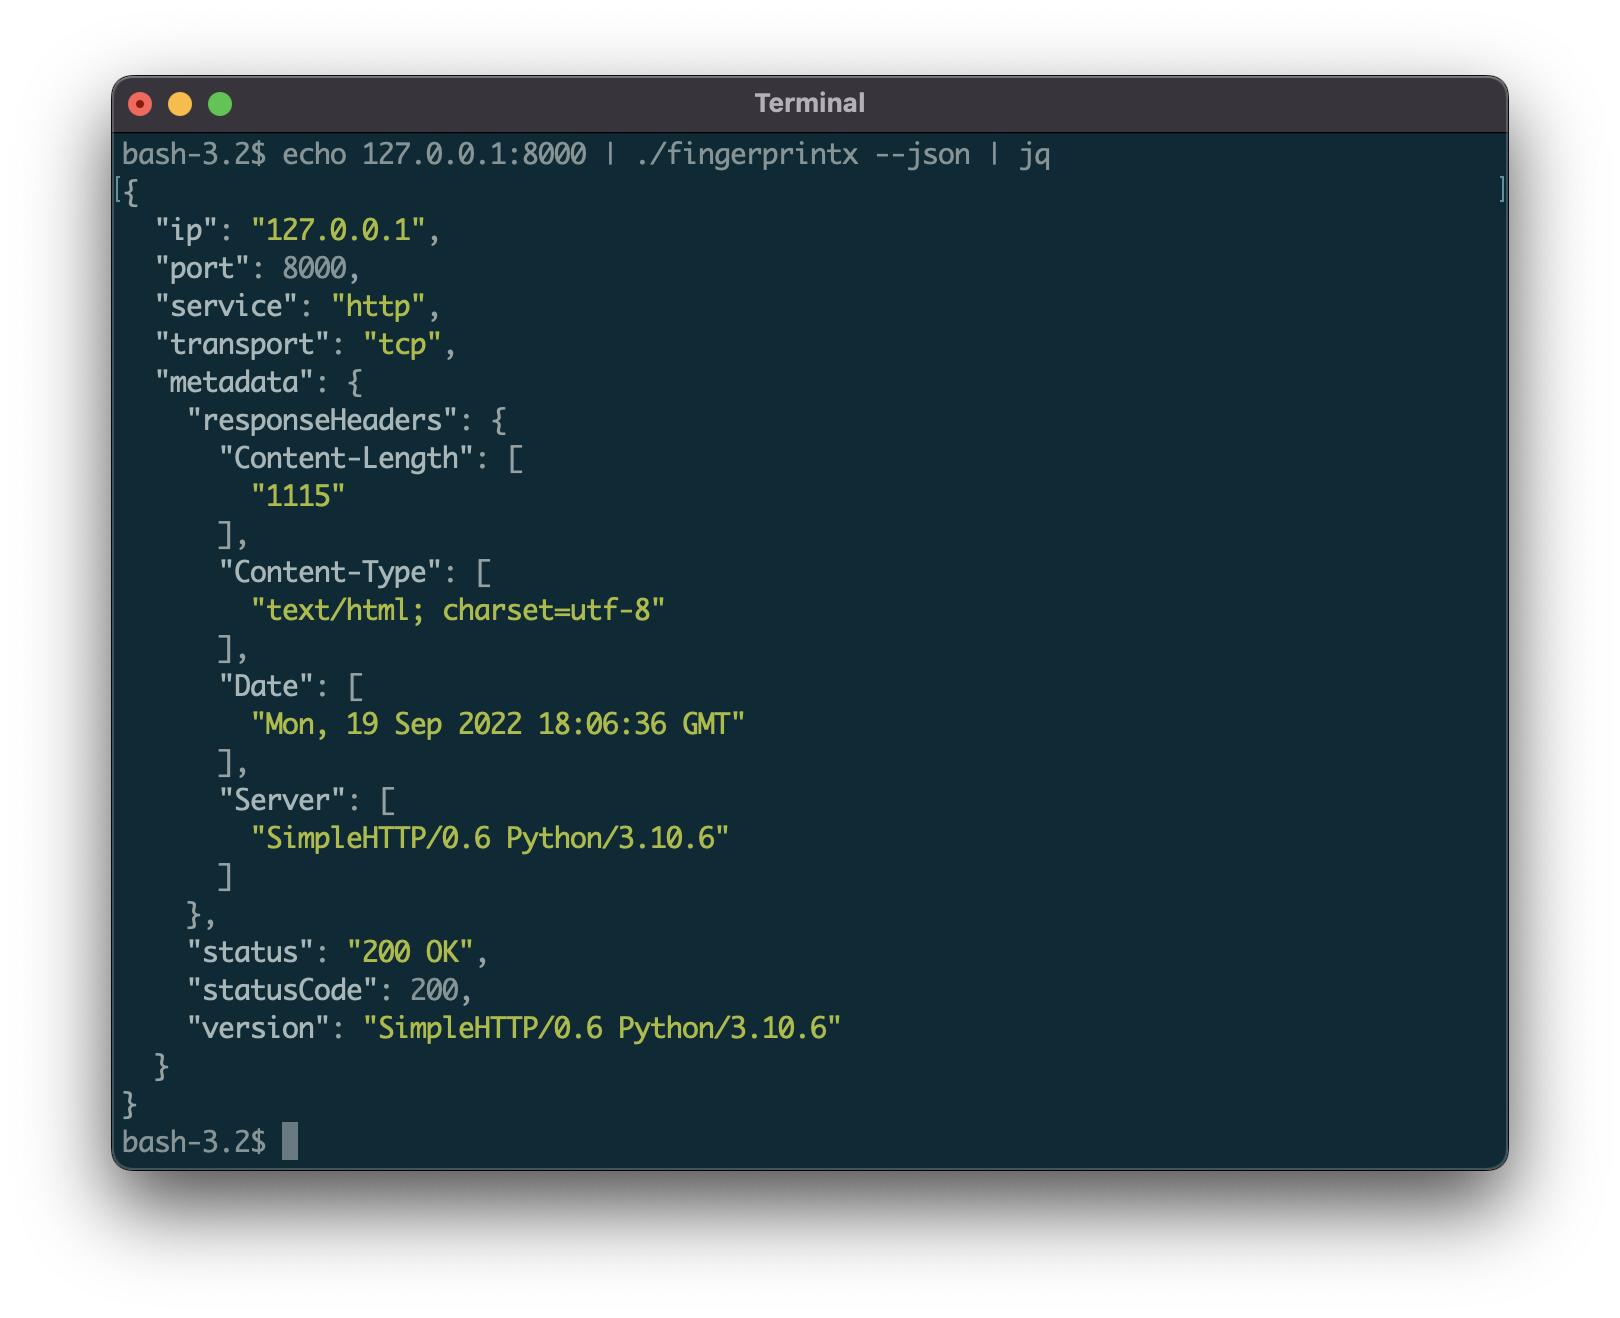 praetorian-inc/fingerprintx
¡Utilidad independiente para el descubrimiento de servicios en puertos abiertos!
 lethal-forensics/memprocfs-analyzer
Automatiza los flujos de trabajo de análisis forense de memoria de Windows y DFIR con MemProcFS: escaneo YARA/ClamAV, detección de anomalías en…
 milesrichardson/docker-onion-nmap
Escanea servicios ocultos .onion con nmap usando Tor, proxychains y dnsmasq en un contenedor Docker minimalista de Alpine.
 awslabs/snapchange
Fuzzing ligero de una instantánea de memoria mediante KVM
 b4rtik/redpeanut
RedPeanut es un pequeño RAT desarrollado en .Net Core 2 y su agente en .Net 3.5 / 4.0.
 brittonhayes/pillager
Saquear sistemas de archivos en busca de información sensible con Go 🔍
 abedalqaderswedan1/aswcrypter
Un script en Bash y Python para generar payloads que bypasea todos los antivirus hasta ahora [FUD]
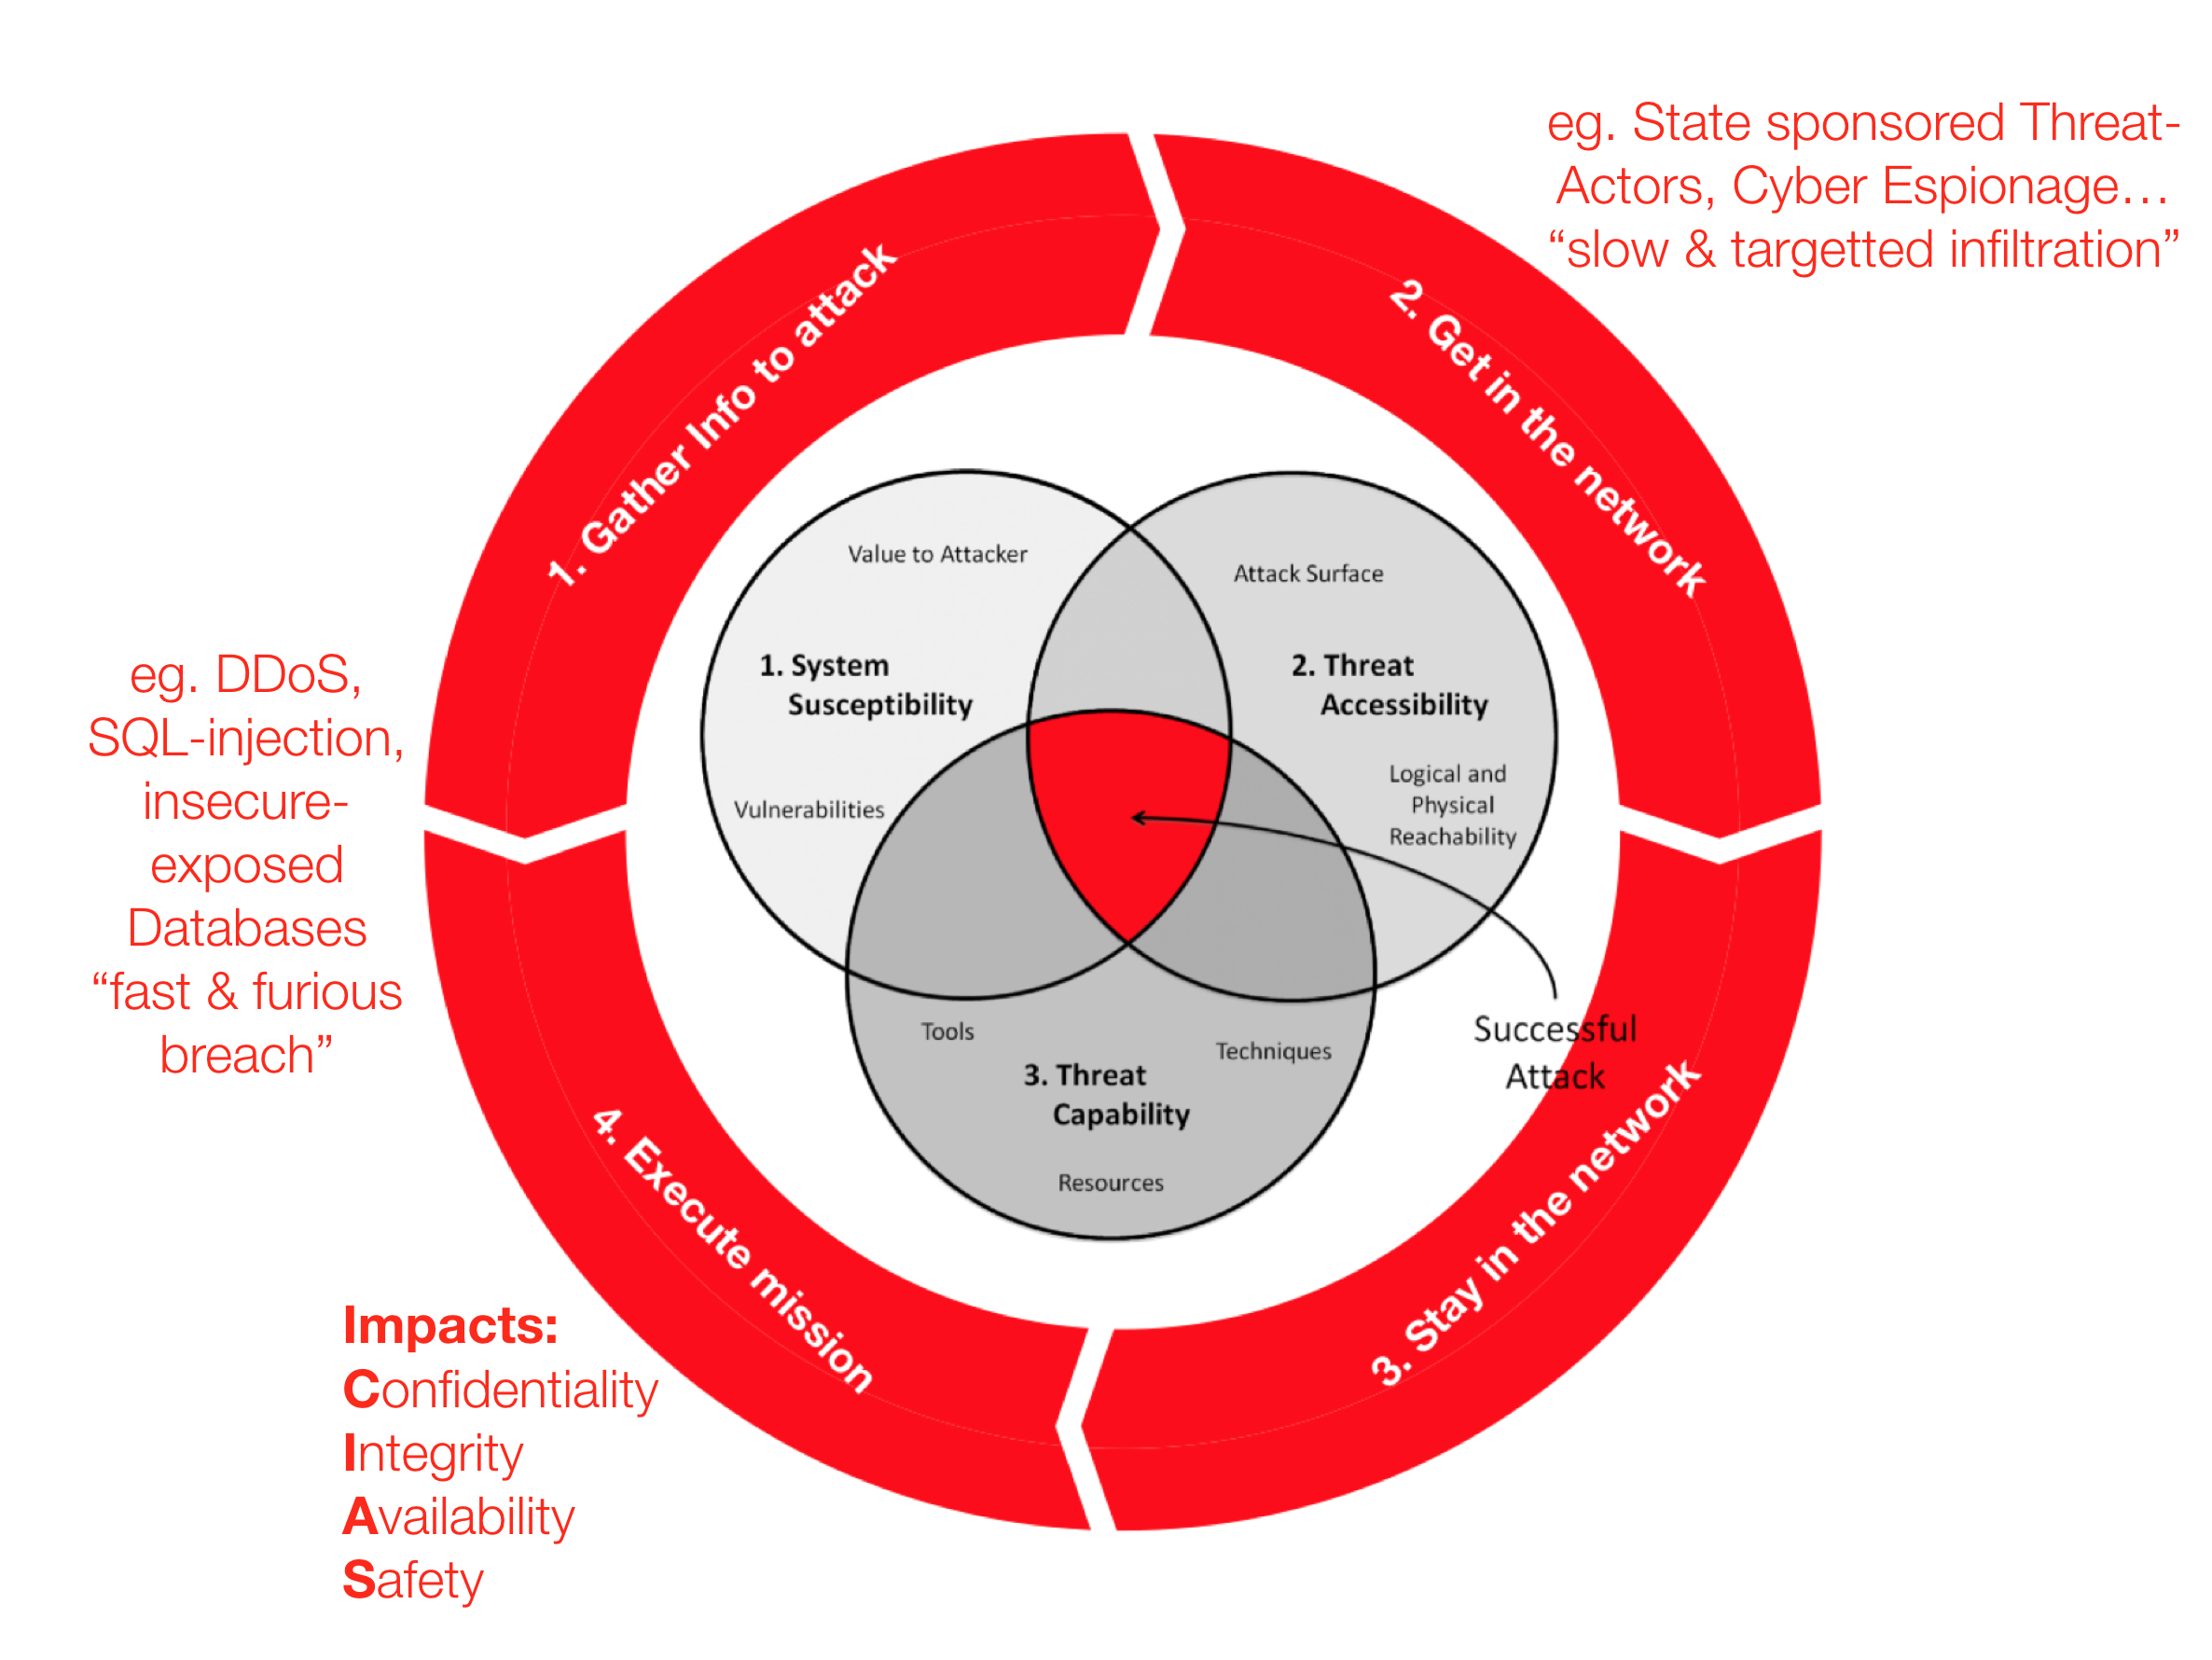 jymcheong/autottp
Tácticas, Técnicas y Procedimientos Automatizadas
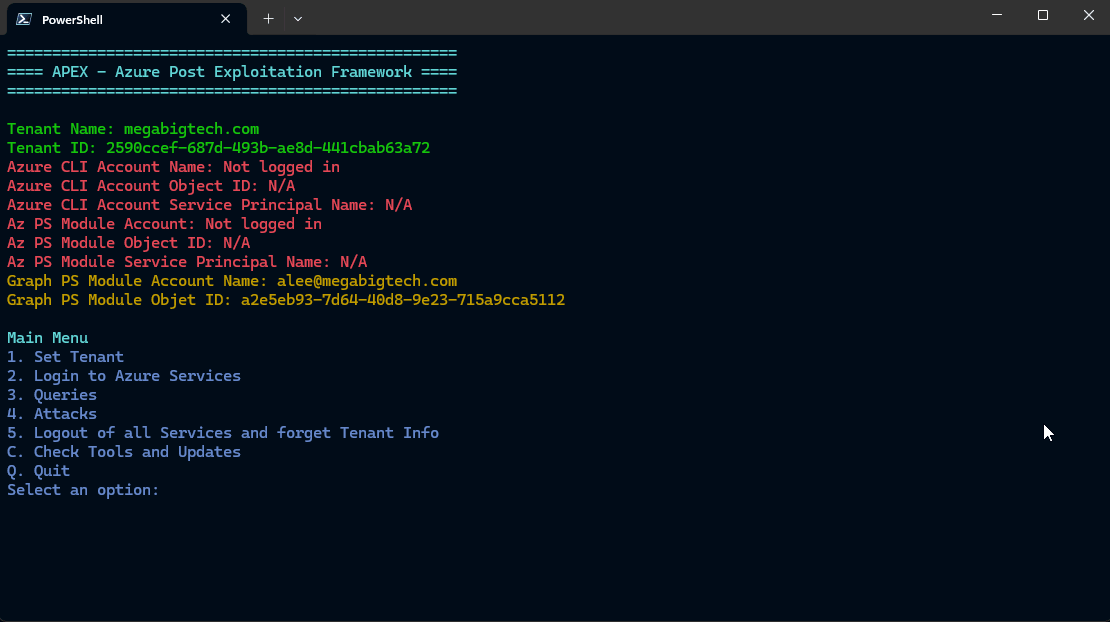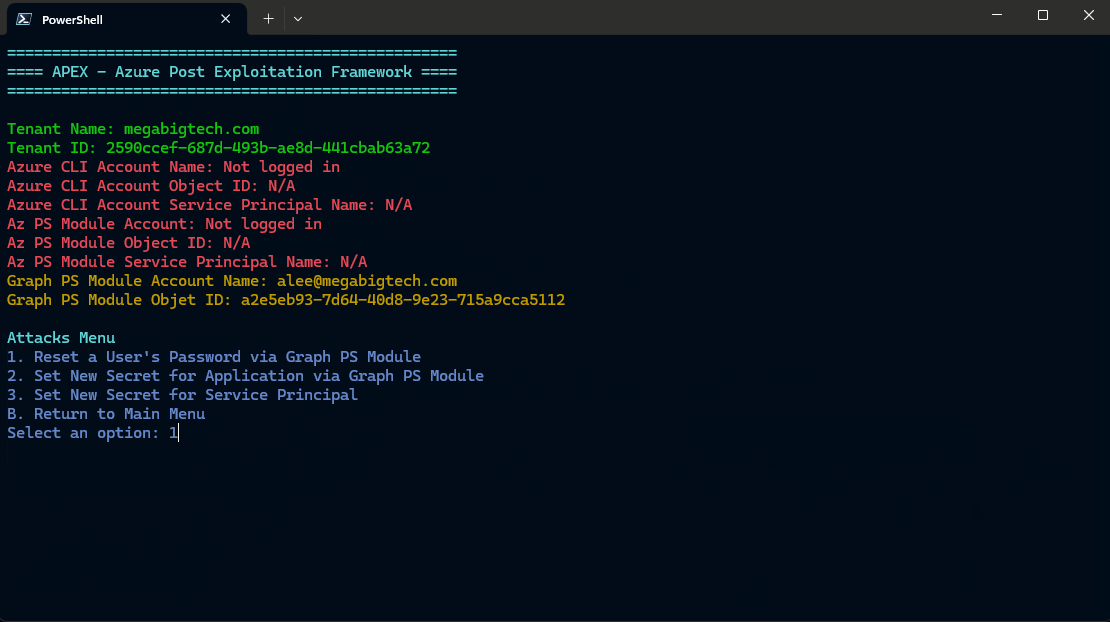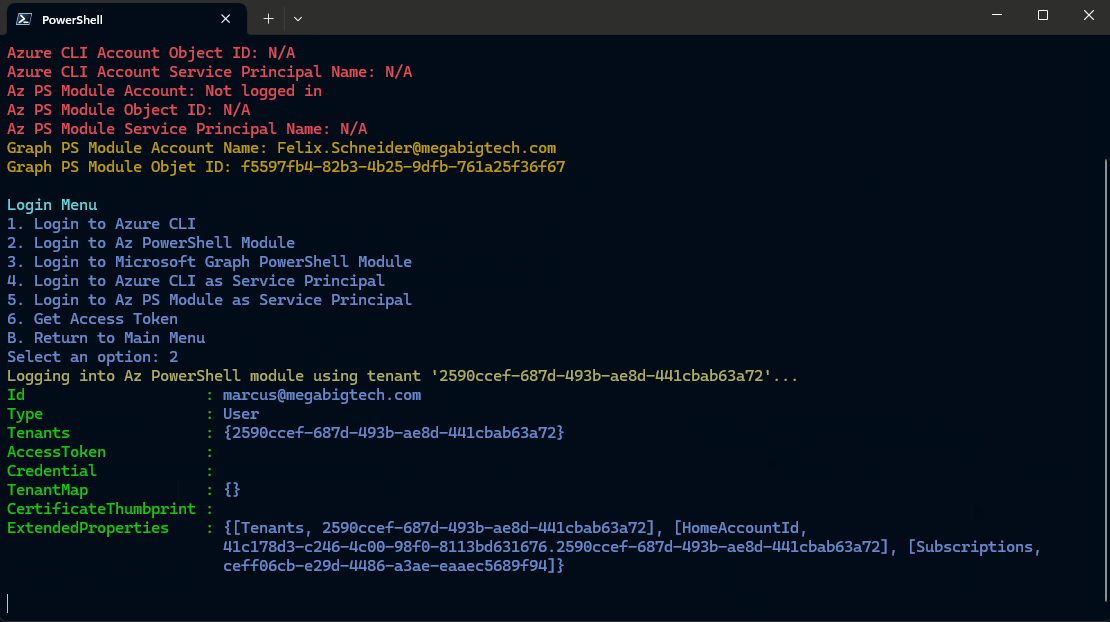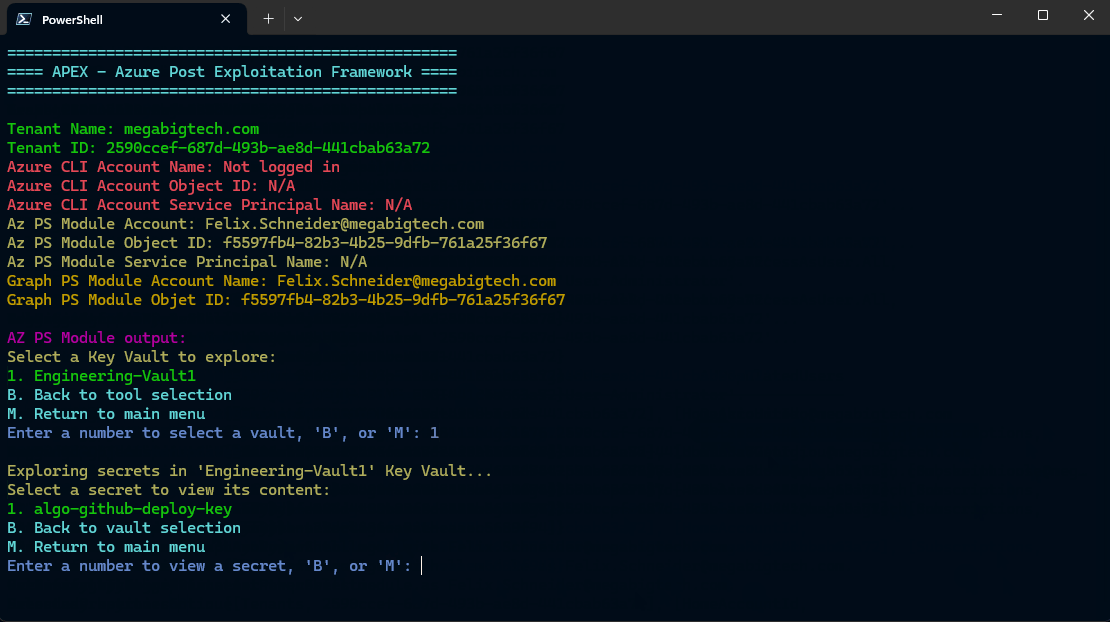 luemmelsec/apex
Marco de post-explotación de Azure
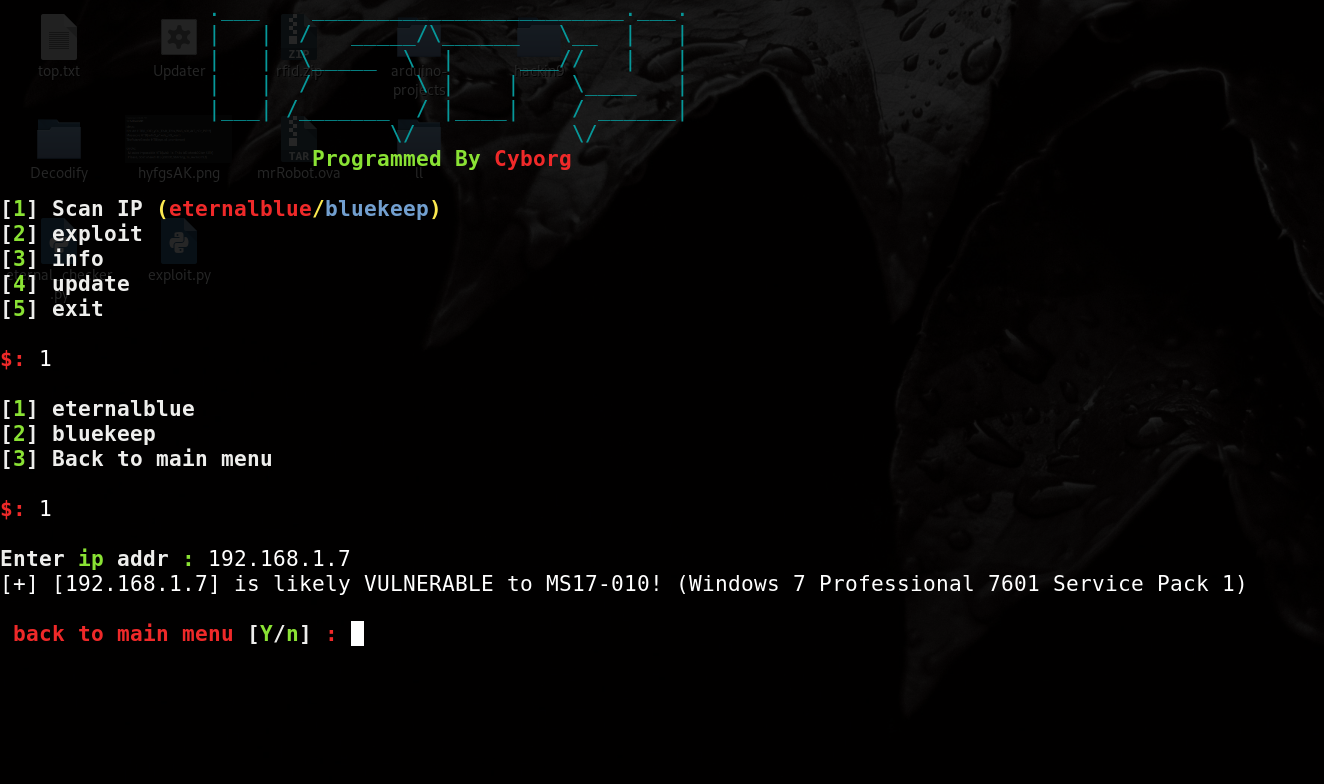 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) Escáner y exploit ( automatización de Metasploit )
 mirage/qubes-mirage-firewall
Firewall unikernel mínimo para QubesOS que filtra el tráfico de red, implementa NAT y se comunica a través de Qubes DB y qrexec.
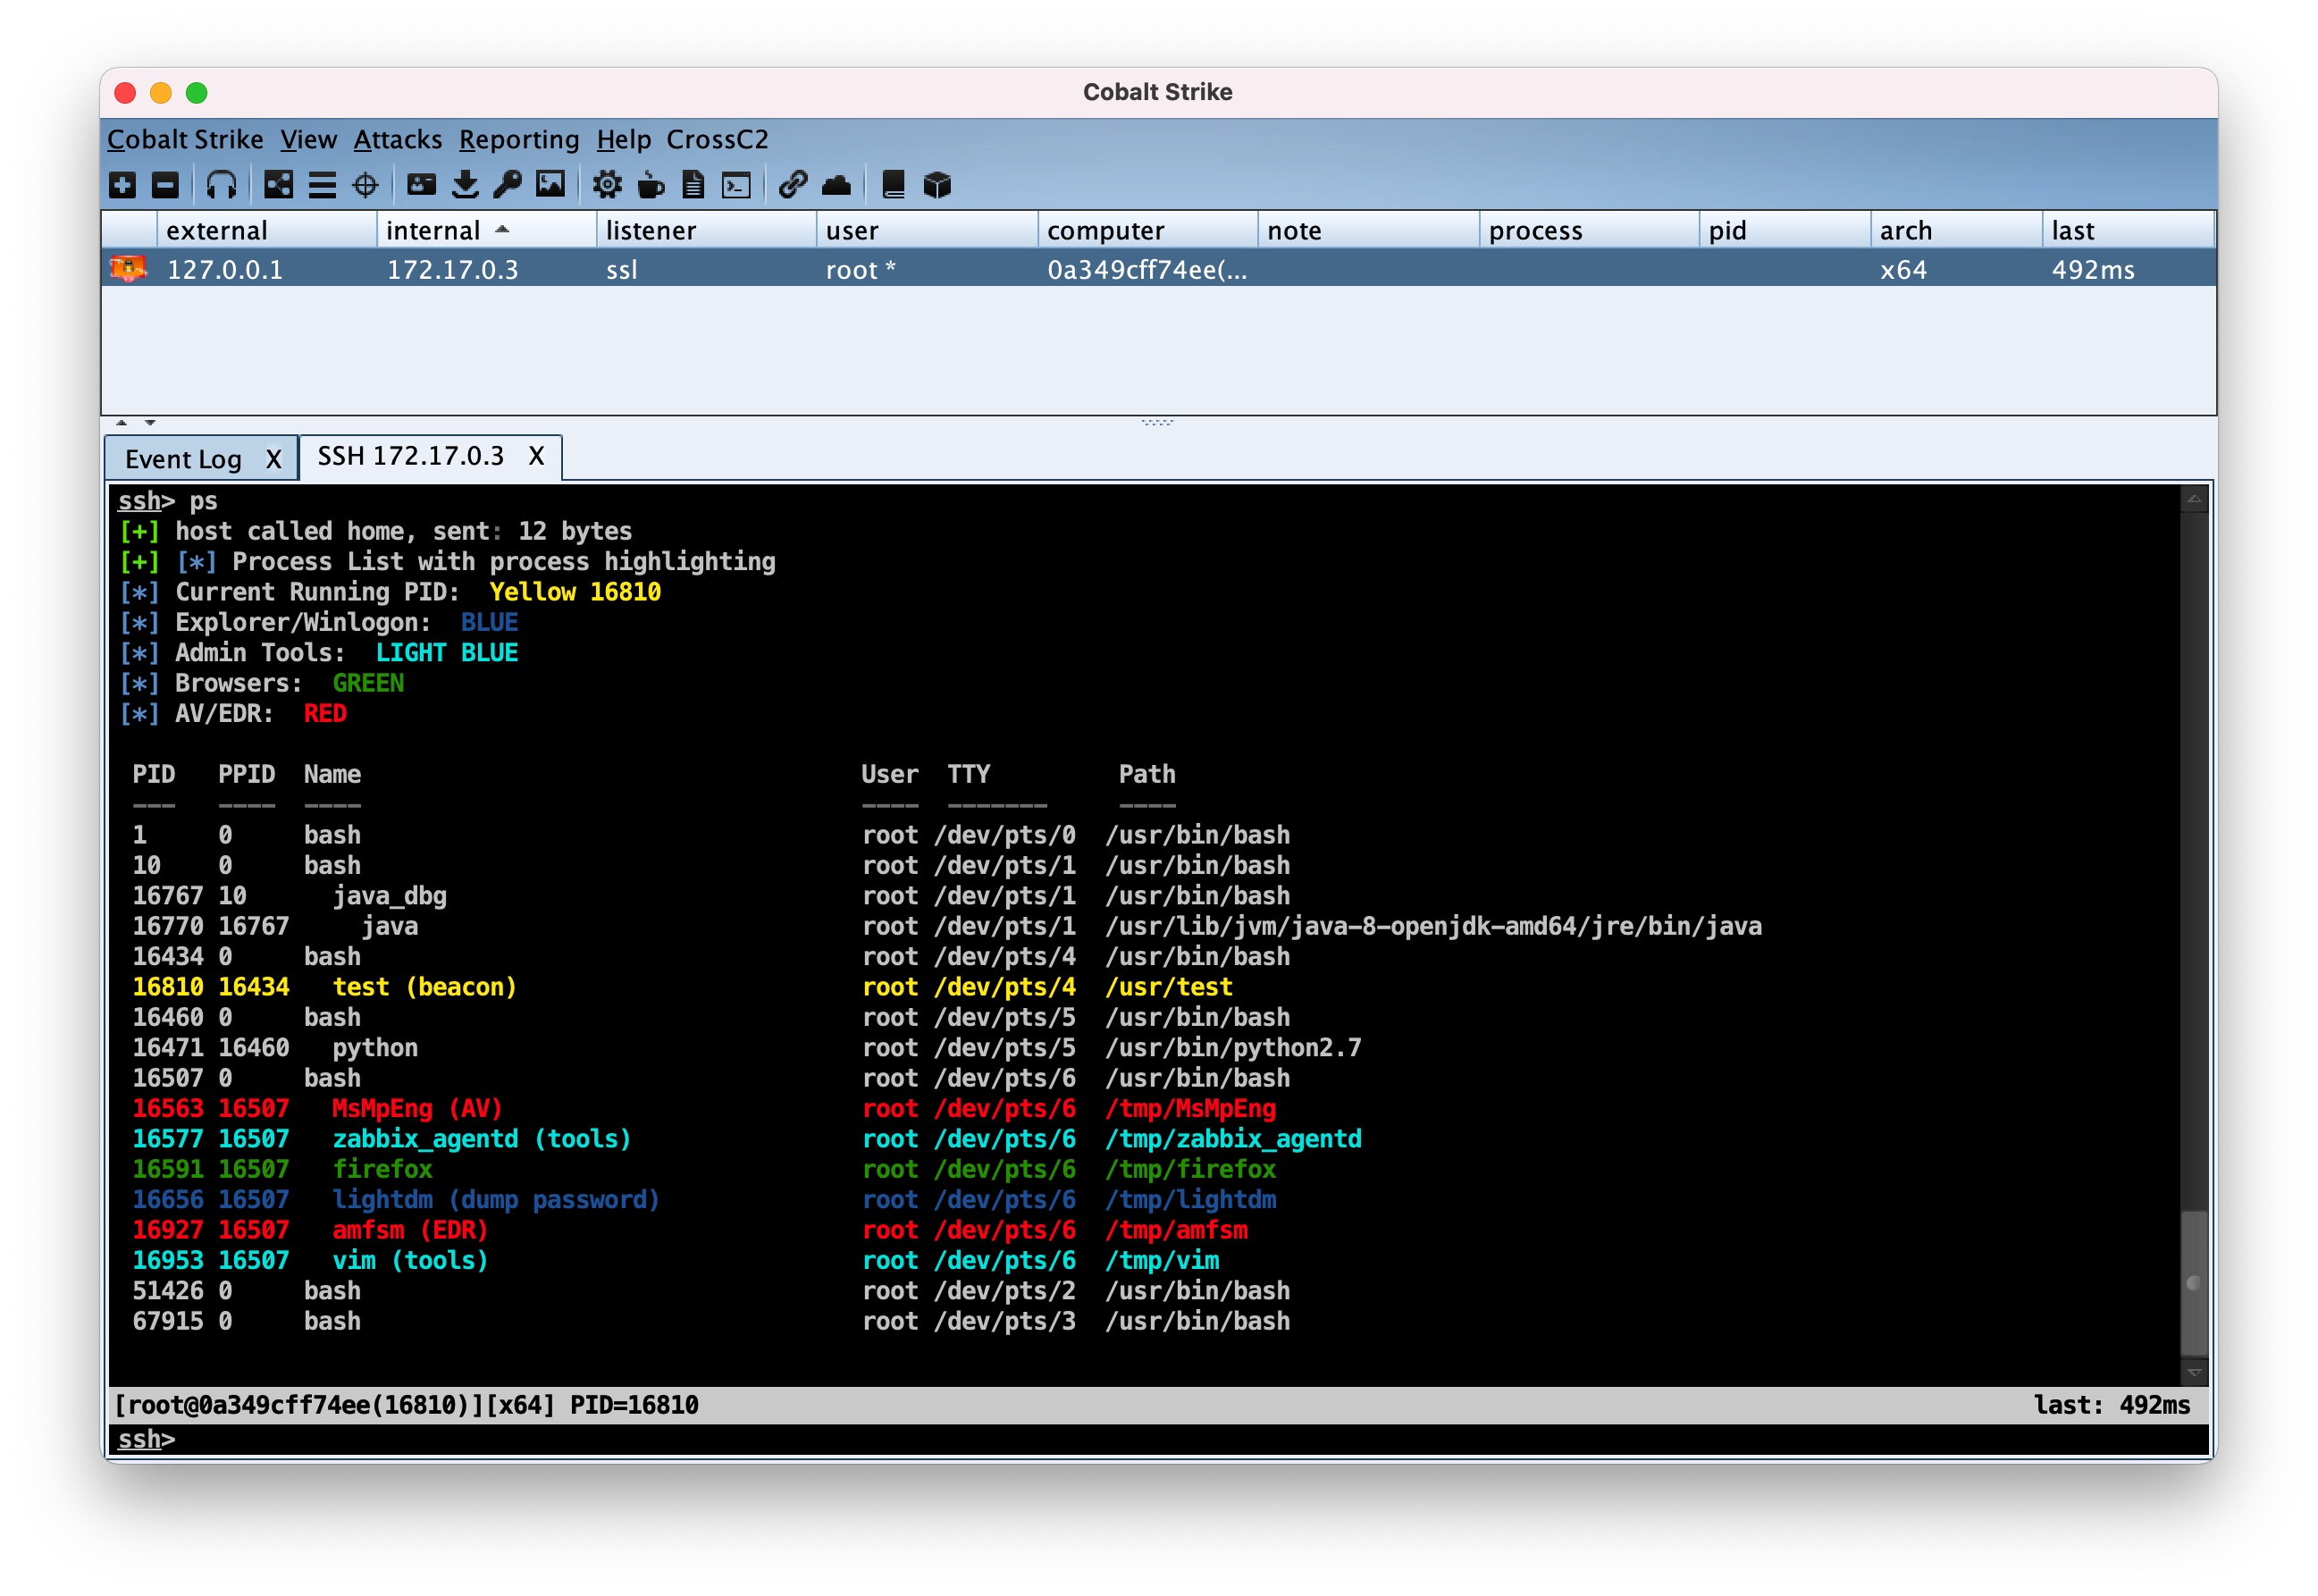 crossc2/crossc2kit
CrossC2 desarrollado basado en el framework Cobalt Strike se puede usar para el control de otros sistemas multiplataforma. CrossC2Kit proporciona…
 llamasoft/polyshell
¡Un políglota de Bash/Batch/PowerShell!
 quarkslab/quokka
Quokka: un exportador binario rápido y preciso