
 #1
Herramientas para examinar código fuente sin ejecución para encontrar fallos de seguridad.
Recomendado por Kitploit
 owasp/riskassessmentframework
El Framework de Codificación Segura
 python-security/pyt
Una herramienta de análisis estático para detectar vulnerabilidades de seguridad en aplicaciones web Python
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit de ejecución remota de código y contenedor vulnerable
 nccgroup/lightweight_static_analysis
Crea análisis estáticos útiles y ligeros utilizando herramientas de código abierto + un poquito de tu propio código
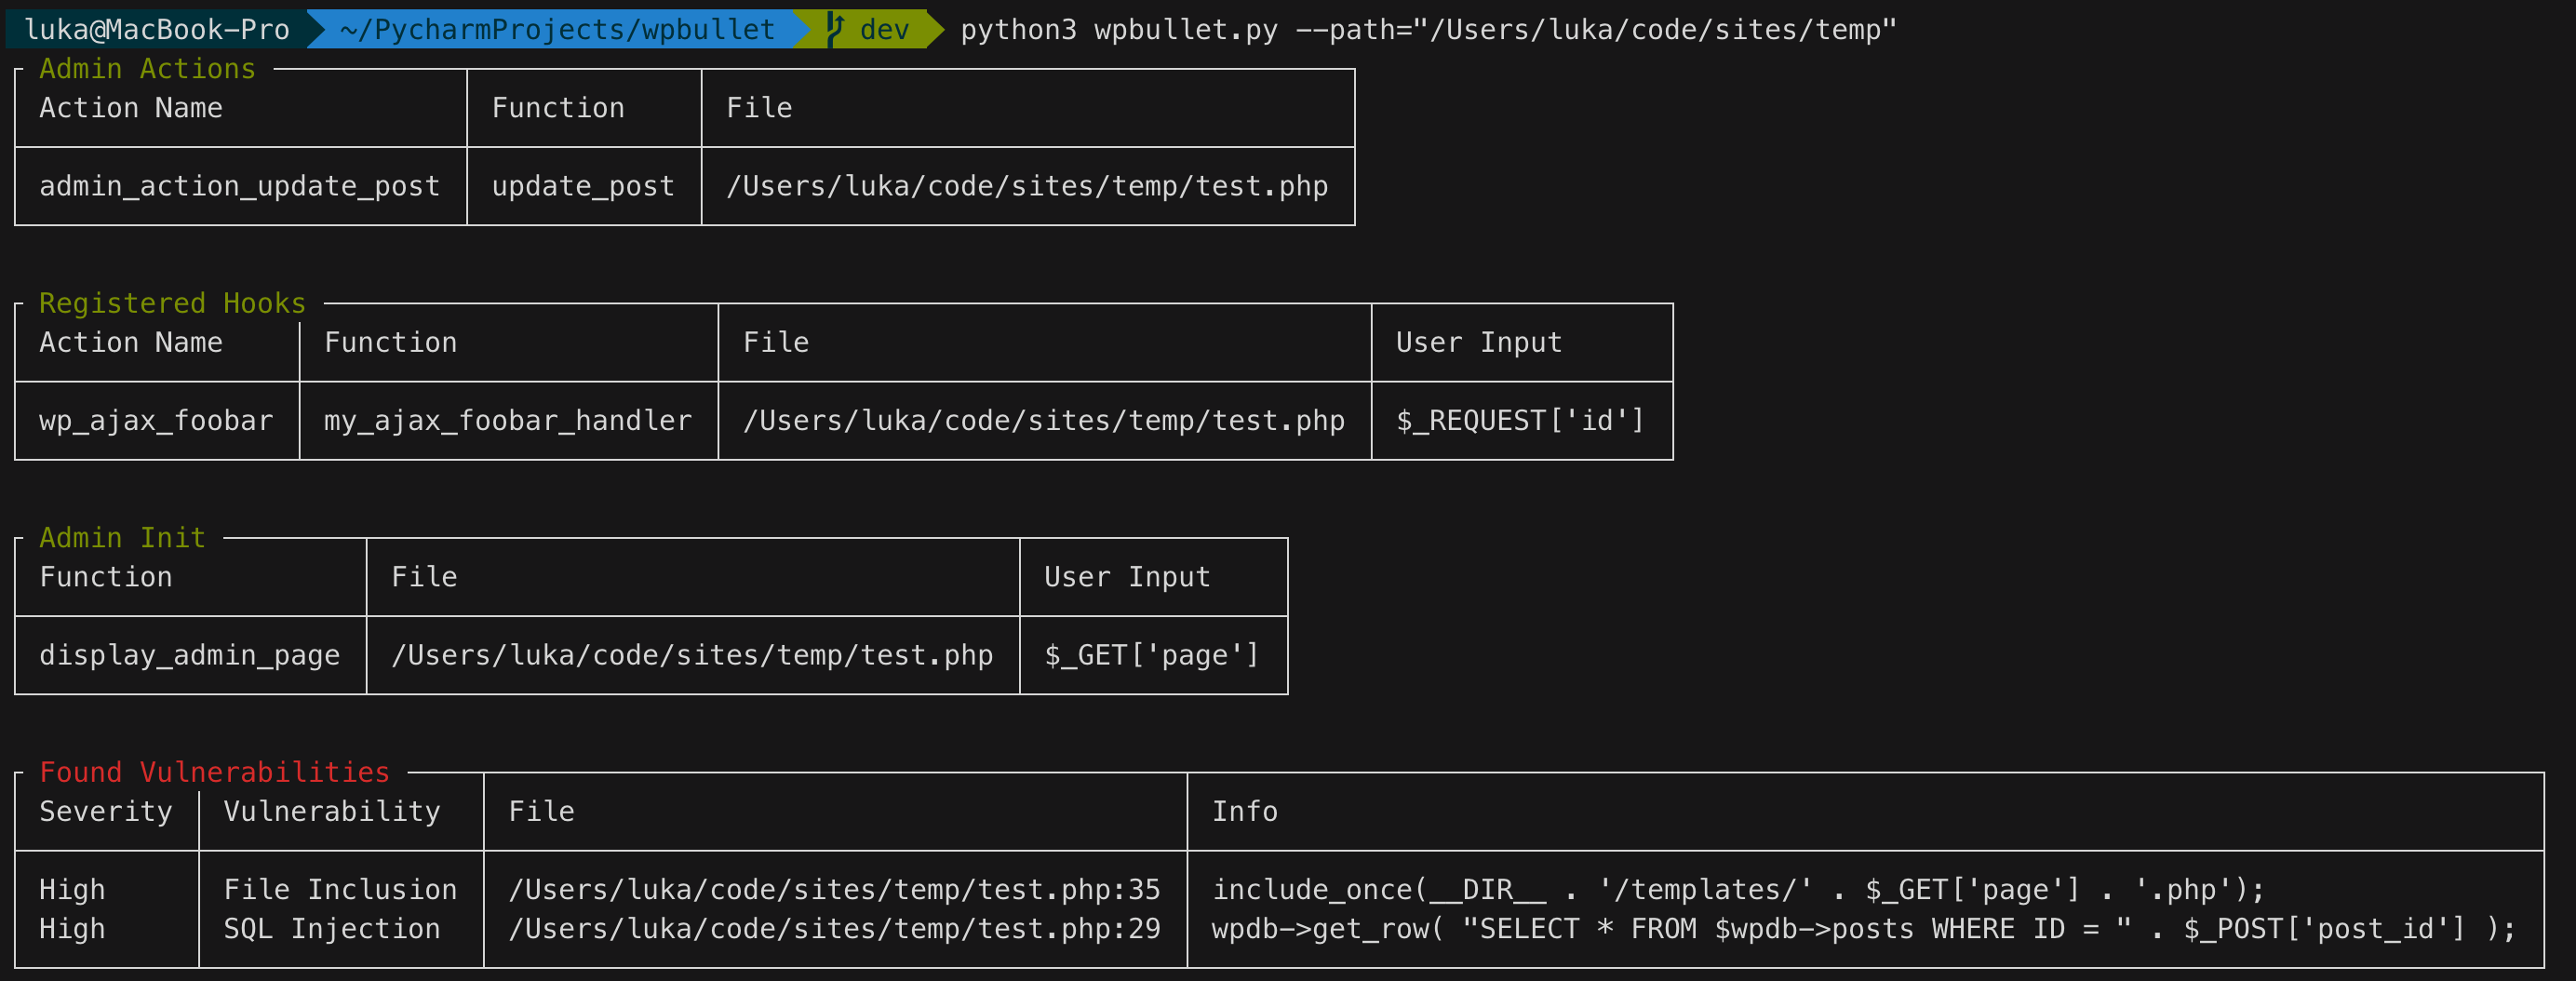 webarx-security/wpbullet
Un análisis de código estático para WordPress (y PHP)
 shubhamshubhankar/autosource
Marco automatizado de análisis estático de código integrado con SonarQube para la detección temprana de vulnerabilidades en el código fuente mediante…
 olacabs/jackhammer
Jackhammer - Una herramienta de evaluación/gestión de vulnerabilidades de seguridad para resolver todos los problemas del equipo de seguridad.
 nccgroup/glasgo
Herramienta de análisis estático de Go que detecta problemas de seguridad mediante un AST.
 nccgroup/call_map
El desarrollo actual de Call Map tiene lugar en https://github.com/ajylee/call_map. Call Map es una herramienta para navegar por grafos de llamadas…
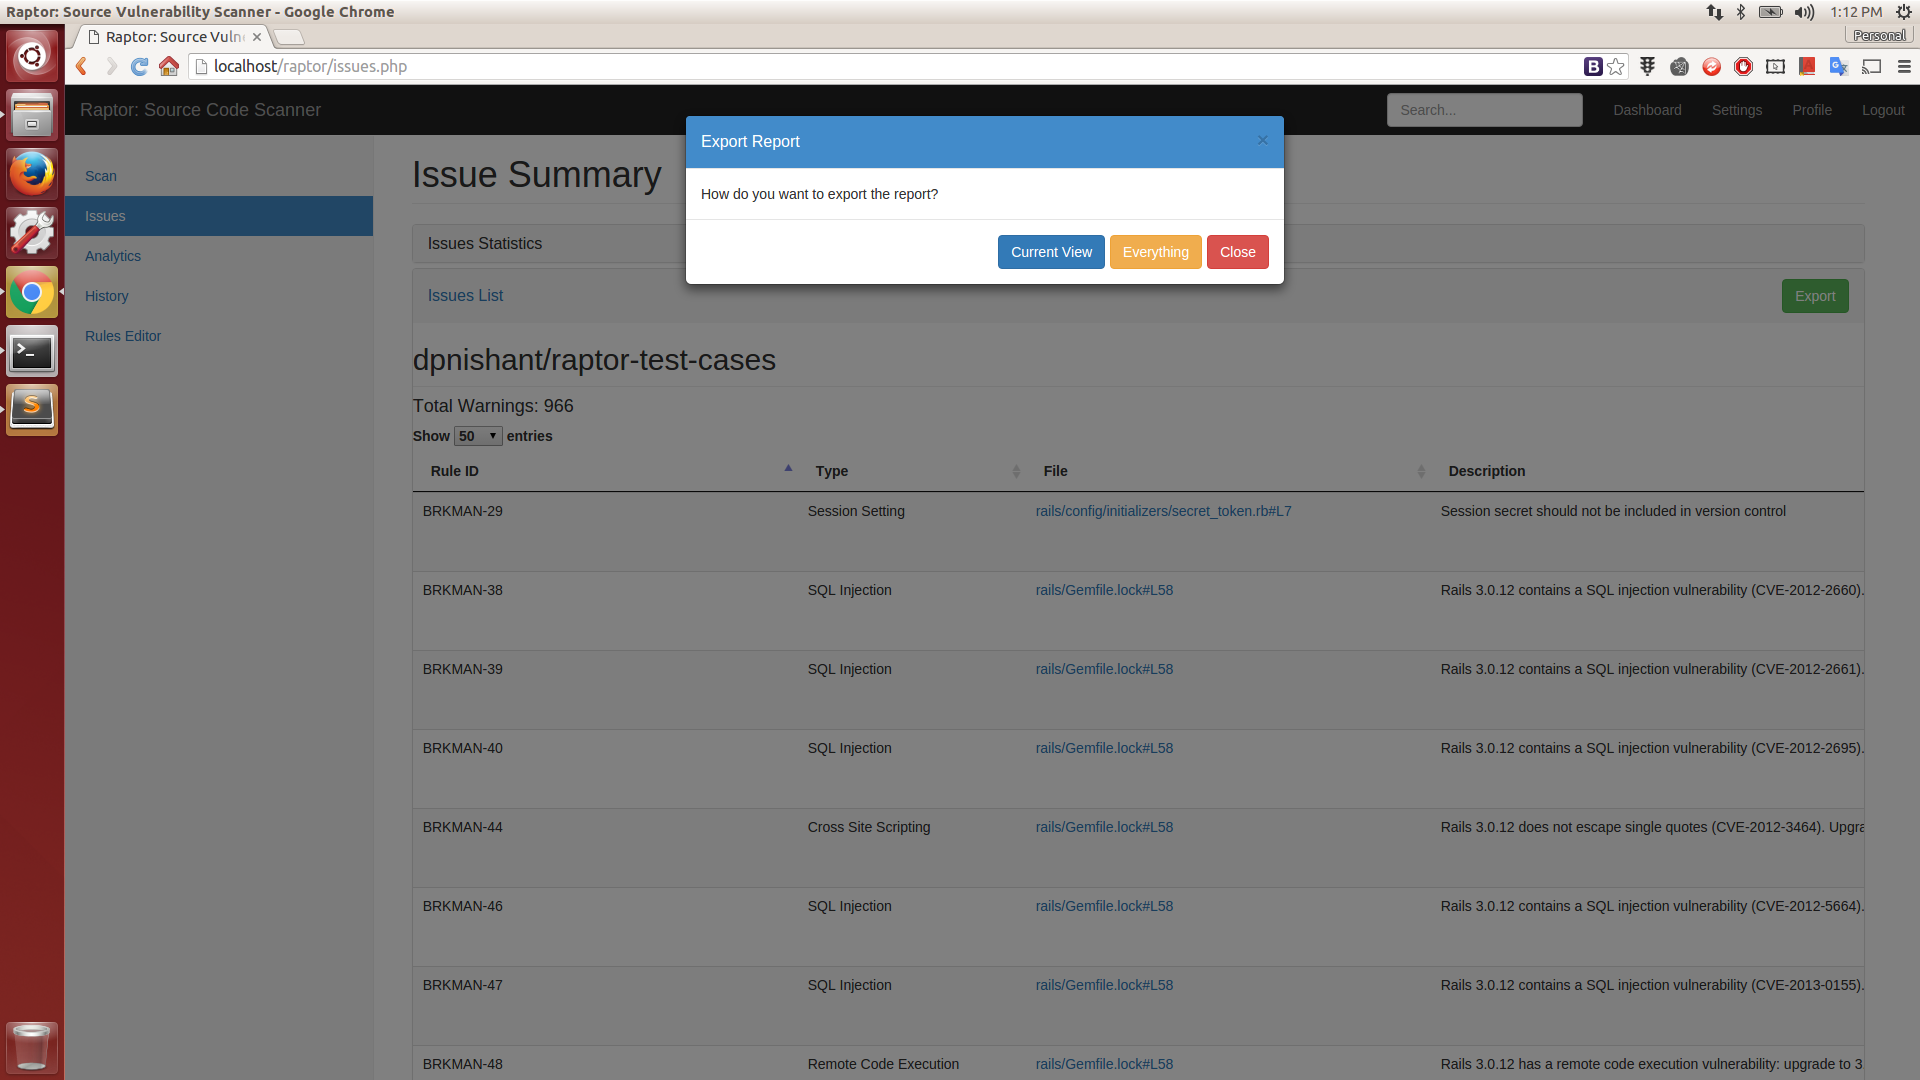 dpnishant/raptor
Escáner de vulnerabilidades de código fuente basado en web
 noveogroup/android-check
Plugin de análisis de código estático para proyecto Android. (Checkstyle, PMD)
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidad de deserialización de sesión) analizando el código fuente en busca de llamadas inseguras a…
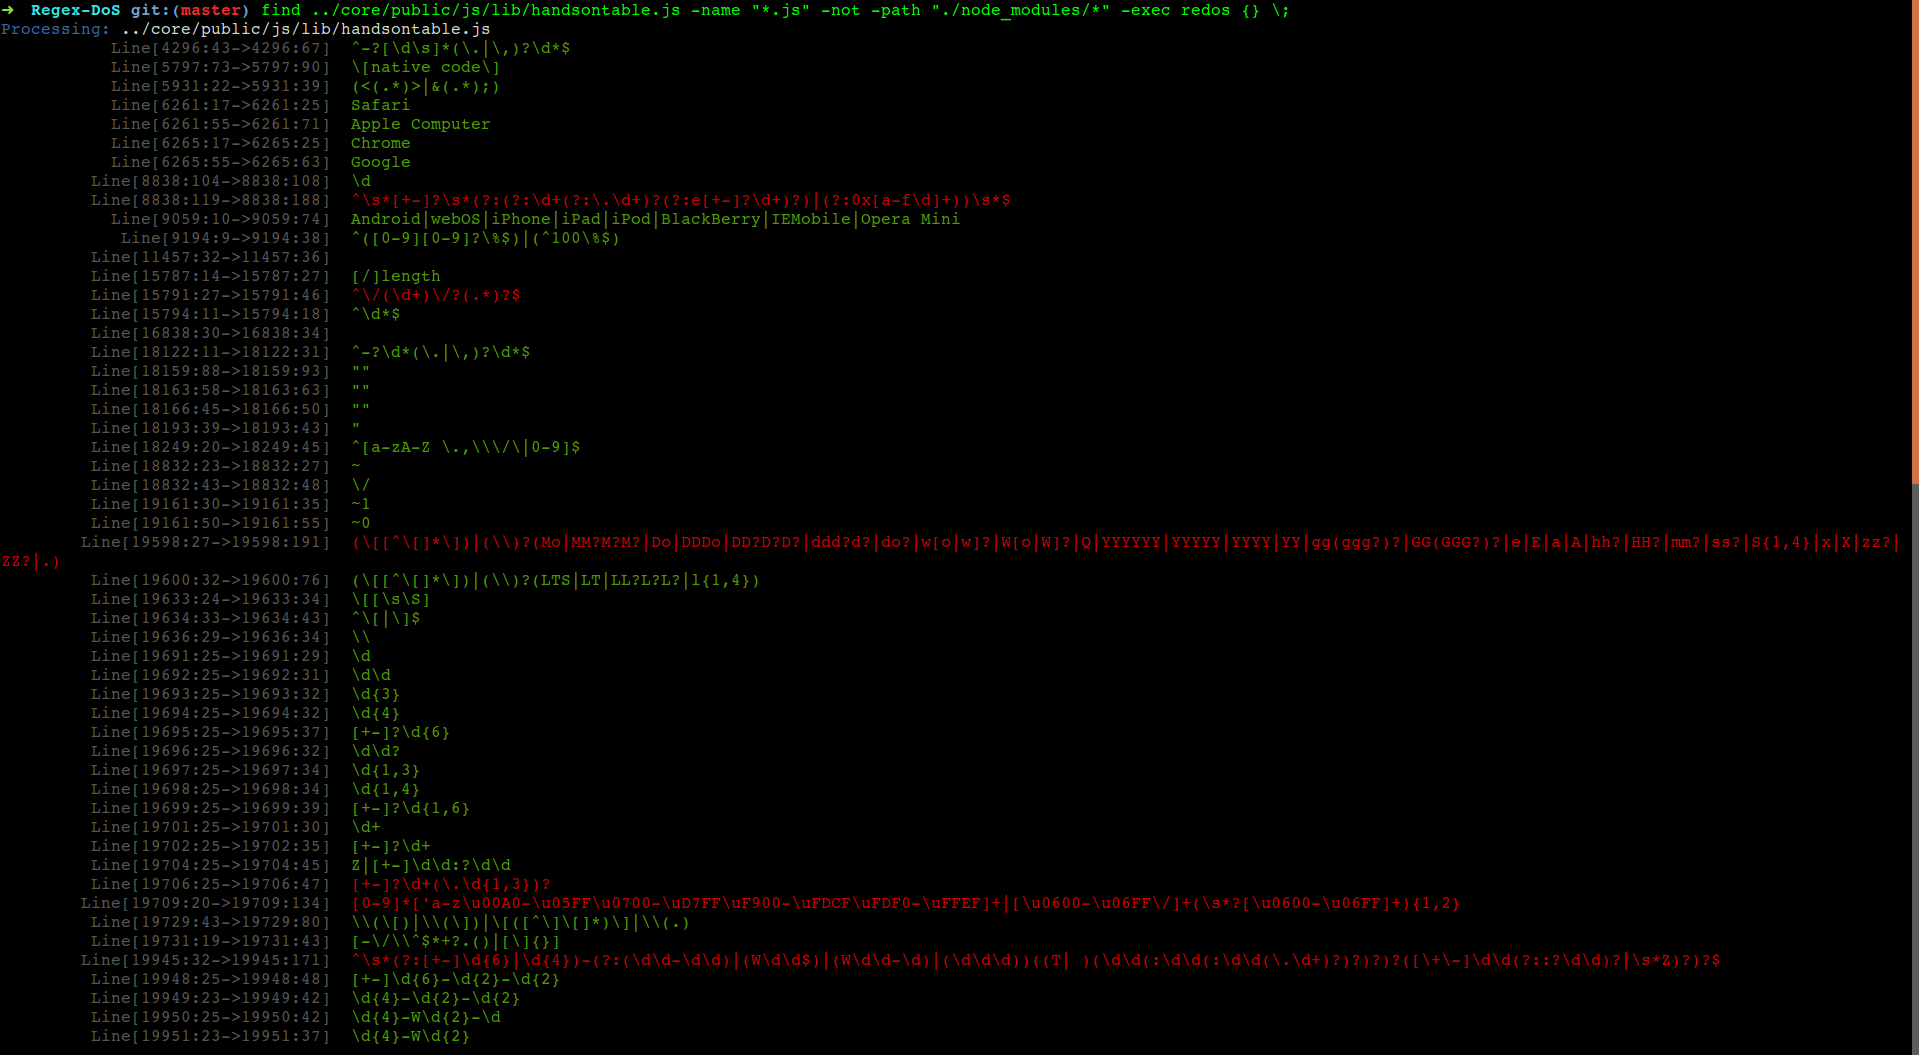 jagracey/regex-dos
:cop: :punch: Escáner de denegación de servicio por RegEx (ReDoS)
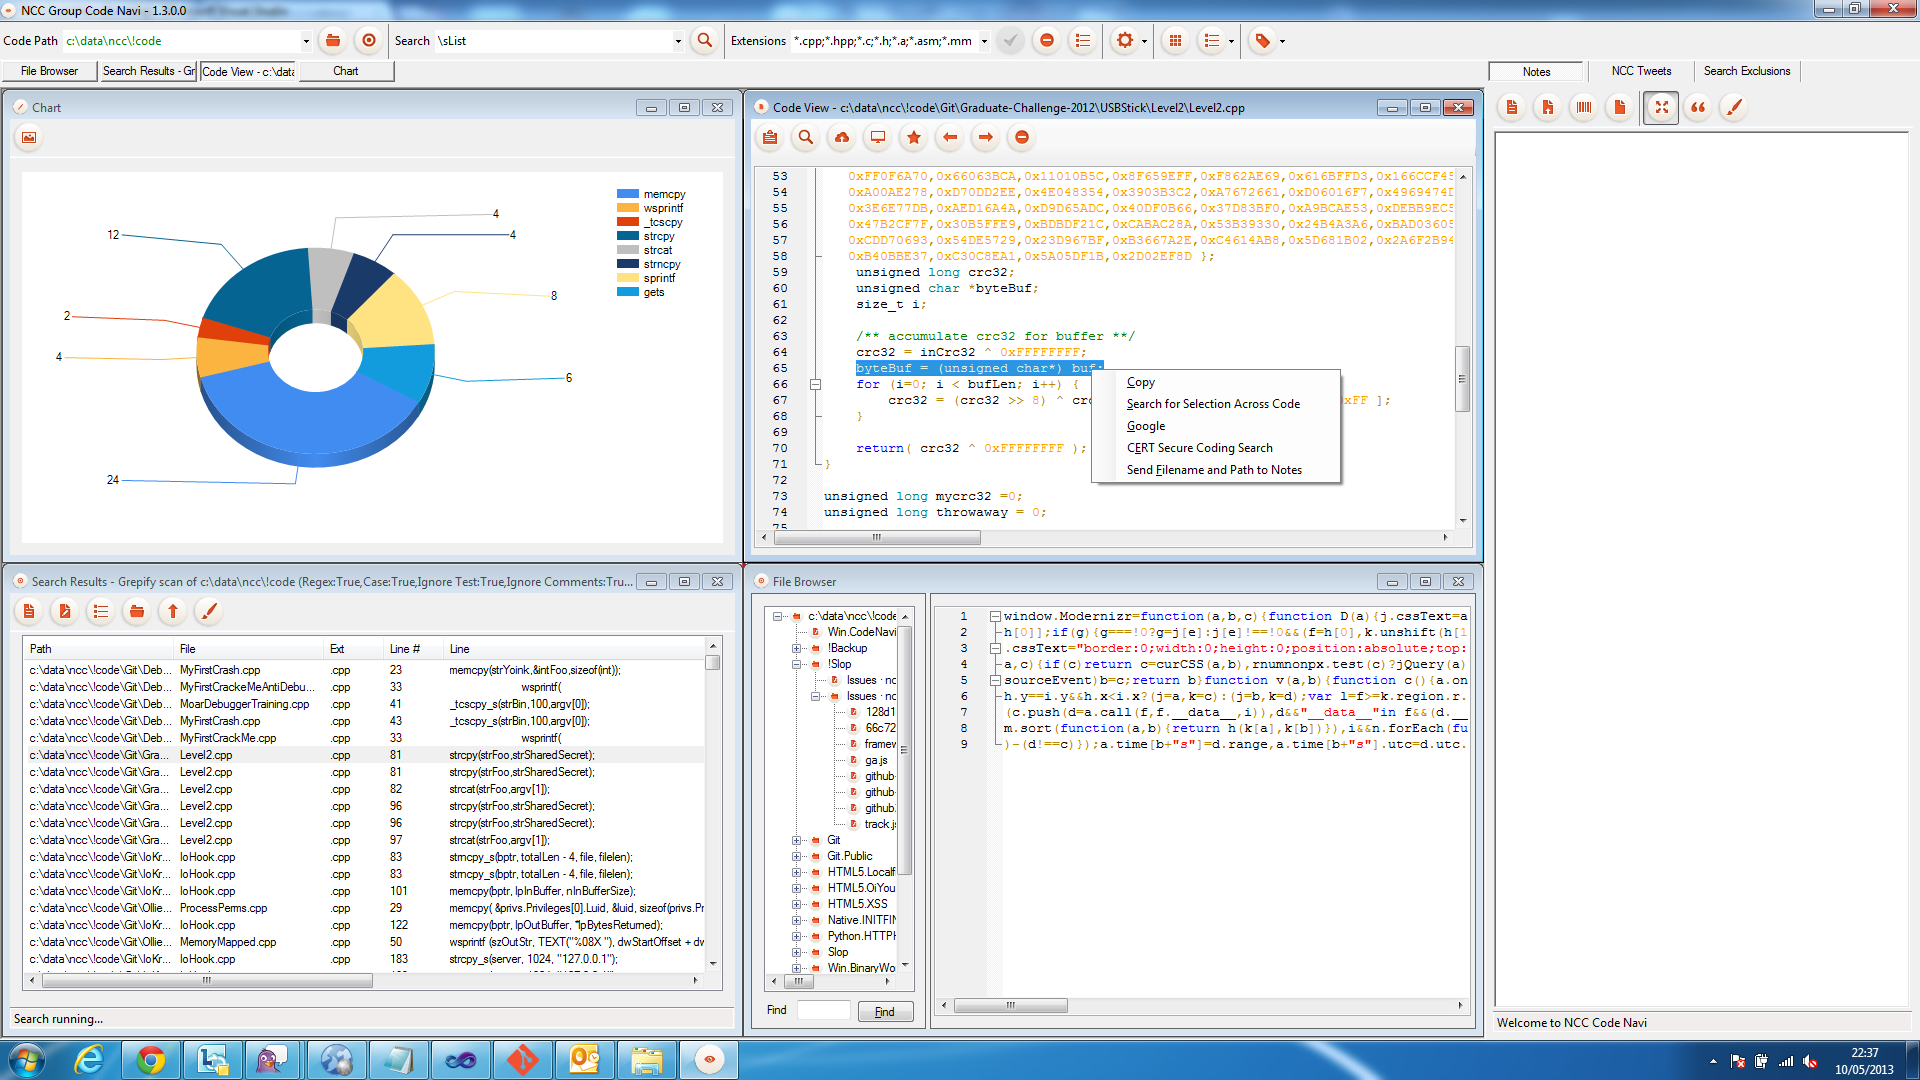 nccgroup/ncccodenavi
NCC Code Navigator
 bekk/retire.js
retire.js tiene un nuevo hogar
 nccgroup/matt.net
Matt.Net es un simple envoltorio gráfico alrededor de la herramienta de auditoría de código CAT.NET de Microsoft.








