#1
Herramientas para simular ataques basados en humanos (phishing, pretexting, baiting) y probar factores humanos en seguridad.
Recomendado por Kitploit

 toxy4ny/bl00dym4ry
Simulador educativo de troyanos para la formación en ciberseguridad, que simula ataques de phishing con ingeniería social, reconocimiento del…
 omarmahmoud1024/tryhackme-monikerlink-writeup
Walkthrough de TryHackMe Moniker Link (CVE-2024-21413): bypass de la Vista Protegida de Outlook que conduce a la captura del hash NTLMv2 mediante un…
 sakurasamuraii/cve-2021-43032
XSS almacenado posterior a la autenticación en XenForo versiones ≤ 2.2.7
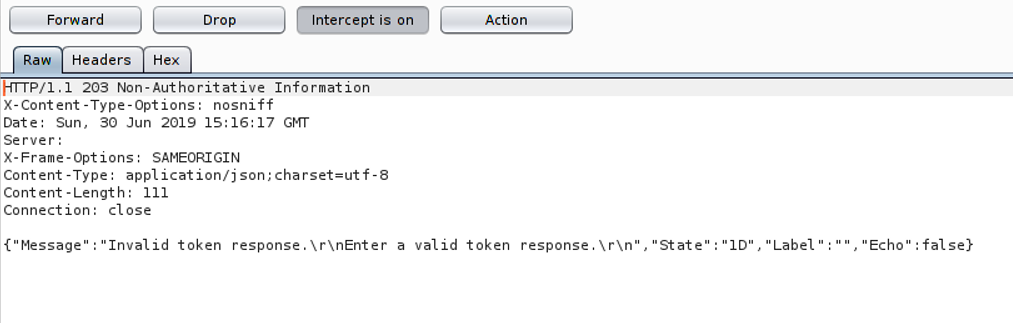 furqankhan1/cve-2019-13496
Exploit de prueba de concepto que demuestra la omisión de OTP en One Identity Cloud Access Manager 8.1.3 mediante MITM/SSL-strip, reproducción de…
 catatonicprime/cve-2020-3580
Exploits adicionales para XSS en dispositivos Cisco ASA descubiertos por PTSwarm
 yfelipecruvinel/tryhackme-moniker-link
Documentación de mi laboratorio práctico Moniker Link (CVE-2024-21413) completado en TryHackMe.
 atn1ght/fakeauth
Crea un prompt de autenticación falso para capturar las contraseñas en texto plano de los usuarios.
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Inyección XSS, WonderCMS 3.2.0 -3.4.2
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 es una vulnerabilidad crítica (CVSS 9.8) en PDF.js, que permite la ejecución arbitraria de código JavaScript debido a comprobaciones de…
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Análisis exhaustivo y prueba de concepto para CVE-2025-6218 - Vulnerabilidad de path traversal y RCE en WinRAR que afecta a las versiones 7.11 y…
 gmh5225/definitelynotphishing
Contiene phislets de evilginx, plantillas de gophish, extensiones de Burp Suite, etc.
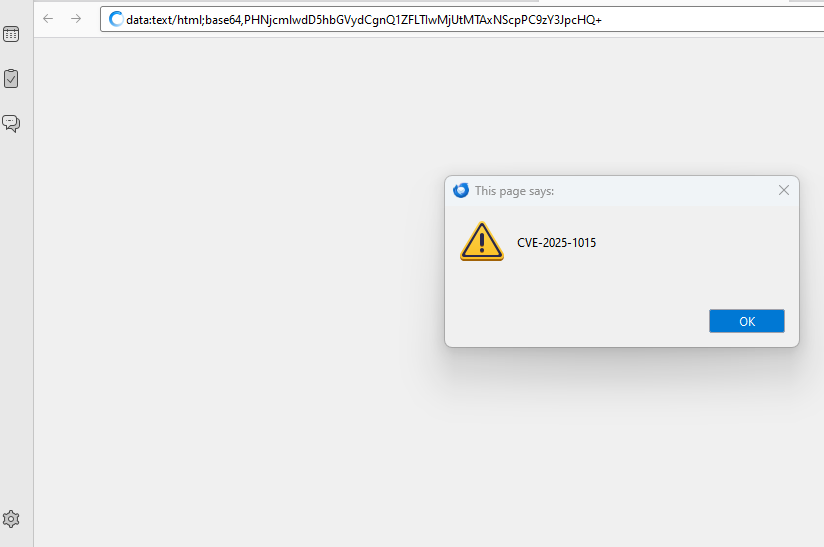 r3m0t3nu11/cve-2025-1015
un atacante pueda crear y exportar una libreta de direcciones que contenga una carga maliciosa en un campo. Por ejemplo, en el campo «Otros» de la…
 the-girl-who-lived/cve-2020-25498
XSS almacenado mediante CSRF en el router Beetel 777VR1
 untouchable17/cve-2025-24054
Divulgación de Hash NTLMv2-SSP de Cero Clic en el Explorador de Archivos de Windows
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
Prueba de concepto para CVE-2026-22005 que muestra phishing de código de dispositivo OAuth 2.0 mediante un intervalo de sondeo demasiado corto, con…
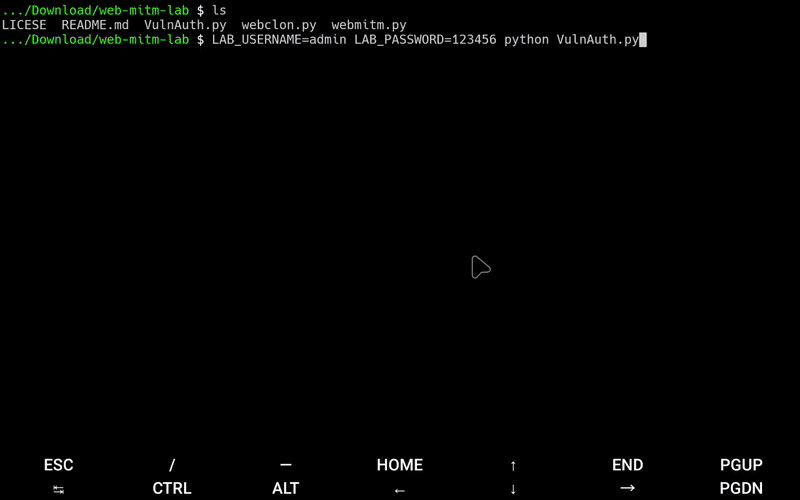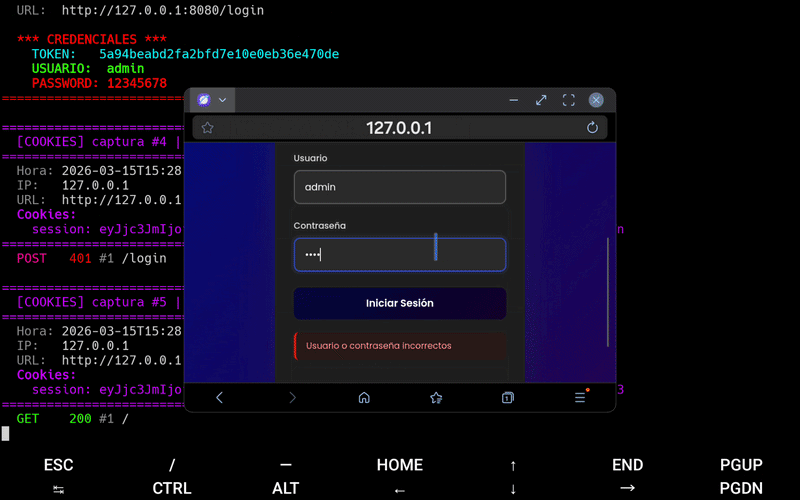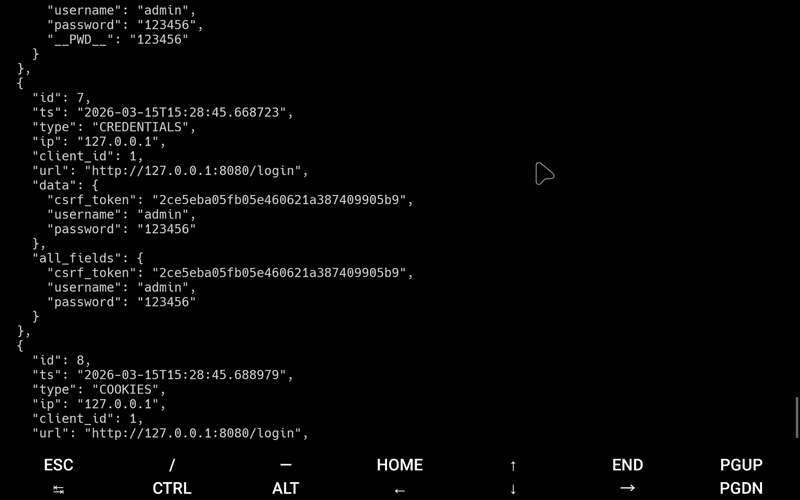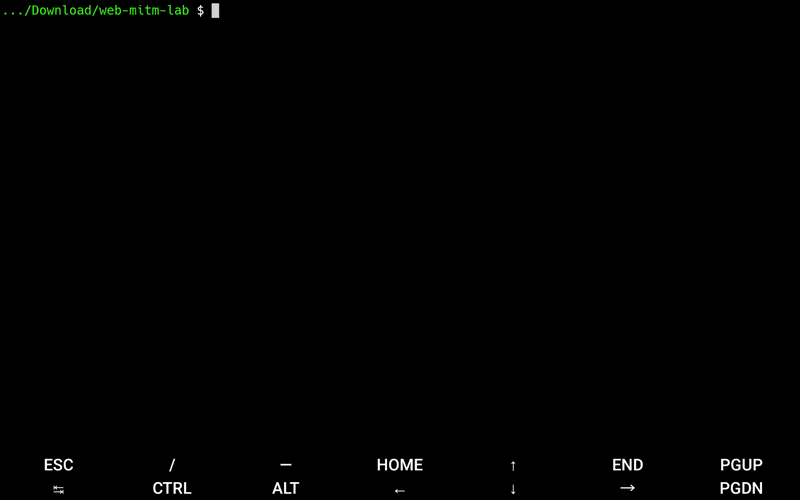 dereeqw/web-mitm-lab
Herramienta de simulación de intercepción de tráfico web para investigación en ciberseguridad y aprendizaje defensivo en entornos de laboratorio…
 daddy-bit/discorape
Un selfbot para Discord hecho usando Discord.py. Viene con 70+ comandos y funciones de destrucción de servidores.