
 #1
Herramientas para evaluar y asegurar sistemas de Control de Supervisión y Adquisición de Datos (SCADA) y Sistemas de Control Industrial (ICS).
Recomendado por Kitploit
 wallyschag/cve-2025-41656
Este repositorio incluye el código y los archivos necesarios para probar y ejecutar un PoC para CVE-2025-41656
 tranquac/openplc_v3
Para reproducir CVE-2021-31630
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 userb1ank/cve-2021-31630
Exploit para CVE-2021-31630 en OpenPLC, que proporciona un script en Python y pasos manuales para lograr ejecución remota de código mediante carga de…
 eyodav/cve-2025-34226
El runtime de OpenPLC sufre una vulnerabilidad persistente de denegación de servicio (DoS) en el endpoint /upload-program-action.
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Marco de control de misión basado en Java con configuración YAML, que admite telemetría, comando y simulación para operaciones de naves espaciales.…
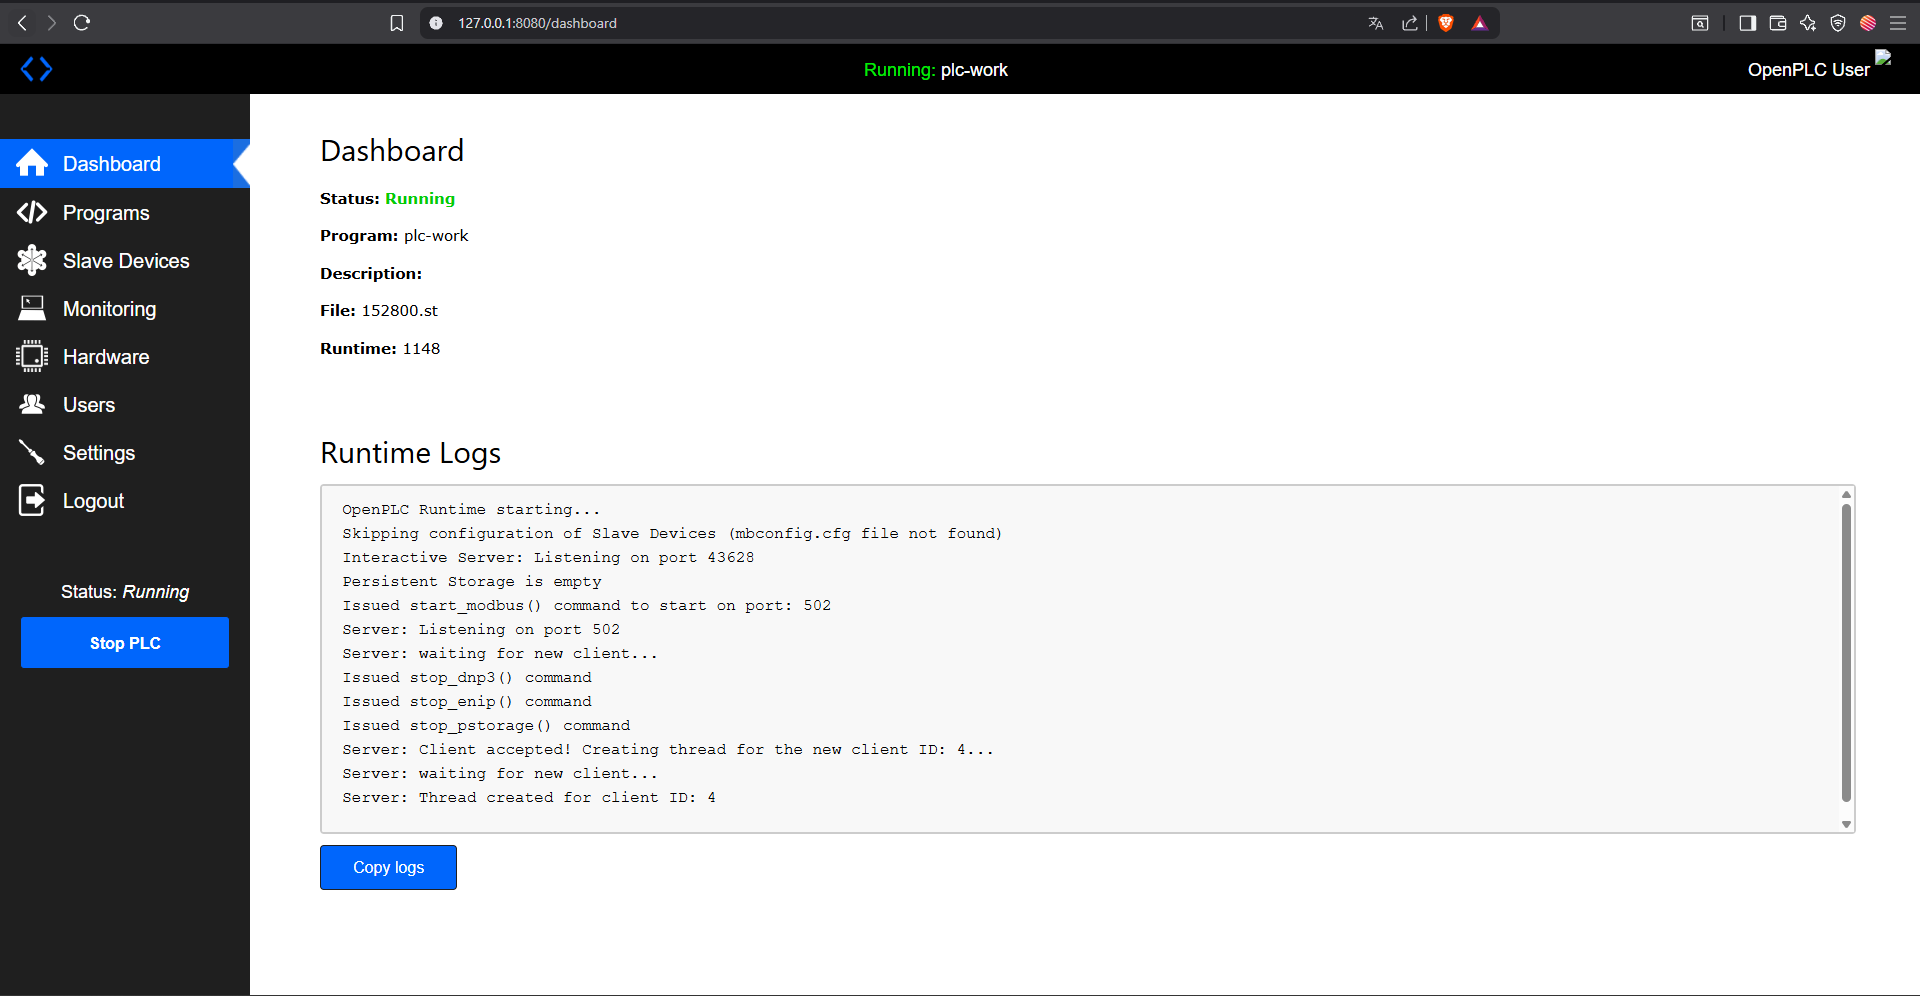 eyodav/cve-2025-54962
Los usuarios autenticados pueden subir archivos arbitrarios (por ejemplo, .html, .svg) como imágenes de perfil en OpenPLC Runtime. Estos archivos son…
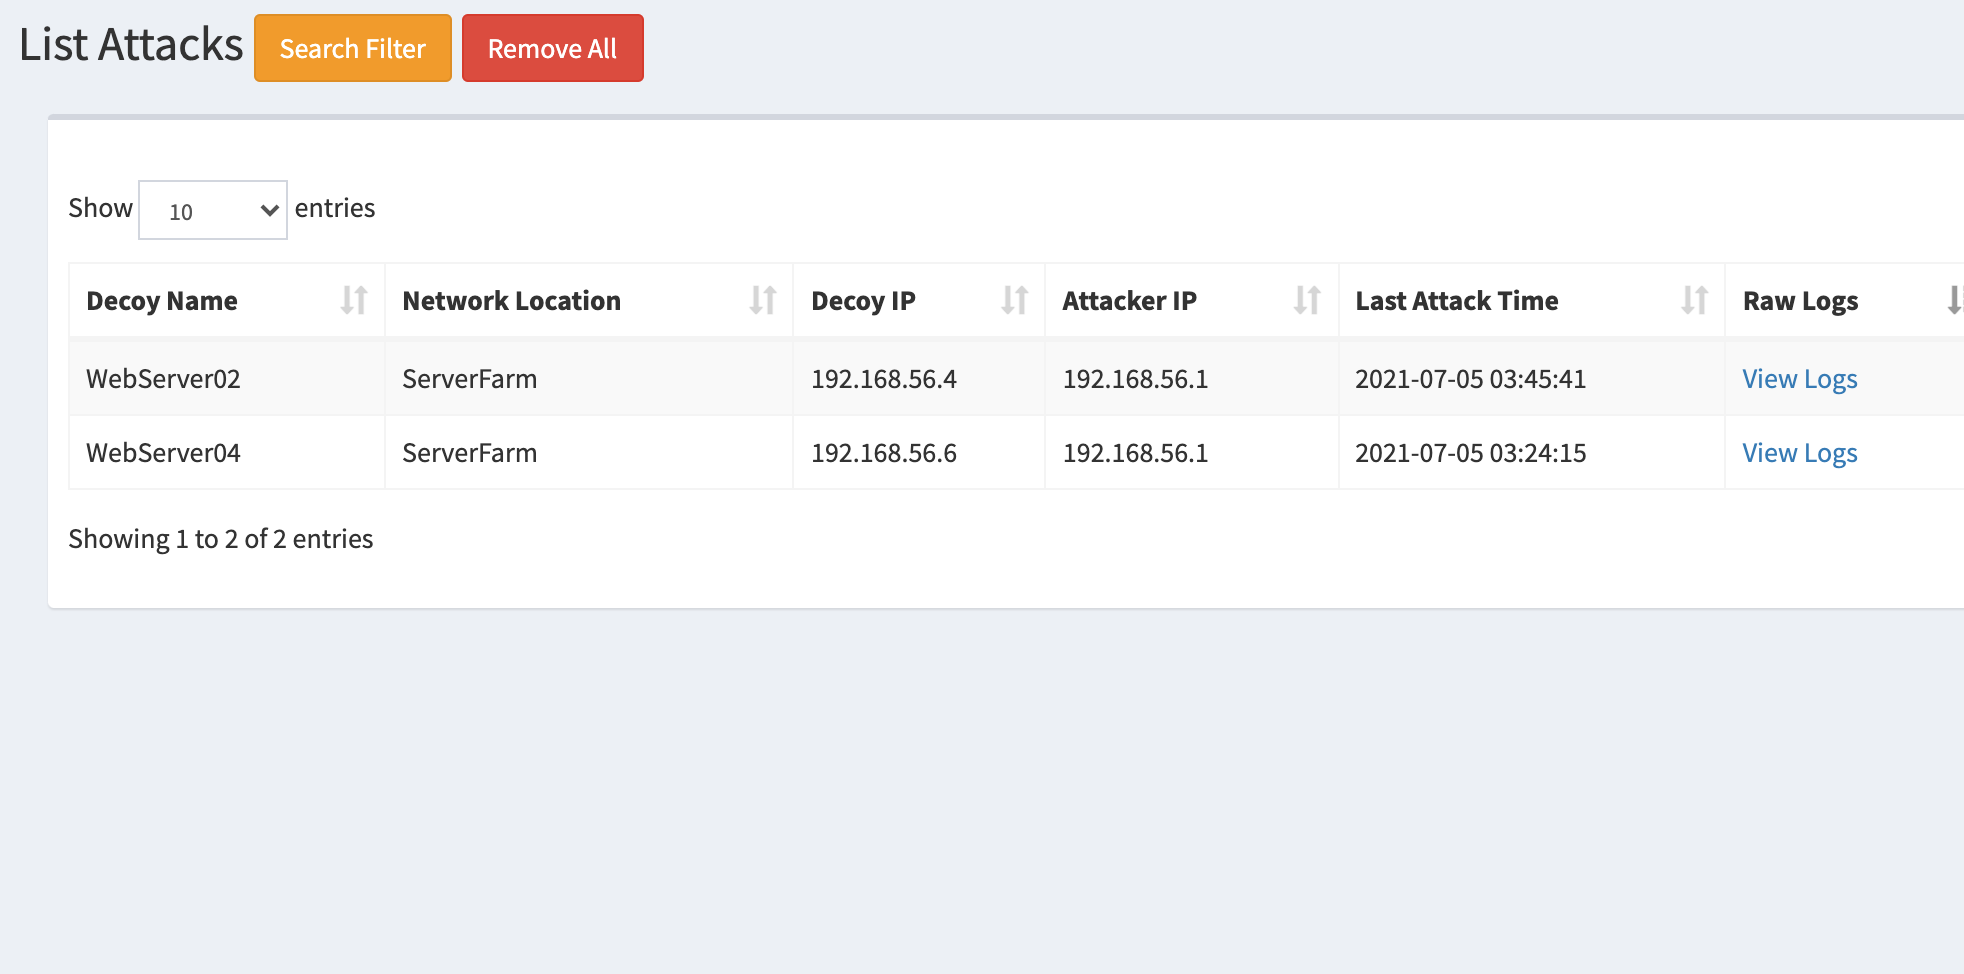 bhdresh/dejavu
DejaVU - Marco de Engaño de Código Abierto
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Bypass de autenticación crítico
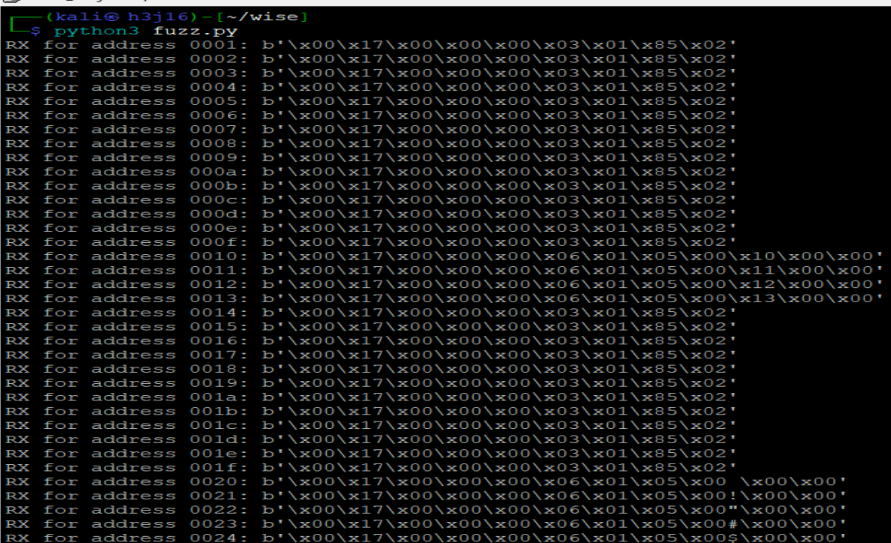 shipcod3/cve-2025-48466
Modbus Packet Injection en Advantech WISE 4060LAN / IoT Gateway para control de puerta
 z3usx01/cve-2024-8232
Vulnerabilidad de carga de archivos en el servidor web SpiderControl SCADA
 rosesecurity/apologee
APOLOGEE es un script de Python y un módulo de Metasploit que enumera un directorio oculto en los Controladores de Automatización BACnet Siemens…
iti/ics-security-toolsHerramientas, consejos, trucos y más para explorar la seguridad de los ICS.
 thehappydinoa/awesome-censys-queries
Una colección de consultas de búsqueda de Censys fascinantes y extrañas
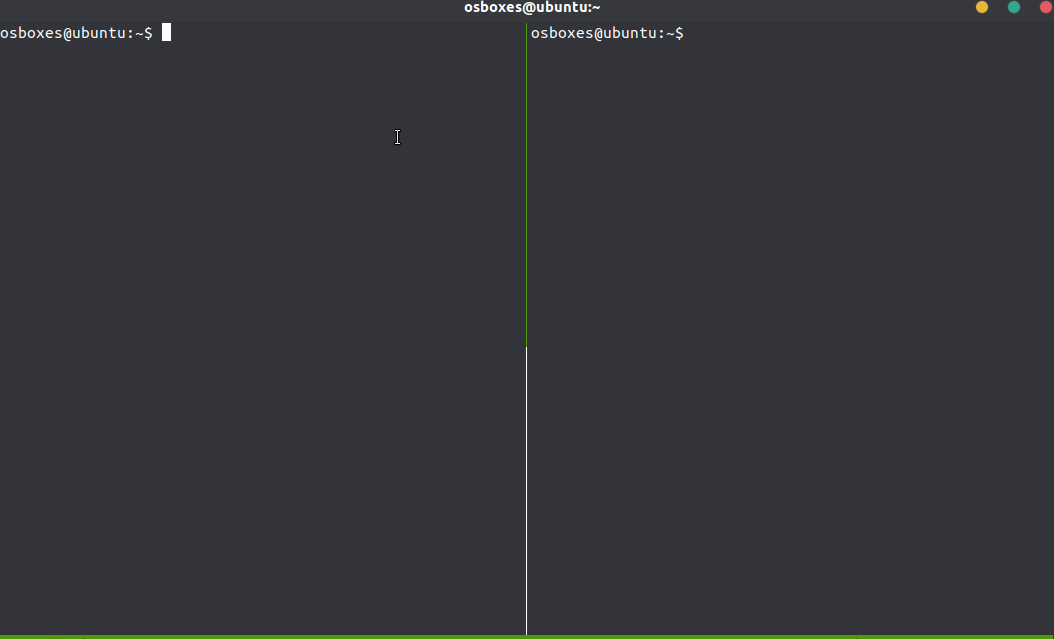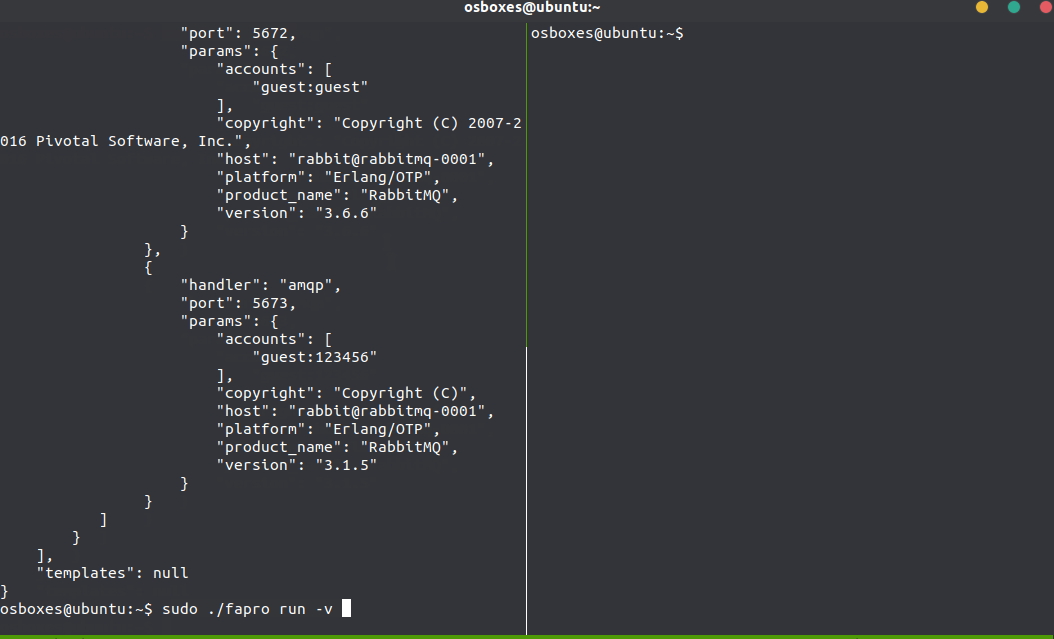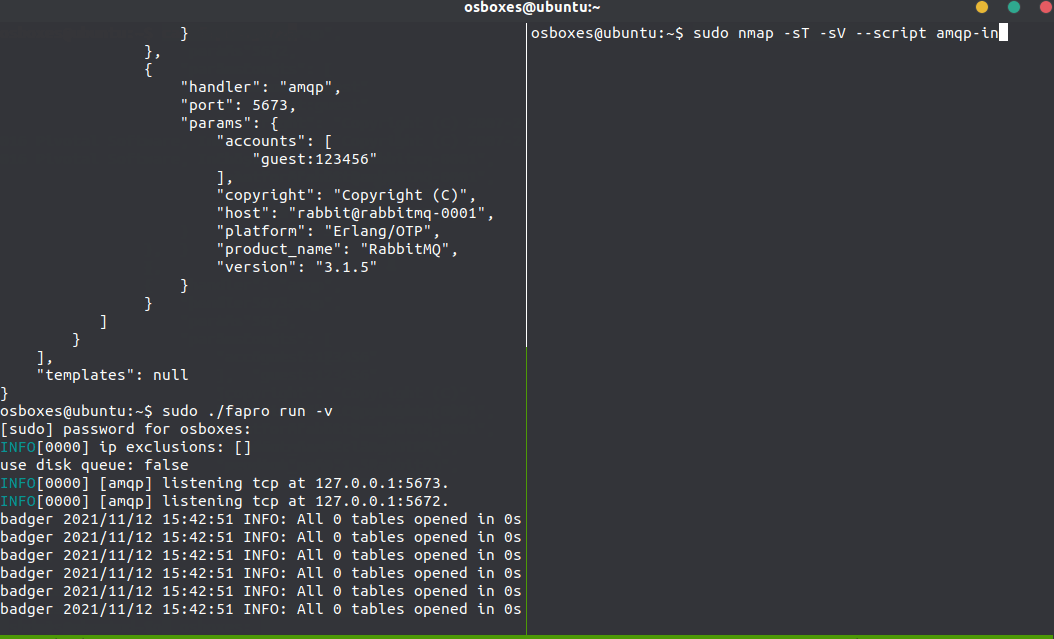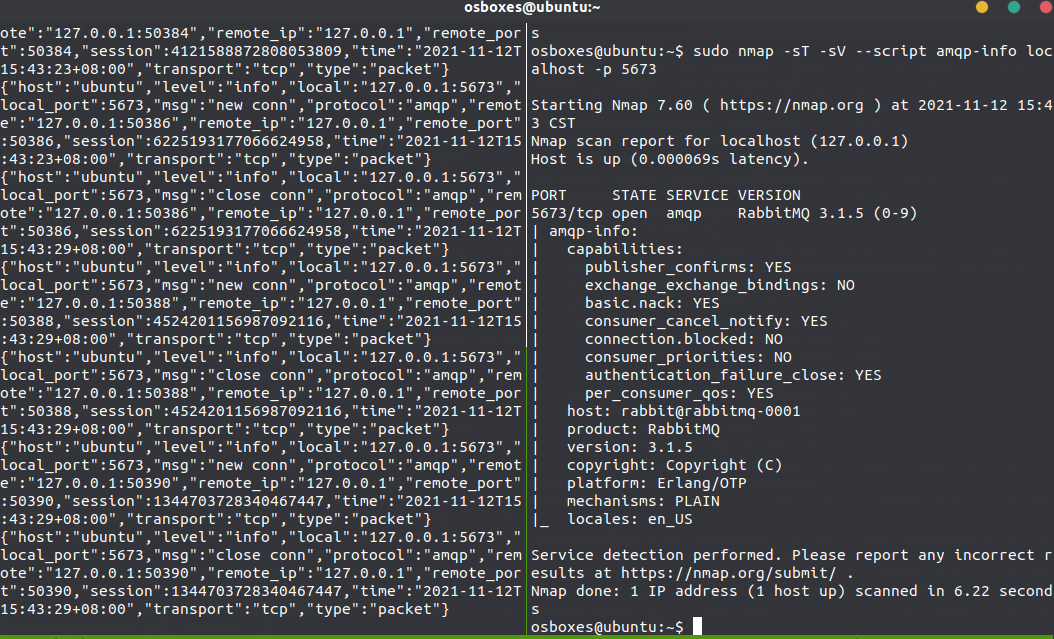 fofapro/fapro
Simulador de honeypot multiprotocolo que admite más de 50 servicios de red con interacción profunda, registro TCP/UDP/ICMP, huella digital JA3 y…
 astrowmist/poc-cve-2012-1831
Prueba de concepto para el CVE-2012-1831 (Kingview Touchview 6.53). Esto es una vulnerabilidad de sistemas de control industrial.
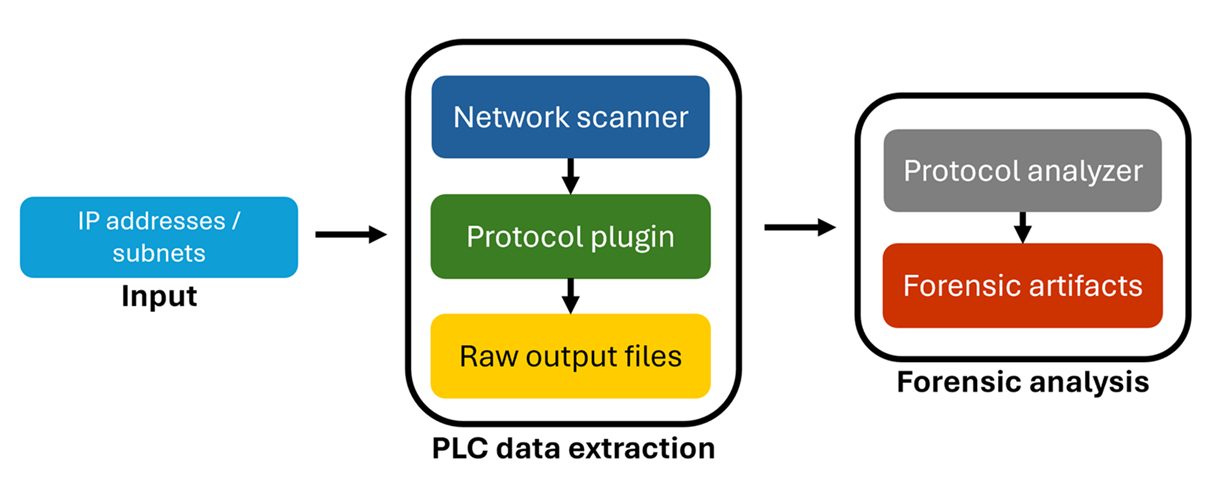 microsoft/ics-forensics-tools
Marco de trabajo forense de código abierto para analizar metadatos de PLC industriales y archivos de proyecto. Escanea en busca de artefactos…








