
 #1
Herramientas para evaluar y asegurar sistemas de Control de Supervisión y Adquisición de Datos (SCADA) y Sistemas de Control Industrial (ICS).
Recomendado por Kitploit
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Bypass de autenticación crítico
 mateustesser/cve-2023-31716
Exploit de prueba de concepto para CVE-2023-31716, una vulnerabilidad de inclusión de archivos locales en el software FUXA SCADA/HMI versiones <=…
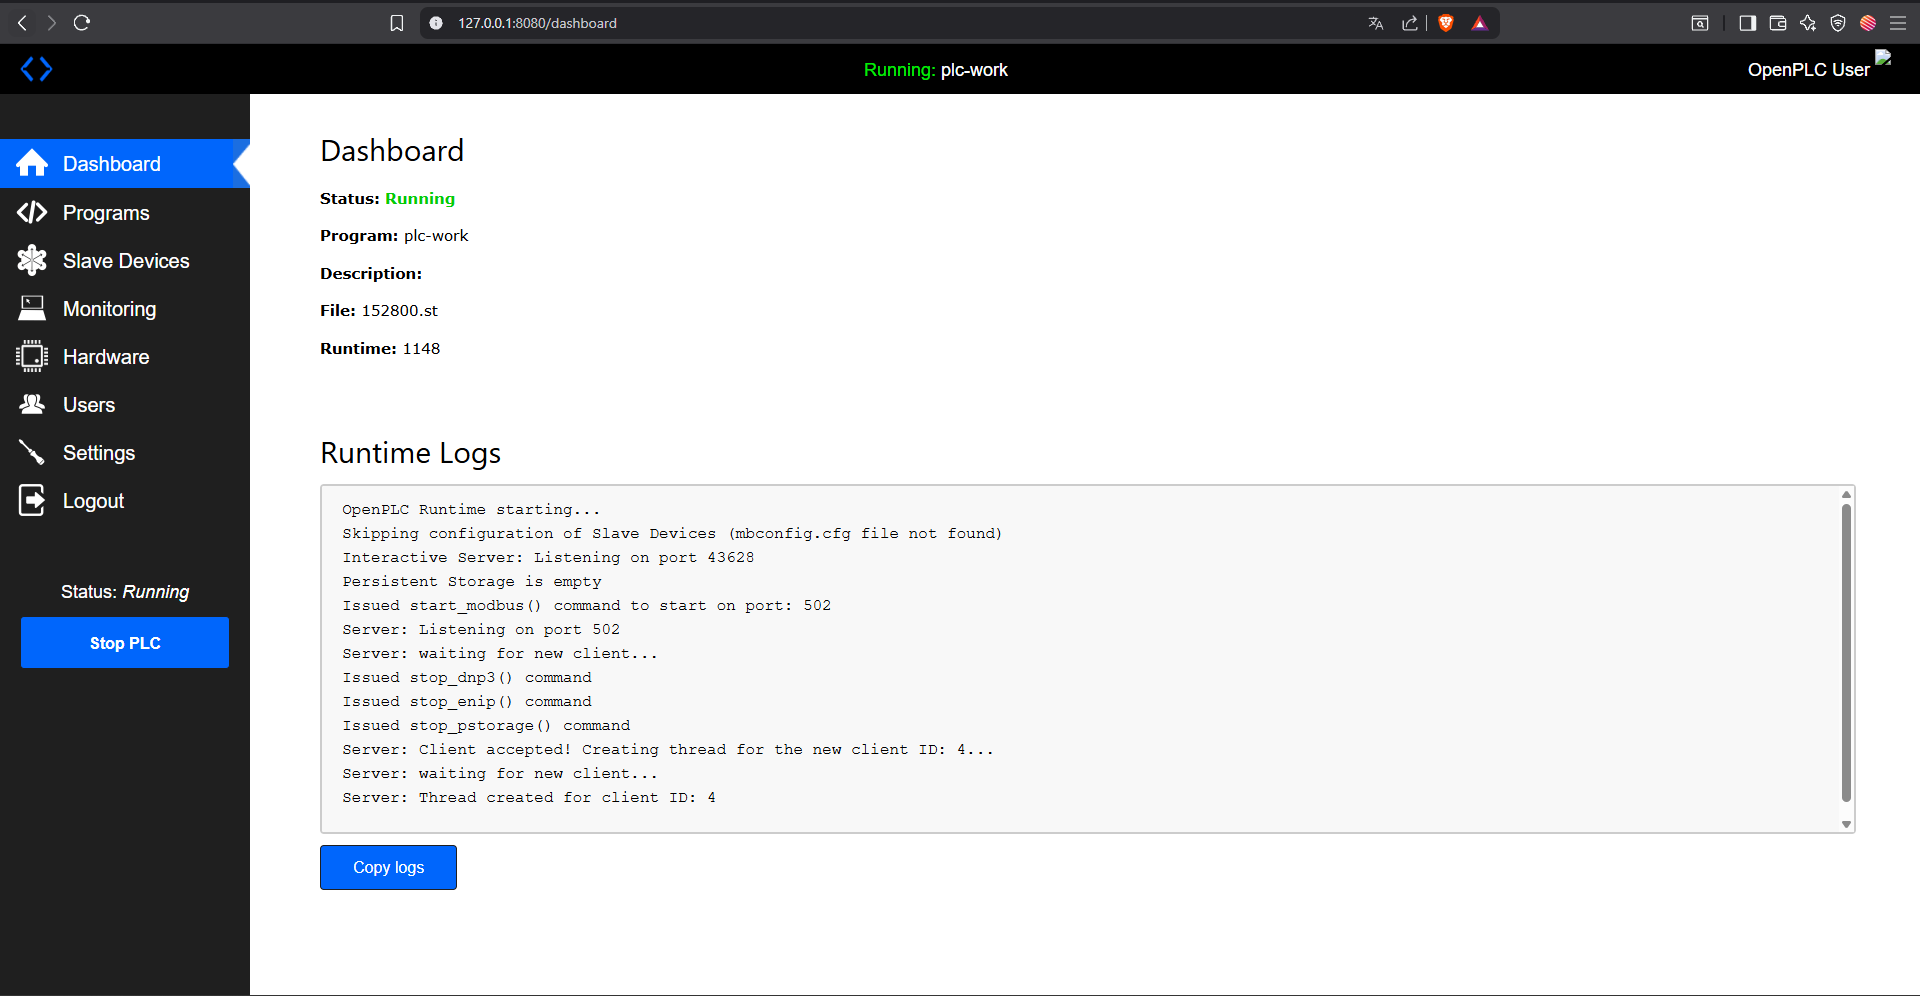 eyodav/cve-2025-54962
Los usuarios autenticados pueden subir archivos arbitrarios (por ejemplo, .html, .svg) como imágenes de perfil en OpenPLC Runtime. Estos archivos son…
 yanissec/cve-2018-7846
CVE-2018-7846
 yanissec/cve-2018-7842
CVE-2018-7842
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Marco de control de misión basado en Java con configuración YAML, que admite telemetría, comando y simulación para operaciones de naves espaciales.…
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Descripción y explotación de CVE-2023-33831 que afecta al software FUXA de visualización de procesos basado en web (SCADA/HMI/Dashboard).
 yanissec/cve-2018-7845
CVE-2018-7845
 flojboj/cve-2021-31630
Exploit PoC para CVE-2021-31630 escrito en Python3 y usando reverse shell en C con modo no bloqueante.
 yanissec/cve-2018-7843
CVE-2018-7843
 yanissec/cve-2018-7852
CVE-2018-7852
 hunt3r0x/cve-2021-31630-htb
exploit de prueba de concepto (PoC) para CVE-2021-31630, dirigido al servicio OpenPLC que se ejecuta en la máquina WifineticTwo de la plataforma Hack…
 securifera/cve-2016-3962-exploit
CVE-2016-3962-Exploit
 yanissec/cve-2018-7844
CVE-2018-7844
 vianic/cve-2023-22855
Vulnerabilidad de seguridad - Kardex Mlog MCC
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Exploit de inyección de comandos del sistema operativo no autenticado para la interfaz web BUK-TS MMadmServ de InSAT MasterSCADA. Entrega una shell…
 murataydemir/purdue-model-for-industrial-control-system-environments
Modelo Purdue para Entornos de Sistemas de Control Industrial (ICS) (Turco)
 webraybtl/cve-2022-1068
Análisis y reproducción de la vulnerabilidad de desbordamiento de búfer en Modbus Slave CVE-2022-1068








