
 #1
Herramientas para evaluar y asegurar sistemas de Control de Supervisión y Adquisición de Datos (SCADA) y Sistemas de Control Industrial (ICS).
Recomendado por Kitploit
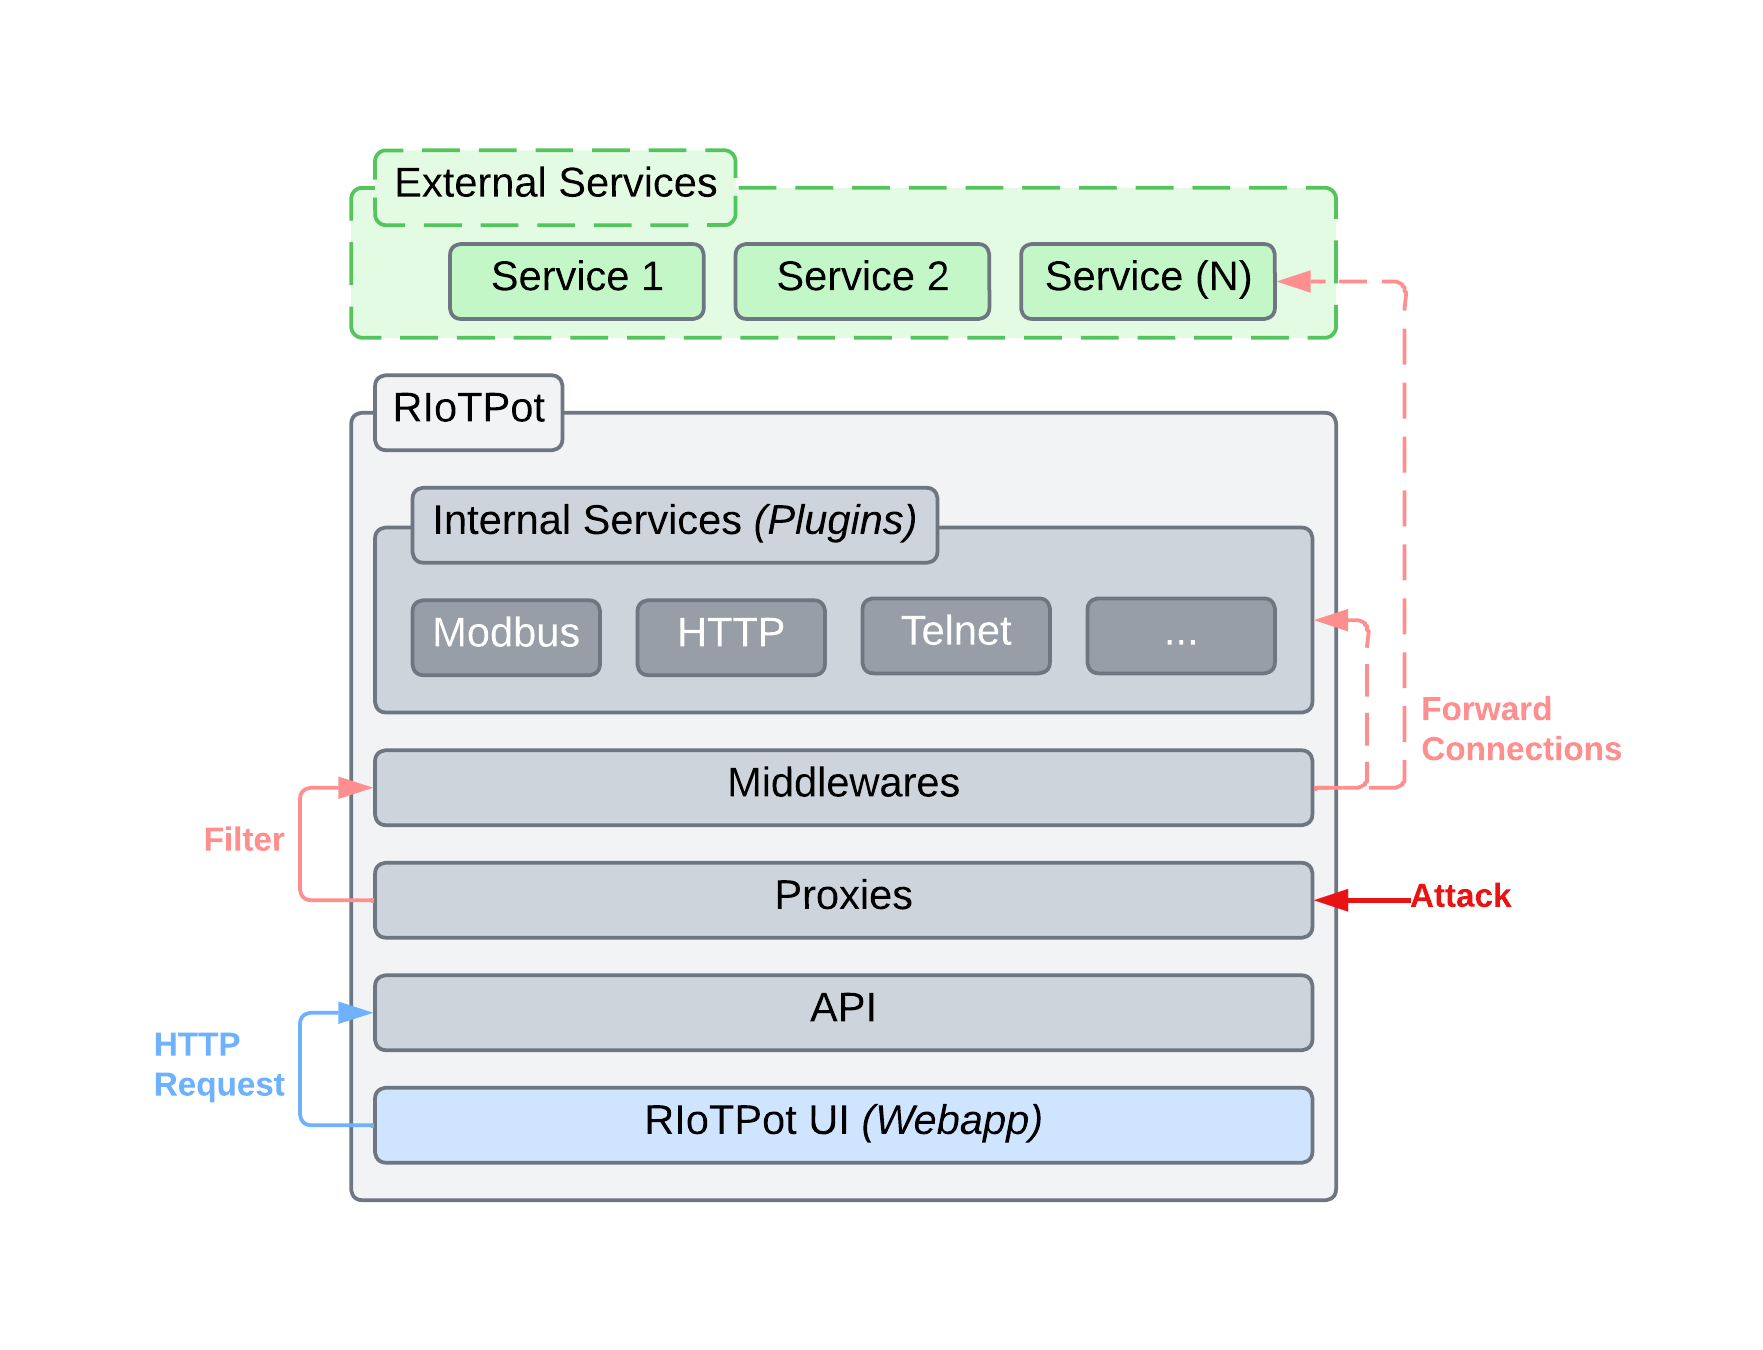
 aau-network-security/riotpot
Honeypot de IoT y Tecnología Operacional
 sadfud/exploits
Mundo real y CTFs explotando POCs web/binarios.
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
Prueba de concepto (PoC) para CVE: 2017-16744 y 2017-16748
 eyodav/cve-2025-34226
El runtime de OpenPLC sufre una vulnerabilidad persistente de denegación de servicio (DoS) en el endpoint /upload-program-action.
 kevinherron/stack-overflow-poc
PoC para CVE-2018-12086 que afecta a varias pilas OPC UA
 pentdebra/scadashutdowntool
Herramienta de pruebas de seguridad SCADA
 tijldeneut/icssecurityscripts
Scripts de Python para la evaluación de seguridad de PLC industriales: escaneo, enumeración, control y explotación de dispositivos Beckhoff, Siemens,…
 9lyph/cve-2022-29593
Prueba de concepto de explotación para la omisión de autenticación mediante captura y reproducción en el relé Dingtian DT-R002, que permite el…
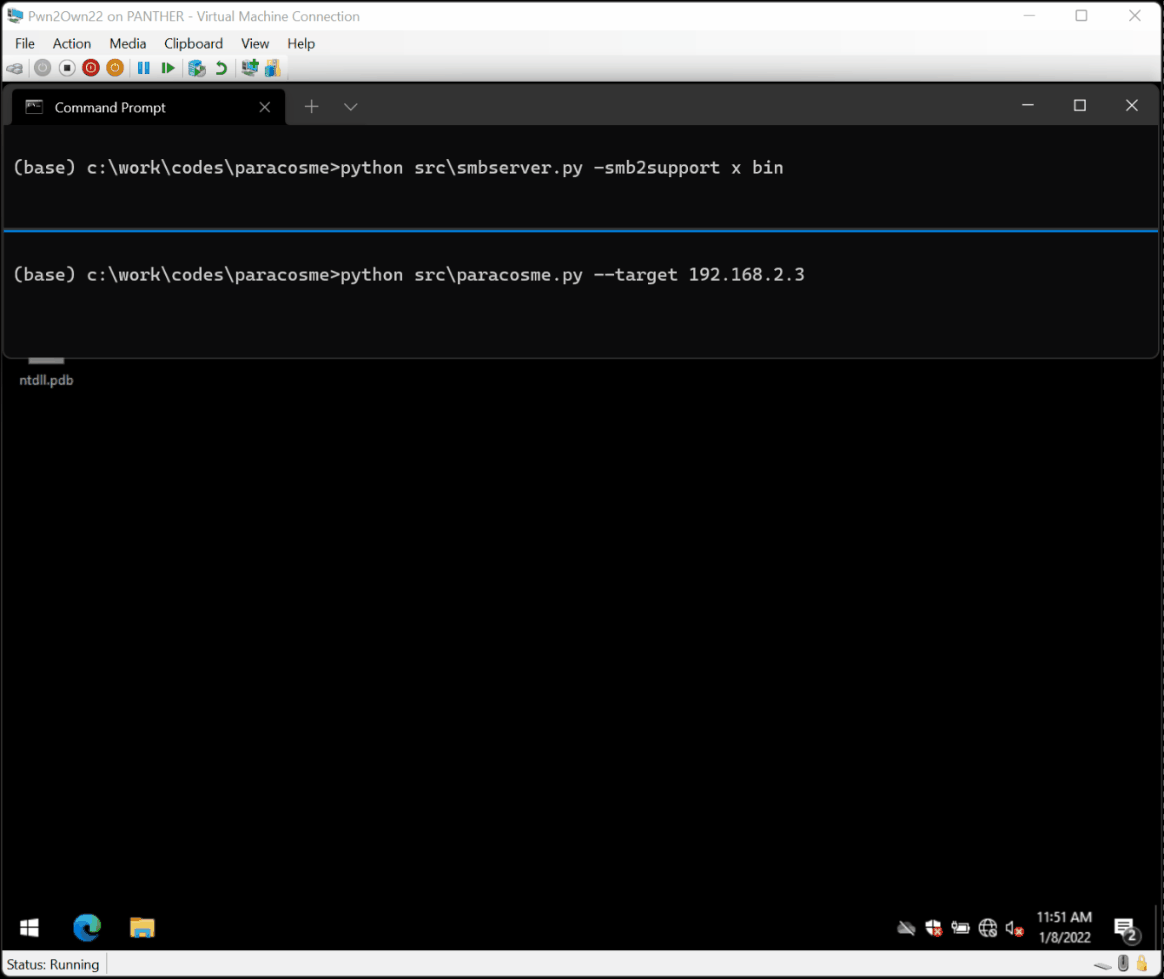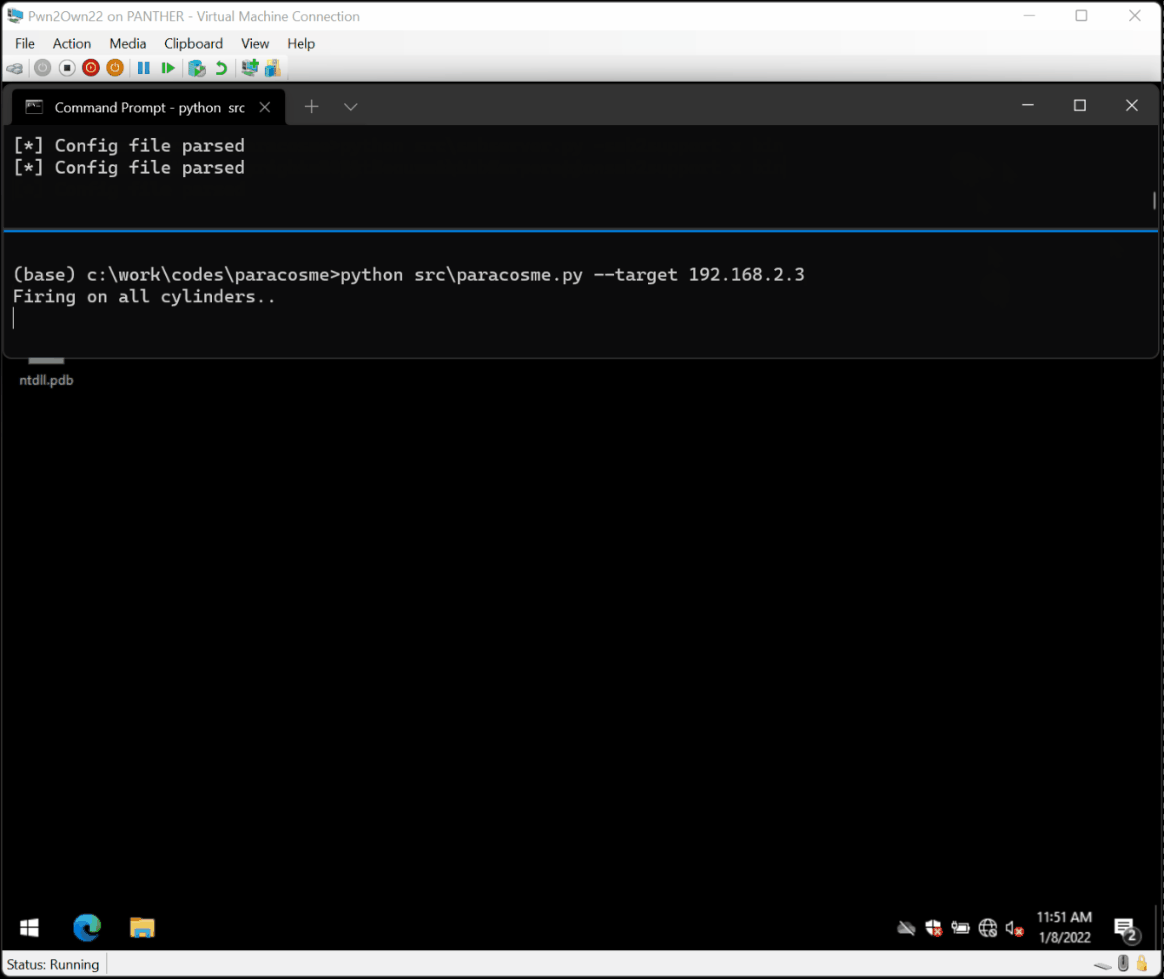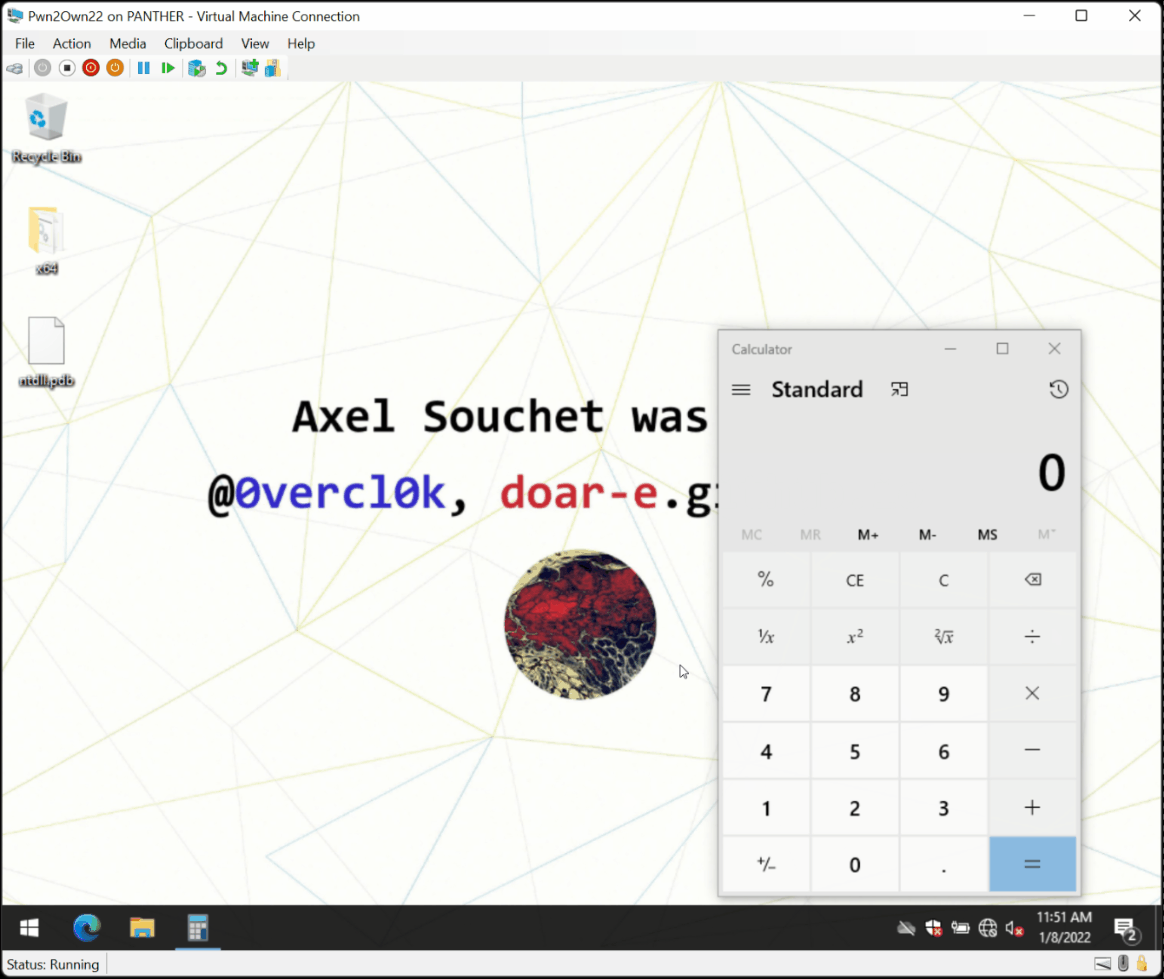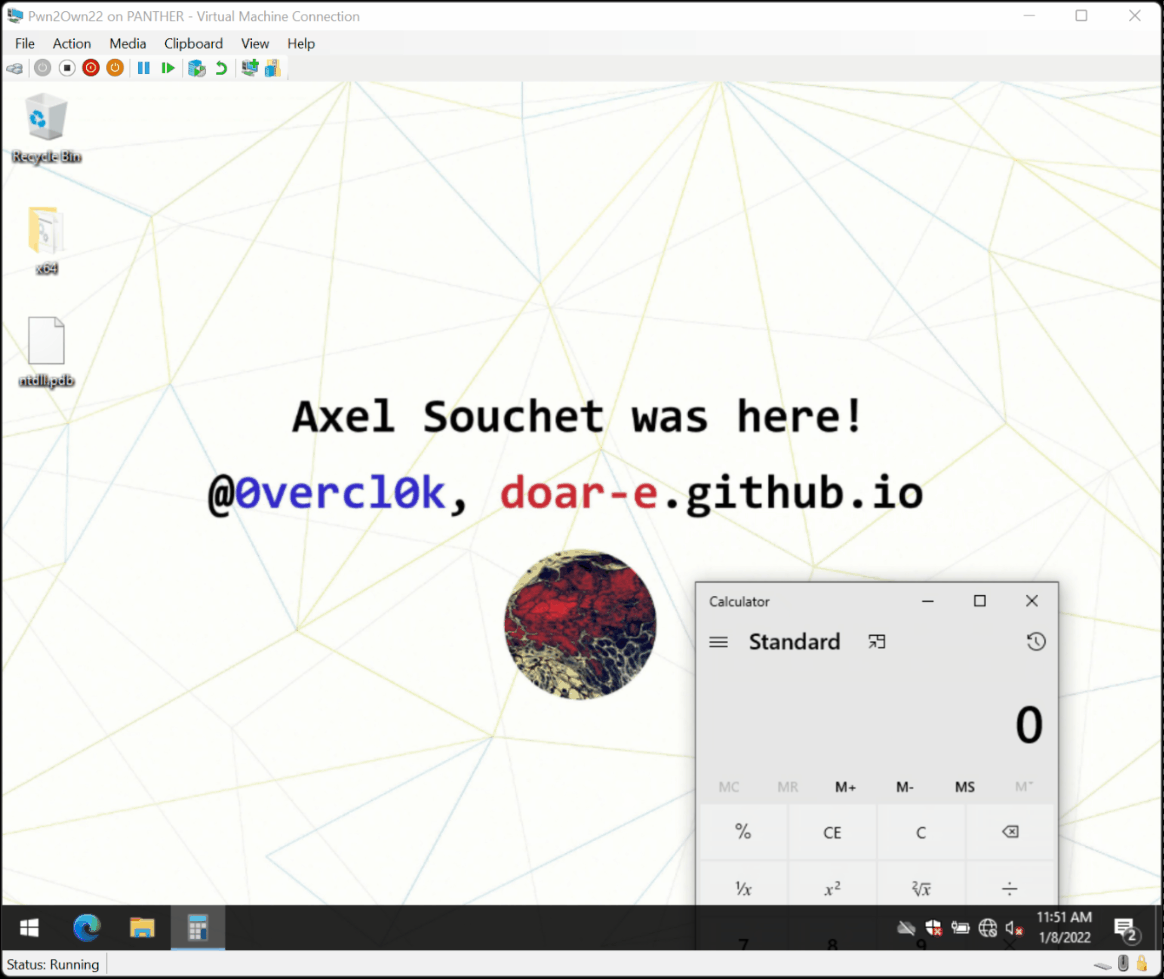 0vercl0k/paracosme
Paracosme es un exploit de corrupción de memoria remota de cero clics que compromete ICONICS Genesis64, el cual fue demostrado con éxito en el…
 corelight/ripple20
Un paquete de Zeek para la detección pasiva de vulnerabilidades "Ripple20" en la pila TCP/IP de Treck.
 hev0x/cve-2021-26828_scadabr_rce
Exploit de prueba de concepto para CVE-2021-26828 que permite ejecución remota de código autenticada en sistemas SCADA ScadaBR mediante carga de…
 jensregel/advisories
Este repositorio contiene algunas vulnerabilidades que fueron encontradas y reportadas durante evaluaciones de vulnerabilidad.
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer Ejecución Remota de Código Autenticada.
 xf-secops/cve-2026-32662
Aviso que detalla código de depuración activo en la API en la nube de Gardyn Home Kit en producción, exponiendo endpoints de desarrollo y…
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) es un framework de pruebas para implementaciones y dispositivos de protocolos industriales.
 wallyschag/cve-2025-41656
Este repositorio incluye el código y los archivos necesarios para probar y ejecutar un PoC para CVE-2025-41656









