
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit

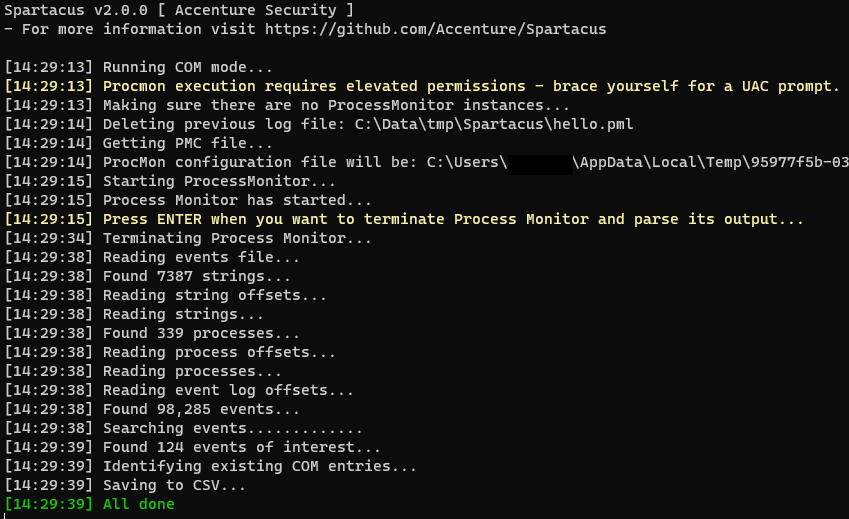 accenture/spartacus
Spartacus: kit de herramientas de secuestro DLL/COM
 sonyxperiadev/apkanalyser
Herramienta de análisis estático para APKs de Android que inspecciona el bytecode Dalvik, decodifica recursos XML y detecta problemas potenciales.…
 mgeeky/redwarden
Cobalt Strike C2 Reverse proxy que repele a Blue Teams, AVs, EDRs, scanners mediante la inspección de paquetes y la correlación de perfiles maleables
 kiexitdispatcher/godefender
Anti Virtualización, Anti Depuración, AntiVM, Anti Máquina Virtual, Anti Debug, Anti Sandboxie, Anti Sandbox, paquete VM Detect. Solo Windows.
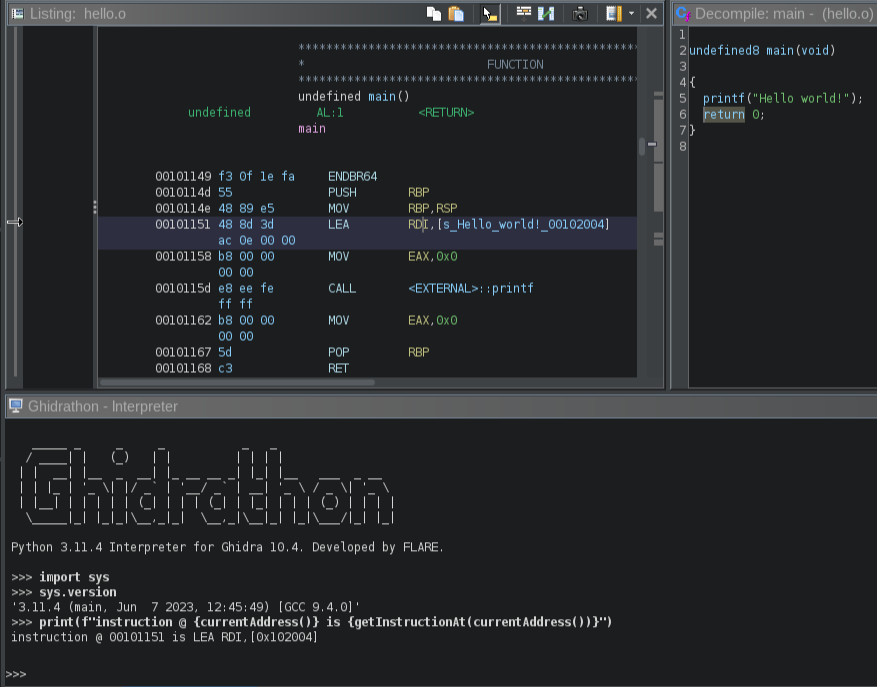 mandiant/ghidrathon
La extensión de código abierto del equipo FLARE para añadir scripting en Python 3 a Ghidra.
 b3nac/injuredandroid
Una aplicación Android vulnerable que muestra ejemplos simples de vulnerabilidades al estilo ctf.
 taviso/avscript
Avast Shell interactivo de JavaScript
 idarlingteam/idarling
Plugin de Ingeniería Inversa Colaborativa para IDA Pro y Hex-Rays
 ptresearch/inteltxe-poc
Intel Management Engine JTAG Prueba de Concepto
 abhi-r3v0/adhrit
Suite de seguridad para Android para reconocimiento en profundidad y análisis estático de bytecode basado en benchmarks de Ghera.
 anerruption/logic.net
Un ofuscador .NET gratuito y de código abierto que utiliza dnlib.
 fuzzinglabs/octopus
Herramienta de análisis de seguridad para módulos WebAssembly (wasm) y Contratos Inteligentes de Blockchain (BTC/ETH/NEO/EOS)
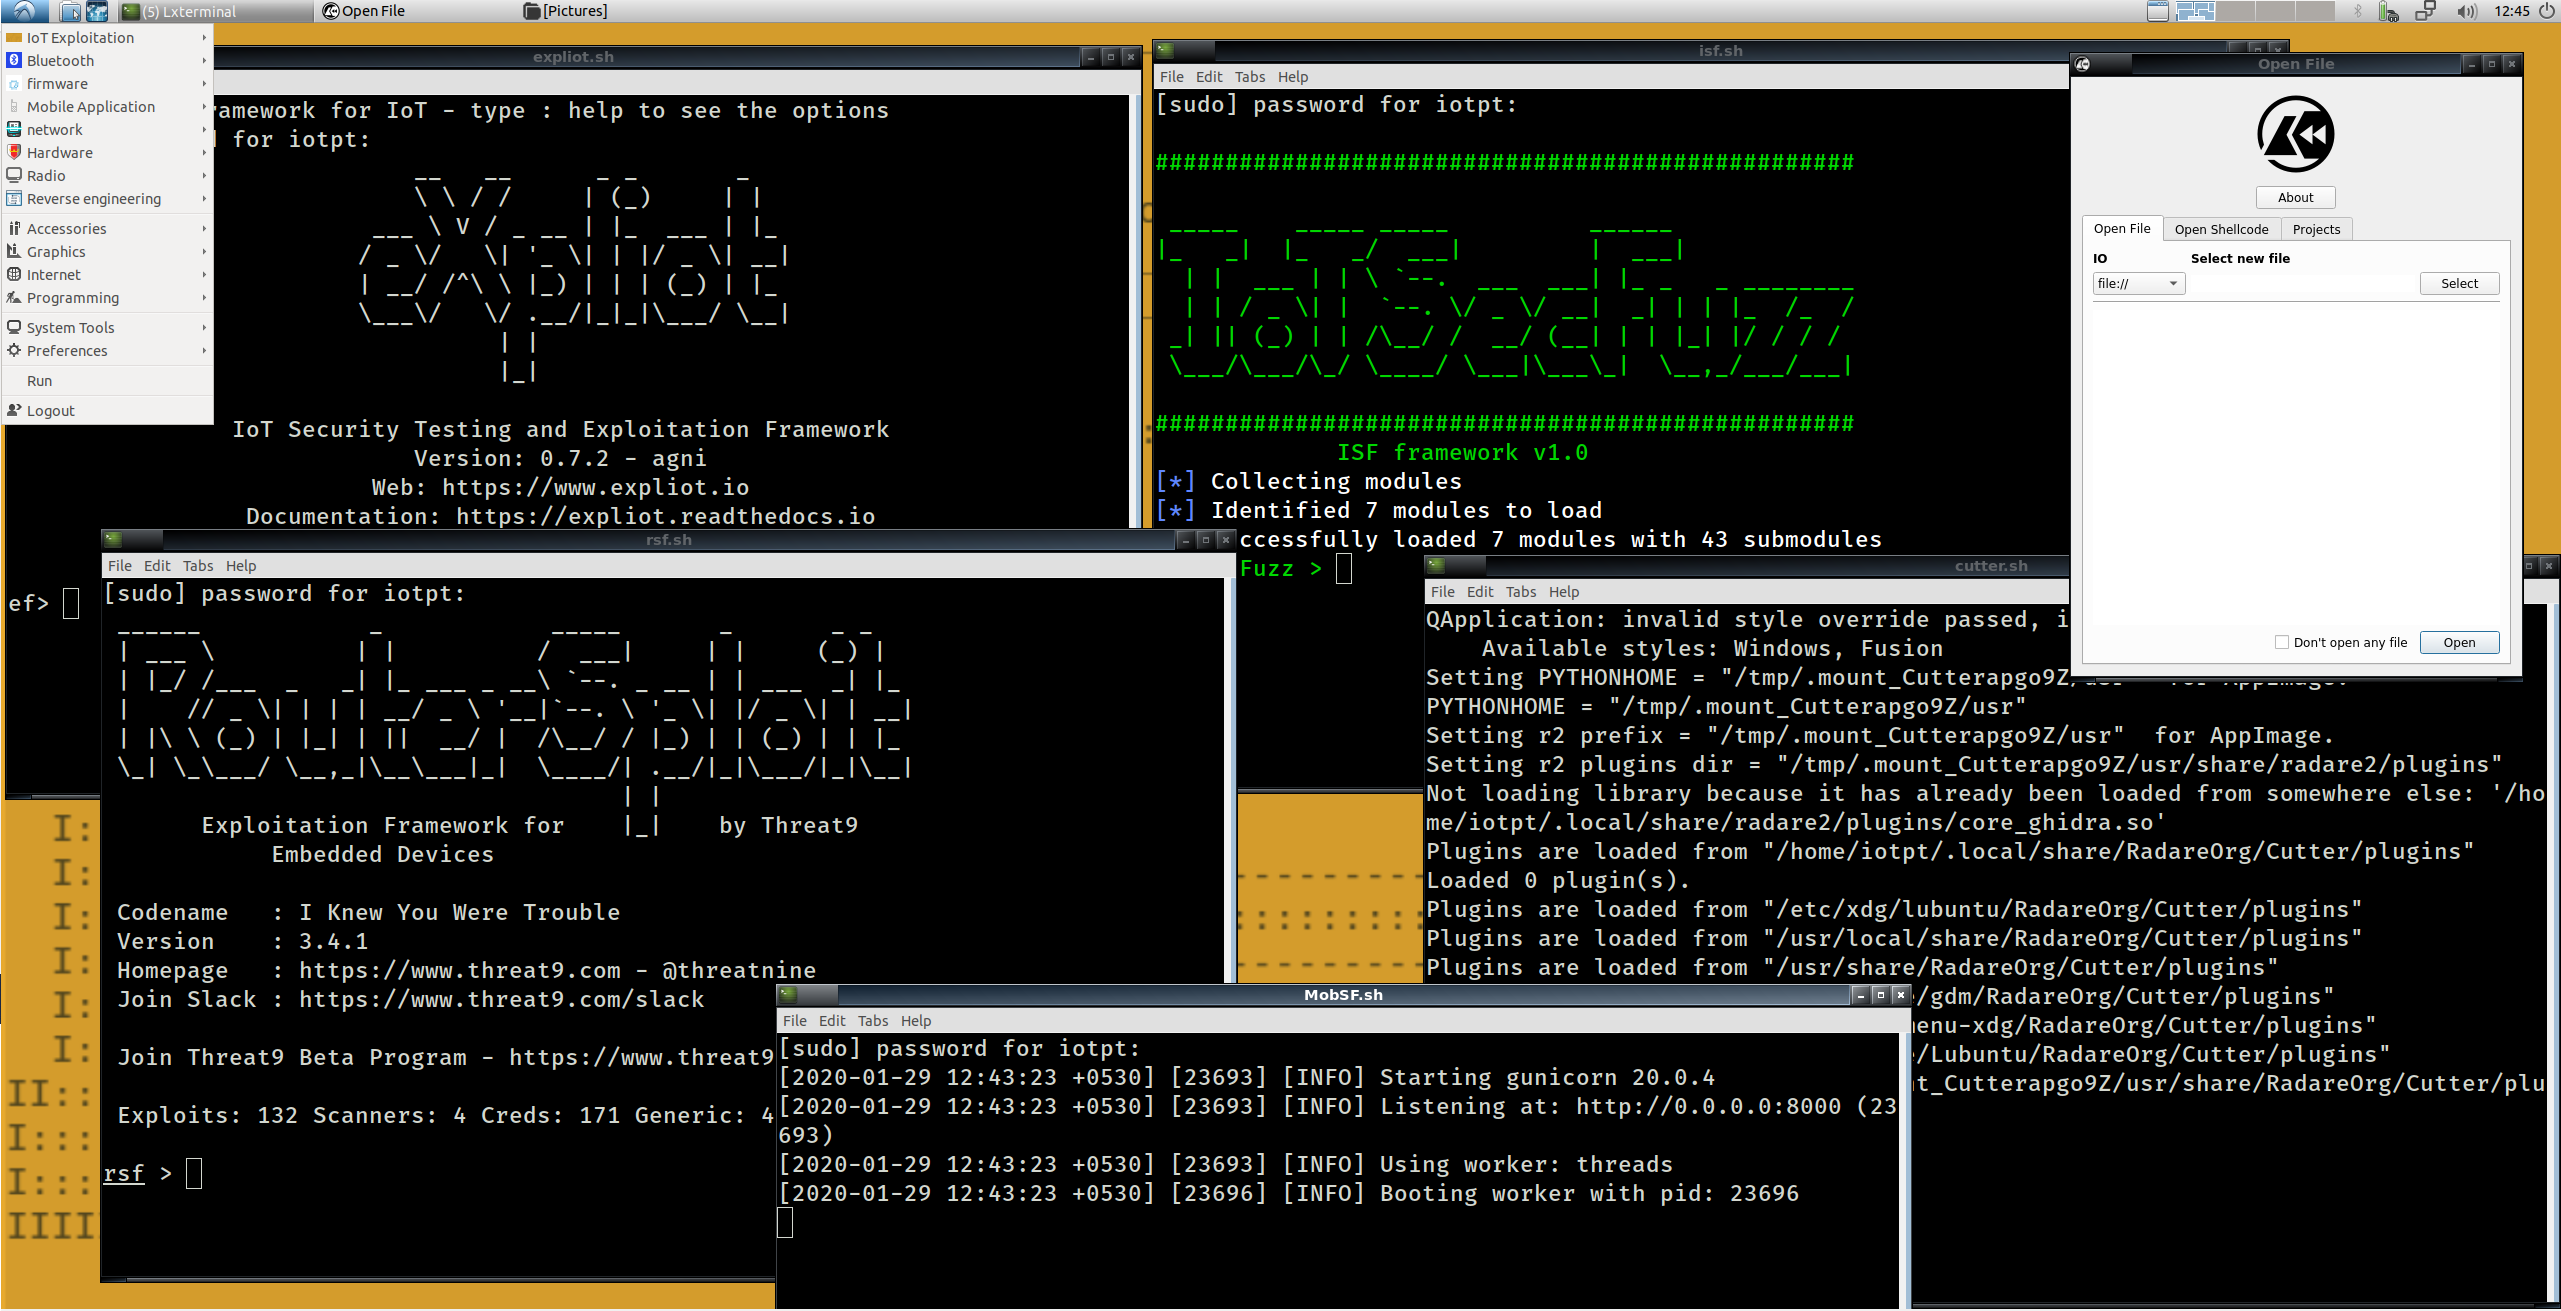 iot-ptv/iot-pt-v1
Un entorno virtual para pentesting de dispositivos IoT
 revng/revng-c
Biblioteca central de elevación de binarios que traduce código ejecutable a LLVM IR y reconstruye código fuente similar a C para flujos de trabajo de…
 yeggor/uefi_retool
Una herramienta para la ingeniería inversa de firmware UEFI
 20urc3/sekiryu
Kit completo para Ghidra headless.
 memn0ps/matrix-rs
Rusty Hypervisor: hipervisor Type-2 Blue Pill del kernel de Windows en Rust (Nombre en clave: Matrix)
 coldzer0/cmulator
Cmulator es un emulador de sandbox de ingeniería inversa scriptable (x86 - x64) para shellcode y binarios PE. Basado en Unicorn, Zydis Engine y…








