
 #1
Herramientas para descompilar, desensamblar y entender el funcionamiento interno del malware y binarios complejos.
Recomendado por Kitploit

 hasherezade/libpeconv
Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
 reclassnet/reclass.net
Más que un port de ReClass a la plataforma .NET.
 bootleg/ret-sync
ret-sync es un conjunto de plugins que ayuda a sincronizar una sesión de depuración (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) con los desensambladores…
 kevthehermit/ratdecoders
Decodificadores de Python para Troyanos de Acceso Remoto Comunes
 softscheck/tplink-smartplug
Cliente de TP-Link WiFi SmartPlug y disector de Wireshark
 vicanso/pingap
Un proxy inverso como nginx, construido sobre pingora, simple y eficiente.
 ilias1988/hacking-cheatsheets
Una colección completa de cheatsheets, guías y herramientas para pruebas de penetración.
 greatscottgadgets/facedancer
Implementa tu propio dispositivo USB en Python, compatible con un periférico de hardware como Cynthion o GreatFET
 taielab/awesome-hacking-lists
Una colección curada de herramientas de pruebas de penetración de primer nivel y utilidades de productividad en múltiples dominios. ¡Únete a nosotros…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
Una lista curada de plugins para IDA, x64DBG, Ghidra y OllyDBG.
 intelxed/xed
Librería de bajo nivel para codificar y decodificar instrucciones x86 IA32/Intel64, que expone APIs para la longitud de las instrucciones, operandos,…
 mandiant/flare-learning-hub
Contenido educativo gratuito sobre ingeniería inversa y análisis de malware del equipo FLARE
 hahwul/mobilehackersweapons
Armas de los hackers móviles / Una colección de herramientas geniales usadas por hackers móviles. Feliz hacking, feliz bug-hunting
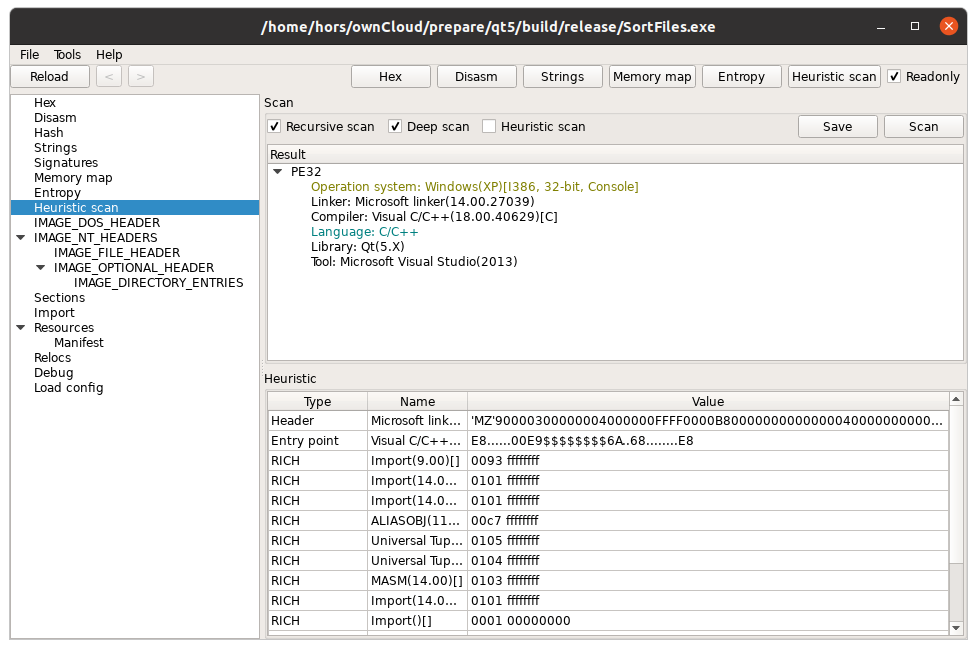 horsicq/xpeviewer
Visor/editor de archivos PE para Windows, Linux y MacOS.
 theopolis/uefi-firmware-parser
Analiza estructuras relacionadas con firmware BIOS/Intel ME/UEFI: Volumes, FileSystems, Files, etc.
 califio/publications
Colección curada de artículos de investigación en seguridad, informes de explotación de CVE, análisis de ingeniería inversa de componentes internos…
 rehints/efixplorer
Plugin y cargador de IDA para análisis de firmware UEFI y automatización de ingeniería inversa








