
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit
 d3vn0mi/cve-2025-2304-poc
Prueba de concepto para CVE-2025-2304 — crítica (CVSS 9.4) escalada de privilegios por asignación masiva en Camaleon CMS.
 0dayninja/cve-2021-3560
Exploit de omisión de autenticación en Polkit D-Bus
 malwareman007/cve-2022-30206
Una PoC de CVE-2022-30206
 calligraf0/cve-2024-0311
Exploit de prueba de concepto para CVE-2024-0311 que evita la política de Skyhigh Client Proxy mediante inyección de procesos y manipulación de named…
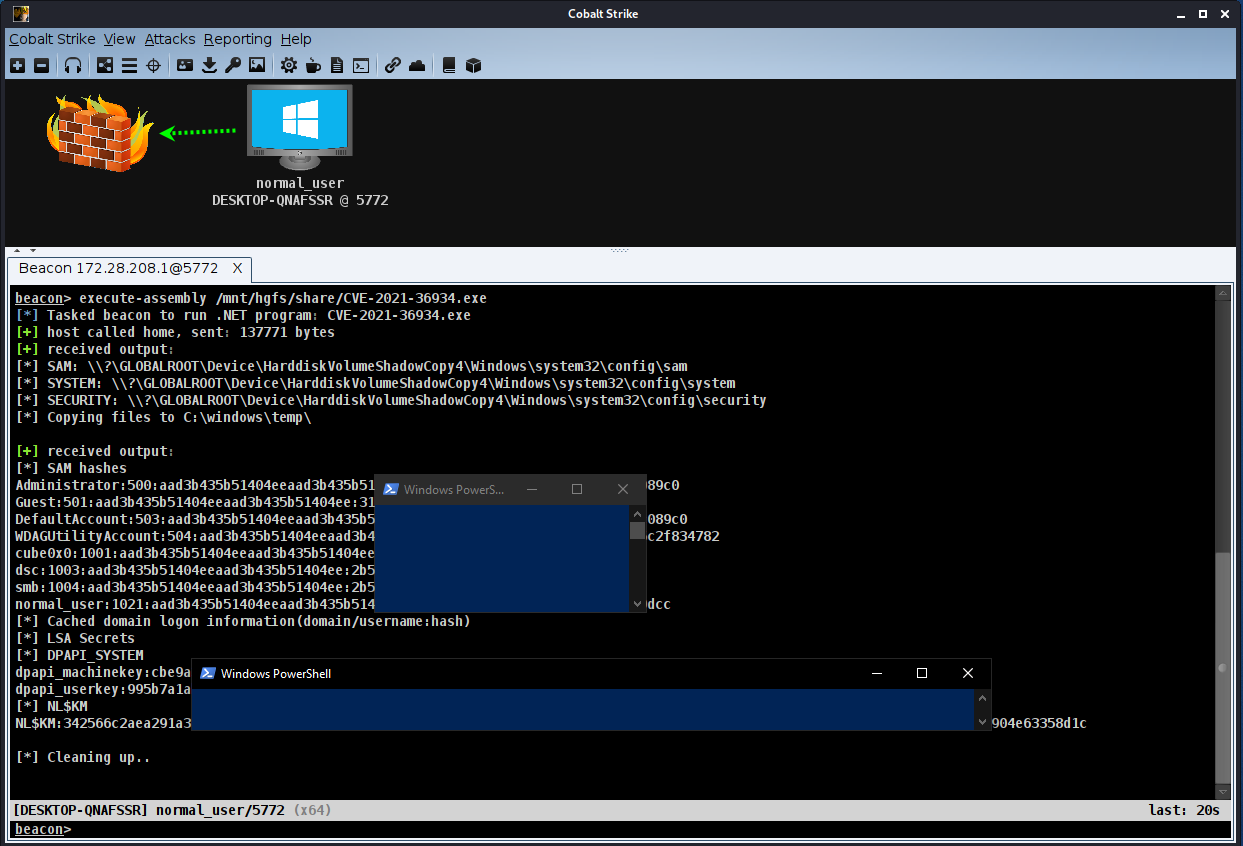 preventions/cve-2021-36934
PoC en C# para CVE-2021-36934/HiveNightmare/SeriousSAM
 drapl0n/pwnkit
Payload de USB Rubber Ducky que explota CVE-2021-4034 para escalar privilegios y abrir un shell root en sistemas tipo Unix en menos de 10 segundos.
 percivalll/dirty-frag-kubernetes-poc
Prueba de concepto que demuestra la fuga de contenedores en Amazon EKS explotando Dirty Frag (CVE-2026-43284), una corrupción de la caché de páginas…
 rednaga/adups-get-super-serial
CVE-2015-2231 Prueba de concepto
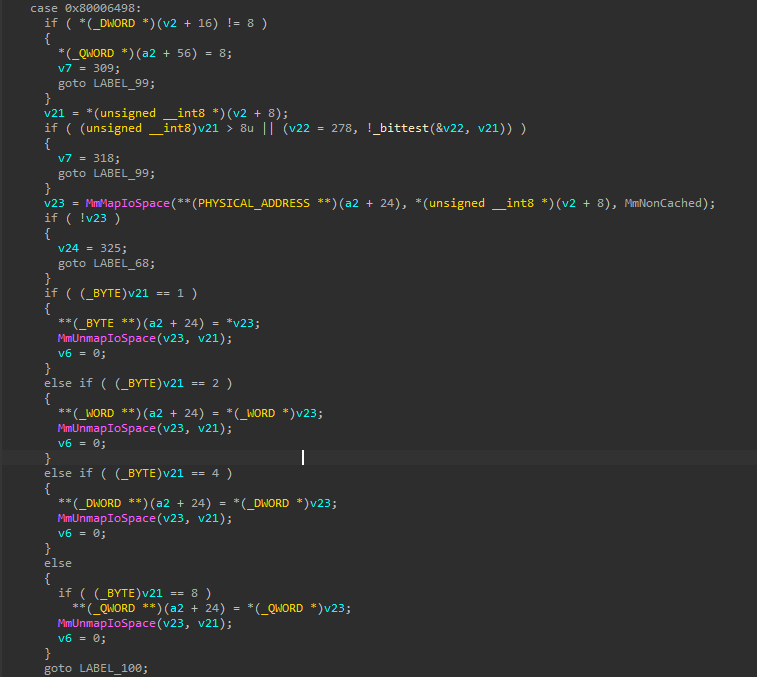 demoo1337/throttlestop
CVE-2025-7771 Exploit de escalada de privilegios de ThrottleStop.sys - acceso IOCTL sin restricciones a la memoria física a través de MmMapIoSpace
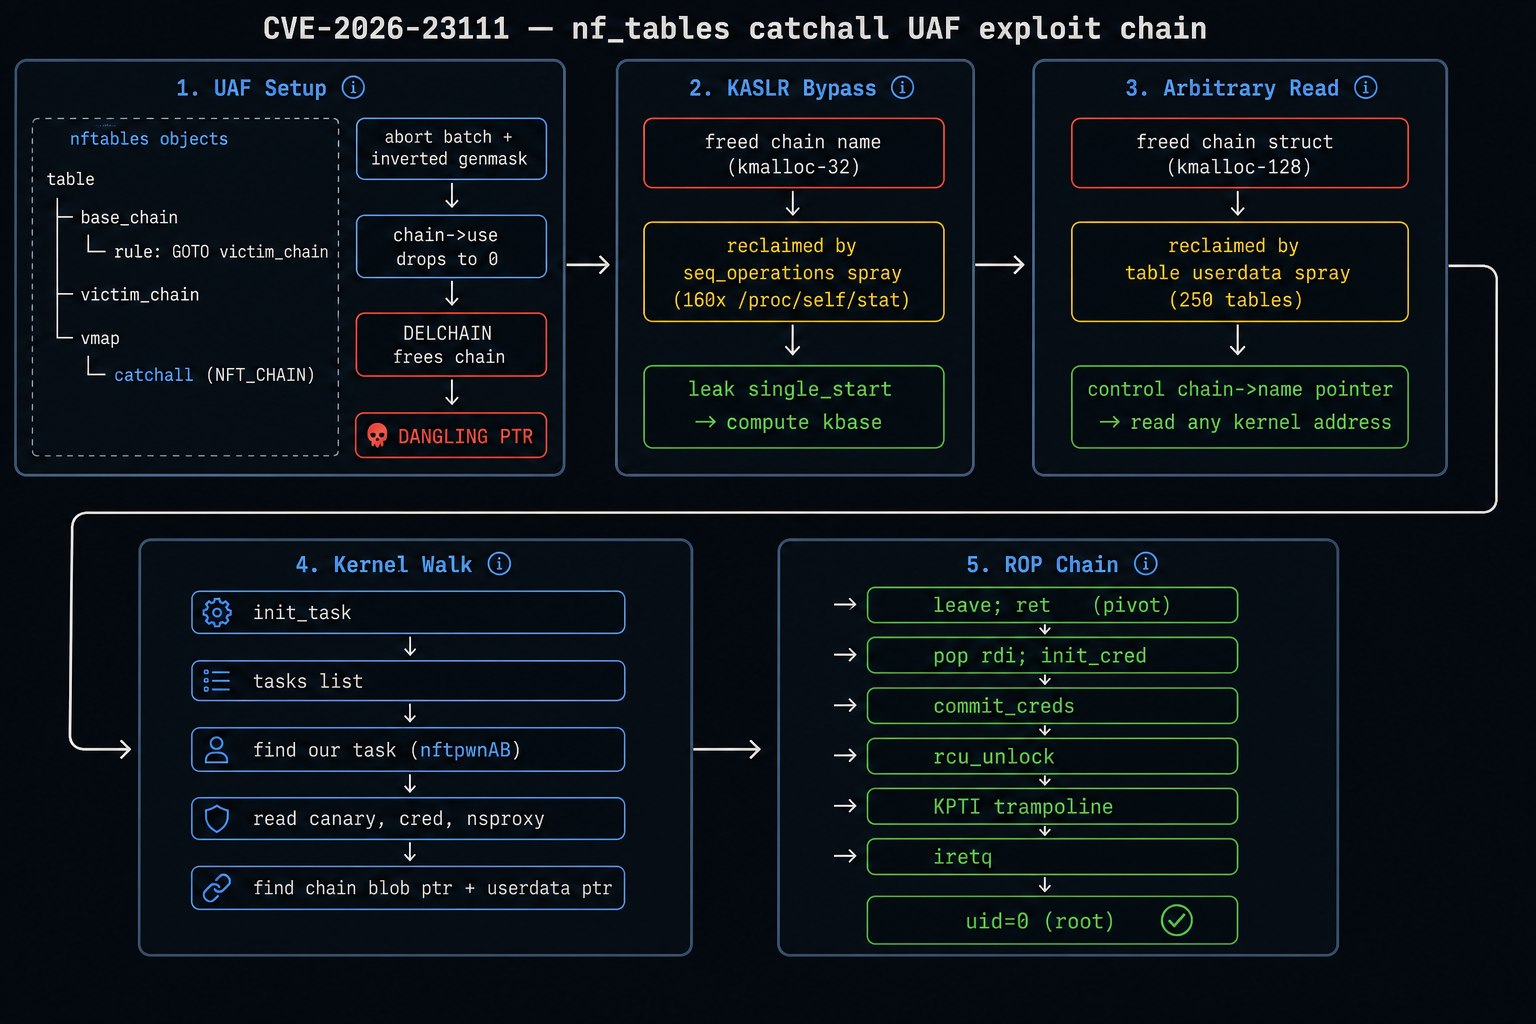 knz-source/cve-2026-23111-poc-noddlenpottato
CVE-2026-23111 nf_tables catchall UAF — LPE sin privilegios para Linux 5.10-6.18. Exploit auto-adaptativo con bypass de KASLR, lectura arbitraria del…
 xndpxs/cve-2022-0847
Vulnerabilidad en el kernel de Linux desde la versión 5.8
 d4rkks/cve-2025-7771-vulnerability-exploration
Escalada de privilegios en el sistema desde un controlador sin firmar utilizando la vulnerabilidad de throttlestop
 gergelykalman/cve-2023-32407-a-macos-tcc-bypass-in-metal
Exploit de prueba de concepto para CVE-2023-32407, que demuestra un bypass de TCC (Transparencia, Consentimiento y Control) de macOS en el framework…
 heeeeen/cve-2014-7911poc
Exploit de prueba de concepto para CVE-2014-7911 dirigido a Android 4.4.4 en Nexus5, utilizando una cadena ROP personalizada para escalar privilegios…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: cadena de herramientas Go de binario único + puerto objetivo realme RMX5010 (A16, SM8750)
 predyy/cve-2025-2304
Script de Python para explotar la escalada de privilegios en Camaleon CMS.
 redyopsresearchlabs/cve-2020-1283_windows-denial-of-service-vulnerability
Código de explotación para CVE-2020-1283 - Vulnerabilidad de denegación de servicio en Windows
 gopartner/realme-c53-unlock-root
Desbloqueo del bootloader (CVE-2022-38694) y guía de root para Realme C53 / RMX3760 (Unisoc T612)








