#1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit
 peterpan0927/cve-2017-2370
en Mac 10.12.2
 lazaars/ultrarealy_with_cve-2019-1040
Versión actualizada de la herramienta UltraRealy con soporte para el exploit CVE-2019-1040
 abrewer251/cve-2025-62215_windows_kernel_pe
Este PoC demuestra una condición de carrera en el kernel de Windows que conduce a una vulnerabilidad de doble liberación (double-free), permitiendo…
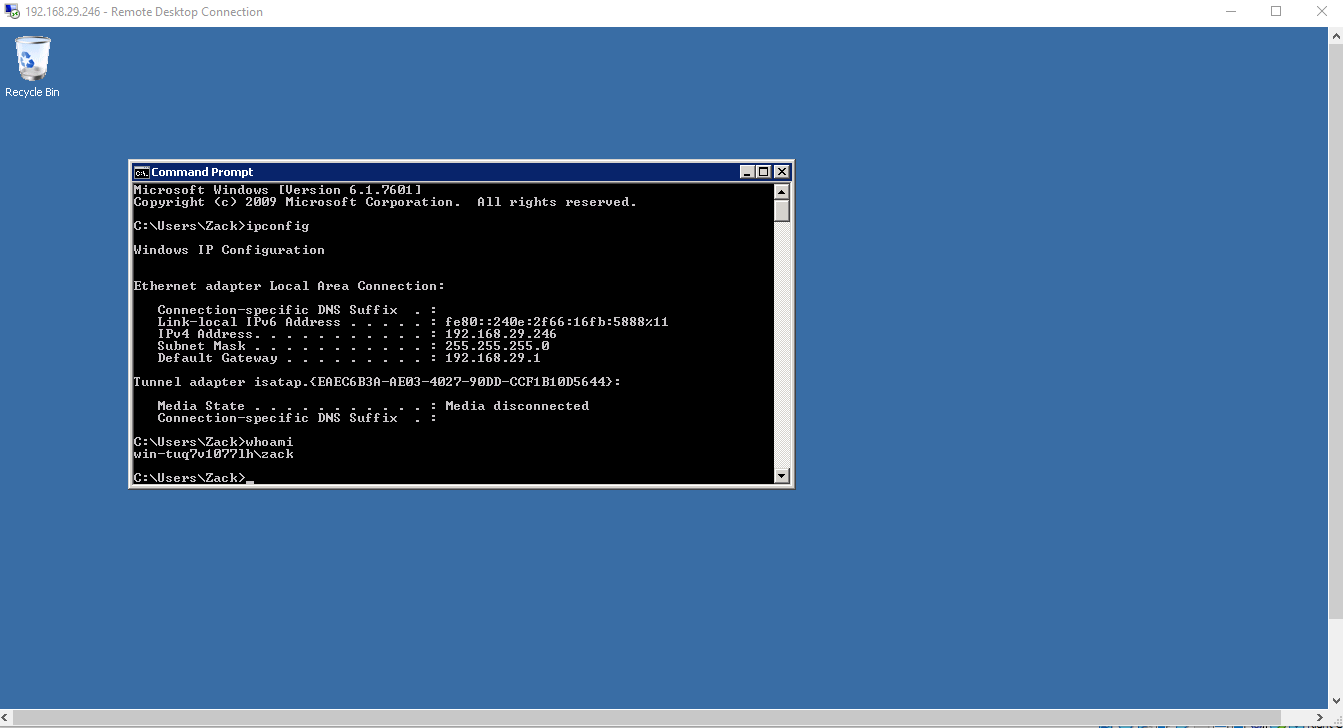 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Guía paso a paso para explotar la vulnerabilidad MS17-010 EternalBlue en Windows Server 2008 R2, incluyendo reconocimiento, explotación,…
 mbanyamer/cve-2025-24076
Exploit en Python para CVE-2025-24076, una vulnerabilidad de escalada de privilegios del servicio Cross Device de Windows. Reemplaza una DLL para…
 alfarom256/cve-2022-45451
PoC para Acronis Lectura Arbitraria de Archivos - CVE-2022-45451
 0xblackash/cve-2026-43284
CVE-2026-43284
 paradoxis/cve-2026-57239
Exploit de prueba de concepto para CVE-2026-3775/CVE-2026-3780 y CVE-2026-57239 que le permite obtener derechos de NT AUTHORITY\SYSTEM a través del…
 im-hanzou/msaper
Herramienta automática masiva para comprobar y explotar la vulnerabilidad en CVE-2023-3076 - MStore API < 3.9.9 - Escalada de privilegios no…
 jcalabres/root-exploit-pixel3
Exploit de escalada de privilegios local para Pixel 3 (CVE-2020-0041) que desactiva SELinux y genera una shell root mediante corrupción de memoria…
 0xblackash/cve-2026-41091
CVE-2026-41091
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) PoC de suplantación de DC en AD CS. Manejo de SAN corregido + reutilización de cuentas segura para MAQ.
 z3apa3a/spydir
Spydir es una pequeña utilidad para monitorear cambios de archivos en un directorio de Windows independientemente de los permisos de subdirectorios y…
 godylockz/cve-2024-42327
PoC para CVE-2024-42327: Escalada de privilegios en Zabbix -> RCE
 amitr12/cybersec
Hoja de referencia HTML de un solo archivo para equipos rojos y pentesters con variables de atacante/objetivo de autoinyección, generador de reverse…
 diego-altf4/cve-2023-4911
Prueba de concepto para CVE-2023-4911 (Looney Tunables) descubierto por Qualys Threat Research Unit
 luan0ap/cve-2018-14634
prueba de concepto (PoC) para distribuciones Linux basadas en Debian, CentOS y RedHat - exploit 1
 purpleozone/pe_cve-cve-2021-3156
Exploit para Ubuntu 20.04 usando CVE-2021-3156 mejorado con scripts de post-explotación