
 #1
Herramientas para crear, gestionar y analizar páginas de inicio de sesión falsas y campañas de correo electrónico.
Recomendado por Kitploit

 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor script que weaponiza archivos LNK y Library-MS para provocar la divulgación de hashes SMB NTLMv2, incluida la evasión de…
 zzn1nj4/cve-2025-22131-poc
PoC para CVE-2025-22131
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Este es un PoC/Exploit para la vulnerabilidad XSS de PhpSpreadsheet CVE-2024-47875.
 praetorian-inc/oauthseeker
Una aplicación maliciosa de OAuth que puede ser utilizada tanto para ataques de phishing internos como externos dirigidos a usuarios de Microsoft…
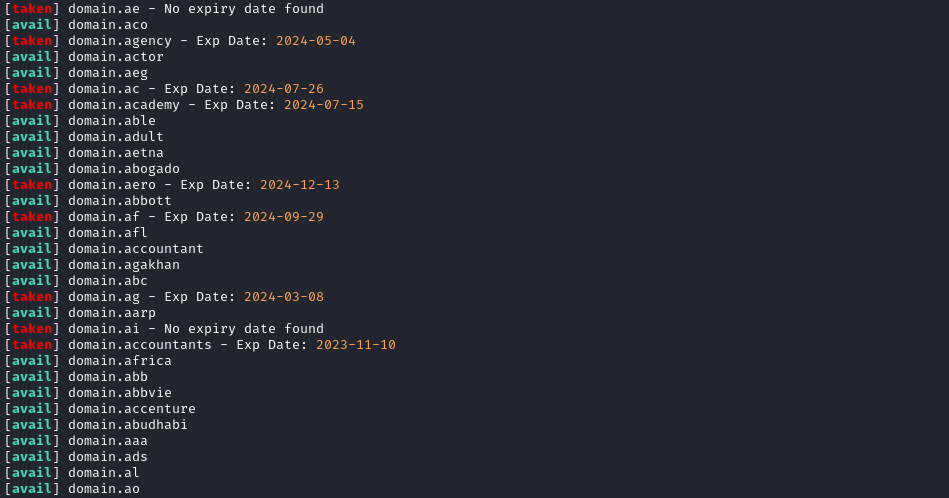 yuyudhn/tldhunt
Verificador de disponibilidad de dominios basado en Bash que escanea registros WHOIS a través de múltiples TLD para encontrar dominios no registrados…
 secsys-fdu/cve-2025-51863
Prueba de concepto para una vulnerabilidad Self-XSS en ChatGPTUtil, que demuestra el robo de cookies y el secuestro de cuenta mediante cargas útiles…
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatiza la creación y alojamiento de un payload JavaScript XSS para instalar un módulo de tema malicioso, desencadenando una reverse shell…
 gmh5225/definitelynotphishing
Contiene phislets de evilginx, plantillas de gophish, extensiones de Burp Suite, etc.
 thespeedx/tbomb
Este es un Bombardero de SMS y Llamadas para Linux y Termux
 themehackers/cve-2024-21413
CVE-2024-21413 | PoC de vulnerabilidad de ejecución remota de código en Microsoft Outlook
 an0nud4y/evilginx-phishing-infra-setup
Guía de configuración de infraestructura de phishing con Evilginx: aseguramiento de la infraestructura de Evilginx y Gophish, eliminación de IOCs y…
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 Prueba de Concepto
 r00t-3xp10it/fakeimageexploiter
Usa un image.jpg falso para explotar objetivos (ocultar extensiones de archivo conocidas)
 simplerhacking/evilginx3-phishlets
Este repositorio proporciona a los pentesters y equipos rojos una extensa colección de plantillas de phishing dinámicas diseñadas específicamente…
 olivsec/loboguara
Plataforma de inteligencia de amenazas cibernéticas para descubrimiento de certificados SSL, escaneo de dominios/URLs, monitoreo de fugas de datos,…
 joelgmsec/evilnovnc
Plataforma de phishing en tiempo real que evita la autenticación de dos factores (2FA) mediante una sesión de navegador noVNC en vivo, capturando…
 mgeeky/decode-spam-headers
Un script que te ayuda a entender por qué tu correo electrónico terminó en Spam
 alchemist3dot14/cve-2025-2783
PoC simulado para CVE-2025-2783 — una vulnerabilidad de escape de sandbox en el Mojo IPC de Chrome. Incluye entrega de phishing, fuzzing de memoria,…








