Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Mecanismos de Persistencia — Página 24 | Kitploit
Categorías

Mecanismos de Persistencia

Herramientas para mantener acceso a largo plazo a sistemas comprometidos, incluso después de reinicios.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
Empire preview#1

Empire

GitHubbc-security/empire
5.2khace 1 mes
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7khace 2h 53m
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7khace 10 días
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7khace 1 año
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4khace 2 años
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8khace 10h 44m
impacket preview#10

impacket

GitHubfortra/impacket
16.0khace 12h 26m
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8khace 6 meses
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7khace 5 días
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6khace 6 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
508 resultados
Flowise-CVE-2026-58057-exploit preview

Flowise-CVE-2026-58057-exploit

GitHubcerberusmrxi/flowise-cve-2026-58057-exploit

Exploit de RCE de Flowise para Windows (CVE-2026-58057). Omite la validación de variables de entorno mediante una falla que distingue entre…
persistence-mechanismsvulnerability-analysisexploitation+7
1hace 3 meses
hp-slate7-root-kit preview

hp-slate7-root-kit

GitHubvalentineus/hp-slate7-root-kit

Kit de root para HP Slate 7 2800 con Android 4.1.1 usando CVE-2015-1805.

android-securityprivilege-escalationpersistence-mechanisms+6
1hace 2 meses
CVE-2022-34301 preview

CVE-2022-34301

GitHubthemalwareguardian/cve-2022-34301

Demuestra el bypass de Secure Boot de CVE-2022-34301 mediante el UEFI Shell firmado por Eurosoft (esdiags.efi), utilizando el comando mm para anular…
persistence-mechanismsvulnerability-analysisexploitation+4
1hace 1 mes
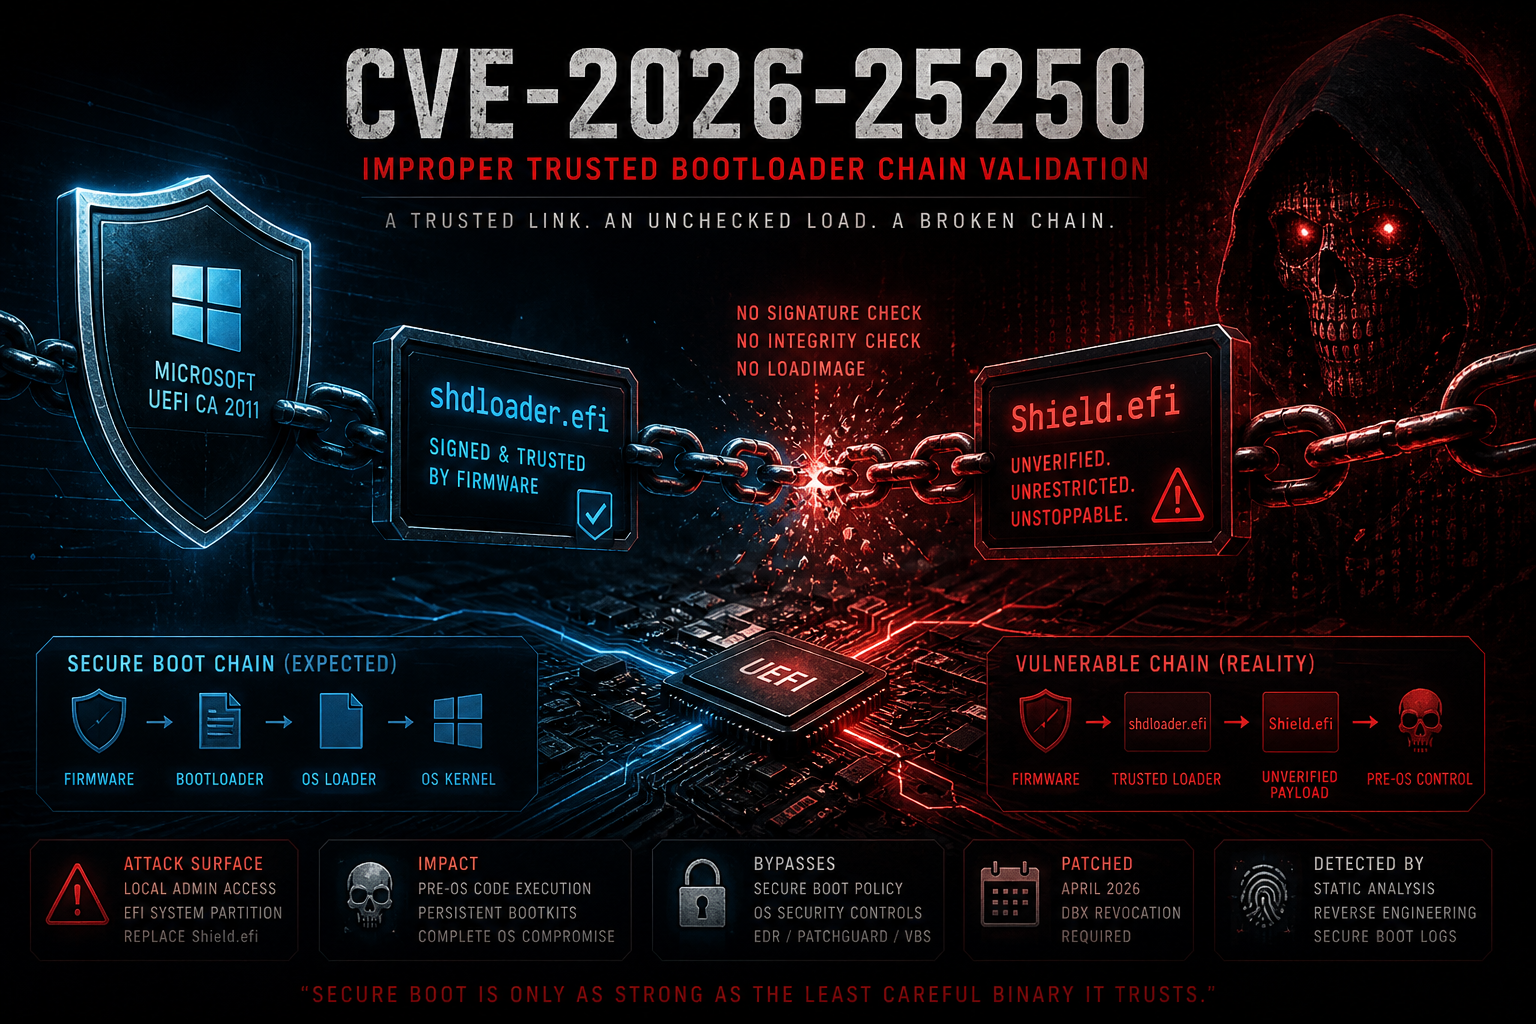
CVE-2026-25250 preview

CVE-2026-25250

GitHubthemalwareguardian/cve-2026-25250

Análisis y exploit para CVE-2026-25250, una omisión de Secure Boot en Horizon DataSys Reboot Restore donde shdloader.efi carga Shield.efi sin…
persistence-mechanismsvulnerability-analysisexploitation+3
1hace 2 meses
Project-CVE-2026-33017 preview

Project-CVE-2026-33017

GitHube4zyy/project-cve-2026-33017

CVE-2026-33017 - Exploit de RCE no autenticado en Langflow
reconnaissancepersistence-mechanismsvulnerability-analysis+6
1hace 1 mes
WinRAR-CVE-2025-8088-Path-Traversal-PoC preview

WinRAR-CVE-2025-8088-Path-Traversal-PoC

GitHubpexlexity/winrar-cve-2025-8088-path-traversal-poc

Prueba de concepto para la vulnerabilidad CVE-2025-8088 en WinRAR (recorrido de rutas mediante ADS)

persistence-mechanismsvulnerability-analysisexploitation+3
2hace 1 año
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org),…
memory-forensicspersistence-mechanismsreverse-engineering+4
1hace 2 meses
ExtensionHijack preview

ExtensionHijack

GitHubal1ex/extensionhijack

ExtensionHijack

persistence-mechanismspost-exploitationred-teaming
2hace 6 años
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Auditor de seguridad PowerShell de solo lectura para endpoints y servidores Windows: verifica la configuración de Defender, el estado de parches, las…
defensive-toolsioc-managementpersistence-mechanisms+8
1hace 2 meses
CVE-2024-54085 preview

CVE-2024-54085

GitHubmr-zapi/cve-2024-54085

Solo PoC para CVE 2024-54085
authentication-authorizationembedded-systems-securitypersistence-mechanisms+5
2hace 1 año
CVE-2025-8088-Winrar preview

CVE-2025-8088-Winrar

GitHubundefined-name12/cve-2025-8088-winrar

Herramienta avanzada de explotación transversal de ruta de WinRAR para CVE-2025-8088
payload-generationpersistence-mechanismsvulnerability-analysis+3
2hace 8 meses
Exploit-CVE-2014-4210- preview

Exploit-CVE-2014-4210-

GitHubzorvithonleo/exploit-cve-2014-4210-

Exploit para CVE-2014-4210 dirigido a la deserialización de WebLogic, con características posteriores a la explotación que incluyen despliegue de…
privilege-escalationpersistence-mechanismsexploitation+7
2hace 1 año
CVE-2026-5027-Langflow preview

CVE-2026-5027-Langflow

GitHublayer-6/cve-2026-5027-langflow

Herramienta de explotación multi-CVE para ejecución remota de código sin autenticación en Ivanti Sentry y FortiSandbox. Incluye shell interactiva,…

privilege-escalationpersistence-mechanismsvulnerability-analysis+8
hace 4 meses
honda preview

honda

GitLabnu11secur1ty/0

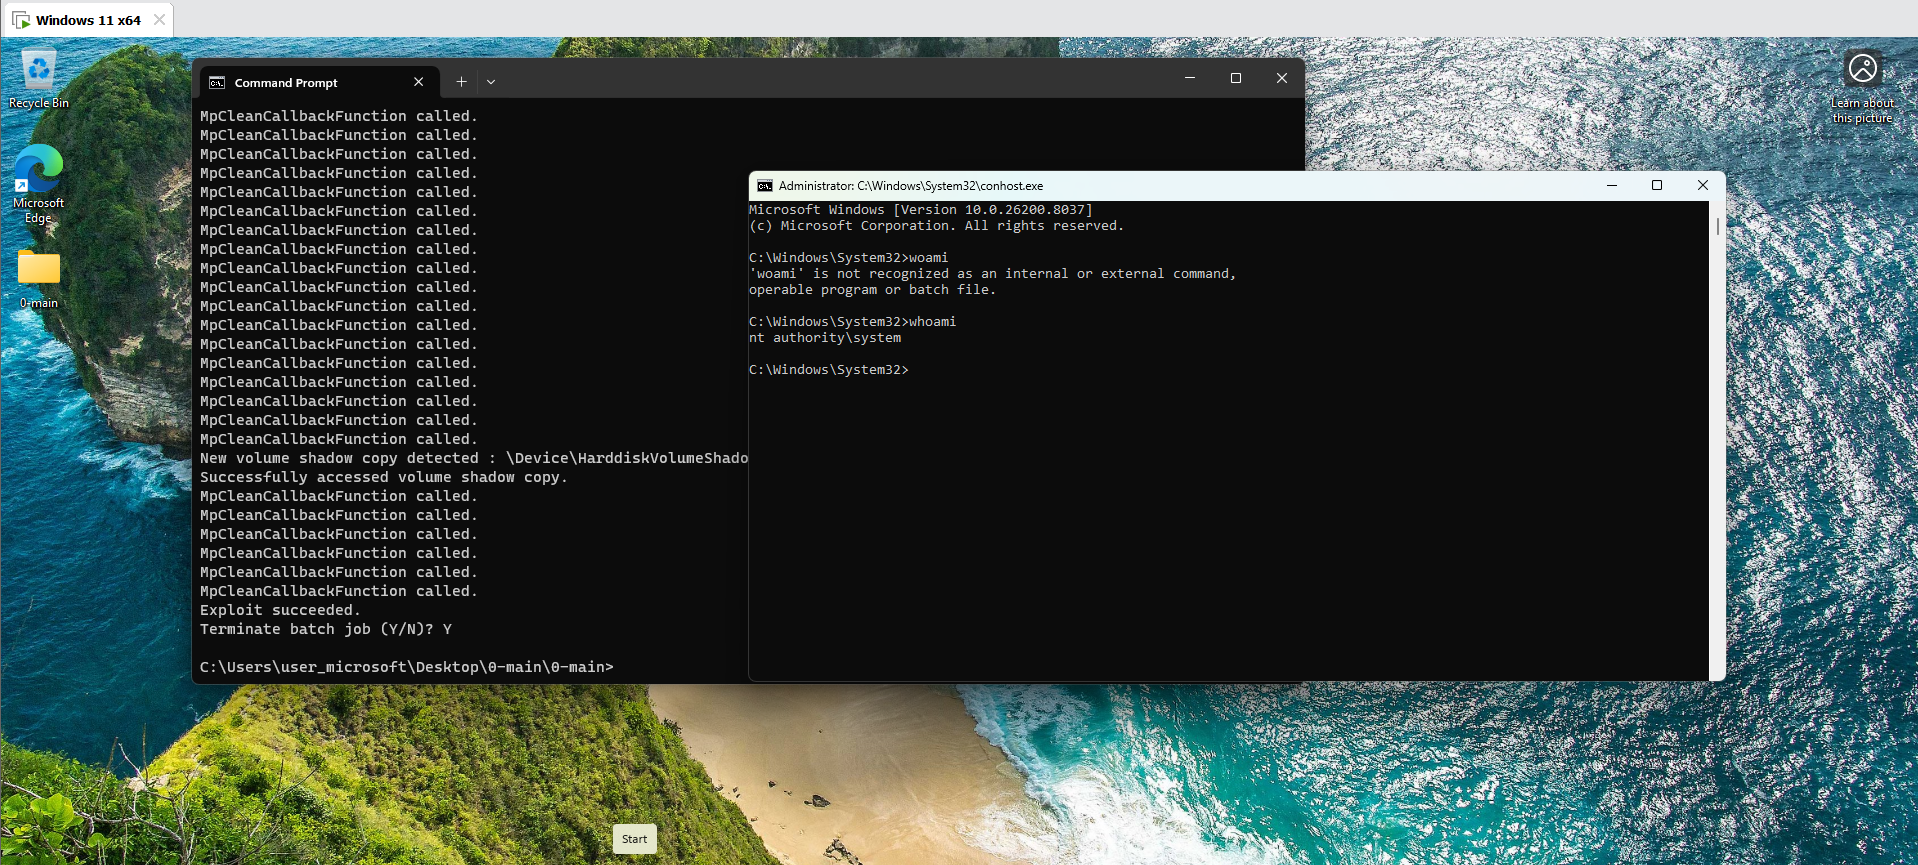
Exploit para una condición de carrera en Windows Defender que escala a SYSTEM mediante use-after-free, provoca un bloqueo de MsMpEng.exe, ejecuta un…
privilege-escalationpersistence-mechanismsexploitation+3
hace 4 meses
lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195 preview

lenovo-a1000g-mt8317-A412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

GitHubvoidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195

[Asistido por IA] Método de root para Lenovo IdeaTab A1000G (MT8317, kernel 3.4.0, Android 4.1) mediante CVE-2016-5195 (Dirty COW)
android-securityprivilege-escalationpersistence-mechanisms+4
hace 3 meses
cve-2025-57819-exploit preview

cve-2025-57819-exploit

GitHubits1zero/cve-2025-57819-exploit

Exploit de Python para CVE-2025-57819 dirigido a FreePBX mediante inyección SQL no autenticada para lograr la ejecución remota de código con shell…
persistence-mechanismsvulnerability-analysisexploitation+4
hace 3 meses
chimera preview

chimera

GitHub1neptune/chimera

Cargador de secuestro de DLL basado en Rust para MobaXterm (CVE-2026-6421) con persistencia
privilege-escalationpersistence-mechanismsvulnerability-analysis+4
hace 3 meses
Powershell-C2 preview

Powershell-C2

GitHubal1ex/powershell-c2

Powershell-C2

persistence-mechanismspost-exploitationcommand-and-control+2
1hace 6 años
Anterior1…232425…29Siguiente