
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 synacktiv/grouppolicybackdoor
Framework de manipulación y explotación de Objetos de Directiva de Grupo
 nfc-tools/milazycracker
Mifare Classic Plus - Implementación del ataque Hardnested para el lector USB SCL3711 con LibNFC
 ihebski/angryfuzzer
Herramientas para la recolección de información
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 projectzeroindia/cve-2019-11510
Exploit para la lectura arbitraria de archivos en Pulse Secure SSL VPN (CVE-2019-11510)
 lumoslab-innovation/openhunterai
Red team de IA local-first para seguridad de aplicaciones web, API y LLM. Razonamiento estilo atacante, hallazgos respaldados por evidencia y…
 agent-field/sec-af
Auditor de seguridad de código nativo de IA en AgentField que demuestra la explotabilidad con veredictos, trazas y evidencia accionable.
 davidcarliez/trustmebro
Evade las salvaguardas de los LLM confundiéndolos con salida de herramientas fabricada.
 skelsec/jackdaw
reunir reunir reunir
 pwntester/serialkillerbypassgadgetcollection
Colección de gadgets de bypass para extender y envolver payloads de ysoserial
 ms-web-bn/t14m4t
Herramienta automatizada de ataque por fuerza bruta.
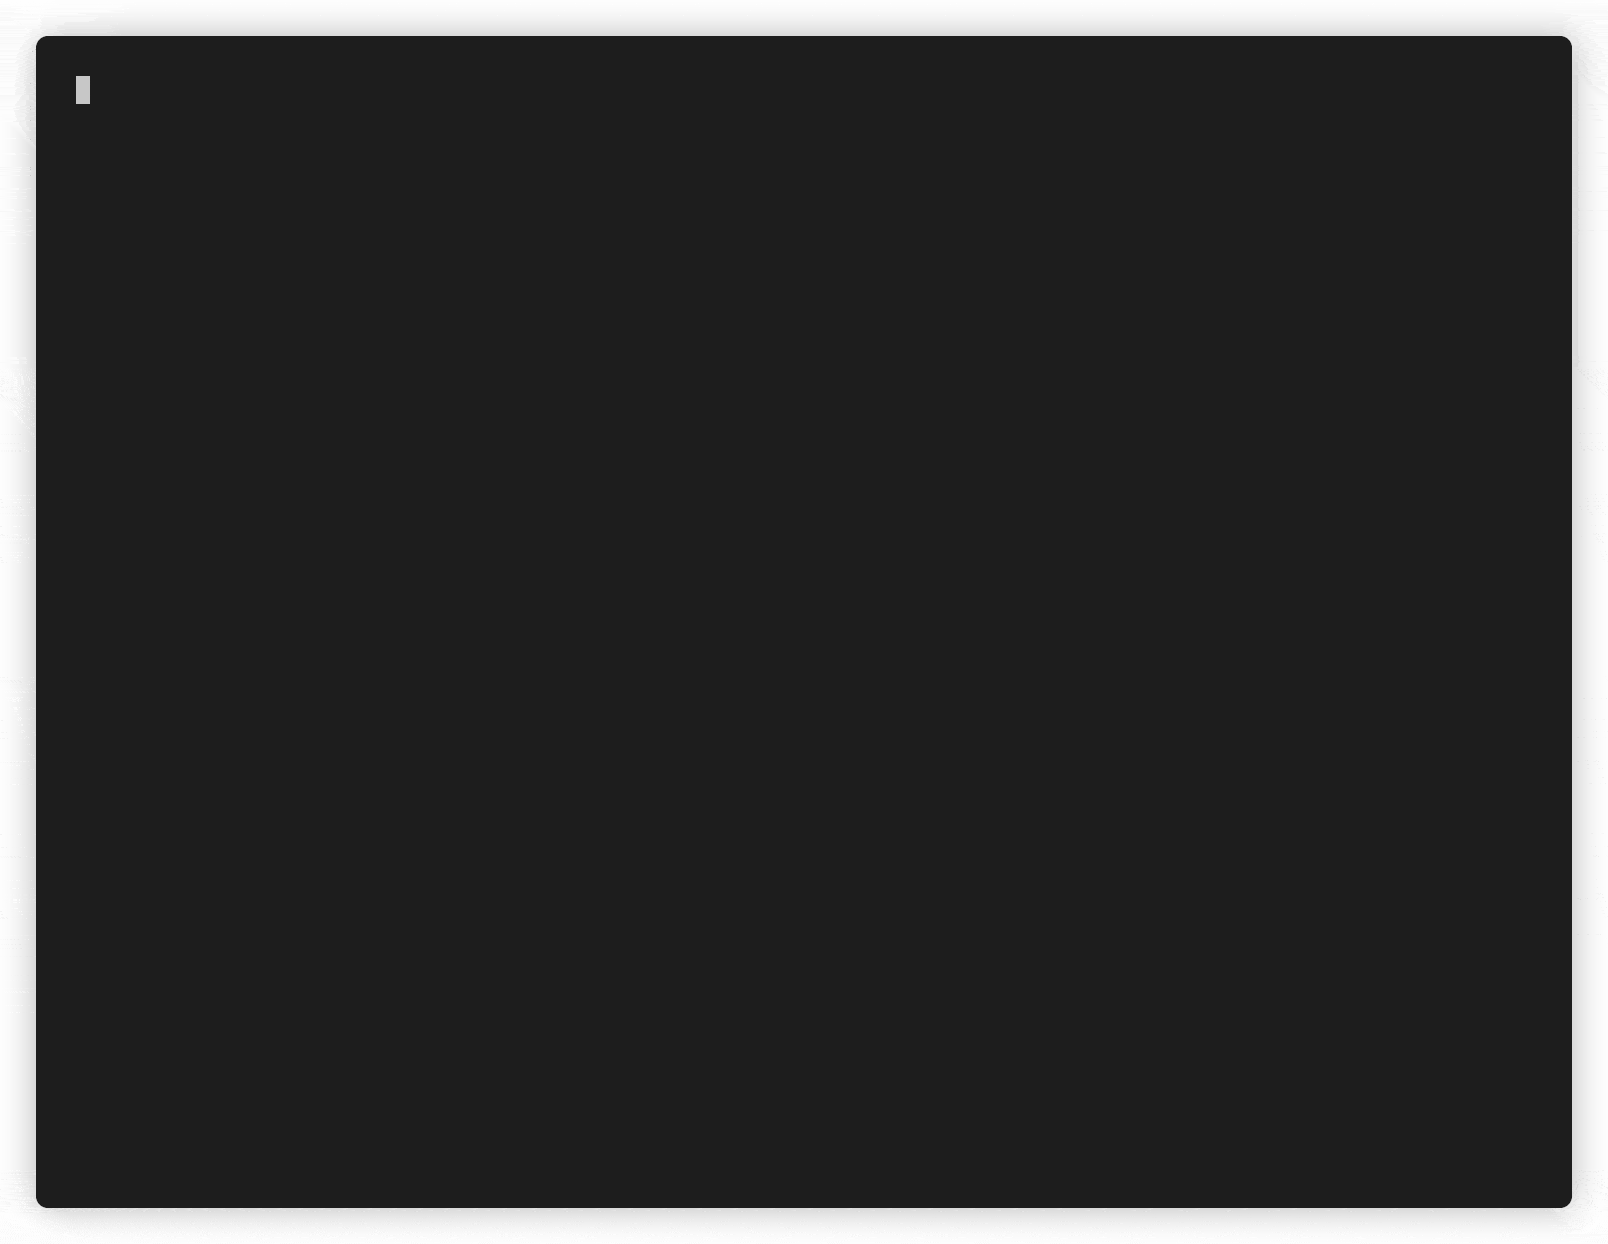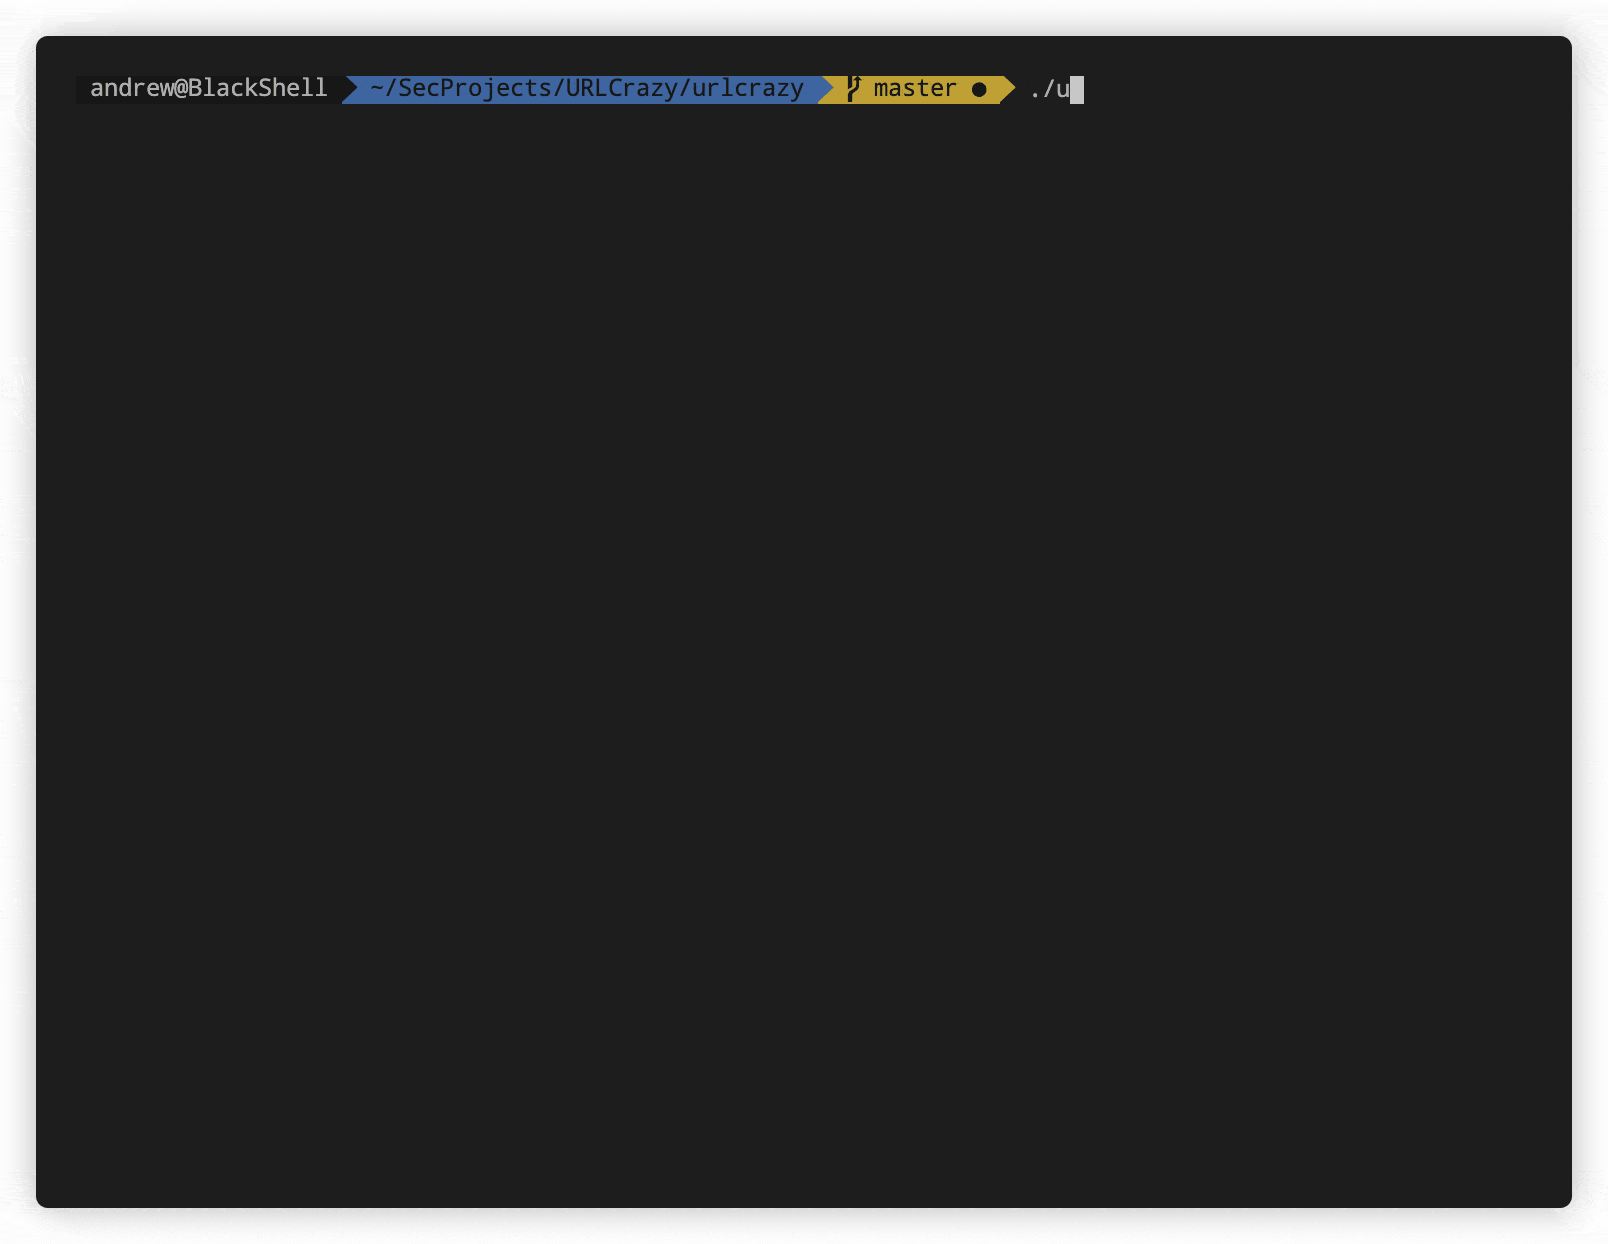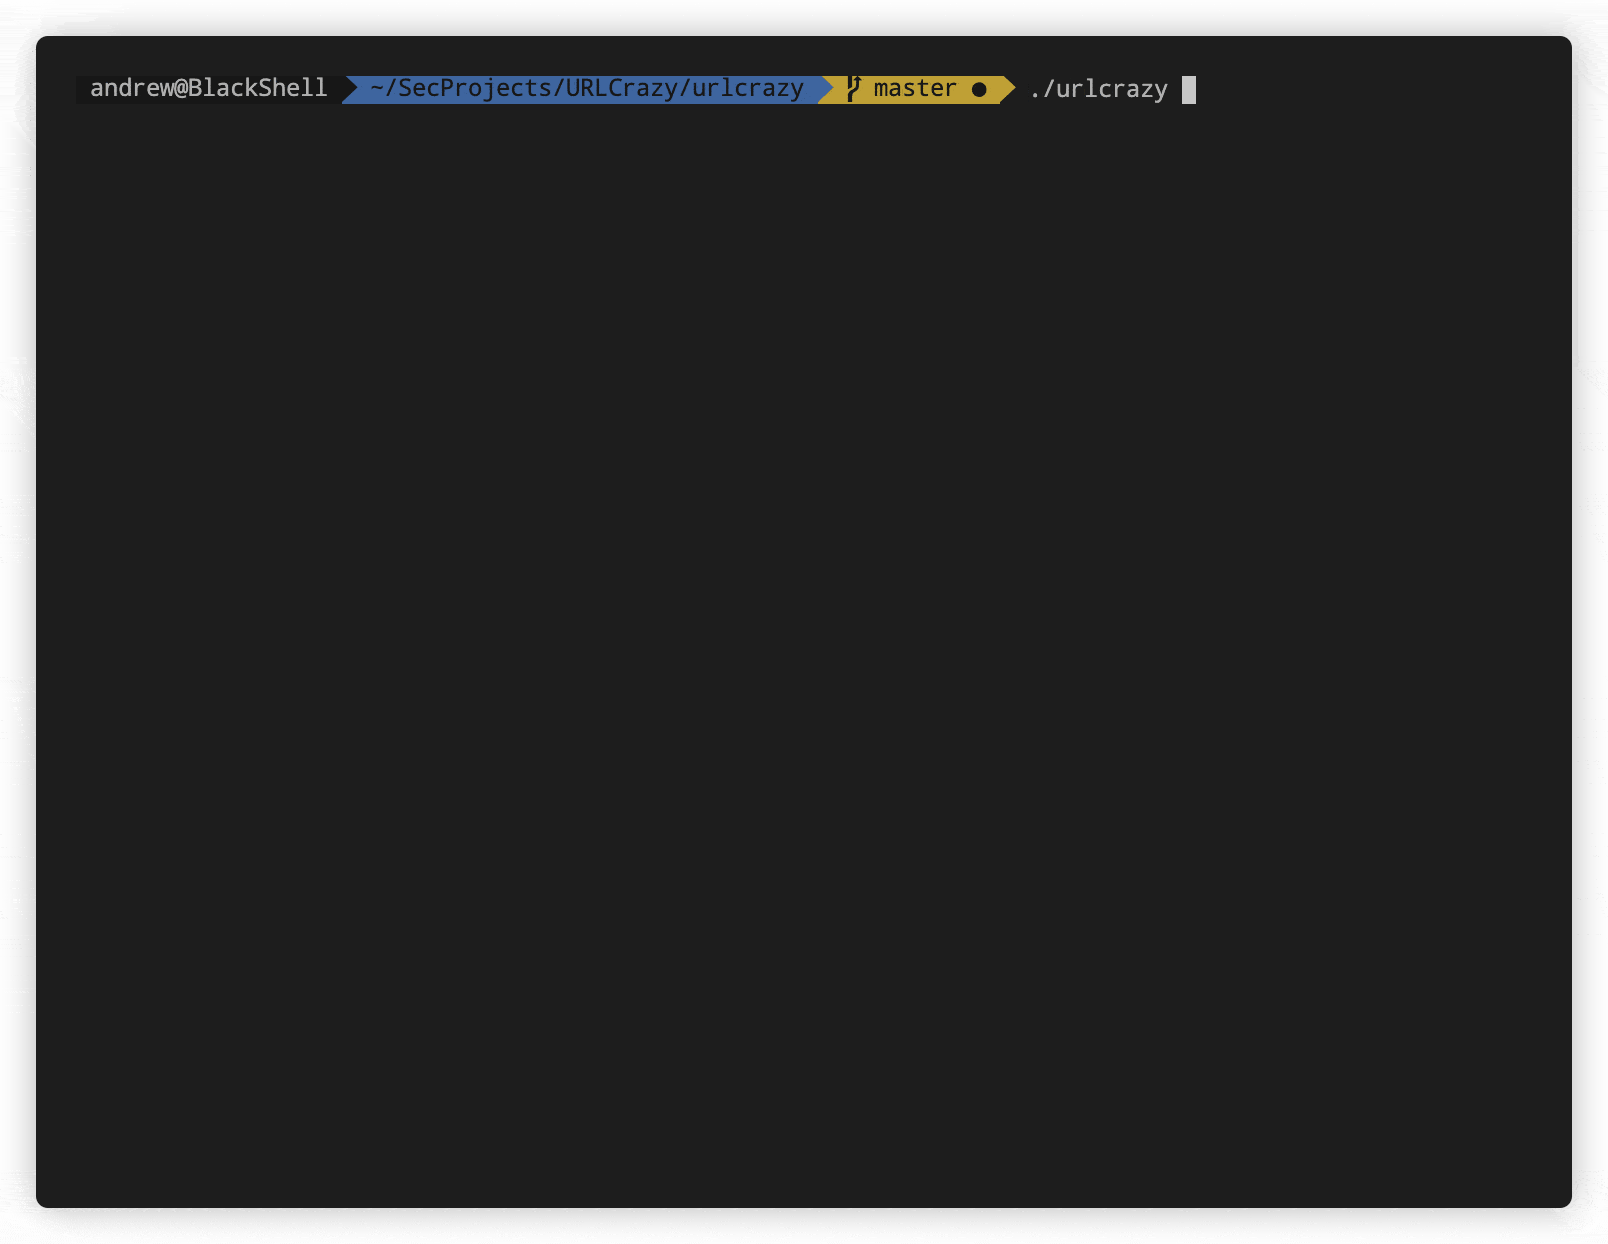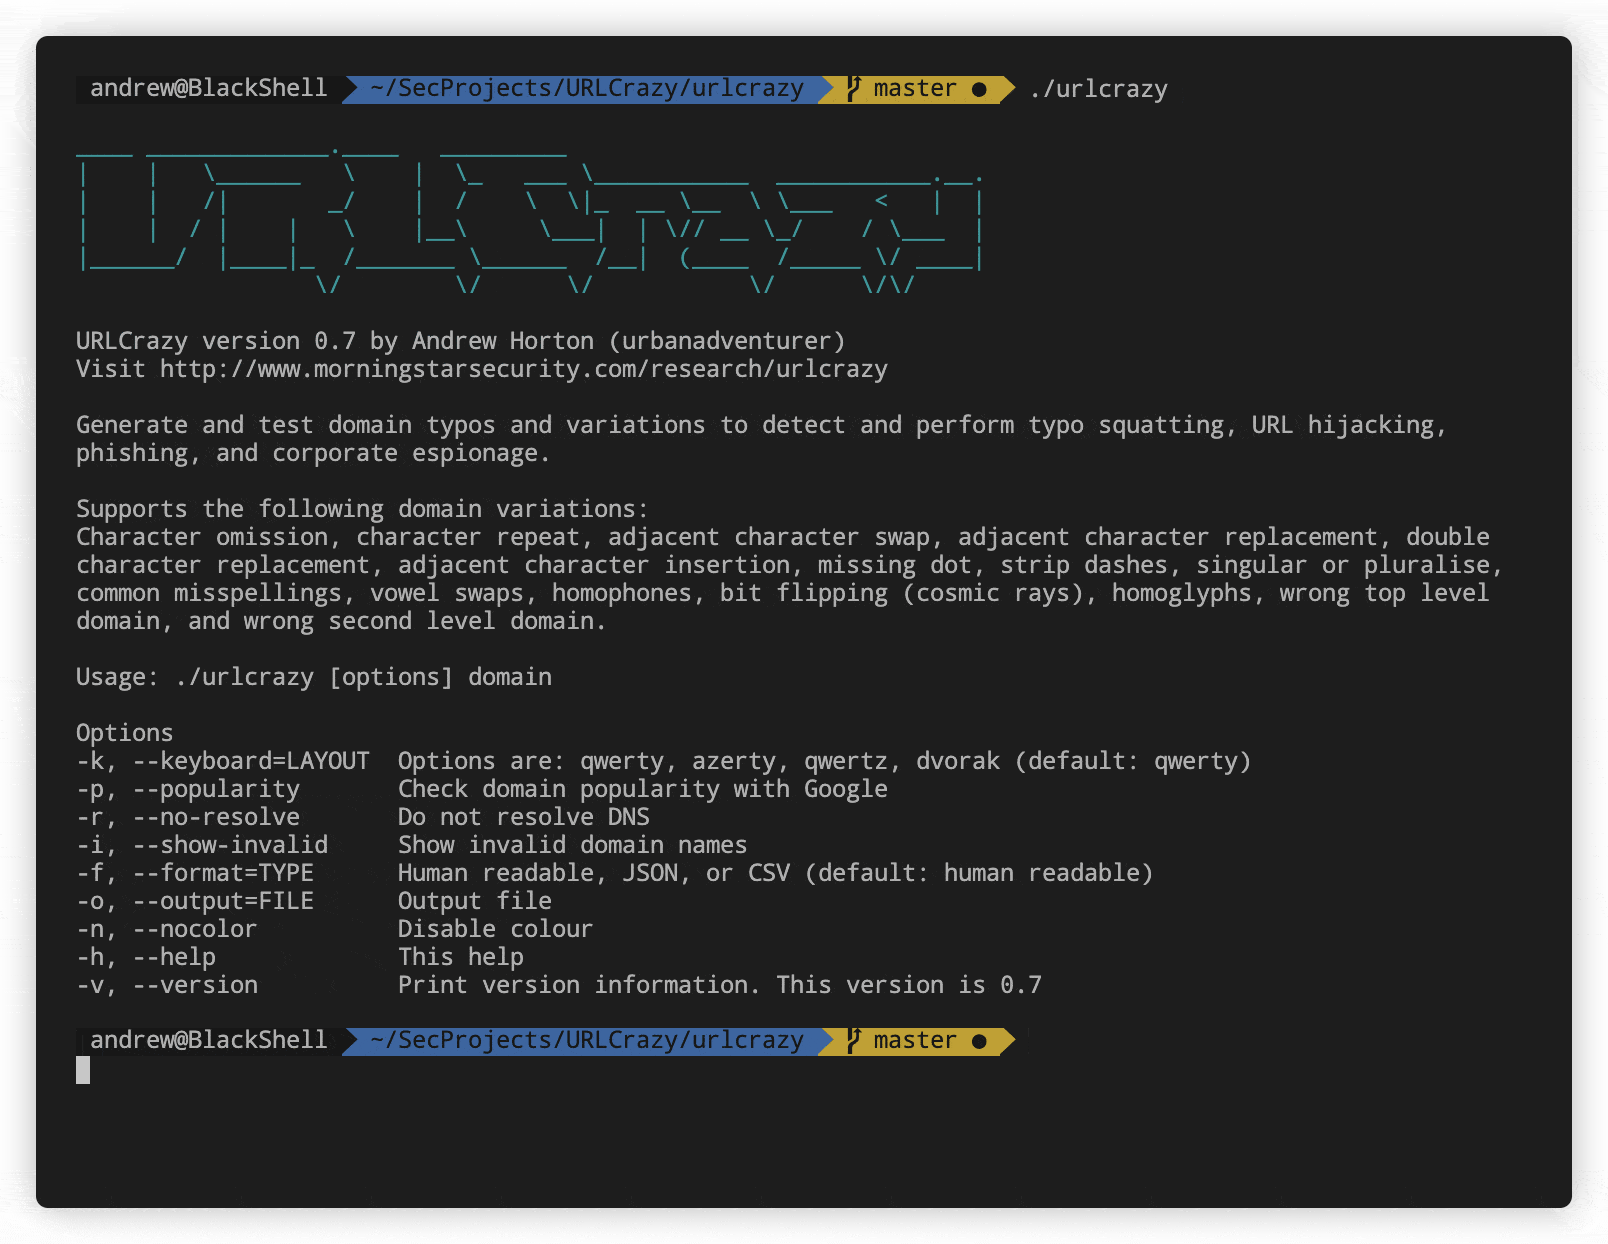 urbanadventurer/urlcrazy
Genera y prueba errores tipográficos y variaciones de dominio para detectar y realizar typo squatting, secuestro de URL, phishing y espionaje…
 pranshuchittora/simvyn
Herramienta de desarrollo móvil universal para Agentes y Humanos - controla simuladores de iOS, emuladores de Android y dispositivos reales desde un…
 testanull/proxynotshell-poc
Explota las vulnerabilidades ProxyNotShell de Microsoft Exchange (CVE-2022-41040 y CVE-2022-41082) con un script PoC autenticado que ejecuta comandos…
 nccgroup/crosssitecontenthijacking
Prueba de concepto de secuestro de contenido utilizando Flash, PDF y Silverlight
 yeeb1/socktail
Binario ligero escrito en Go que conecta un dispositivo a una red Tailscale y expone un proxy SOCKS5 local para acceso efímero de red team. Admite…
 reverseclabs/wepwnise
WePWNise genera código VBA independiente de la arquitectura para ser utilizado en documentos o plantillas de Office y automatiza la evasión del…
 cybertix-pvt-ltd/one-liner-collections
Este repositorio contiene una lista de One Liners con descripciones y requisitos de instalación.








