
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 securityriskadvisors/vectr
Seguimiento de las actividades de pruebas del equipo rojo y azul para medir las capacidades de detección y prevención en escenarios de ataque, con…
 jsitech/jshielder
Script de endurecimiento para servidores Linux/ Desplegador seguro LAMP-LEMP/ Punto de referencia CIS
 specterops/azurehound
Recopila datos del inquilino de Azure (usuarios, grupos, roles, recursos) y los exporta para el análisis de rutas de ataque de BloodHound en pruebas…
 zishanadthandar/pentest
Base de conocimiento de pentesting basada en Jekyll con guías de metodología, cheatsheets, índices de herramientas, hojas de ruta de certificaciones…
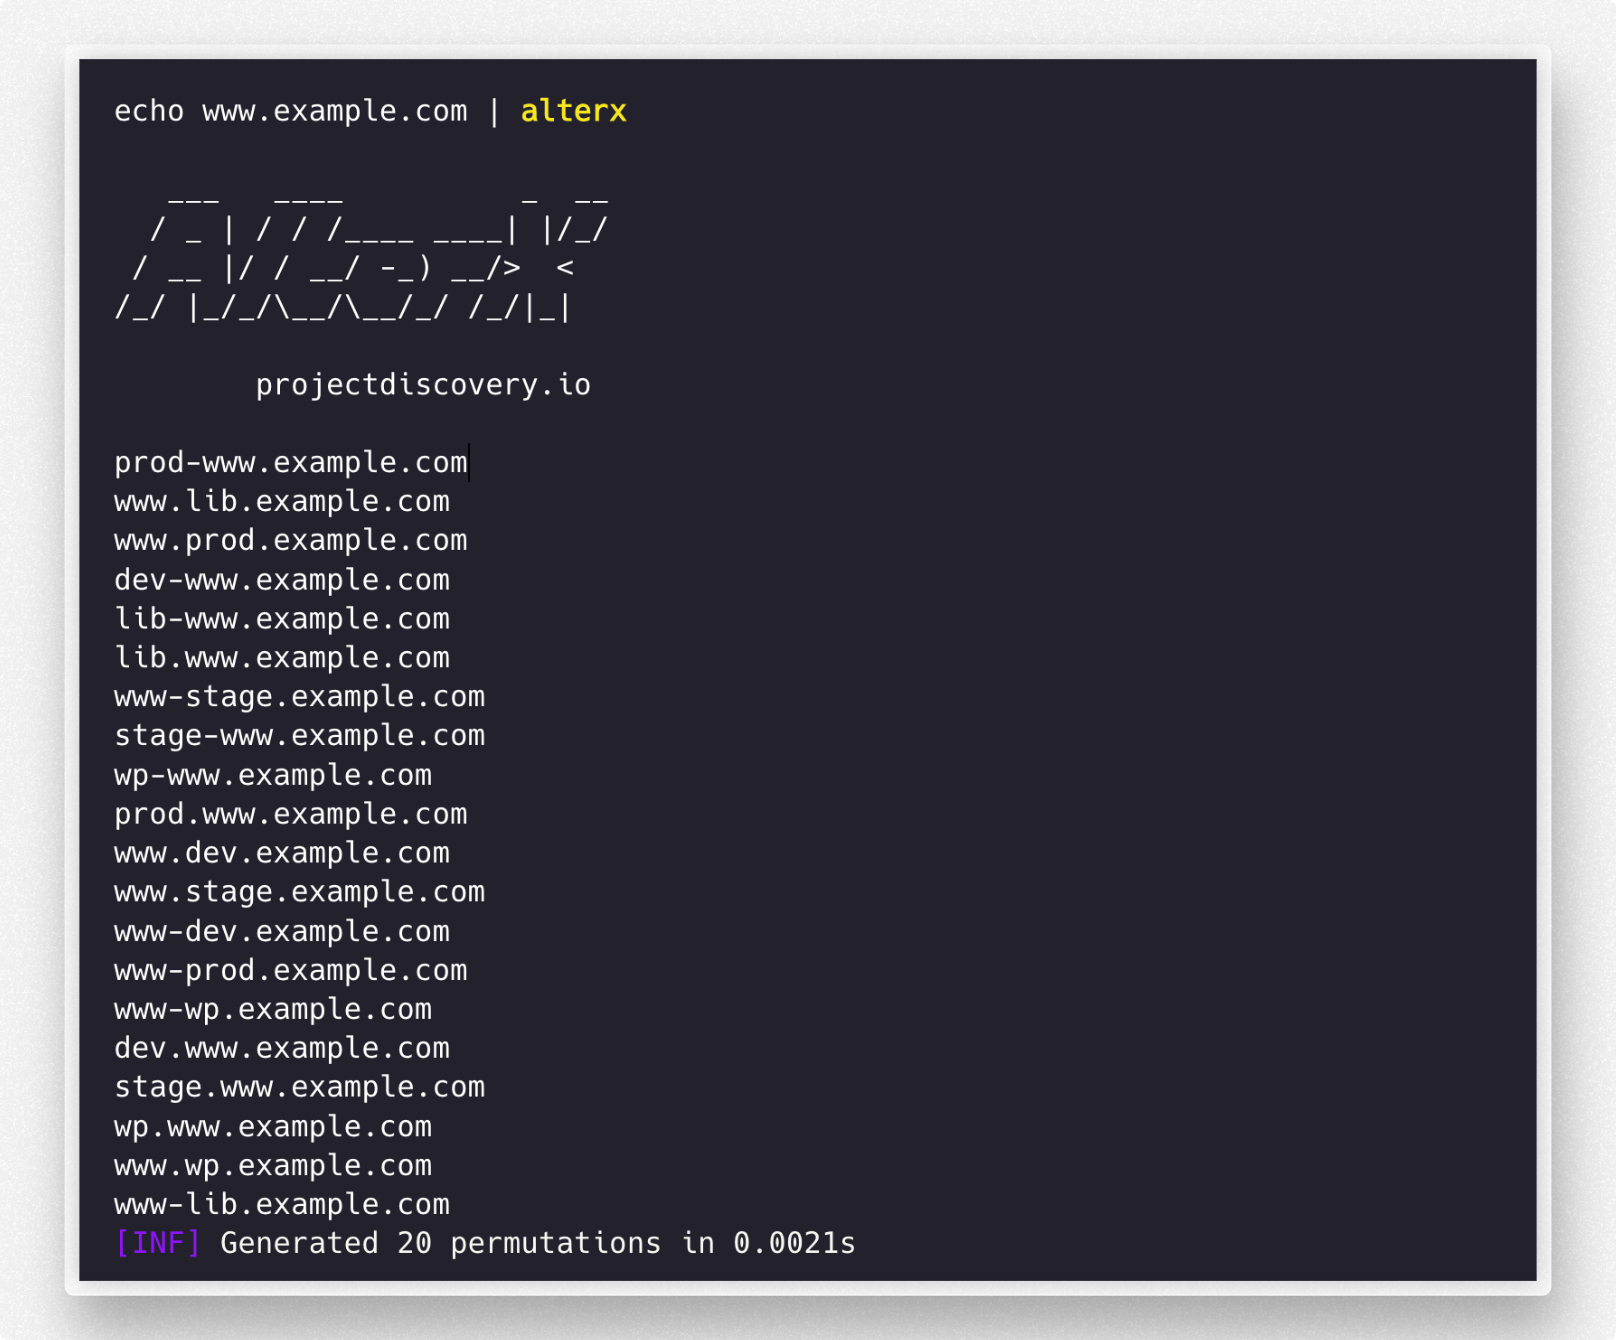 projectdiscovery/alterx
Generador rápido y personalizable de listas de palabras de subdominios mediante DSL
 ge0rg3/requests-ip-rotator
Una biblioteca de Python para utilizar el gran grupo de IPs de AWS API Gateway como proxy y generar IPs pseudo-infinitas para web scraping y ataques…
 merill/awesome-entra
😎 Lista impresionante de todo lo relacionado con Microsoft Entra
 ine-labs/azuregoat
AzureGoat : Una infraestructura Azure intencionalmente vulnerable
 netsniff-ng/netsniff-ng
Una navaja suiza para tu fontanería de red diaria en Linux.
 mcw0/poc
Los problemas se han deshabilitado para estos PoC, ya que son simplemente PoC, de dominio público y sin soporte.
 nemesida-waf/waf-bypass
Herramienta automatizada de pruebas de seguridad de WAF que detecta falsos positivos y falsos negativos utilizando más de 15 categorías de payloads,…
 octoberfest7/teamsphisher
Enviar mensajes de phishing y archivos adjuntos a usuarios de Microsoft Teams
 securitytemplates/sectemplates
Plantillas de código abierto que puedes usar para iniciar tus programas de seguridad
 quentinhardy/msdat
MSDAT: Herramienta de ataque a bases de datos Microsoft SQL

 kgretzky/evilginx
POR FAVOR, USE LA NUEVA VERSIÓN: https://github.com/kgretzky/evilginx2
 frostbits-security/mitm-cheatsheet
Hoja de referencia que cataloga ataques de intermediario (man-in-the-middle) en las capas L2-L4 y en las capas inalámbricas, con herramientas de…
 m4sc3r4n0/evil-droid
Framework para crear, generar e incrustar payloads APK para pruebas de penetración en Android, aprovechando Metasploit para la explotación y Apktool…








