
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 zycoder0day/cve-2026-6279
CVE-2026-6279 — Avada Builder <= 3.15.2 RCE no autenticado a través de call_user_func()
 febinrev/cve-2021-46398_chamilo-lms-rce
Chamilo LMS v1.11.14 se descubrió que contiene una vulnerabilidad de inyección de código de cero clics que permite a los atacantes ejecutar código…
 null200ok/cve-2026-41940-tool
Una utilidad integral en Python para **detectar**, **escanear en masa** y **explotar** la vulnerabilidad crítica de omisión de autenticación…
 cve-2019-13720/cve-2019-13720
Exploit de prueba de concepto para CVE-2019-13720, una vulnerabilidad del navegador Chrome. Incluye un video de demostración y una herramienta de…
 spiralbl0ck/cve-2021-3345
Exploit funcional real para CVE-2021-3345
 al1ex/cve-2020-2883
CVE-2020-2883
 gutierre0x80/cve-2026-59827
Análisis técnico y prueba de concepto para CVE-2026-59827, una vulnerabilidad crítica de deserialización insegura de Java en Metabase que conduce a…
 0xcyp1337/cve-2026-57811
Explota CVE-2026-57811, una RCE no autenticada en el plugin de WordPress Realtyna Organic IDX + WPL Real Estate, que permite la subida de shells y la…
 axedos/cve-2026-67401
Prueba de concepto en Python para CVE-2026-67401, una inyección SQL autenticada en cPanel EmailTrack que permite la escritura arbitraria de archivos…
 e4zyy/project-cve-2026-75604
Framework de explotación basado en Python para CVE-2026-75604, que permite a pentesters autorizados validar vulnerabilidades de traversal de caché en…
 aaryanbhujang/cve-2024-3660-poc
Un PoC para CVE-2024-3660. Ejecución arbitraria de código en Keras.
 navisec/cve-2021-4034-pwnkit
Prueba de concepto basada en Nim para CVE-2021-4034 (PwnKit), una escalada de privilegios local en pkexec de polkit, con biblioteca de payload…
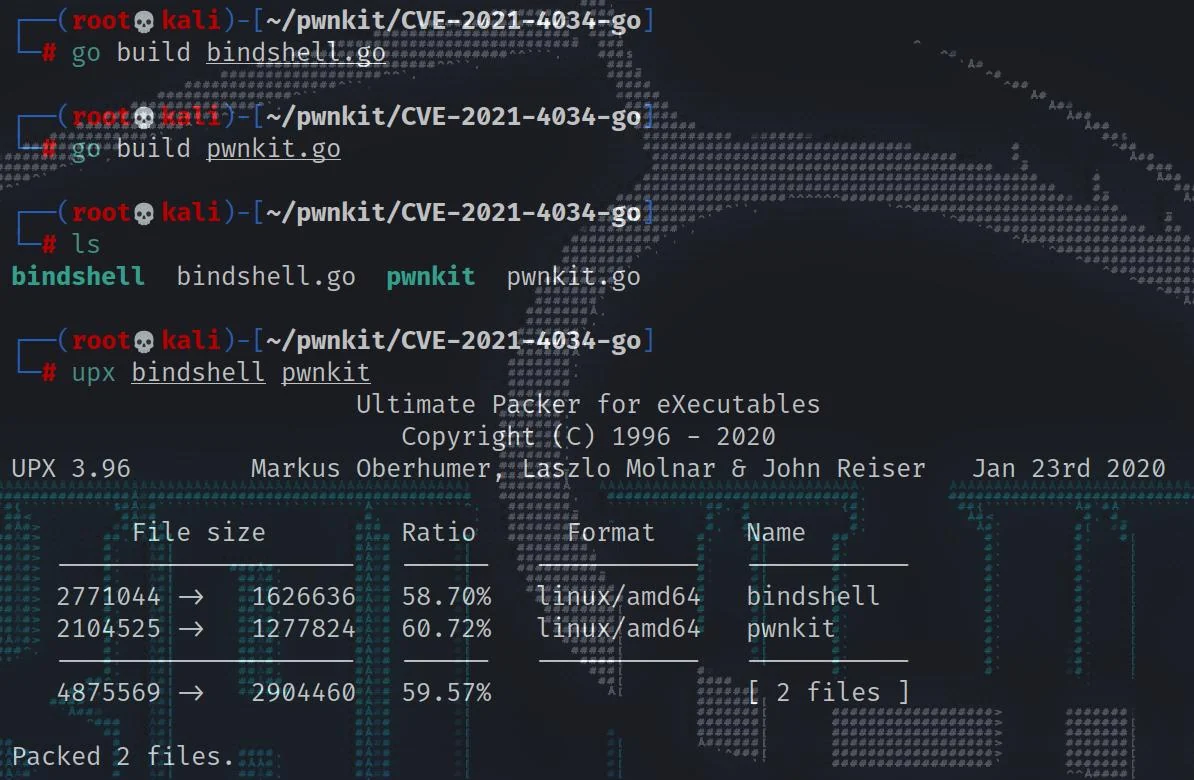 fdlucifer/pwnkit-go
Un exploit basado en golang para CVE-2021-4034 denominado pwnkit (se añadieron más funciones......)
 abraxas/veneficus
Implante 0day de extremo a extremo súper élite. Cadena de ataque completa. Explotar, escalar, pivotar, envenenar, persistencia.
 ymh001/meizu21-ghostlock-root
MEIZU 21 root en tiempo de ejecución con bootloader bloqueado mediante CVE-2026-43499 y carga tardía de KernelSU
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - Análisis completo, causa raíz, PoC y hoja de ruta de explotación RCE
 0x-nope/cve-2019-12180
Aviso y prueba de concepto para CVE-2019-12180, que demuestra la ejecución arbitraria de código Groovy en SoapUI y ReadyAPI mediante archivos de…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite exploitation toolkit para CVE-2025-55182 (RCE en React Server Components). Payloads polimórficos asíncronos, bypass avanzado de WAF/CDN,…








