
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 0dayninja/cve-2021-24155.rb
WordPress Backup Guard Exploit de Ejecución Remota de Código Autenticado
 otsmane-ahmed/cve-2025-29384-poc
Exploit de prueba de concepto para CVE-2025-29384, un desbordamiento de búfer crítico basado en pila en los routers Tenda AC9. Incluye módulos de…
 lunbun/cve-2025-55188
Prueba de concepto del exploit para CVE-2025-55188 que demuestra la escritura arbitraria de archivos en 7-Zip mediante path traversal con enlaces…
 ludovicpatho/cve-2022-0847_dirty-pipe
PoC de Dirty Pipe (CVE-2022-0847) modificado que secuestra un binario SUID para lanzar una shell de root. (y también intenta restaurar el binario…
 xiaobailovesstirring/ghostlock-k419-adapter
Adaptador de GhostLock (CVE-2026-43499) para kernel Android 4.19.152-perf+
 j4ck3lsyn-gen2/cve-2026-39047
Framework de exploits para el protocolo RAW de impresoras Epson
 oopnv70-lab/ghostlock-aak-apk
# GhostLock AAK Launcher - Disparador de escalada local de privilegios por UAF en la pila rtmutex del kernel de Linux CVE-2026-43499 (GPLv3)
 ysrc/pil-rce-by-ghostbutt
Explotando la vulnerabilidad de ejecución de comandos del módulo Python PIL
 kartik2005221/cve-2025-58434-and-59528-poc
PoC modular para CVE-2025-58434 (toma de control de cuenta) y CVE-2025-59528 (RCE) en Flowise. Automatiza la cadena de ataque completa desde la fuga…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Prueba de concepto para CVE-2025-13780
 gmh5225/driver-kaldereta
Controlador en modo kernel sin firmar que realiza modificaciones de memoria
 k4k4/cve-2021-40444-sample
Muestra de CVE-2021-40444
 zz-socmap/cve-2021-22205
Gitlab CE/EE RCE Vulnerabilidad de ejecución remota de código no autorizada POC && EXP CVE-2021-22205
 0p5cur/cve-2025-32462-poc
🔓 PoC de escalada de privilegios local para CVE-2025-32462 (bypass de sudo -h) – obtener root a través de sudoers mal configurado
 geniuszly/cve-2024-0582
Prueba de concepto de exploit para CVE-2024-0582, una vulnerabilidad del kernel de Linux. Aprovecha io_uring para la manipulación de buffers, fuga de…
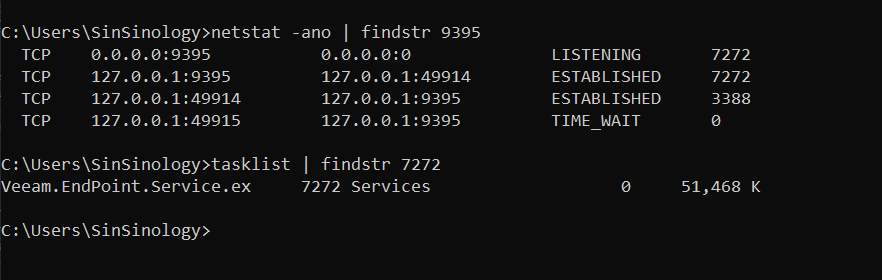 sinsinology/cve-2022-26503
Prueba de concepto del exploit para CVE-2022-26503, una vulnerabilidad de escalada de privilegios local en Veeam Agent para Windows mediante…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, doble liberación, manipulación del heap, ROP, fragmentación SKF, exploit de Windows, anti-depuración, ofuscación,…
 vicxor/cve-2020-9484
POC para CVE-2020-9484








