
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Desarrollo de Payloads — Página 17 | Kitploit
Categorías

Desarrollo de Payloads

Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
donut preview#1

donut

GitHubthewover/donut
4.7khace 1 año
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5khace 4 años
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8khace 1 año
sgn preview#4

sgn

GitHubegebalci/sgn
2.0khace 2 meses
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9khace 1 mes
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8khace 4 años
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6khace 2 años
libpeconv preview#10

libpeconv

GitHubhasherezade/libpeconv
1.4khace 6 meses
metasploit-framework preview#11

metasploit-framework

GitHubrapid7/metasploit-framework
38.8khace 3h 32m
pwntools preview#12

pwntools

GitHubgallopsled/pwntools
13.6khace 5 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
3738 resultados
CVE-2020-0796-PoC preview

CVE-2020-0796-PoC

GitHubeerykitty/cve-2020-0796-poc

PoC para desencadenar desbordamiento de búfer mediante CVE-2020-0796

vulnerability-analysisexploitationpenetration-testing+3
332hace 3 años
Medusa preview

Medusa

GitHubmythicagents/medusa

Agente C2 multiplataforma para Mythic con carga dinámica de funciones, proxy SOCKS5, operaciones de archivos, inyección de shellcode y módulos de…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
208hace 2 meses
UniPwn preview

UniPwn

GitHubbin4ry/unipwn

Marco de explotación BLE para robots Unitree: la inyección de comandos mediante claves AES codificadas de forma fija permite la toma de control…
bluetooth-securityexploit-frameworksvulnerability-analysis+4
398hace 1 año
ad-autopwn preview

ad-autopwn

GitHubjonaslejon/ad-autopwn

Cadena de ataque automatizada de Active Directory desde cero autenticación hasta Domain Admin. Encadena más de 25 técnicas, incluyendo Kerberoast, AD…
privilege-escalationreconnaissancevulnerability-scanners+7
37hace 27 días
SerialKillerBypassGadgetCollection preview

SerialKillerBypassGadgetCollection

GitHubpwntester/serialkillerbypassgadgetcollection

Colección de gadgets de bypass para extender y envolver payloads de ysoserial
payload-generationexploitationpenetration-testing+1
389hace 6 años
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

Una herramienta para ayudarte a escribir exploits binarios.
exploitationreverse-engineeringdebuggers+3
612hace 7 años
exploit-CVE-2017-7494 preview

exploit-CVE-2017-7494

GitHubopsxcq/exploit-cve-2017-7494

Exploit de SambaCry y contenedor vulnerable (CVE-2017-7494)

container-securityvulnerability-analysisexploitation+3
381hace 3 años
VEN0m-Ransomware preview

VEN0m-Ransomware

GitHubxm0kht4r/ven0m-ransomware

Ransomware completamente indetectable y evasivo escrito en Rust, utilizando una técnica BYOVD para deshabilitar soluciones AV/EDR en los sistemas…

privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
367hace 8 meses
wePWNise preview

wePWNise

GitHubreverseclabs/wepwnise

WePWNise genera código VBA independiente de la arquitectura para ser utilizado en documentos o plantillas de Office y automatiza la evasión del…
exploit-frameworkspayload-generationvulnerability-analysis+5
349hace 8 años
CallstackSpoofingPOC preview

CallstackSpoofingPOC

GitHubpard0p/callstackspoofingpoc

Dropper de autoinyección en C++ basado en diversas técnicas de evasión de EDR.
ids-ips-evasionred-teamingpayload-development+1
442hace 2 años
CSPlugins preview

CSPlugins

GitHubal1ex/csplugins

Plugins de Cobaltstrike

exploitationids-ips-evasionpenetration-testing+4
414hace 5 años
Shellcode-Hide preview

Shellcode-Hide

GitHubsaadahla/shellcode-hide

Este repositorio contiene: cargador simple de shellcode, codificadores (base64 - custom - UUID - IPv4 - MAC), cifradores (AES), cargador sin archivos…
encryption-decryption-toolspayload-generationids-ips-evasion+4
443hace 3 años
LdrLockLiberator preview

LdrLockLiberator

GitHubelliotkillick/ldrlockliberator

Para cuando DLLMain es la única opción
persistence-mechanismsexploitationpost-exploitation+2
435hace 1 año
delete-self-poc preview

delete-self-poc

GitHublloydlabs/delete-self-poc

Una forma de eliminar un archivo bloqueado, o el ejecutable actualmente en ejecución, del disco.

post-exploitationred-teamingpayload-development
620hace 11 meses
anamnesis-release preview

anamnesis-release

GitHubseanheelan/anamnesis-release

Marco de evaluación para estudiar agentes LLM que generan automáticamente exploits funcionales a partir de informes de vulnerabilidades, evitando…
penetration-testing-frameworksexploit-frameworksvulnerability-analysis+9
628hace 8 meses
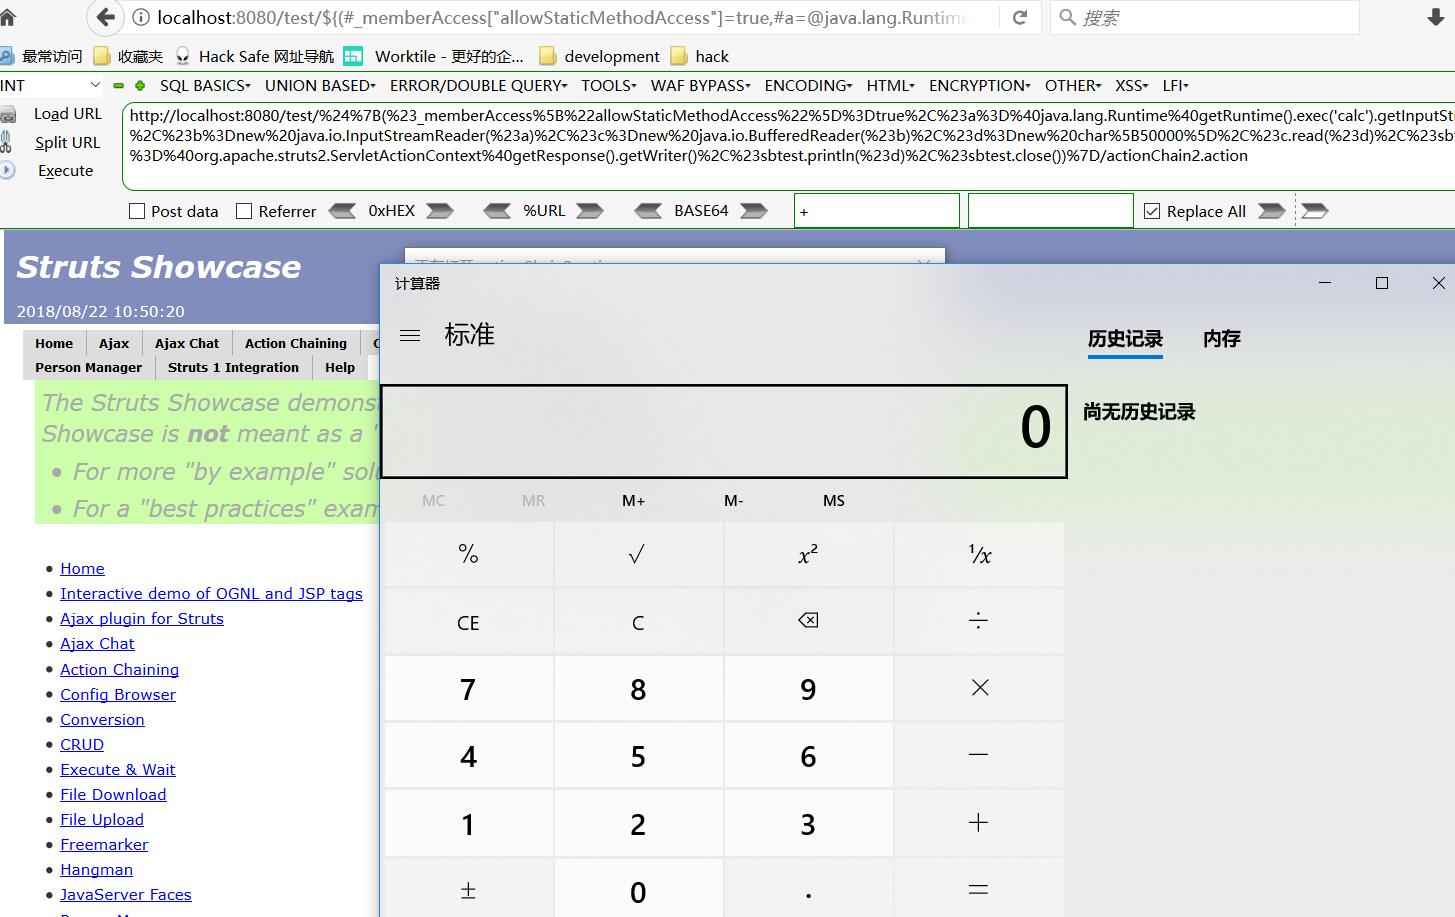
St2-057 preview

St2-057

GitHubjas502n/st2-057

Ejemplo de PoC de St2-057
vulnerability-analysisexploitationweb-application-exploitation+3
309hace 8 años
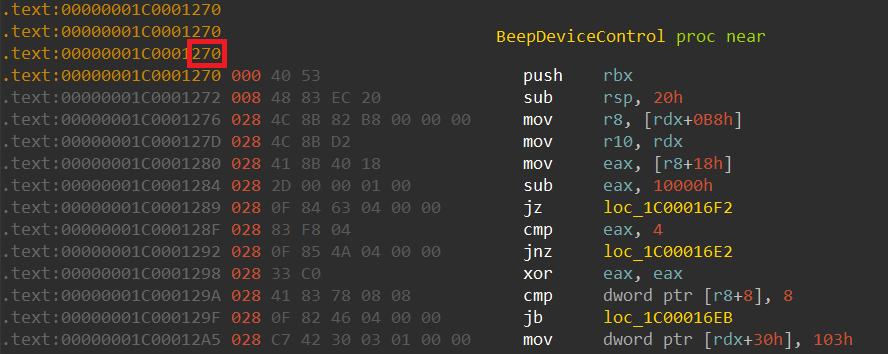
CVE-2020-15368 preview

CVE-2020-15368

GitHubstong/cve-2020-15368

CVE-2020-15368, también conocido como "Cómo explotar un controlador vulnerable"

privilege-escalationvulnerability-analysisexploitation+4
515hace 4 años
bad_ducky preview

bad_ducky

GitHubmharjac/bad_ducky

Clon compatible con Rubber Ducky basado en CJMCU BadUSB HW.

payload-generationids-ips-evasionimpersonation-tools+5
301hace 8 años
Anterior1…161718…100Siguiente









