
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 kleiton0x00/redditc2
Abusando de la API de Reddit para alojar el tráfico C2.
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
 lsposed/lspromise
Cadena de explotación completa de Android que permite la escalada de privilegios desde una app local no confiable hasta root/kernel, combinación de…
 racoten/reflectivepluginloader
Mapeador PE reflexivo y motor de stomping de módulos reforzado contra evasión para Windows x64
 asset-group/ghostsplice
Repositorio Ghostsplice: PoC para el ataque de fragmentación de confianza entre canales
 user696/mrrat
:mouse: Este es un troyano de acceso remoto (RAT) multiplataforma en Python 2.x
 0axz-tools/cve-2025-2563-poc
Explotación de prueba de concepto para CVE-2025-2563, que demuestra la vulnerabilidad y proporciona pasos de reproducción para investigadores de…
 b3rt1ng/koi
Gestor de shells inversas multisessión con actualización a PTY, módulos de post-explotación, tunelización de capa 3, ofuscación de payloads para…
 xiaobailovesstirring/ghostlock-k419-adapter
Adaptador de GhostLock (CVE-2026-43499) para kernel Android 4.19.152-perf+
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) para el Galaxy S26
 smgorelik/windows-rce-exploits
La base de datos de muestras de exploits es un repositorio de exploits de **RCE** (ejecución remota de código) y Pruebas de Concepto para…
 codextf2/screenshotbof
Una capacidad alternativa de captura de pantalla para Cobalt Strike que utiliza WinAPI y no realiza un fork & run. Captura de pantalla descargada en…
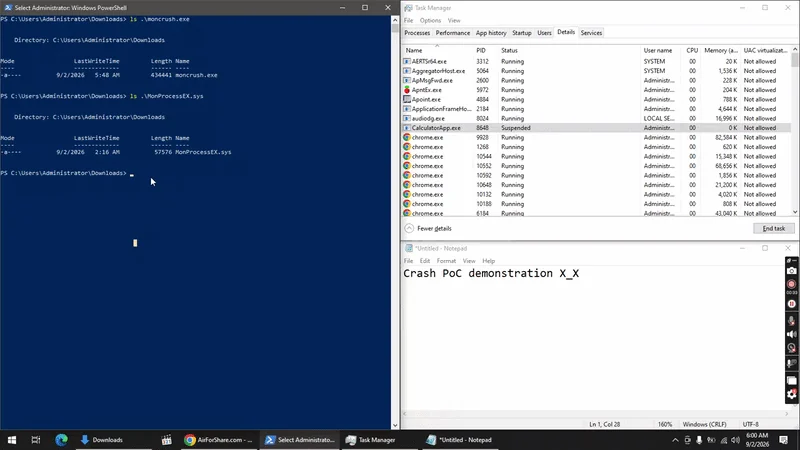 deathshotxd/0xm0ncrush
# Terminador de procesos en modo kernel mediante un controlador BYOVD firmado. Funciona en todos los Windows 10/11. Sin offsets, sin PDB. Rust.
 kitsuneshade/winrar-exploit-tool---rust-edition
Una implementación de alto rendimiento y segura en cuanto a memoria de la herramienta de explotación WinRAR CVE-2025-8088, reescrita en Rust para una…
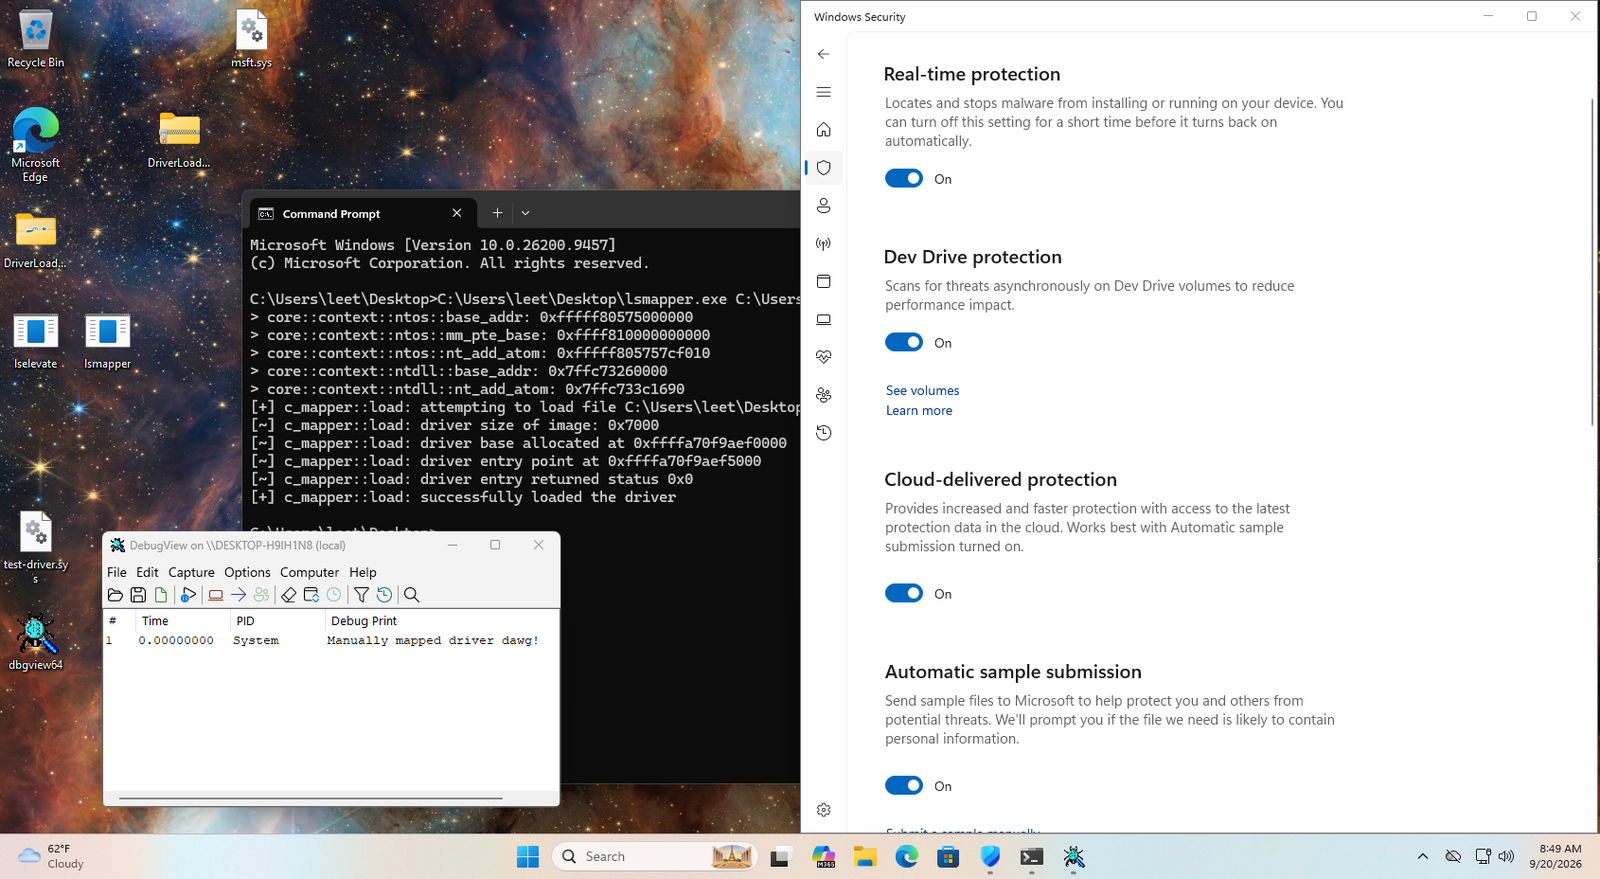 nbs32k/localstranger
PoC para WinNotify, demostrado mediante un driver mapper, y escalada de privilegios local.
 postrequest/link
link es un framework de comando y control escrito en rust
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
 ntfargo/relapse-exploit
Cadena de exploit para PS5 en firmware 7.00-13.60 que combina una fuga de información de WebKit JSC y corrupción de typedarray con una carrera UAF de…








