
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 zenyxx-xd/rootmyvivo
One-click root para dispositivos vivo/iQOO con bootloader bloqueado | CVE-2026-43499 + KernelSU
 asarr22/root-my-galaxy-s938b
KSU installer para firmware Samsung Galaxy compatible con CVE-2026-43499
 a23bc/op13-cve-2026-64560
Exploit del kernel de Android específico para el dispositivo para CVE-2026-64560 en compilaciones de OnePlus 13, que proporciona root temporal a…
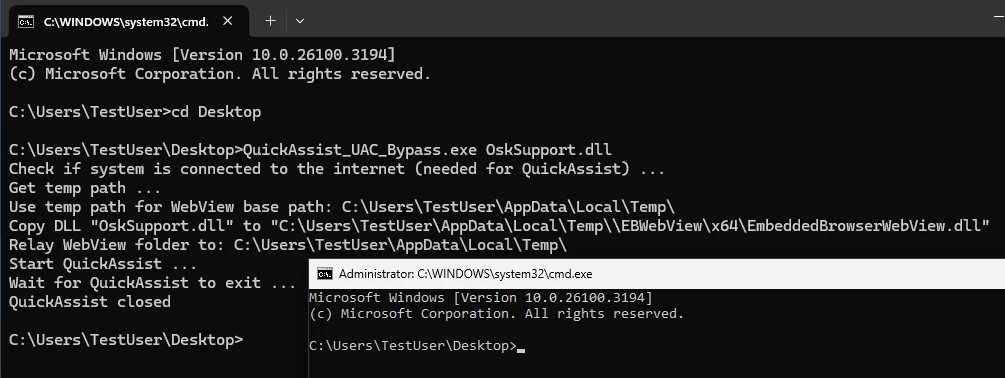 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC que abusa del binario UIAccess QuickAssist para cargar una DLL controlada por el atacante mediante WebView2…

 exploit-database/exploitdb
exploitdb // El repositorio oficial de Exploit-Database
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 google/kernel-research
Kit de explotación del kernel de Linux que proporciona una biblioteca para construir exploits, generadores de cadenas ROP y stack pivots, ejecutores…
 mythicc2profiles/httpx
Configurable, impulsado por la comunidad, perfil HTTP C2
 nil0x42/phpsploit
Framework C2 completo que persiste silenciosamente en un servidor web con una puerta trasera PHP de una sola línea.
 dagowda/notrdp
Plugin de Havoc C2 que crea un escritorio Windows oculto, lo transmite a un visor en el navegador e inyecta entrada de ratón/teclado para un control…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 amiraliuks/ip-camera-research
Investigación de seguridad sobre una cámara IP de consumo basada en el SoC Fullhan FH8626V100 (modelo AJL30PG0803).
 jazho76/house_of_apple_2
Recorrido interactivo de GDB de la técnica FSOP House of Apple 2 en glibc 2.43, con un sandbox reproducible que cubre el bypass de vtable, el stack…
 its-a-feature/mythic
Un marco colaborativo y multiplataforma para red teaming.
 theflink/deepsleep
Una variante de Gargoyle para x64 para ocultar artefactos de memoria usando solo ROP y PIC
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) exploit fork for RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). For authorized research on own devices only.
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)








