
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit
 louay-075/cve-2025-49223-billboardjs-poc
Prueba de concepto para CVE-2025-49223 que demuestra la contaminación de prototipos en billboard.js a través de la función generate, lo que permite…
 clarasto/cve-2024-1086_ausarbeitung
Análisis técnico y redacción de explotación para CVE-2024-1086, detallando la mecánica de la vulnerabilidad y la implementación de prueba de concepto.
 robblackcatchai/porfolio-baron-samedit
Esto es un estudio sobre CVE-2021-3156: Desbordamiento de búfer basado en montón en Sudo (Baron Samedit)
 24owais/threat-intel-cve-2024-3094
Informe de inteligencia de amenazas que analiza la vulnerabilidad de puerta trasera de xz-utils (CVE-2024-3094)
 jihoonjang98/hqc-x86-simd
Implementaciones optimizadas de HQC post-quantum KEM para AVX2 y AVX-512 con GFNI, además de una suite unificada de benchmarking y NIST KAT para…
 josephfelix/cve-2026-42945-nginx-rift
Repositorio para estudiar la vulnerabilidad CVE-2026-42945 en nginx < 1.30
 nidhi77777/linux-4.19.72_cve-2022-29581
Kernel de Linux 4.19.72 con un exploit de prueba de concepto para CVE-2022-29581, que demuestra una vulnerabilidad de escalada de privilegios local…
 timtimxs/cve-2026-39253-advisory
Aviso público para CVE-2026-39253, que aborda una deserialización insegura en Pivotal CRM 6.6.04.08 que permite la ejecución remota de código…
 xyddnljydd/cve-2020-1066
Código de explotación para CVE-2020-1066 con análisis de blog adjunto, que demuestra una vulnerabilidad específica de escalada de privilegios en…
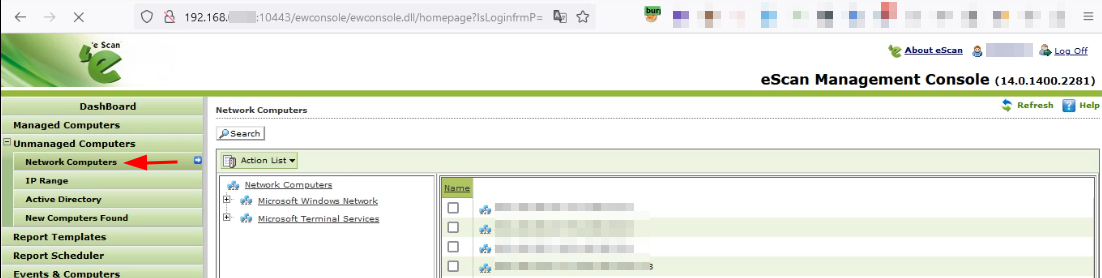 sahiloj/cve-2023-34837
CVE-2023-34837 es una vulnerabilidad de Cross-Site Scripting (XSS) reflejado descubierta en la consola de administración eScan de Microworld…
 abubakar-shahid/cve-2024-36886
Investigación académica sobre vulnerabilidades del kernel Linux N-Day, analizando CVE-2024-36886 en el subsistema de red TIPC, su ciclo de vida,…
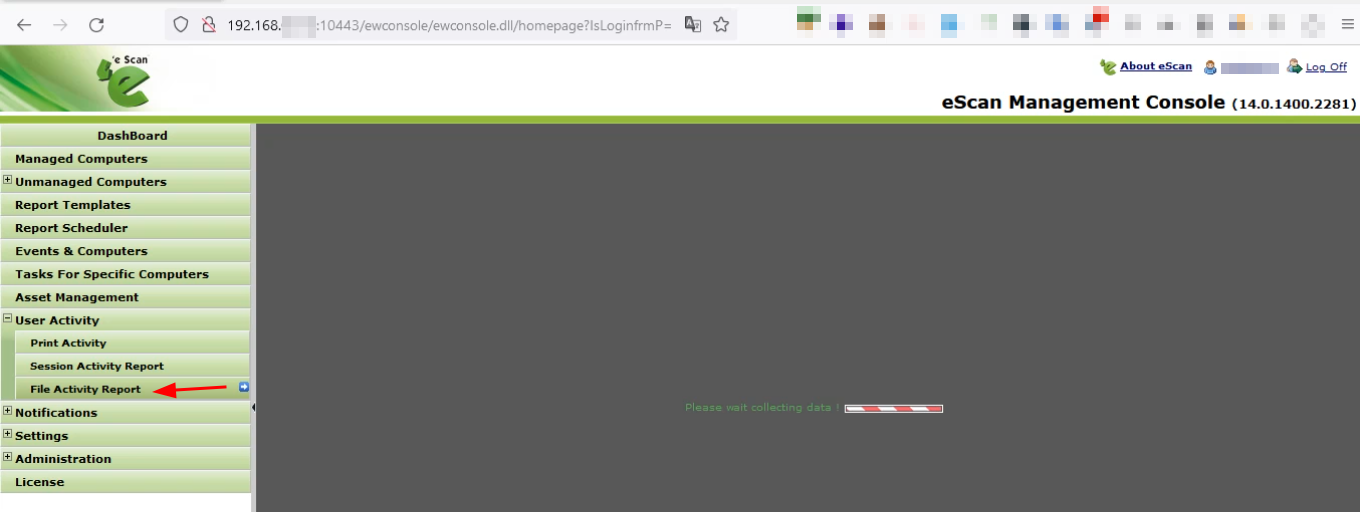 sahiloj/cve-2023-34836
Existe una vulnerabilidad de Cross-Site Scripting (XSS) reflejado en eScan Management Console v14.0.1400.2281 de Microworld Technologies. Los…
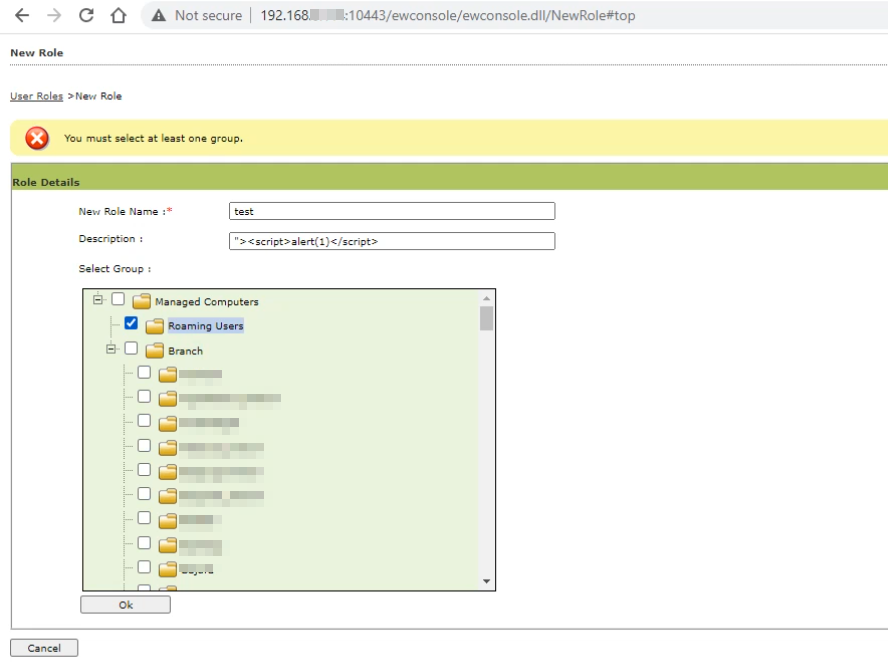 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console versión 14.0.1400.2281 es vulnerable a un ataque de Cross-Site Scripting almacenado (XSS).
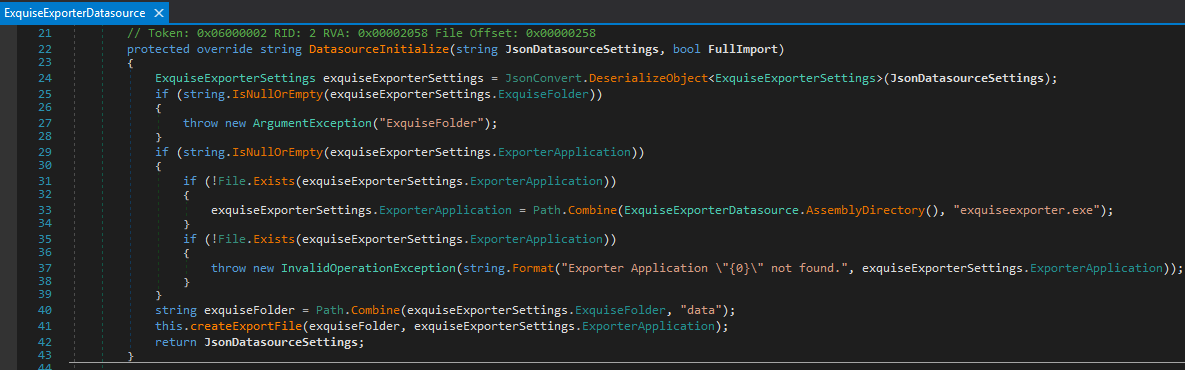 kpn-ciso/cve-2019-9745
Análisis de la vulnerabilidad CVE-2019-9745.
 junz-leo/cve
Informes públicos de vulnerabilidades y análisis de CVE por JunZ-Leo, que documentan fallos de inyección SQL en PHPGurukul COVID19 Testing Management…
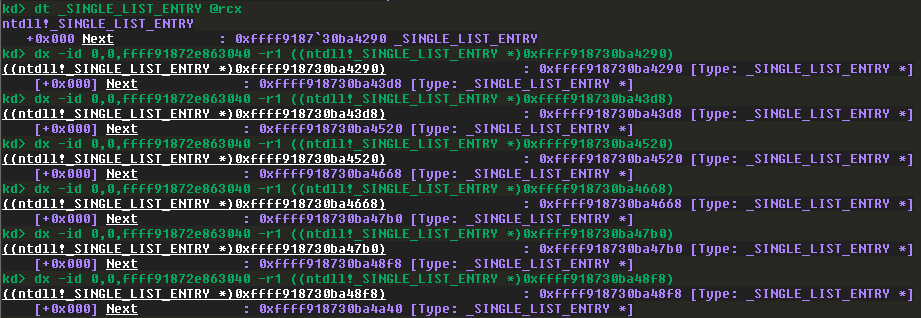 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Explotando el kernel de forma remota a través de IPv6
 shijx1024/cve-2024-31666
Documenta CVE-2024-31666, una vulnerabilidad de ejecución remota de código en Flusity-CMS v2.33 a través del componente edit_addon_post.php,…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
Estudio técnico de la vulnerabilidad CVE-2025-68613 en n8n, que abarca las versiones afectadas, el escenario de exploración en laboratorio, el…








