
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit
 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Análisis detallado de CVE-2022-21668, una vulnerabilidad crítica de RCE en el análisis de requirements.txt de Pipenv, incluido el código del fallo,…
 muslimbek-0x/cve-2026-48030
Exploit de prueba de concepto para CVE-2026-48030, una inyección crítica de comandos del sistema operativo en Pheditor 2.0.1-2.0.3. Incluye análisis…
 sahiloj/cve-2023-34835
Se descubrió una vulnerabilidad de Cross-Site Scripting (XSS) reflejado en Microworld Technologies eScan Management Console, versión 14.0.1400.2281.
 mmionf/copy-fail-cve-2026-31431
Exploit de prueba de concepto para CVE-2026-31431, una vulnerabilidad del kernel de Linux que afecta a múltiples distribuciones, con un informe…
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: DoS por agotamiento de memoria del kernel en VirtualBox Shared Folders
 0xmrma/cve-2026-34212
Docmost aceptó una URL javascript: dentro de un nodo de adjunto, la preservó a través del almacenamiento y la representación, y la convirtió de nuevo…
 xrseccd/202605_dirty_frag
CVE-2026-43284 y CVE-2026-43500 descubiertos por Hyunwoo Kim
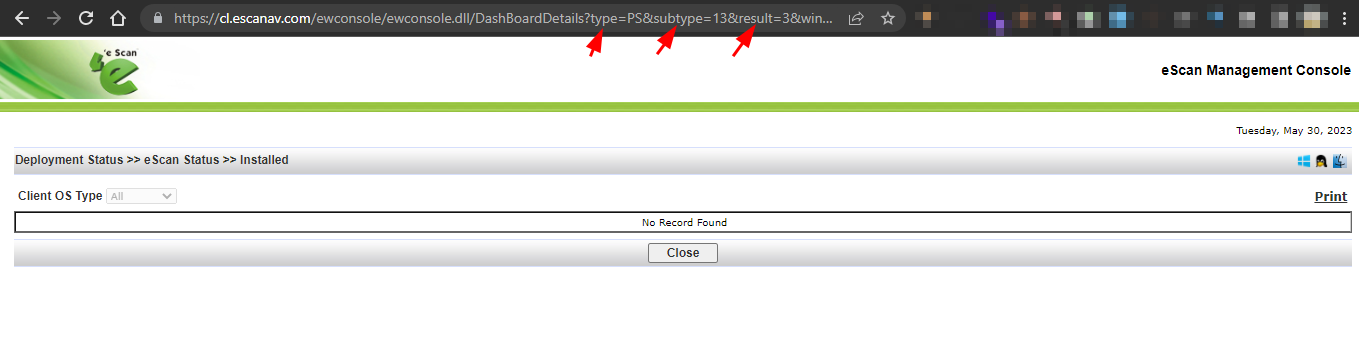 sahiloj/cve-2023-33731
Se descubrió una vulnerabilidad de Cross-Site Scripting (XSS) reflejado en la consola de administración de eScan (versión 14.0.1400.2281)…
 weidongl74/cve-2015-2315-report
Código de simulación e informe para CVE-2015-2315, que demuestra el escenario de explotación de la vulnerabilidad para análisis educativo.
 jneuhauser/copy-fail-cve-2026-31431
Writeup técnico y prueba de concepto para CVE-2026-31431, una vulnerabilidad del kernel de Linux que afecta a múltiples distribuciones, con versiones…
 oscerd/cve-2026-40859
Reproductor para CVE-2026-40859 — Apache Camel camel-netty-http / camel-vertx-http deserialización insegura en el lado del productor de los cuerpos…
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 mda1r/cve-2026-31278
Informe sobre el CVE de la vulnerabilidad de exposición de credenciales de Active Directory en Suprema BioStar 2.
 mrillicit/cve-2026-41044
# Recorrido educativo y prueba de concepto para CVE-2026-41044, un RCE de Apache ActiveMQ, con análisis de causa raíz y script de detección.
 sivaadityacoder/cve-2025-68621
PoC educativo y análisis de CVE-2025-68621, un ataque de sincronización en el inicio de sesión de sincronización de Trilium Notes. Demuestra la…
 b1nhack/cve-2024-1086
Exploit universal de escalada de privilegios local para CVE-2024-1086 dirigido a kernels de Linux v5.14 a v6.6, con alta tasa de éxito y soporte de…
 0xmrma/cve-2026-42089
Un asistente de instalación local de paquetes confiaba demasiado en los nombres de paquetes proporcionados por el llamante. En yeoman-environment,…
 freire007-byte/sentric-core
Agente de IA autónomo con su propia identidad cripto — caza CVEs, construye laboratorios de exploits, valida vulnerabilidades (primer PoC público de…








