
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit

 chpratik/nginx_2026_cve_bundle_cti_report
CVE cubiertos: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 kobukovui/cve-2026-84473
Investigación de seguridad y divulgación de vulnerabilidades para la aplicación ownCloud ONLYOFFICE Integration, incluyendo análisis técnico, PoCs,…
 artwiderobo/cve-2026-13934
Repositorio estructurado de investigación de vulnerabilidades para una falla CWE-20 en Chrome Dawn WebGPU: causa raíz, diff del parche, verificación…
 rully2212/cve-2026-97286
Aviso técnico y prueba de concepto para CVE-2026-97286, un XSS almacenado autenticado en el plugin Strong Testimonials de WordPress, con cadena de…
 horkimhab/cve-2026-77179
Repositorio educativo de prueba de concepto CVE-2026-77179 para investigación de seguridad autorizada, concienciación sobre vulnerabilidades y…
 0xatharv/cve-2026-31787
Linux kernel double free en el driver privcmd de Xen
 pvharmo2/gha-lab-23db52563c
Laboratorio de investigación en seguridad: reproducción de CVE-2025-10894 (inyección de título de PR en GitHub Actions) — instantánea de nrwl/nx
 horkimhab/cve-2026-18574
Repositorio educativo de prueba de concepto CVE-2026-18574 para investigación de seguridad autorizada, concientización sobre vulnerabilidades y…
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Investigación técnica exhaustiva sobre CVE-2026-43284 (Dirty Frag), que incluye internals del kernel de Linux, análisis de causa raíz, análisis de…
 dead-lamer/cve-2026-27654
Resumen y análisis en ruso de la vulnerabilidad n-day CVE-2026-27654, que cubre detalles de explotación y desglose técnico.
 bytereaper77/jump-over-aslr-btb
saltar sobre aslr atacando los predictores de bifurcación para evadir aslr Técnica
 horkimhab/cve-2026-91843
Repositorio educativo de investigación de CVE para CVE-2026-91843, que proporciona análisis de vulnerabilidades y material de prueba de concepto para…
 mthamil107/db_audit_research
Auditorías Autoderrotantes: laboratorio reproducible que muestra un rol de PostgreSQL con bajos privilegios cegando reversiblemente a un auditor…
 horkimhab/cve-2026-94545
Repositorio educativo de investigación de CVE para CVE-2026-94545, que proporciona material de prueba de concepto y guía de laboratorio para el…
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
Análisis defensivo, escáner de detección y firmas de reglas para CVE-2026-94541 (WPMobile.App <= 11.82).
 venablee/cve-2026-30252
La aplicación ZenShare Suite es vulnerable a una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado, que afecta las funcionalidades de inicio de…
 hellboy3110/cve-2026-16219-croogo-lab
Demuestra de forma segura el path traversal de CVE-2026-16219 en Croogo CMS con un PoC solo de loopback, análisis técnico, guía de remediación y demo…
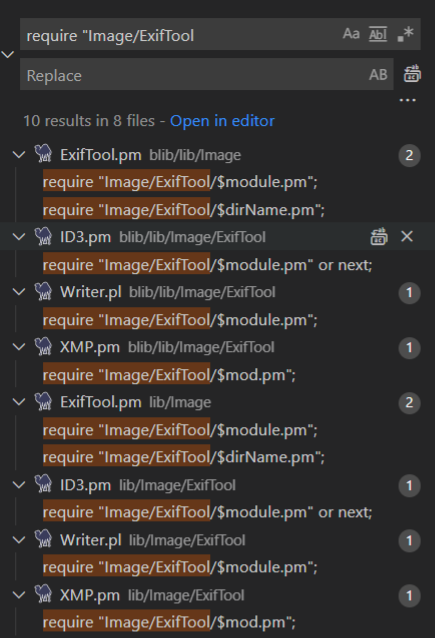 trganda/cve-2021-22204
Análisis técnico en profundidad de CVE-2021-22204 (ExifTool RCE) con reproducción de PoC, construcción de carga útil y revisión de código Perl del…








