#1
Recomendado por Kitploit

 egorrsp/cve-2020-15368-asrdrv103-research
Investigación de ingeniería inversa de ASRock AsrDrv103.sys (CVE-2020-15368), que abarca su interfaz de controlador, protocolo de solicitud cifrado y…
 secprbench/secprbench
Evaluación comparativa de 265 cambios de código reales que introducen vulnerabilidades en nueve proyectos de C, C++ y Rust, con tareas de revisión…
 4rdr/proofs
Colección de hallazgos de CVE, referencias de prueba de concepto y notas de investigación de vulnerabilidades, incluidas entradas de ExploitDB y…
 n0n4m3x41/cve-2026-22738-poc
Prueba de concepto de exploit para CVE-2026-22738, una inyección crítica de SpEL con RCE en Spring AI SimpleVectorStore, que demuestra la ejecución…
 patois/winmagic_sd
Informe técnico sobre y Exploit de PoC para CVE-2020-11519 y CVE-2020-11520
 neurosaki987/qvm-tool
Kit de herramientas de análisis estático y recuperación de estructura para imágenes PE protegidas con ACE .qvm0
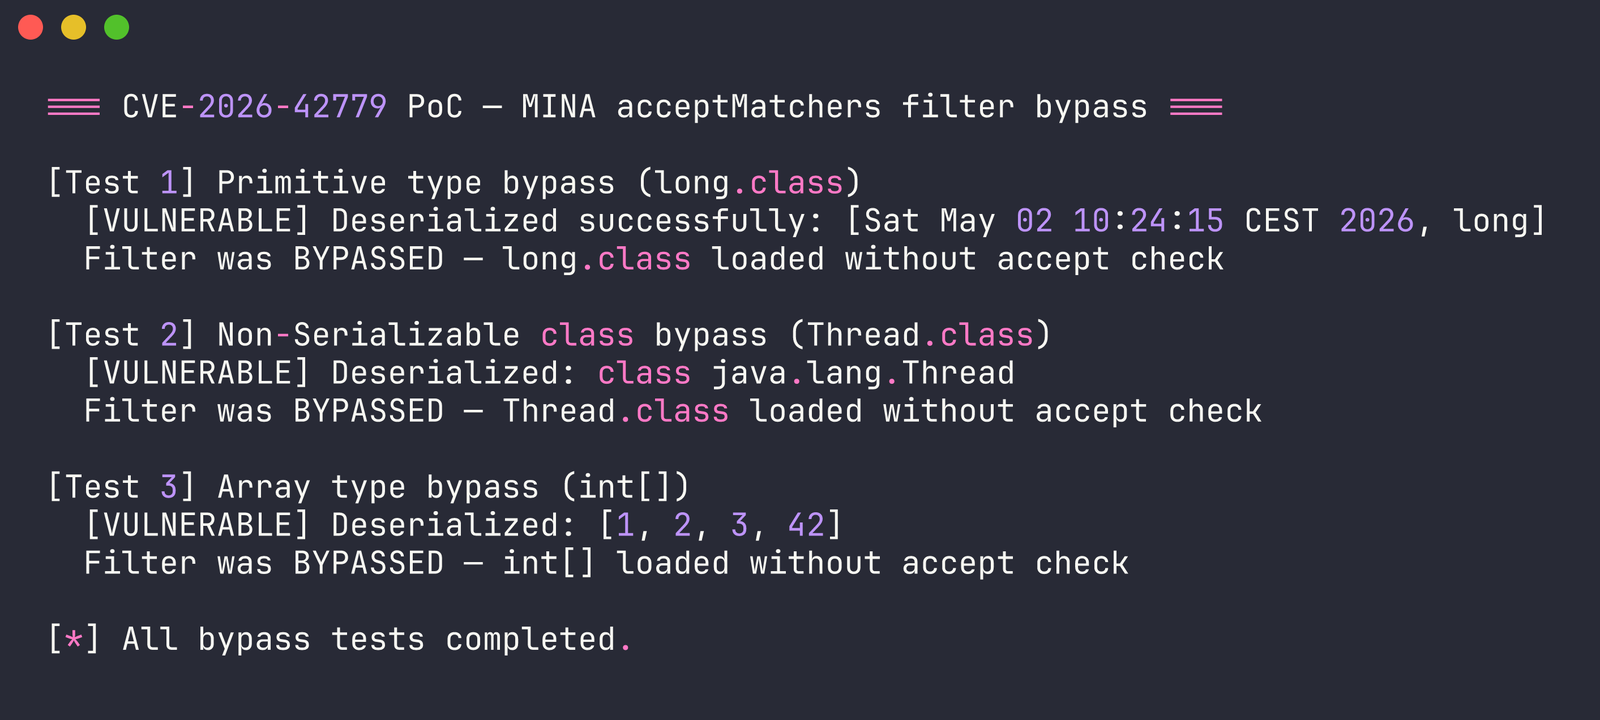 dinosn/cve-2026-42779
Prueba de concepto que demuestra una evasión del filtro de deserialización en Apache MINA que conduce a la ejecución remota de código, con análisis…
 stair-lab/certified-unlearning-neural-networks-icml-2025
Código para el artículo Certified Unlearning for Neural Networks, ICML 2025
 lzty/cve-2026-94129
Implementación de prueba de concepto para CVE-2026-94129, proporcionada con fines de estudio e investigación.
 badkeys/debianopenssl
Claves privadas vulnerables al error de OpenSSL de Debian (CVE-2008-0166)
 webraybtl/cve-2023-27363
Análisis y reproducción de la vulnerabilidad de ejecución remota de código CVE-2023-27363 en Foxit PDF
 wangs-official/opace6-cve-2026-64560
Herramienta de root temporal para OnePlus Ace 6 que explota el use-after-free del temporizador POSIX de CPU del kernel de Linux CVE-2026-64560 para…
 nccgroup/setcookieanalysisinbrowsers
Análisis de SetCookie en resultados de investigación del navegador
 werew/qsynth-artifacts
Conjuntos de datos de referencia y artefactos de síntesis para QSynth, que contienen funciones C ofuscadas con Tigress, binarios x86_64, trazas de…
 decalage2/detect_cve-2026-86950
Una herramienta en Python para detectar archivos PDF que explotan CVE-2026-86950
 erberkan/cve-2026-42536-poc
Vulnerabilidad de desbordamiento de búfer basado en heap en Apache HTTP Server con mod_xml2enc, xml2StartParse y contenido no confiable
 azqzazq1/lid
LID — Linux Integrity Drift: Evadiendo AppArmor mediante la reescritura de rutas con eBPF. Manipulación de argumentos de syscalls previa a LSM con…