
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Sniffing y Análisis de Paquetes — Página 6 | Kitploit
Categorías

Sniffing y Análisis de Paquetes

Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1khace 7h 33m
scapy preview#2

scapy

GitHubsecdev/scapy
12.5khace 2 días
zeek preview#4

zeek

GitHubzeek/zeek
7.8khace 6h 33m
suricata preview#5

suricata

GitHuboisf/suricata
6.5khace 4 días
ntopng preview#6

ntopng

GitHubntop/ntopng
8.1khace 21h 27m
arkime preview#7

arkime

GitHubarkime/arkime
7.4khace 1 día
bettercap preview#8

bettercap

GitHubbettercap/bettercap
19.8khace 2 meses
netsniff-ng preview#9

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4khace 1 año
libpcap preview#10

libpcap

GitHubthe-tcpdump-group/libpcap
3.2khace 1 día
gopacket preview#11

gopacket

GitHubgoogle/gopacket
6.8khace 1 año
Más nuevasRelevanciaMás popularesActualizadas recientemente
396 resultados
rtl8812au preview

rtl8812au

GitHubastsam/rtl8812au

Controlador RTL8812AU/21AU y RTL8814AU con modo monitor e inyección de tramas
packet-sniffing-analysiswi-fi-auditinginformation-gathering+3
382hace 9 años
L0p4Map preview

L0p4Map

GitHubhaxl0p4/l0p4map

Herramienta profesional de monitoreo y visualización de redes. L0P4Map combina descubrimiento ARP de alta velocidad con integración completa de nmap…

packet-sniffing-analysisreconnaissancevulnerability-scanners+6
587hace 2 meses
facedancer preview

facedancer

GitHubgreatscottgadgets/facedancer

Implementa tu propio dispositivo USB en Python, compatible con un periférico de hardware como Cynthion o GreatFET

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
1.0khace 5 meses
CapTipper preview

CapTipper

GitHubomriher/captipper

Explorador de tráfico HTTP malicioso

packet-sniffing-analysisexploit-frameworksnetwork-forensics+5
725hace 6 años
BTLE preview

BTLE

GitHubjiaoxianjun/btle

Sniffer de paquetes y transmisor Bluetooth Low Energy (BLE) tanto para estándar como no estándar (bit crudo), basado en Radio Definida por Software…
packet-sniffing-analysisbluetooth-securityiot-security+1
949hace 4 meses
usbpcap preview

usbpcap

GitHubdesowin/usbpcap

Captura de paquetes USB para Windows

packet-sniffing-analysisforensicshardware-security
1.1khace 1 año
arp-scan preview

arp-scan

GitHubroyhills/arp-scan

Escáner de red rápido basado en ARP para el descubrimiento y fingerprinting de hosts IPv4 en redes locales, con consulta de fabricante, velocidades…

packet-sniffing-analysisreconnaissancenetwork-mapping+2
1.3khace 1 año
Sniffle preview

Sniffle

GitHubnccgroup/sniffle

Sniffer Bluetooth 5 y 4.x LE para hardware TI CC1352/CC26x2 con soporte para publicidad extendida, todos los modos PHY, filtrado MAC/RSSI y…
embedded-systems-securitypacket-sniffing-analysisbluetooth-security+5
1.2khace 1 año
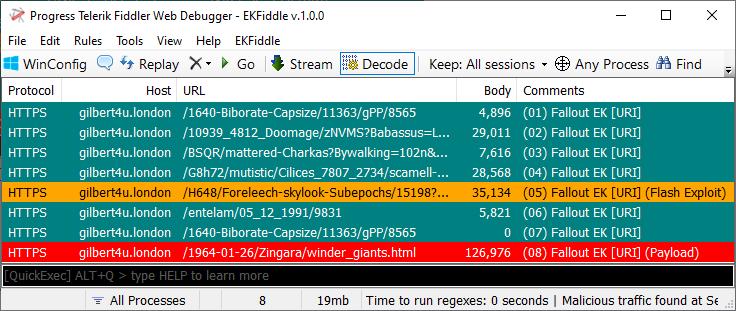
EKFiddle preview

EKFiddle

GitHubjeromesegura/ekfiddle

Su navaja suiza para analizar tráfico web malicioso basado en el popular depurador web Fiddler.

osintpacket-sniffing-analysisweb-security+3
642hace 1 año
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm es un potente y fácilmente desplegable conjunto de herramientas de análisis de tráfico de red para artefactos de captura completa de paquetes…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
476hace 21 días
killerbee preview

killerbee

GitHubriverloopsec/killerbee

IEEE 802.15.4/ZigBee Kit de investigación de seguridad
packet-sniffing-analysisreconnaissanceiot-security+7
845hace 4 años
morpheus preview

morpheus

GitHubr00t-3xp10it/morpheus

Morpheus - Automatizando Ettercap TCP/IP (Herramienta de secuestro MITM)
packet-sniffing-analysisphishing-toolsreconnaissance+7
882hace 7 años
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

Imaginary C2 es una herramienta de Python cuyo objetivo es ayudar en el análisis comportamental (de red) del malware. Imaginary C2 aloja un servidor…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
446hace 3 años
sniffglue preview

sniffglue

GitHubkpcyrd/sniffglue

Sniffer de paquetes multihilo seguro

packet-sniffing-analysisdynamic-analysis-sandboxingfuzzing+3
1.3khace 6 meses
fatt preview

fatt

GitHub0x4d31/fatt

FATT /fingerprintAllTheThings - un script basado en pyshark para extraer metadatos de red y huellas digitales de archivos pcap y tráfico de red en…
packet-sniffing-analysisnetwork-forensicsthreat-intelligence
684hace 4 años
kamene preview

kamene

GitHubphaethon/kamene

Herramienta de seguridad para la creación, captura, manipulación y visualización de paquetes de red y archivos pcap. Originalmente bifurcada de scapy…
packet-sniffing-analysisnetwork-mappingvulnerability-analysis+3
873hace 5 años
wirespy preview

wirespy

GitHubaress31/wirespy

Framework diseñado para automatizar varios ataques a redes inalámbricas (el proyecto fue presentado en la caja de herramientas de Pentester Academy…
packet-sniffing-analysiswi-fi-auditingwireless-security+2
659hace 4 años
esp32_bluetooth_classic_sniffer preview

esp32_bluetooth_classic_sniffer

GitHubmatheus-garbelini/esp32_bluetooth_classic_sniffer

Sniffer/inyector activo de Bluetooth BR/EDR tan barato como cualquier placa ESP32. Funciona con Scapy ;-)


embedded-systems-securitypacket-sniffing-analysisbluetooth-security+3
598hace 3 años
Anterior1…567…22Siguiente






