
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
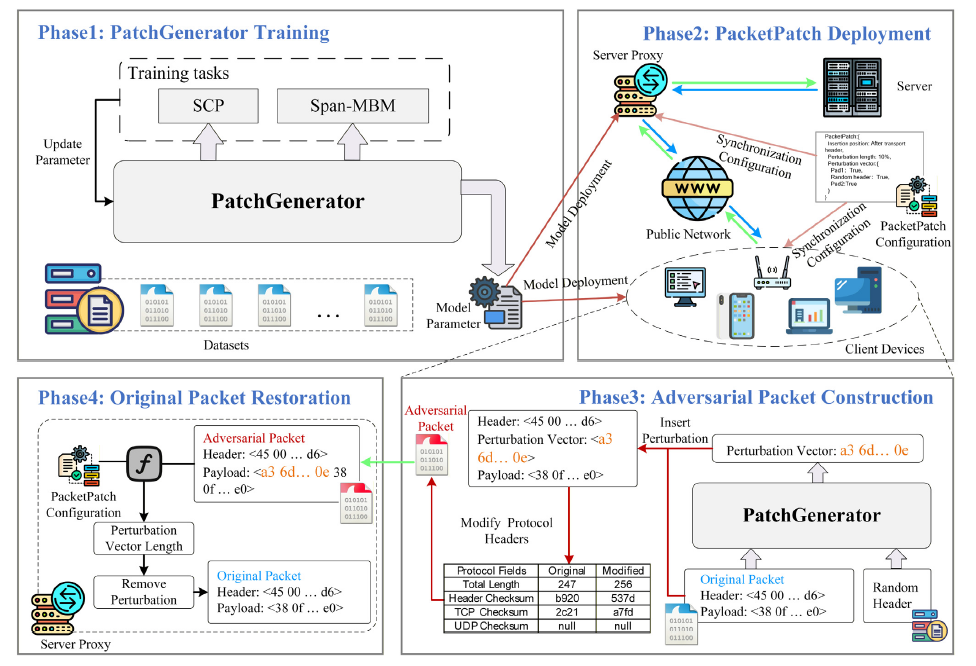
 xuyw-seu/packetpatch
Generación práctica de paquetes adversariales de caja negra contra la clasificación de tráfico cifrado con sobrecarga mínima y recuperabilidad total…
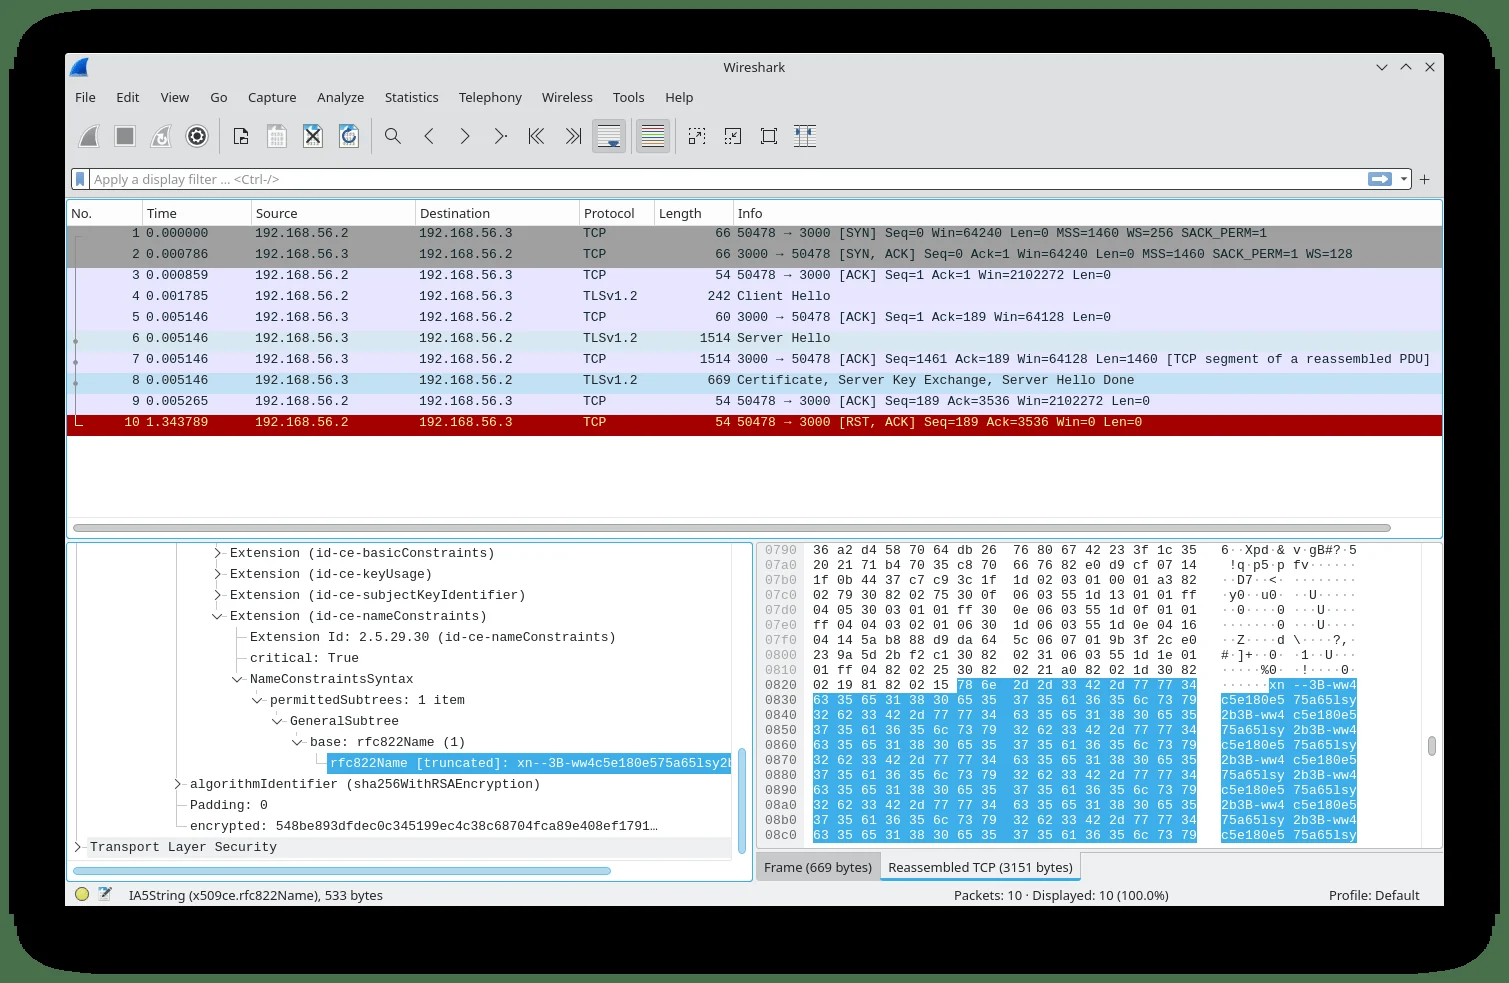 fox-it/spookyssl-pcaps
PCAPs y firmas de Suricata para detectar intentos de explotación de OpenSSL CVE-2022-3602, incluyendo tráfico malicioso de cliente/servidor y…
 corelight/cve-2020-16898
Un paquete de detección en red para CVE-2020-16898 (Vulnerabilidad de ejecución remota de código en TCP/IP de Windows)
 kiminewt/pyshark-legacy
Wrapper de Python para tshark, que permite el análisis de paquetes en Python mediante los disectores de Wireshark (versión heredada de Python2)
 dougives/wisp
Script y kit de hardware para desautenticar automáticamente clientes 802.11 en masa. Captura paquetes para futuras fechorías.
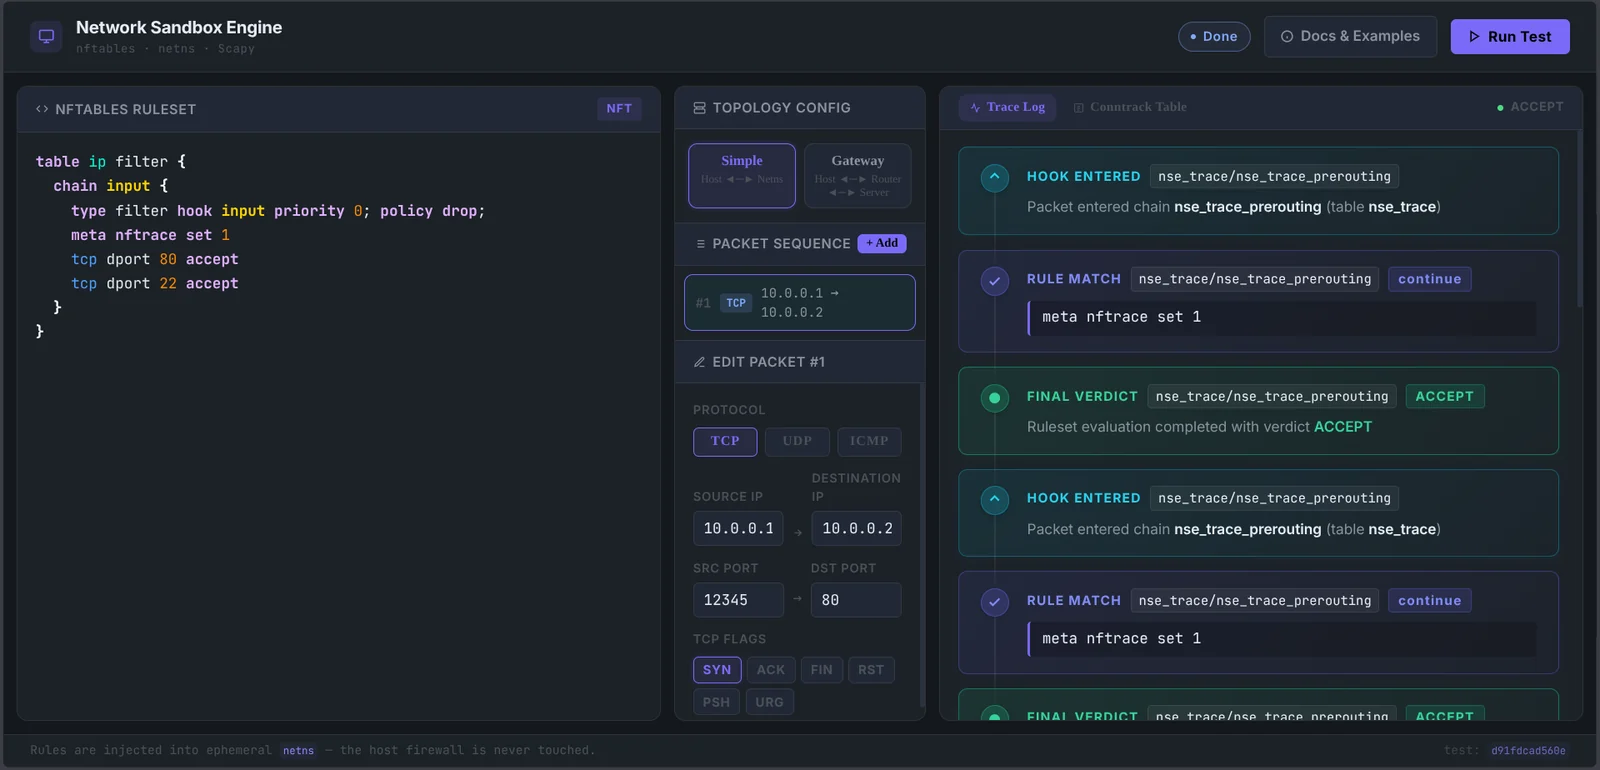 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 mauricelambert/passwordssniffer
Este módulo captura nombre de usuario y contraseña de protocolos no protegidos.
 9lyph/cve-2022-29593
Prueba de concepto de explotación para la omisión de autenticación mediante captura y reproducción en el relé Dingtian DT-R002, que permite el…
 corelight/zeek-spicy-wireguard
Un analizador de protocolo Wireguard para Zeek basado en Spicy.
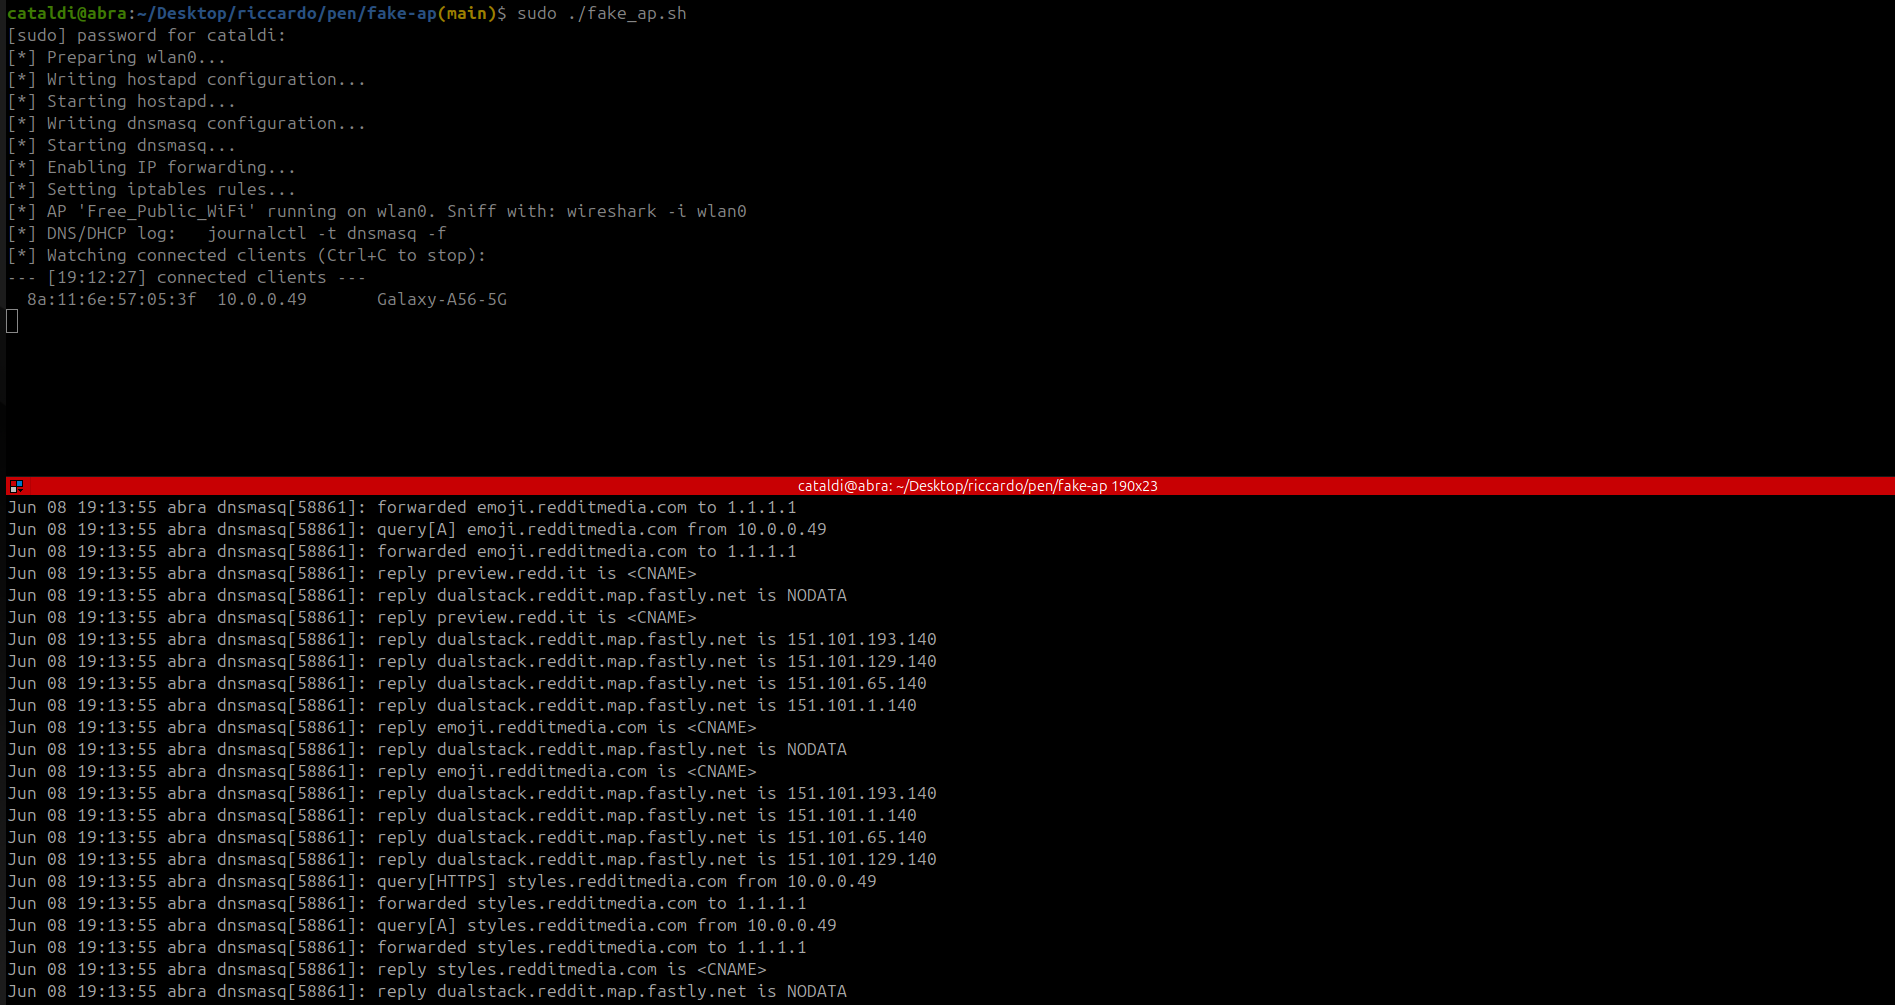 riccardocataldi/access-point
Punto de acceso Wi-Fi abierto no autorizado para captura controlada de tráfico usando hostapd, dnsmasq y NAT de iptables. Permite monitoreo de…
 rbowes-r7/refreshing-mcp-tool
Una implementación del protocolo `mcp` de F5, que incluye herramientas MitM para esnifar tráfico durante la caza de vulnerabilidades.
 vulncheck-oss/go-exploit-cache
Una utilidad para producir una base de datos de caché HTTP para usar con go-exploit
 corelight/zeek-spicy-stun
Un analizador de protocolo STUN para Zeek basado en Spicy.
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Este framework combina un conjunto de herramientas de código abierto existentes en un paquete integrado que automatiza el proceso de investigación…
 alperenugurlu/cve-2024-3596-detector
Detecta CVE-2024-3596 en tráfico RADIUS/UDP mediante el análisis de colisiones MD5 en paquetes Access-Request, ayudando a los administradores a…
 dtrecherel/dnsspoof
Una herramienta de suplantación de DNS escrita en Python3.
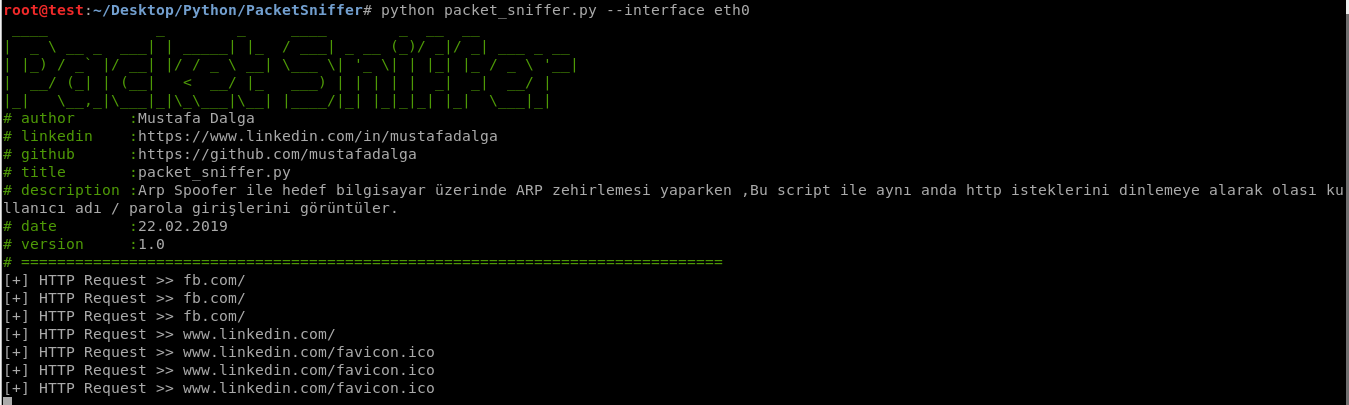 mustafadalga/arp-poisoning-packet-sniffer
Son dos scripts escritos para realizar envenenamiento ARP (ARP poisoning) en equipos de destino en la misma red y permitirle monitorear el tráfico de…
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…








