
 #1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
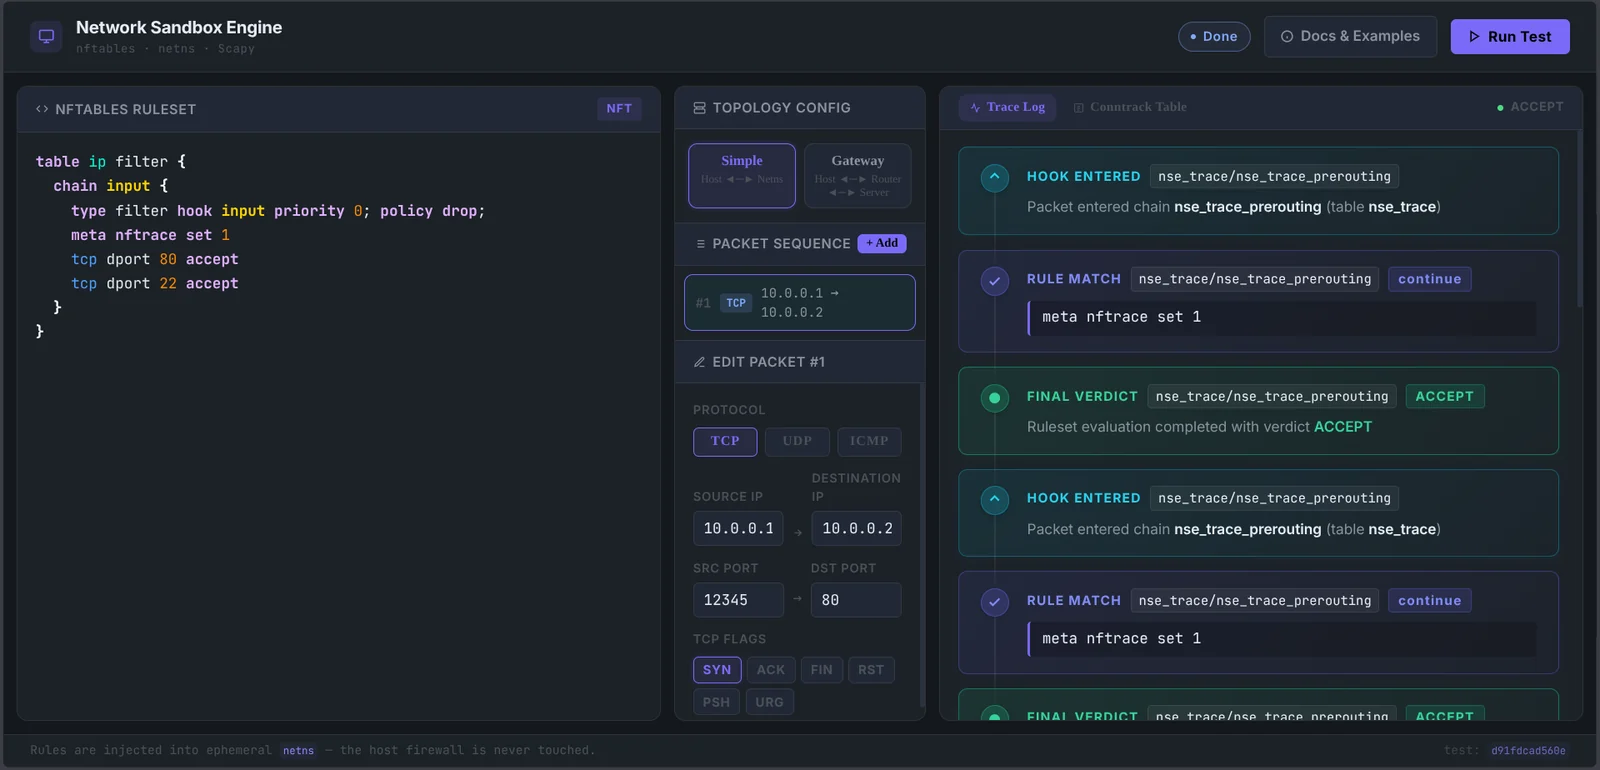
 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
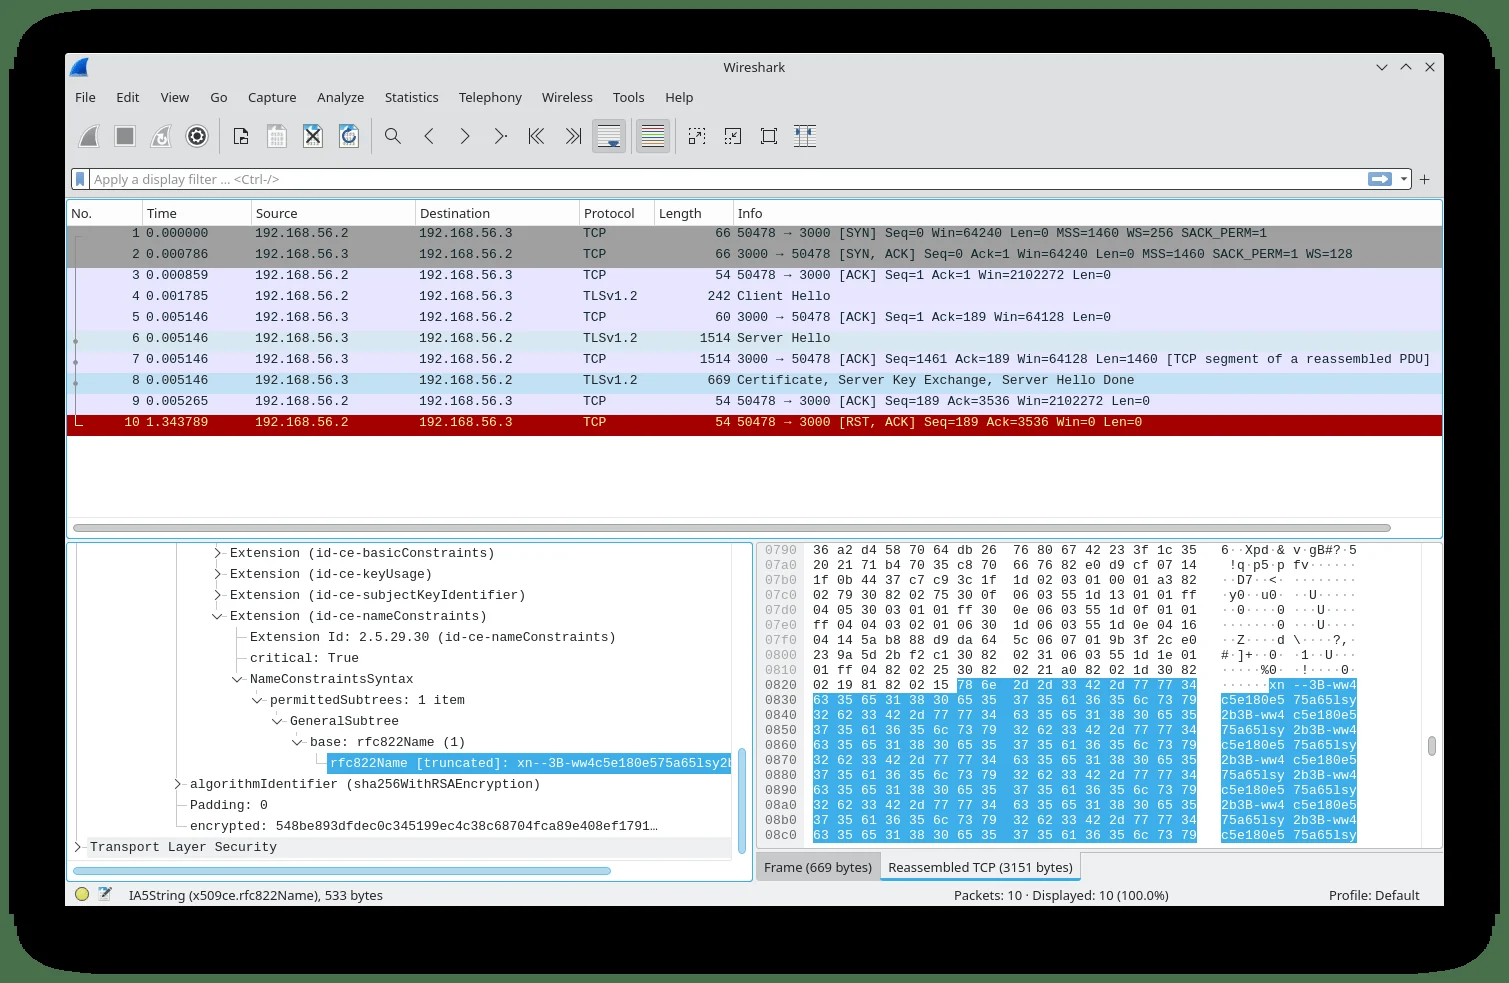 fox-it/spookyssl-pcaps
PCAPs y firmas de Suricata para detectar intentos de explotación de OpenSSL CVE-2022-3602, incluyendo tráfico malicioso de cliente/servidor y…
 bastilleresearch/mousejack
Herramientas de investigación para vulnerabilidades MouseJack en dispositivos inalámbricos nRF24L01, incluyendo descubrimiento de dispositivos,…
 phaethon/kamene
Herramienta de seguridad para la creación, captura, manipulación y visualización de paquetes de red y archivos pcap. Originalmente bifurcada de scapy…
 jlinebau/cve-2025-55315-scanner-monitor
Scripts rápidos y sencillos para escanear servidores vulnerables y monitores a nivel de paquetes.
 nu11secur1ty/pastokrapacefleciks
Analiza archivos .pcapng para generar informes HTML para la inspección del tráfico de red y la revisión forense.
 pmaynard/ics-testbed-framework
Implementa bancos de pruebas virtuales realistas de SCADA/ICS con nodos IEC 60870-5-104 y OPC-UA, lo que permite simulaciones de ataques, generación…
 elderlypirate/bus_pirate
Firmware multiprotocolo para una herramienta de hacking de hardware compatible con SPI, I2C, JTAG, UART, 1-Wire, sniffing de bus, análisis lógico y…
 hslatman/awesome-industrial-control-system-security
Una lista curada de recursos relacionados con la seguridad de Sistemas de Control Industrial (ICS).
 greatscottgadgets/libbtbb
Biblioteca en C para decodificar paquetes de banda base de Bluetooth y extraer información de piconets del hardware Ubertooth y USRP para análisis…
 google/gopacket
Proporciona capacidades de procesamiento de paquetes para Go
 royhills/arp-scan
Escáner de red rápido basado en ARP para el descubrimiento y fingerprinting de hosts IPv4 en redes locales, con consulta de fabricante, velocidades…
 greatscottgadgets/ubertooth
Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…
 snort3/snort3
Sistema multihilo de detección y prevención de intrusiones en red con detección basada en reglas, inspección consciente del protocolo y análisis de…
 jiaoxianjun/btle
Sniffer de paquetes y transmisor Bluetooth Low Energy (BLE) tanto para estándar como no estándar (bit crudo), basado en Radio Definida por Software…
 microsoft/ethr
CLI multiplataforma para pruebas de rendimiento de red sobre TCP, UDP, HTTP, HTTPS e ICMP: ancho de banda, conexiones/s, paquetes/s, latencia,…







