
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit
 zapotek/cdpsnarf
CDPSnarf es un sniffer de red escrito exclusivamente para extraer información de los paquetes CDP (Cisco Discovery Protocol).
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 matheuzsecurity/nullsection
Herramienta anti-reversing de ELF que sobrescribe los encabezados de sección con bytes nulos para evitar el análisis estático por parte de…
 infobyte/cscan
Faraday Escaneo Continuo
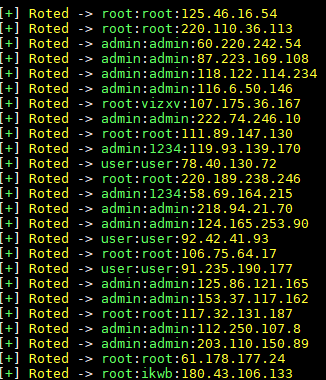 youranonxelj/b0tn3tbrut3
Herramienta de fuerza bruta para telnet y ssh, programada en python (con Zmap)
 waawaa/breakcyserver
Utilidad de evasión de EDR para Red Team que termina servicios de seguridad abusando de la funcionalidad del controlador de Process Explorer para…
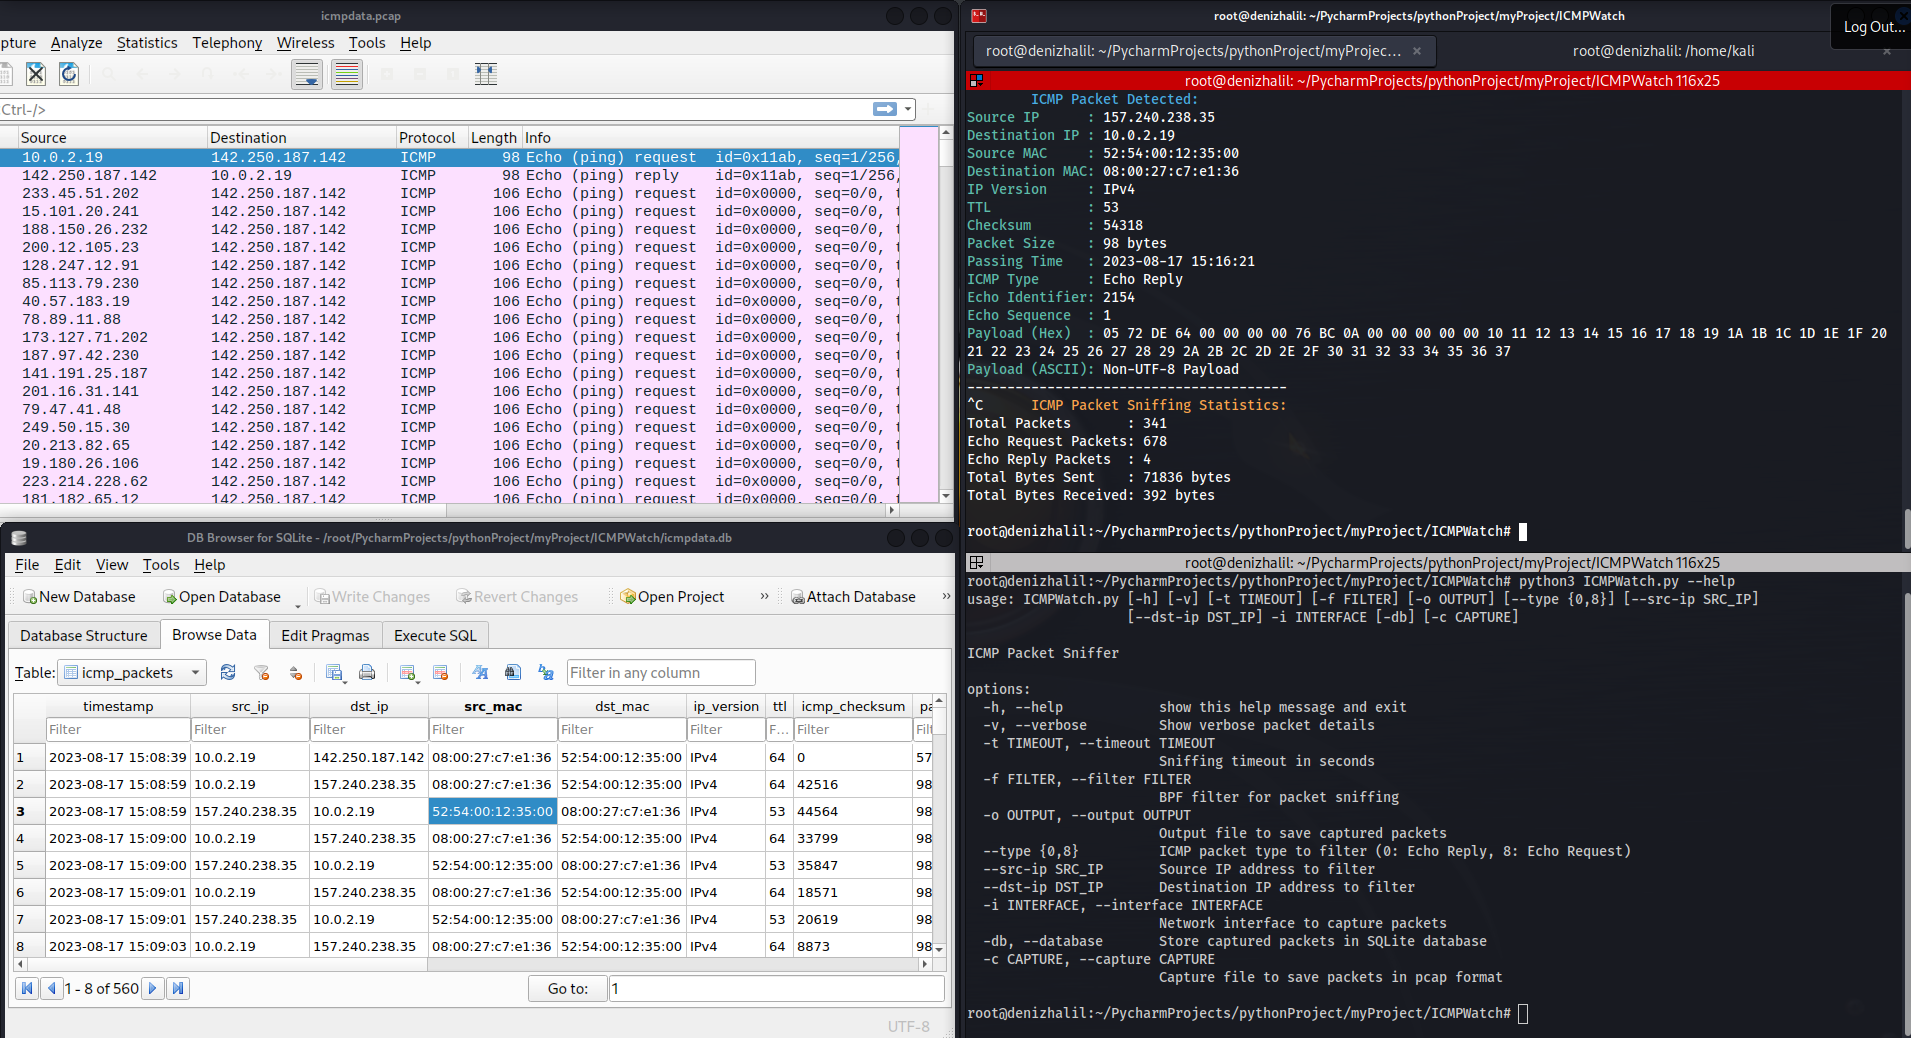 halildeniz/icmpwatch
Sniffer de paquetes ICMP para capturar, analizar y registrar paquetes Echo Request/Reply con filtrado, almacenamiento en SQLite y exportación a PCAP…
 ipopov/starttls-mitm
Un proxy transparente man-in-the-middle compatible con STARTTLS
 dlrobertson/sylkie
Spoofing de direcciones IPv6 con el Protocolo de Descubrimiento de Vecinos
 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmado por Microsoft para ejecutar cifrado/descifrado RC4 mediante LsCsp_EncryptHwid, parcheando la clave hardcodeada en…
 cognis-digital/c2detect
Fingerprinter de servidores C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 regit/opensvp
Opensvp es una herramienta de seguridad que implementa "ataques" para poder probar la resistencia del firewall a ataques a nivel de protocolo.
 lsecqt/portforwarder
Utilidad de redireccionamiento de puertos TCP en C
 pbssubhash/h0neytr4p
Honeypot fácil de configurar para el equipo azul
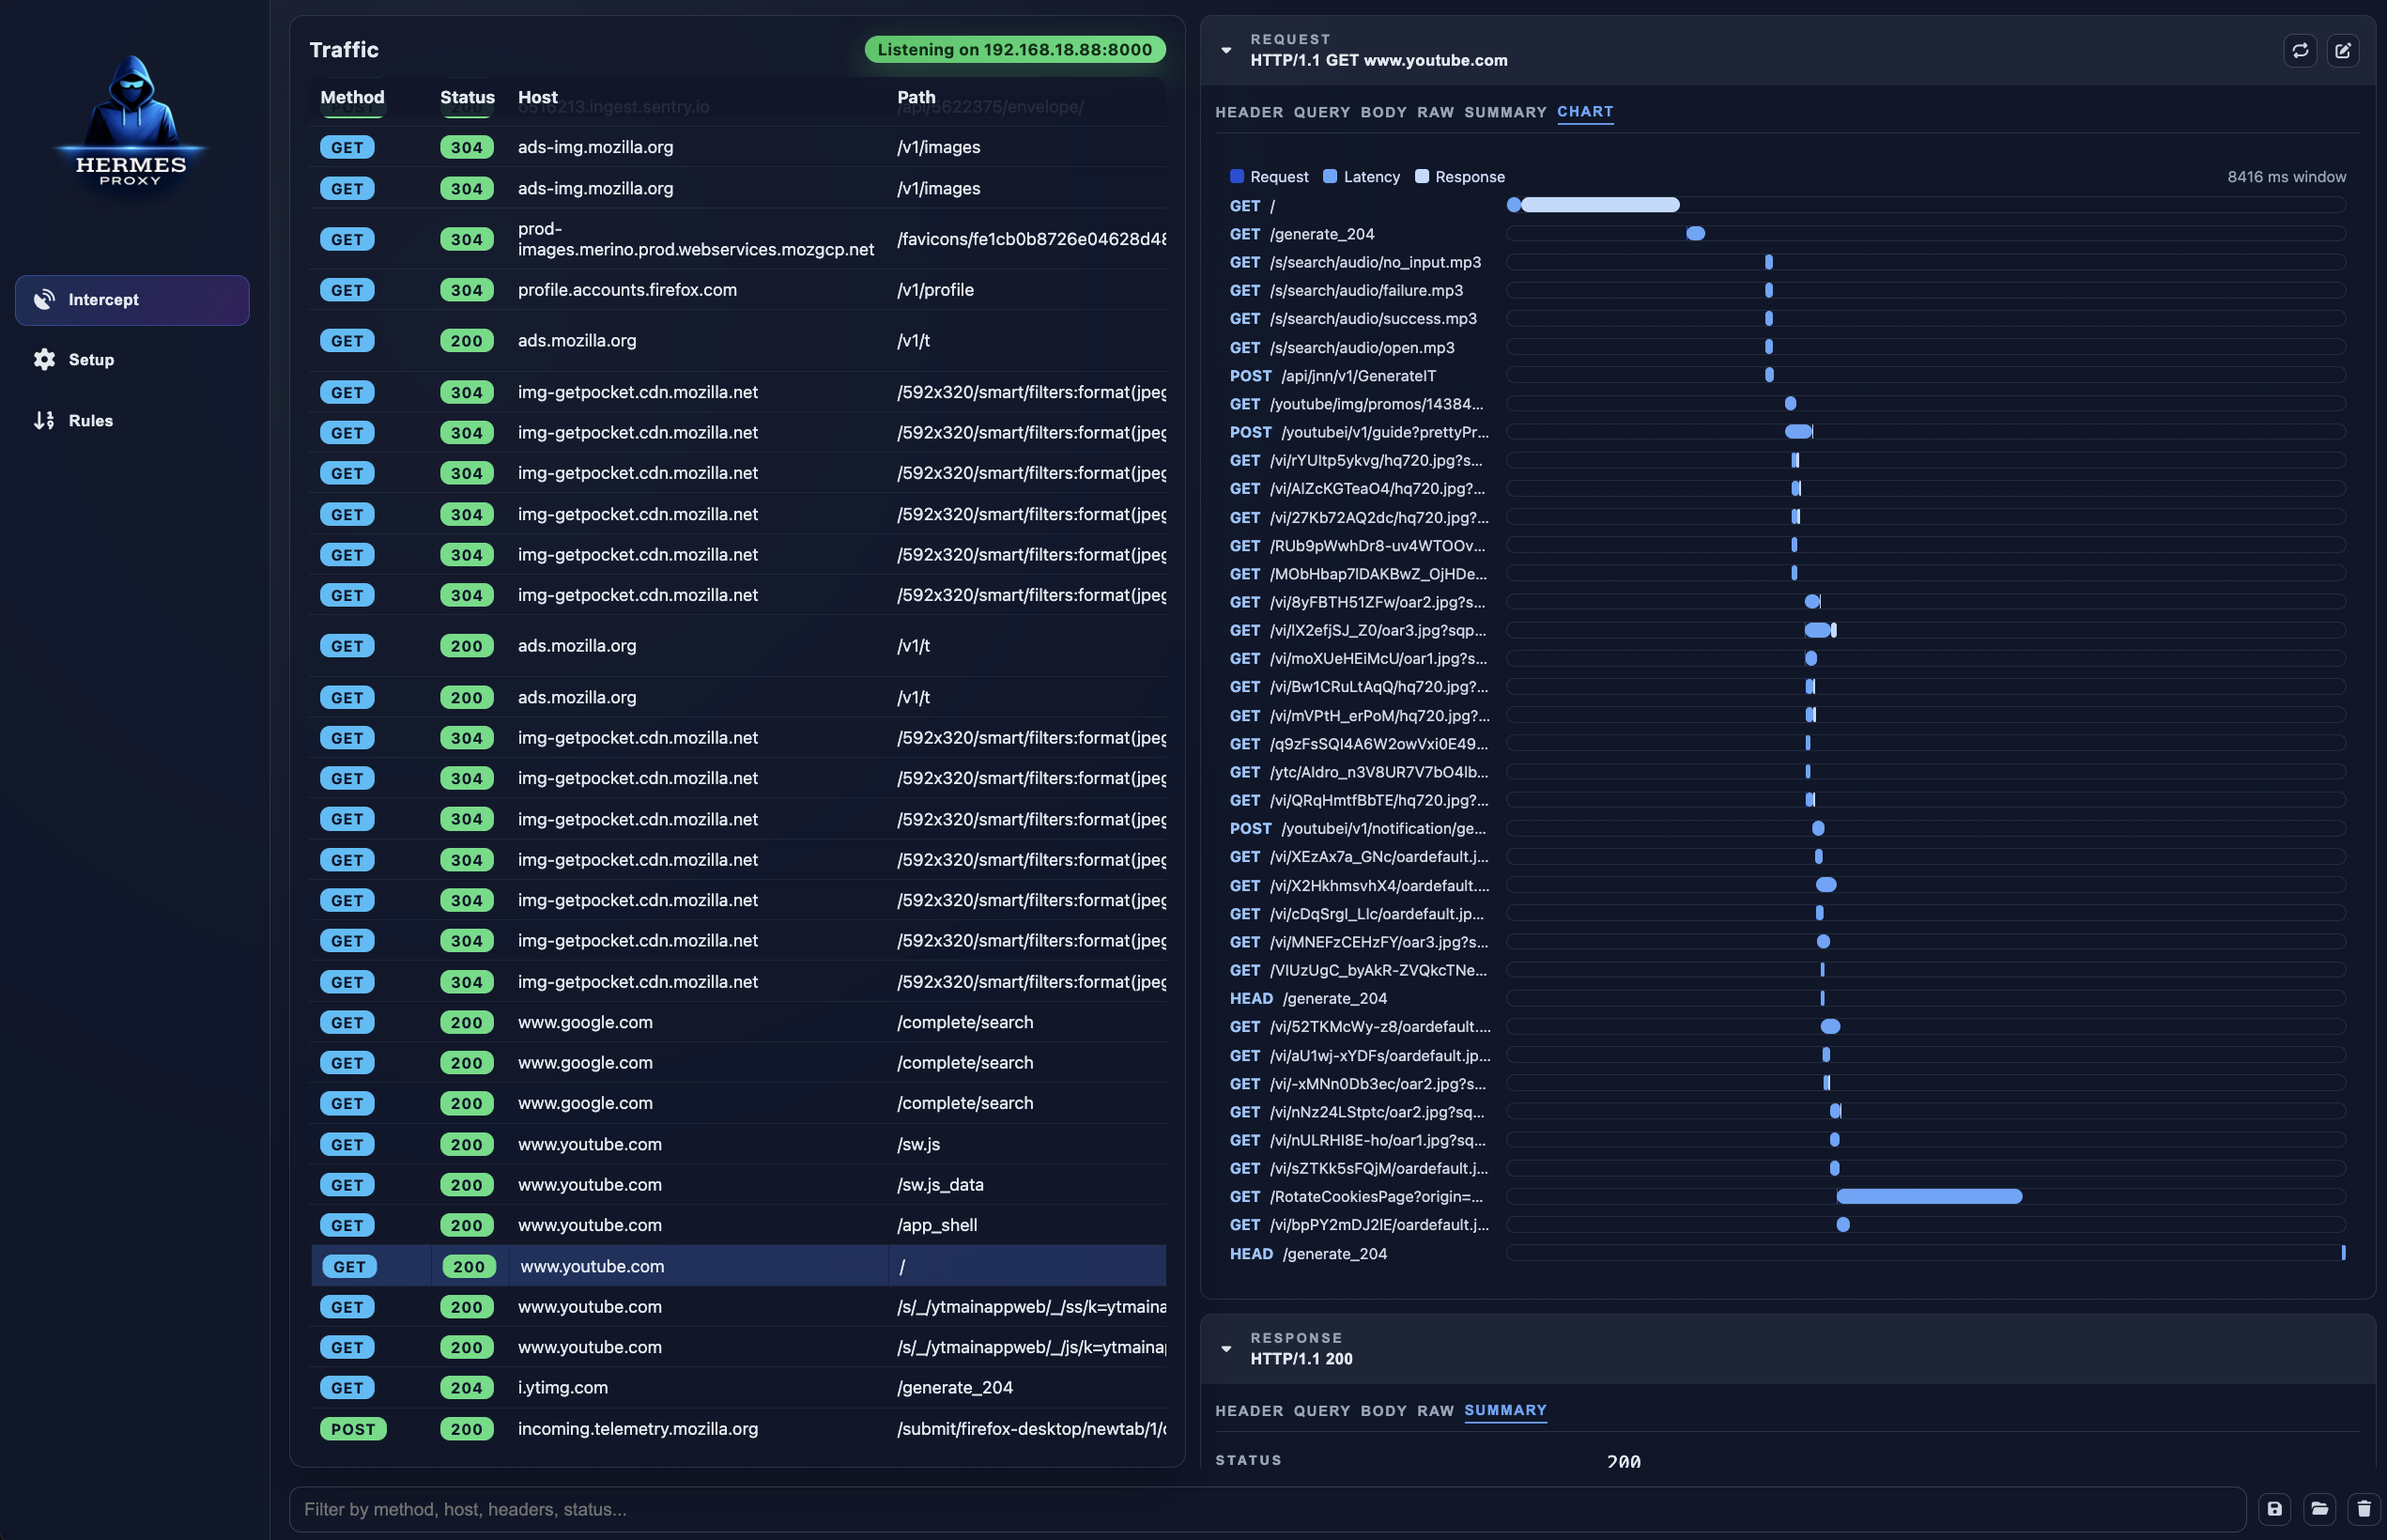 jp/hermes-proxy
Hermes Proxy - Analizador de Tráfico HTTP
 hynekpetrak/cve-2019-5544_cve-2020-3992
Módulo de Python / scapy que implementa el protocolo SRVLOC/SLP y escanea servicios OpenSLP habilitados.








